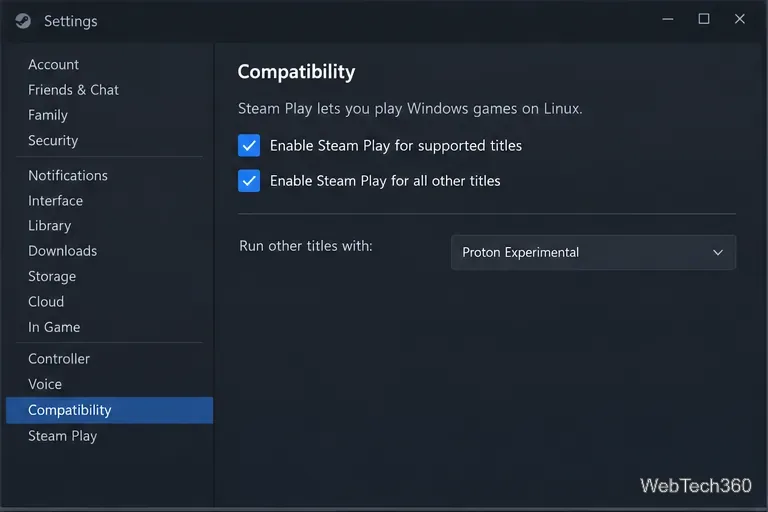
كيفية لعب لعبة Don't Starve Together على نظام لينكس

قم بتثبيت نسخة لينكس من لعبة Don't Starve Together عبر Steam، وابدأ عالمًا جديدًا، أو انضم إلى أصدقائك باتباع خطوات الإعداد واستكشاف الأخطاء وإصلاحها هذه.
دخل نظام دبيان 12 "بوكوورم" مرحلة الدعم طويل الأمد (LTS) في 12 يوليو 2026. ومن المقرر استمرار الدعم الأمني حتى 30 يونيو 2028، بينما يُعد دبيان 13 الإصدار المستقر الحالي. توصي دبيان بالترقية إلى دبيان 13 كلما أمكن ذلك. إذا كنت مضطرًا للاحتفاظ ببوكوورم، فتأكد من أن بنية معالجك والحزم المثبتة لا تزال مشمولة بدعم LTS، واحتفظ بمصادر أمان بوكوورم مُهيأة، وخطط لعملية ترحيل مُختبرة قبل انتهاء فترة الدعم.
تتضمن قائمة CIS الحالية معيار CIS Debian Linux 12 الإصدار 2.0.0 . وقد أعلنت CIS عن هذا التحديث الجوهري في عام 2026، حيث أضافت وحذفت ونقلت ونقحت بعض التوصيات. لذا، قد تستهدف قوائم التحقق القديمة لأنظمة Debian 12 وأنظمة التشغيل الآلي معيارًا أساسيًا مختلفًا. يستخدم هذا الدليل معيار الإصدار 2.0.0 كمرجع للتقييم، ولكنه لا يُعيد إنتاج جميع عناصر التحكم ولا يضمن اجتياز الاختبار. استخدم المعيار والملف التعريفي المعتمدين من قِبل مؤسستك.
المراجع: إعلان تسليم نظام التشغيل Debian's Bookworm LTS ، وقائمة CIS Debian Benchmark ، وتحديث CIS المعياري لشهر يونيو 2026 .
لا يُعدّ تأمين CIS حلاً واحداً يناسب جميع الحالات. يُشكّل ملف تعريف المستوى 1 نقطة انطلاق عملية للعديد من خوادم الإنتاج؛ بينما يُضيف المستوى 2 طبقات دفاعية إضافية، وقد يكون له تأثير أقوى على التوافق والعمليات. توصي CIS باختبار التوصيات المختارة في بيئة غير إنتاجية أولاً. إذا نصّت جهة تنظيمية أو عقد عميل أو سياسة داخلية على ملف تعريف مُحدّد، فيجب اتباع هذا الشرط تحديداً.
يصف مركز دراسات الأمن السيبراني المستوى الأول بأنه مستوى أساسي، بينما يصف المستوى الثاني بأنه مستوى دفاعي أكثر تقييدًا. يُرجى مراجعة الأسئلة الشائعة الرسمية لمركز دراسات الأمن السيبراني قبل اختيار المستوى المناسب.
قم بتسجيل إصدار المضيف، وبنيته، ونواة النظام، والخدمات النشطة، ومنافذ الاستماع قبل إجراء أي تغييرات:
cat /etc/os-release
dpkg --print-architecture
uname -r
systemctl --failed
sudo ss -tulpn
يقتصر دعم Bookworm طويل الأمد على البنى المذكورة ويستثني بعض الحزم. راجع معلومات حزمة Bookworm LTS الخاصة بدبيان ، خاصةً إذا كان الجهاز يُشغّل برامج من خارج أرشيف دبيان الرئيسي. لا يُوسّع تقييم CIS نطاق دعم دبيان الأمني.
تأكد من أن مصادر APT تستخدم bookwormالاسم الرمزي وتضمين مصادر Debian الأمنية/LTS الحالية لهذا التثبيت. تجنب تغيير مصادر خادم الإنتاج من bookwormإلى stableكاختصار؛ فالاسم المستعار المستقر يشير الآن إلى Debian 13، وقد يحوّل تحديثًا أمنيًا إلى ترقية للتوزيعة.
sudo apt update
sudo apt upgrade
راجع التغييرات المقترحة على الحزم قبل اعتمادها. حدد فترة صيانة للتحديثات التي تستبدل نواة النظام أو تعيد تشغيل خدمة حيوية. لا تستخدم هذه الميزة full-upgradeدون مراجعة عمليات إزالة الحزم وتغييرات التبعيات. بالنسبة للتحديثات التلقائية، unattended-upgradesيمكن لحزمة دبيان أتمتة التثبيت من مصادر APT المُهيأة؛ حدد ما إذا كانت عمليات إعادة التشغيل التلقائية وإعادة تشغيل التطبيقات تتوافق مع سياسة التغيير الخاصة بالنظام المضيف قبل تفعيلها.
استخدم قائمة خدماتك وقائمة منافذ الاستماع لتحديد أي ثغرات غير متوقعة في الشبكة. تحقق من ملكية الحزمة قبل إزالة أي خدمة، وتأكد مما إذا كانت الخدمة مطلوبة للتطبيق أو برنامج المراقبة أو برنامج النسخ الاحتياطي أو نظام التشغيل الآلي المحلي. قد يؤدي تعطيل خدمة ما إلى كسر تبعية غير واضحة من اسمها.
systemctl --type=service --state=running
sudo ss -lntup
apt-mark showmanual
لا تقم بإزالة الحزم غير المستخدمة عبر APT إلا بعد تأكيد مالكها عدم الحاجة إليها. بالنسبة للخدمات التي يجب أن تبقى مثبتة ولكن لا ينبغي تشغيلها، وثّق السبب واستخدم توصية CIS الدقيقة للملف الشخصي المحدد. تجنب الأوامر التي تُعطّل جميع الخدمات في فئة معينة أو تحذف الحزم دفعة واحدة.
بالنسبة للخادم المُدار عبر SSH، أنشئ حساب مسؤول مُسمى واختبره sudoقبل تقييد تسجيل الدخول باستخدام كلمة المرور أو كلمة المرور. تأكد من أن تسجيل الدخول باستخدام المفتاح يعمل من جلسة طرفية ثانية، وأنك تستطيع الوصول إلى وحدة التحكم. بعد ذلك، طبّق إعدادات SSH المطلوبة فقط لملفك الشخصي ونموذج التشغيل الخاص بك. تشمل الضوابط الشائعة منع تسجيل الدخول المباشر باستخدام كلمة المرور وتقييد المصادقة بكلمة المرور، ولكن من غير الآمن تطبيق هذه الإعدادات قبل وجود طريقة مصادقة بديلة فعّالة.
بعد تعديل /etc/ssh/sshd_configملف التكوين المضمن، تحقق من صحة بناء الجملة والقيم الفعالة، ثم أعد تحميل SSH:
sudo sshd -t
sudo sshd -T | grep -E 'permitrootlogin|passwordauthentication'
sudo systemctl reload ssh
أبقِ الجلسة الحالية مفتوحة واختبر تسجيل دخول جديد قبل إغلاقها. إذا كنتَ بحاجة إلى الوصول إلى الهوية المركزية أو كلمة مرور الطوارئ، فلا تُعطّل هذا المسار حتى يتم اختبار البديل. يوثّق دليل خادم OpenSSH الخاص بنظام Debian Bookworm الإعدادات المدعومة؛ ويُقدّم المعيار القيم المستهدفة المناسبة.
اختر طريقة إدارة جدار الحماية المناسبة للمضيف، مثل nftables أو جدار حماية مُدار بواسطة نظام تنسيق موجود، واستخدم مجموعة قواعد واحدة موثوقة. قبل تطبيق سياسة الرفض الافتراضي للاتصالات الواردة، اسمح بمسار الإدارة وجميع الخدمات التي يجب أن يوفرها الخادم. قد تؤدي قاعدة غير صحيحة إلى قطع اتصال المضيف البعيد أو تعطيل فحص السلامة دون التأثير على التطبيق نفسه.
sudo nft list rulesetقارن القواعد الحالية بتصميم الشبكة المعتمد، ثم اختبرها من مضيف خارجي مُصرَّح له. إذا كانت مؤسستك تستخدم مدير جدار حماية مثل UFW، فافحص قواعده من خلال هذا المدير بدلاً من إضافة مجموعة قواعد مستقلة. يشرح دليل nftables الخاص بنظام Debian صيغة الأوامر؛ وتعتمد قائمة السماح الصحيحة على دور الخادم وتقسيم الشبكة.
AppArmor هو إطار عمل التحكم الإلزامي في الوصول المدعوم من دبيان. تحقق مما إذا كان مثبتًا ومفعلًا ويفرض ملفات تعريف للخدمات المهمة.
sudo aa-status
systemctl status apparmor
في حال عدم وجود AppArmor، تحقق أولاً مما إذا كانت صورة النظام المضيف أو سياسة الأمان تستخدم وحدة أمان Linux أخرى عن قصد. لا تقم بتثبيت أو فرض ملفات تعريف جديدة في بيئة الإنتاج دون اختبار سلوك التطبيق. يسجل ملف التعريف في وضع "الشكوى" انتهاكات السياسة ولكنه لا يمنعها؛ بينما يمكن لوضع "الفرض" إيقاف الوصول غير المصرح به إلى الملفات أو الشبكة، كما أن ملف التعريف الذي لم يتم اختباره جيدًا قد يعطل خدمة مشروعة.
توضح وثائق حزمة Bookworm AppArmor الخاصة بنظام Debian مكونات مساحة المستخدم. يُنصح بتطبيق توصيات الأداء القياسية الدقيقة لحالة الملف الشخصي والاستثناءات بدلاً من افتراض أن تثبيت الحزمة وحده كافٍ.
إذا تطلب الأمر ذلك وفقًا لملف تعريف CIS المحدد، فقم بتثبيت وتمكين برنامج التدقيق الخاص بنظام Debian، ثم قم بتطبيق القواعد من المعيار الحالي وعملية التحكم في التغيير الخاصة بك:
sudo apt install auditd
sudo systemctl enable --now auditd
sudo systemctl status auditd
sudo auditctl -l
تأكد من تحميل القواعد المتوقعة بعد إعادة التشغيل، ومن جمع سجلات التدقيق وحفظها وحمايتها من المستخدمين العاديين. قد تزيد قواعد التدقيق من حجم التخزين والأحداث، لذا حدد حجم الاحتفاظ والتنبيهات بما يتناسب مع عبء عمل المضيف. إذا كانت السجلات تُرسل مركزيًا، فتأكد من تسليمها وضوابط الوصول إليها أيضًا. توضح صفحة حزمة Bookworm auditd في دبيان أنها توفر أدوات لتخزين سجلات تدقيق النواة والبحث فيها؛ ولا يؤدي تثبيتها إلى تكوين مجموعة قواعد CIS الكاملة تلقائيًا.
استعرض إعدادات الاختبار المعياري المتعلقة بمعلمات النواة، وصلاحيات الملفات، وسياسة كلمات المرور، وشعارات تسجيل الدخول، والمهام المجدولة، وخيارات ربط نظام الملفات. تعتمد هذه الإعدادات على دور الجهاز المضيف. على سبيل المثال، noexecقد يتعارض استخدام نظام ملفات مؤقت مع برنامج تثبيت أو تطبيق يقوم بتشغيل الملفات الموجودة فيه؛ وقد يؤدي تعطيل IPv6 إلى تعطيل الشبكة التي تستخدمه؛ وقد يتعارض تقييد صلاحية الحسابات مع الهويات المُدارة مركزياً.
لكل توصية، سجّل نتيجة التدقيق، والقيمة المطلوبة، والقيمة الفعلية، وما إذا كان التغيير قابلاً للتطبيق. طبّق الإعدادات ذات الصلة في ملف تكوين مُدار أو نظام إدارة تكوين، ثم تحقق من حالة التشغيل الفعلية. تجنّب الأوامر التكرارية العامة chmod: chownفقد تُلحق ضرراً غير مقصود بملكية الحزم، والوصول إلى التطبيقات، واستعادة النظام.
شغّل أداة تقييم تدعم صراحةً معيار CIS Debian Linux 12 الإصدار 2.0.0 والملف التعريفي المُختار في الخطوة 1. تُدرج CIS موارد التقييم والأتمتة على صفحة معيار Debian الخاصة بها؛ بعضها مُتاح فقط لأعضاء CIS SecureSuite. يُمكن لقائمة التحقق بصيغة PDF دعم المراجعة اليدوية، ولكنها لا تُشير إلى الامتثال من خلال ماسح ضوئي عام لنظام Linux أو من معيار CIS لـ Debian 13.
عالج النتائج على دفعات صغيرة. بعد كل دفعة، تحقق من إمكانية الوصول، وسلامة التطبيق، والمنافذ المطلوبة، والنسخ الاحتياطية المجدولة، وجمع السجلات، والمراقبة. أعد تشغيل التقييم وقارن النتيجة بالتقرير السابق. لكل انحراف مقبول، سجل عنصر التحكم، والسبب، والإجراء التعويضي، والمسؤول، وتاريخ المراجعة. يجب أن يكون خيار "غير قابل للتطبيق" مدعومًا بالأدلة، ولا يُستخدم لتحسين النتيجة.
يمكن أن يقلل التحصين من المخاطر، ولكن يتم تحقيق التوافق مع معايير مركز أمن الإنترنت (CIS) من خلال تقييم إصدار المعيار المحدد والملف التعريفي، وتطبيق الضوابط المطلوبة، والتحقق من صحة النتيجة، وتوثيق الاستثناءات المصرح بها. ولا يُعد هذا ضمانًا لأمان الخادم، ولا يُغني عن تقييم امتثال المؤسسة.
قم بتثبيت نسخة لينكس من لعبة Don't Starve Together عبر Steam، وابدأ عالمًا جديدًا، أو انضم إلى أصدقائك باتباع خطوات الإعداد واستكشاف الأخطاء وإصلاحها هذه.
قم بإعداد Squad على نظام Linux باستخدام Steam Play و Proton، ثم قم بتثبيت اللعبة، واختر أداة التوافق، وقم باستكشاف مشكلات مكافحة الغش وإصلاحها.
قم بتنزيل ملف LMDE 5 ISO المؤرشف والتحقق منه، ثم أنشئ قرص USB قابلًا للإقلاع، واختر إعدادات التثبيت الآمنة. انتهى دعم Elsie؛ راجع إصدار LMDE الحالي.
قم بإنشاء قرص USB لتثبيت نظام التشغيل Windows 11 على نظام Linux باستخدام Ventoy: احصل على ملف ISO الرسمي، وقم بتثبيت Ventoy بأمان، وانسخ الصورة، وقم بتشغيل جهاز الكمبيوتر المستهدف.
تعلم كيفية تشغيل لعبة It Takes Two على نظام Linux باستخدام Steam Proton، وتثبيت إصدار Steam، وتمكين التوافق، وإعداد وضع اللعب التعاوني، وحل مشاكل التشغيل.
قم بتثبيت Wireshark على Ubuntu أو Debian أو Fedora أو Arch أو openSUSE باستخدام أوامر الحزمة الحالية، ثم قم بتكوين التقاط الحزم المباشر بأمان.
قم بتثبيت Steam على نظام Linux، ثم احصل على نسخة Slay the Spire الأصلية لنظام Linux من مكتبتك، وقم بتشغيلها. يتضمن ذلك خطوات عملية لحل مشاكل بدء التشغيل الشائعة.
تعلم كيفية تشغيل لعبة DiRT Rally على نظام Linux إذا كنت تمتلكها بالفعل على Steam: قم بتثبيت الإصدار الأصلي، وقم بتشغيله، واستخدم Proton فقط كخيار احتياطي.
قم بتثبيت Devuan Excalibur من ملف ISO الخاص بنظام التشغيل المباشر على سطح المكتب. تحقق من التنزيل، أنشئ قرص USB قابل للتشغيل، احمِ الأقسام الموجودة، وأكمل التثبيت باستخدام برنامج Refracta Installer.
قم بتثبيت Steam على نظام Linux، وقم بتمكين Steam Play، واستخدم Proton لتنزيل وتشغيل The Forest، مع إعداد توافق لكل لعبة على حدة إذا لم يبدأ تشغيلها.