الرئيسية
» لينوكس
»
كيفية إدارة مستخدمي ومجموعات لينكس من خلال سطر الأوامر
كيفية إدارة مستخدمي ومجموعات لينكس من خلال سطر الأوامر
استخدم أدوات إدارة الحسابات في لينكس لإنشاء المستخدمين، وتنظيم الصلاحيات ضمن مجموعات، وإزالة الوصول عند انتهاء الحاجة إليه. تعمل الأوامر التالية على العديد من التوزيعات التي تستخدم أدوات Shadow القياسية. شغّلها باستخدام الأمر sudo`sudo`؛ إذا كان نظامك لا يستخدم `sudo`، فقم بتسجيل الدخول كمسؤول النظام باستخدام الأمر `sudo` su -واحذف `sudo` sudoمن كل أمر. تستخدم الأمثلة `sudo` mayaكاسم مستخدم و` developerssudo` كمجموعة.
تحقق من مجموعات المستخدم أولاً
للمستخدم مجموعة أساسية، ويمكنه أيضاً الانضمام إلى مجموعات فرعية. تتيح لك المجموعات منح صلاحيات وصول مشتركة إلى الملفات أو الخدمات دون تغيير مالك كل ملف. قبل تعديل أي حساب، تحقق من معرّفاته وعضوياته الحالية.
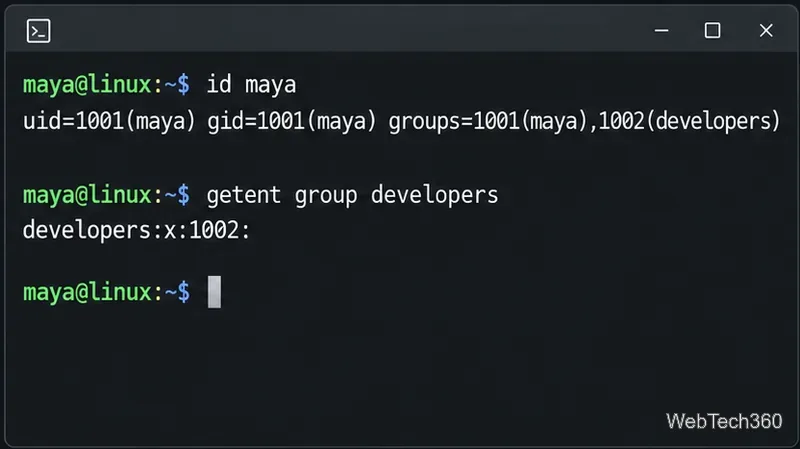
id maya
groups maya
getent group developers
idيعرض معرّفات المستخدمين والمجموعات، groupsويسرد أسماء الأعضاء. getentيستعلم عن قاعدة بيانات المجموعات المُكوّنة، بما في ذلك أدلة الشبكة عند تكوينها، مما يجعله أكثر موثوقية من البحث فقط /etc/group. لا تُدير هذه الأوامر المحلية الحسابات المُدارة بواسطة الدليل؛ لذا يُرجى تحديثها من خلال خدمة الهوية الخاصة بك.
تحقق من عضويات المستخدم الحالية وتأكد من وجود المجموعة.
إنشاء مجموعة أو إزالتها
أنشئ مجموعة واحدة عن طريق تمرير اسم مجموعة واحدة إلى groupadd:
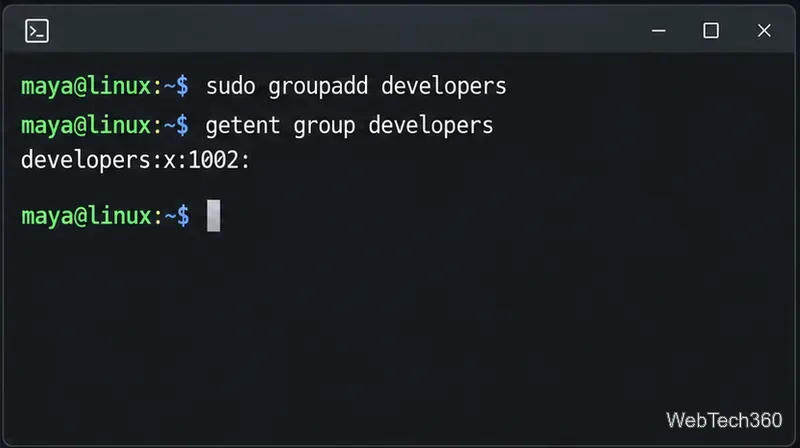
sudo groupadd developers
getent group developers
يُنفَّذ هذا الأمر groupaddمرة واحدة لكل مجموعة. لا تُعدّ القائمة المفصولة بفواصل طريقةً لإنشاء عدة مجموعات؛ بل تُقبل في بعض الأوامر الأخرى، مثل خيار -Gتعيين مستخدم إلى عدة مجموعات. يجب أن تتبع أسماء المجموعات قواعد التسمية الخاصة بتوزيعتك.
أنشئ مجموعة، ثم ابحث عنها بالاسم.
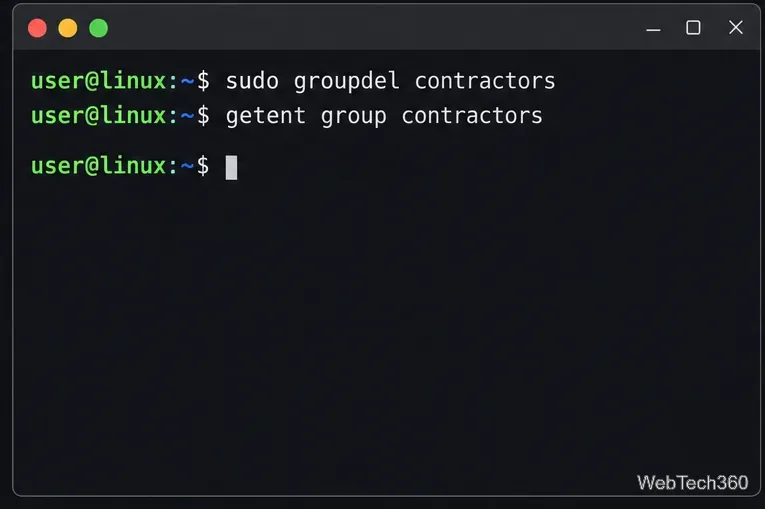
قم بإزالة مجموعة غير مستخدمة باستخدام الأمر المناسب sudo groupdel oldgroup. تأكد أولاً من عدم وجود مستخدم يمتلكها كمجموعة أساسية؛ انقل هؤلاء المستخدمين إلى مجموعة مناسبة قبل إعادة المحاولة. تحقق أيضًا من الملفات المملوكة للمجموعة. حذف المجموعة لا يغير ملكية الملفات، وقد لا تظهر ملفاتها سوى مُعرّف المجموعة الرقمي. تجنب استخدام خيارات الإجبار التي تتجاوز هذه الفحوصات.
قم بإزالة مجموعة فقط بعد التحقق من تبعيات ملكية المجموعة الأساسية والملف.
إضافة مستخدم أو إزالته من مجموعة
لإضافة مستخدم موجود إلى مجموعة تكميلية مع الاحتفاظ بعضوياته الأخرى، استخدم usermodكلا -aالخيارين التاليين -G:
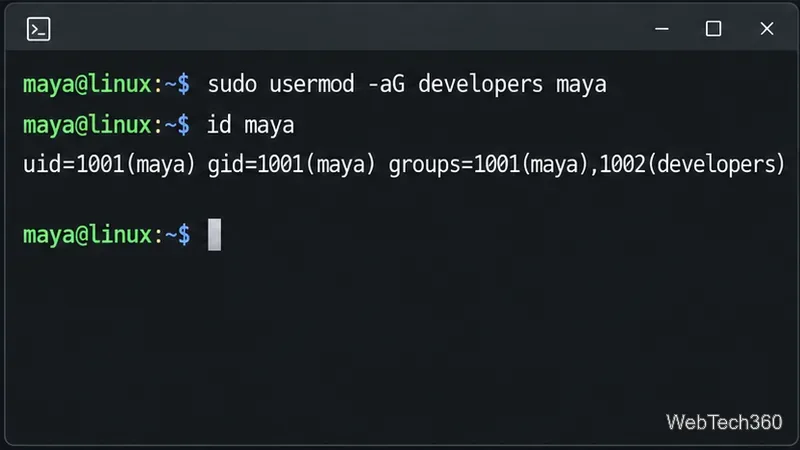
sudo usermod -aG developers maya
id maya
تعني هذه -aالخاصية "الإلحاق". بدونها، -Gيتم استبدال قائمة المجموعات الإضافية، وقد يؤدي ذلك إلى إزالة صلاحيات الوصول الحالية. تحقق من ذلك باستخدام الأمر المناسب id maya. يجب على المستخدم بدء جلسة تسجيل دخول جديدة لتطبيق التغيير؛ أما العمليات الجارية فتحتفظ ببيانات اعتماد المجموعة الحالية.
أضف المجموعة الجديدة، ثم تحقق من قائمة الأعضاء الكاملة.
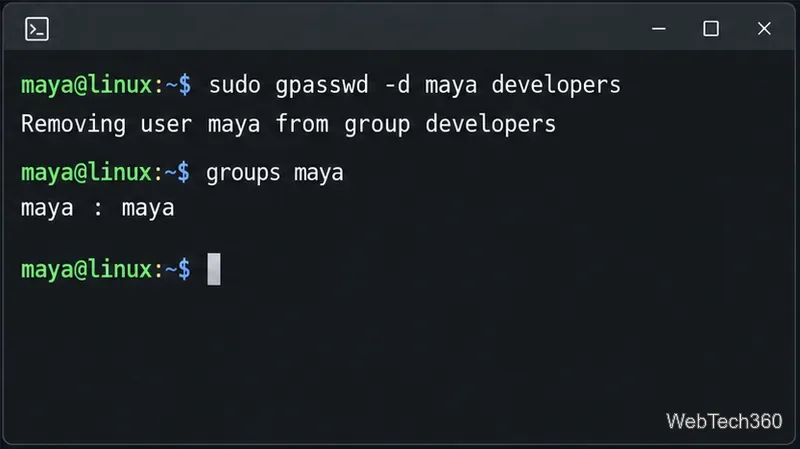
لإزالة مستخدم واحد من مجموعة تكميلية واحدة دون استبدال بقية مجموعاته، استخدم ما يلي:
sudo gpasswd -d maya developers
id maya
لإزالة حساسة للوصول، قم بإنهاء جلسات المستخدم النشطة أو إعادة تشغيل الخدمات المتأثرة؛ قد تحتفظ العمليات الحالية بقائمة المجموعات القديمة.
قم بإزالة العضوية المحددة فقط، ثم أكد ما تبقى.
إنشاء حساب مستخدم
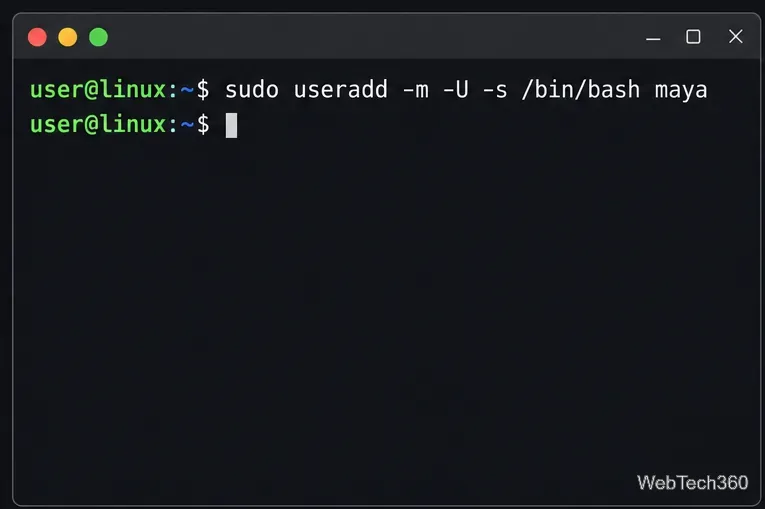
في الأنظمة التي تستخدم Shadow useradd، يقوم الأمر التالي بإنشاء دليل رئيسي ومجموعة أساسية تحمل نفس الاسم:
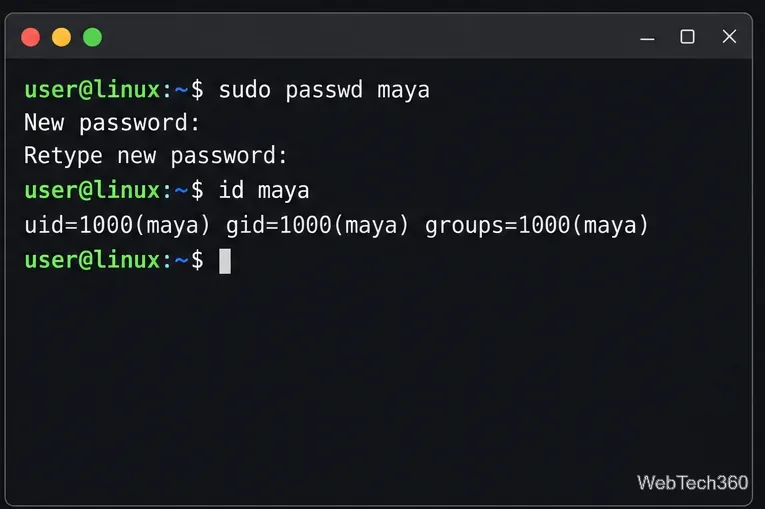
-mيُنشئ هذا الأمر المجلد الرئيسي، -Uويطلب مجموعة أساسية تحمل نفس الاسم. يمكنك إضافة خيار -s /path/to/shellإذا كنت بحاجة إلى واجهة أوامر مُثبّتة مُحددة. passwdيطلب الأمر كلمة المرور دون عرض الأحرف. توفر بعض التوزيعات adduserأمرًا تفاعليًا بدلاً من ذلك؛ راجع الوثائق المحلية إذا لم يكن الخيار مُتاحًا.
أنشئ حسابًا عاديًا مع دليل رئيسي ومجموعة أساسية محددة.قم بتعيين كلمة مرور بشكل تفاعلي وتحقق من معرفات الحساب.
حذف مستخدم بأمان
قبل حذف أي حساب، تأكد من مالكه، واحفظ الملفات أو الرسائل التي يجب الاحتفاظ بها، وأوقف الخدمات أو المهام المجدولة التي تعمل باسم ذلك المستخدم، واطلب منه تسجيل الخروج. لا تحذف الحساب الذي تستخدمه حاليًا.
لإزالة إدخال الحساب مع الاحتفاظ بدليله الرئيسي، قم بتشغيل ما يلي:
sudo userdel maya
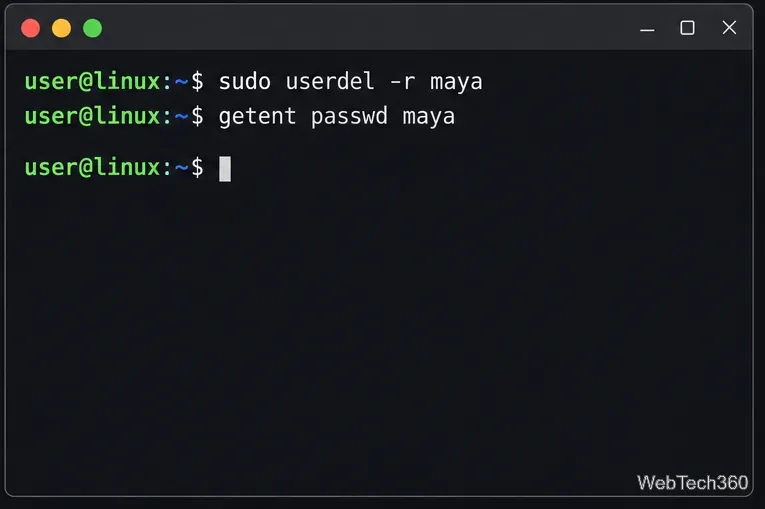
لإزالة الدليل الرئيسي وملف البريد المُكوّن أيضًا، استخدم ما يلي -r:
sudo userdel -r maya
getent passwd maya
باستخدام هذه الطريقة -r، يتم حذف مجلد المستخدم الرئيسي وملف البريد الإلكتروني؛ أما الملفات الأخرى فلا تُحذف تلقائيًا. لذا، يُنصح بعمل نسخة احتياطية من البيانات الضرورية أولًا، ثم البحث عن الملفات المتبقية التي يملكها الحساب. تجنب استخدام هذه الطريقة -f، لأنها تتجاوز فحوصات الأمان وقد تُسبب تناقضات.
يؤدي الخيار -r إلى إزالة الدليل الرئيسي، لذا تأكد من وجود نسخ احتياطية قبل استخدامه.
استكشاف الأخطاء وإصلاحها بسرعة
"تم رفض الإذن": استخدمه sudoإذا كان مصرحًا لك بذلك، أو قم بالتبديل إلى المستخدم الجذر.
الاسم موجود بالفعل: تحقق من ذلك باستخدام getent group nameأو getent passwd name.
لم يتغير الوصول: ابدأ جلسة تسجيل دخول جديدة وتأكد مما إذا كان التطبيق يستخدم هوية مركزية.