الرئيسية
» لينوكس
»
كيفية إعداد اتصالات VPN على سطح مكتب Pardus Linux
كيفية إعداد اتصالات VPN على سطح مكتب Pardus Linux
لديك عنوان خادم VPN، أو بيانات الاعتماد، أو ملف التكوين، لكن برنامج Pardus إما لا يُظهر نوع VPN مناسبًا، أو يرفض استيراد الملف، أو يُظهر حالة "متصل" بينما لا تزال الشبكة الخاصة غير قابلة للوصول. عادةً ما تنشأ هذه الأعراض من ثلاثة أسباب: إما أن مُلحق VPN المطلوب في NetworkManager مفقود، أو أن ملف تعريف الاتصال غير مكتمل، أو أن النفق مُنشأ لكن مساراته وإعدادات DNS الخاصة به لا تتطابق مع ما تتوقعه الشبكة البعيدة.
يبدأ هذا الدليل بالمسار الأقل إزعاجًا ويتدرج نحو استكشاف الأخطاء وإصلاحها بشكل أعمق. ينطبق هذا الدليل على بيئة سطح المكتب Pardus 25، حيث يُظهر أرشيف ISO الرسمي الخاص بها صور Pardus 25.2 GNOME وXFCE بتاريخ 16 يوليو 2026. تُشير ملاحظات إصدار Pardus 25 الأصلية إلى أن بيئتي سطح المكتب المدعومتين GNOME 48.4 وXfce 4.20.2. يُعد NetworkManager طبقة الشبكة الأساسية لهذه الأدوات، لذا يُمكن أيضًا فحص ملفات تعريف الاتصال نفسها والتحكم بها من سطر الأوامر.
قبل إجراء أي تغيير، حدد شبكة VPN التي تستخدمها بالفعل.
لا تبدأ باختيار بروتوكول "يبدو مشابهًا". استفسر من مسؤول VPN أو مزود الخدمة عن البروتوكول الدقيق وطريقة المصادقة. على الأقل، اجمع اسم مضيف الخادم، والبروتوكول، واسم المستخدم (إن وُجد)، وأي ملفات تكوين أو شهادات. قد تتطلب إعدادات الشركات أيضًا شهادة مرجع مصدق، وشهادة عميل ومفتاح خاص، وكلمة مرور لمرة واحدة، ونطاق DNS محدد، أو مسارات للشبكات الفرعية الداخلية.
OpenVPN: غالبًا ما يتم توفيره كملف .ovpnتعريف، وأحيانًا مع ملفات شهادات CA/العميل المنفصلة.
يستخدم بروتوكول WireGuard مفتاحًا خاصًا، ومفتاحًا عامًا للطرف الآخر، ونقطة نهاية، وعناوين IP المسموح بها. يدعم NetworkManager بروتوكول WireGuard بشكل أصلي بدلاً من استخدامه عبر إضافة VPN منفصلة.
OpenConnect: يستخدم عادة مع بوابات Cisco AnyConnect المتوافقة وبعض شبكات VPN SSL المؤسسية الأخرى.
IKEv2/IPsec: يتم التعامل معها عادةً باستخدام ملحق strongSwan NetworkManager.
L2TP/IPsec: يتطلب مكونًا إضافيًا خاصًا به في NetworkManager على أجهزة سطح المكتب التي تعمل بنظام Debian.
تُشير وثائق VPN الحالية الخاصة بـ NetworkManager صراحةً إلى أن بروتوكول PPTP معطّل تشفيرياً، وتنصح بعدم استخدامه. إذا كانت مؤسستك القديمة لا تزال تُقدّم لك تعليمات استخدام PPTP، فإن الخطوة الأفضل هي طلب بديل مدعوم بدلاً من اعتبار PPTP الخيار الاحتياطي المعتاد.
الخطوة 1: افتح إعدادات شبكة Pardus
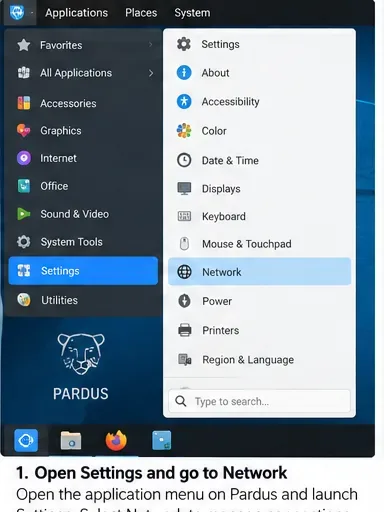
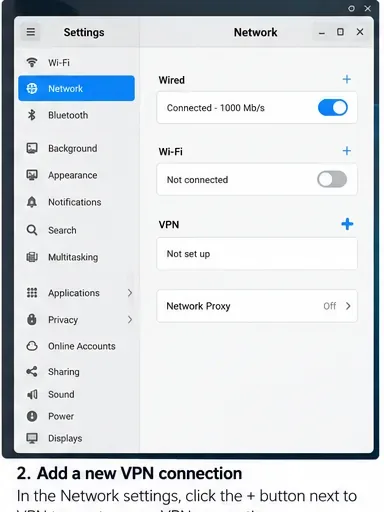
في بيئة Pardus GNOME، افتح الإعدادات واختر الشبكة . يشرح دليل GNOME كيفية إضافة اتصال VPN من قسم VPN باستخدام زر علامة الجمع (+). أما في بيئة Pardus XFCE، فالتصميم مختلف؛ إذ يُمكن فتح محرر اتصالات NetworkManager من تطبيق الشبكة، أو تشغيله nm-connection-editorإذا كان مُثبّتًا.
افتح الإعدادات ثم الشبكة. يقدم كل من Pardus GNOME و XFCE واجهات مختلفة، لكن كلاهما يدير في النهاية ملفات تعريف اتصال NetworkManager.
إذا كان قسم VPN موجودًا ولكنه لا يوفر البروتوكول الذي تحتاجه، فلا تُعاود إنشاء الاتصال. فهذا يعني عادةً أن تكامل NetworkManager ذي الصلة غير مُثبّت.
الخطوة الثانية: تأكد من تشغيل مدير الشبكة
قبل تثبيت أي شيء، تأكد من أن برنامج Pardus يستخدم NetworkManager بشكل طبيعي:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
يجب أن يُظهر جهاز الكمبيوتر السليم أن خدمة إدارة الشبكة (NetworkManager) قيد التشغيل/النشاط. إذا كانت الخدمة غير نشطة، فقم بحل هذه المشكلة أولاً؛ إذ لا يمكن لملحق VPN العمل عندما تكون خدمة الشبكة الرئيسية متوقفة.
قسم VPN هو المكان الذي تُضاف فيه ملفات تعريف جديدة في لوحة شبكة جنوم. إذا لم يظهر بروتوكولك في مربع الحوار التالي، فتحقق من حزمة NetworkManager ذات الصلة.
الخطوة 3: قم بتثبيت الملحق فقط عندما يحتاج بروتوكولك إلى ذلك
نظام Pardus مبني على نظام Debian، وتوفر حزمة Debian 13 الحالية نفس مجموعات إضافات NetworkManager المستخدمة هنا. ثبّت فقط ما يتوافق مع شبكة VPN الخاصة بك.
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
تصف صفحات حزمة دبيان الرسمية network-manager-openvpn-gnomeهذا المكون بأنه واجهة المستخدم الرسومية لبيئة جنوم الخاصة بملحق OpenVPN في NetworkManager، network-manager-openconnect-gnomeوتكامل OpenConnect، network-manager-strongswanوملحق NetworkManager لبروتوكول IKEv2 IPsec. عادةً لا تحتاج إلى ملحق VPN منفصل لـ NetworkManager لبروتوكول WireGuard لأن NetworkManager يدعمه بشكل أصلي منذ الإصدار 1.16.
بعد تثبيت الملحق، أغلق محرر الاتصال ثم أعد فتحه. عادةً لا داعي لإعادة تشغيل الجهاز بالكامل. إذا لم يتم تحديث واجهة المستخدم الرسومية، فإن إعادة تشغيل مدير الشبكة ستؤدي إلى انقطاع الاتصال الشبكي النشط، لذا لا تقم بذلك إلا إذا كنت تستطيع تحمل انقطاع مؤقت للشبكة.
sudo systemctl restart NetworkManager
الخطوة الرابعة: استورد ملف تعريف مُقدّم بدلاً من إعادة كتابته كلما أمكن ذلك
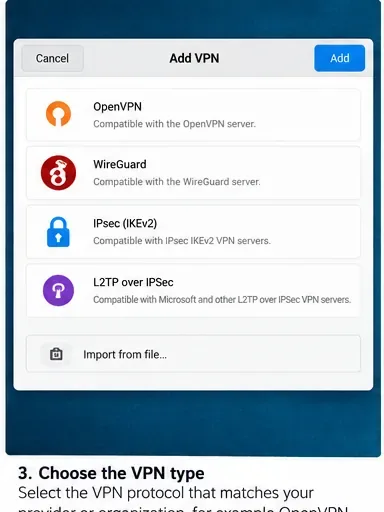
إذا زوّدك مسؤول النظام بملف تعريف OpenVPN، فإن استيراده عادةً ما يكون أكثر أمانًا من نسخ كل خيار يدويًا. في بيئة جنوم، اختر خيار استيراد ملف إعدادات VPN المحفوظ عند توفره. تختلف قائمة خيارات VPN باختلاف الإضافات المُثبّتة، لذا لا تتوقع أن يعرض كل نظام باردوس القائمة نفسها.
اختر البروتوكول الذي يطابق الخادم تمامًا. تعتمد الخيارات المعروضة في مربع حوار إضافة VPN على المكونات الإضافية المثبتة؛ لذا لا ينبغي تحديد الخيارات القديمة لمجرد ظهورها في القائمة.
يوثق برنامج NetworkManager أيضًا مسار استيراد OpenVPN من خلال nmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpn
إذا أظهر الأمر أن نوع VPN غير مدعوم، فتحقق أولاً من تثبيت إضافة OpenVPN NetworkManager. إذا كان الملف يحتوي على توجيهات خاصة بالبائع لا يفهمها مستورد NetworkManager، فقارن الملف التعريفي بتعليمات Linux المدعومة من مسؤول VPN بدلاً من حذف الأسطر غير المعروفة عشوائياً.
الخطوة 5: أدخل تفاصيل المصادقة والشهادة بعناية
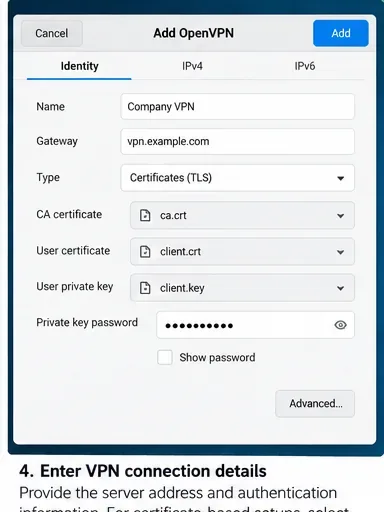
بالنسبة لملف تعريف OpenVPN أو IPsec الذي تم إنشاؤه يدويًا، يجب أن تتطابق البوابة ونوع المصادقة وشهادة المرجع المصدق وشهادة المستخدم والمفتاح الخاص وبيانات الاعتماد مع إعدادات الخادم. ومن الأخطاء الشائعة خلط ملف تعريف اسم المستخدم/كلمة المرور مع التعليمات المستندة إلى الشهادة، أو اختيار ملف المرجع المصدق الخاطئ.
املأ فقط حقول المصادقة المطلوبة لتصميم شبكة VPN الخاصة بك. قد تتطلب عمليات النشر القائمة على الشهادات شهادة مرجع مصدق بالإضافة إلى شهادة عميل ومفتاح خاص؛ بينما تستخدم عمليات النشر التي تعتمد على كلمة المرور فقط نمط مصادقة مختلفًا.
توخَّ الحذر عند استخدام الخيارات التي تخزن كلمة مرور لجميع المستخدمين. يُعدّ قرار حفظ كلمة المرور، أو طلبها في كل مرة، أو مشاركتها على مستوى النظام، قرارًا يخص سياسة المؤسسة. يستطيع NetworkManager تخزين كلمات مرور الاتصال في نظام ملفات التعريف الخاص به، وتشير وثائقه إلى أن ملفات الاتصال قد تحتوي على كلمات مرور أو مفاتيح خاصة. على الأجهزة المشتركة، يُفضَّل استخدام أقل قدر من الوصول الذي يفي بمتطلبات التشغيل.
الخطوة 6: السماح بالتغييرات والاتصال
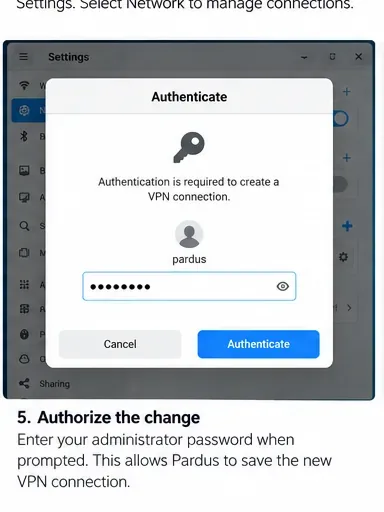
قد يؤدي إنشاء ملف تعريف شبكة النظام أو تغييره إلى ظهور مطالبة بتفويض سطح المكتب. أدخل كلمة مرور مسؤول النظام المحلي فقط إذا كنت أنت من بدأ التغيير وتعرف الإجراء.
قد يطلب برنامج باردوس تفويضًا محليًا قبل حفظ اتصال النظام. وهذا يختلف عن كلمة مرور حساب VPN المستخدمة للمصادقة على الخادم البعيد.
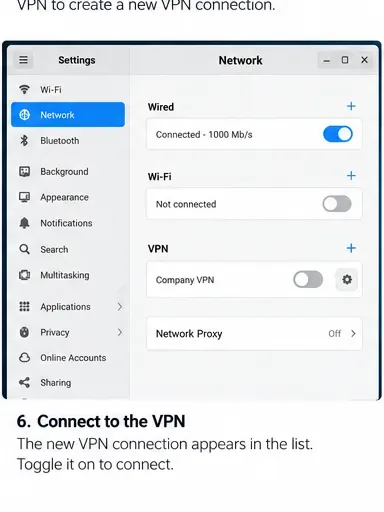
بعد حفظ الملف الشخصي، قم بتشغيله من لوحة الشبكة أو قائمة شبكة سطح المكتب. إذا كانت خدمة VPN الخاصة بك تستخدم المصادقة متعددة العوامل أو كلمة مرور غير مخزنة، فقد تتلقى مطالبة أخرى عند الاتصال.
فعّل ملف تعريف VPN المحفوظ من إعدادات الشبكة. ظهور ملف التعريف في القائمة يؤكد فقط أنه تم حفظه، ولا يثبت أن VPN البعيد قد قبل الاتصال.
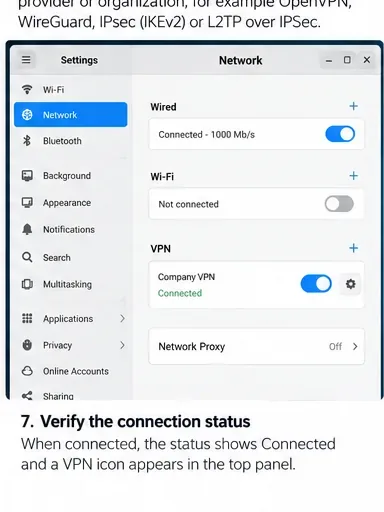
الخطوة 7: تحقق من النفق بدلاً من الاعتماد على زر التبديل وحده
عندما تُظهر واجهة المستخدم الرسومية حالة الاتصال ، تأكد من الحالة باستخدام مدير الشبكة:
nmcli connection show --active
nmcli device status
ip route
ip -6 route
تُعدّ حالة "متصل" أول إشارة نجاح. استمر في إجراء فحوصات المسار ونظام أسماء النطاقات (DNS) وإمكانية الوصول قبل اعتبار تكوين VPN مكتملاً.
في حالة استخدام شبكة VPN كاملة النفق، يُتوقع أن تُمرر قواعد التوجيه الافتراضية أو قواعد توجيه السياسات حركة مرور الإنترنت عبر النفق. أما في حالة استخدام شبكة VPN للشركات ذات النفق المنقسم، فقد يبقى مسار الإنترنت العادي دون تغيير، بينما تمر عبر الشبكة فقط بادئات خاصة محددة. وهذا يعني أن عدم تغير عنوان IP العام الخاص بي لا يُعدّ بالضرورة فشلاً.
الخطوة 8: اختبار المورد الذي من المفترض أن تصل إليه شبكة VPN
أفضل هدف للتحقق هو مورد داخلي لا يمكن الوصول إليه إلا عبر الشبكة الافتراضية الخاصة (VPN): على سبيل المثال، اسم نطاق داخلي، أو بوابة ويب، أو خادم Git، أو عنوان IP خاص يوفره مسؤول النظام. لا تقم بإنشاء عنوان IP خاص عشوائيًا وتفترض أنه سيستجيب لطلبات ping؛ فالعديد من الشبكات تحظر بروتوكول ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
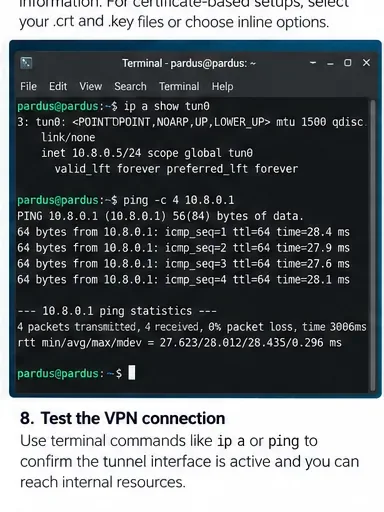
استخدم فحوصات الطرفية للتأكد من أن واجهة النفق أو اتصال VPN نشط وأن الوجهة الخاصة المقصودة قابلة للوصول. يعتمد اسم الواجهة الفعلي والعنوان الداخلي على شبكة VPN الخاصة بك.
في OpenVPN، غالبًا ما يُطلق على واجهة النفق اسم معين tun0، ولكن هذا الاسم ليس مضمونًا. أما WireGuard، فيظهر عادةً باسم واجهة خاص به. استخدم ` nmcli connection show --activeand` و`and` ip linkلمعرفة ما أنشأه نظامك فعليًا.
إذا تم الاتصال بشبكة VPN ولكن المواقع الداخلية لا تزال تفشل
تحقق من المسار أولاً
قم بتشغيل ip routeالأمر ip route get INTERNAL_IP. إذا اختار البحث بوابة Wi-Fi/Ethernet العادية بدلاً من مسار VPN، فقد يكون ملف التعريف يفتقر إلى مسار الشبكة الفرعية الخاصة المطلوب. استشر مسؤول VPN بشأن البادئات التي يجب توجيهها عبر النفق قبل إضافة المسارات بنفسك.
ثم تحقق من نظام أسماء النطاقات (DNS).
إذا كانت عناوين IP الخاصة تعمل بينما لا تعمل أسماء المضيفين الداخلية، فمن المحتمل أن تكون المشكلة في تحليل أسماء النطاقات وليس في النفق نفسه. في الأنظمة التي تستخدم [اسم النظام] systemd-resolved، resolvectl statusيمكنك عرض خوادم DNS والنطاقات لكل رابط. في الإعدادات الأخرى، افحص معلومات DNS التي يعرضها مدير الشبكة.
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'
يُعدّ نظام DNS المنفصل بالغ الأهمية في بيئات الشركات، حيث قد تحتاج أسماء النطاقات الداخلية فقط إلى الاتصال بخادم DNS الخاص بالشركة. استبدال جميع إعدادات DNS بمُحلِّل عام قد يُظهر نفقًا يعمل بشكل سليم وكأنه معطّل، لأن أسماء النطاقات الخاصة لن تُحلَّل بعد ذلك.
استخدم السجلات عند فشل المصادقة أو التفاوض.
إذا لم يصل الاتصال إلى حالة الاتصال، فراقب سجلات مدير الشبكة أثناء إعادة المحاولة:
ابحث عن أخطاء التحقق من صحة الشهادة، ورسائل عدم إمكانية الوصول إلى البوابة، وفشل المصادقة، أو أخطاء بدء تشغيل المكونات الإضافية. تجنب نشر سجلات النظام كاملةً علنًا دون مراجعتها، لأنها قد تحتوي على أسماء الخوادم، وأسماء المستخدمين، ومسارات الشهادات، وتفاصيل الشبكة.
WireGuard على Pardus: استخدم دعم NetworkManager الأصلي
يختلف WireGuard عن أنواع VPN القائمة على الإضافات المذكورة أعلاه. تشير وثائق VPN الرسمية لـ NetworkManager إلى أن WireGuard مدعوم بشكل أصلي، كما يكشف مرجع إعدادات NetworkManager عن خصائص خاصة بـ WireGuard مثل المفاتيح الخاصة، والنظراء، ونقاط النهاية، وعناوين IP المسموح بها، وخاصية Keepalive المستمرة.
إذا كان لديك إعداد WireGuard، يُفضّل استيراد أو إنشاء ملف تعريف WireGuard في NetworkManager بالقيم الدقيقة التي يُقدّمها مسؤول النظام. انتبه جيدًا إلى AllowedIPs: فهو يُحدّد بادئات الوجهة التي تُرسل إلى الطرف الآخر. عادةً ما يُقصد بالإعداد الذي يحتوي على 0.0.0.0/0و ::/0أن يكون نفقًا كاملًا؛ بينما تُشير البادئات الأضيق إلى نفق مُجزّأ.
متى يجب التوقف عن استكشاف أخطاء NetworkManager وإصلاحها وتغيير النهج؟
يُعدّ NetworkManager خيارًا مناسبًا عندما تتكامل تقنية VPN مع NetworkManager بشكلٍ مُستمر، ويحتاج سطح المكتب إلى ملف تعريف دائم يُمكن للمستخدمين التبديل بينه بسهولة. يُفضّل تغيير هذا النهج عندما يتطلب المورّد وظائف لا يُوفّرها مُلحق NetworkManager الخاص به، أو عندما يُجري عميل الشركة فحوصات حالة الجهاز أو مصادقة خاصة، أو عندما يدعم مسؤول النظام عميل Linux الخاص بالمورّد بشكلٍ صريح.
يحذر برنامج NetworkManager نفسه من أن بعض إضافات VPN التابعة لجهات خارجية غير مدعومة. تشير صفحة الدعم الحالية إلى أن إضافة Fortinet SSLVPN القديمة قد انتهى دعمها، وتقترح استخدام OpenConnect كبديل لبروتوكول Fortinet المتوافق الأقدم، بينما بروتوكول PPTP غير مدعوم ومخترق تشفيرياً. لذا، فإن وجود إضافة ظاهرة في مستودع الحزم لا يعني بالضرورة أن البروتوكول مناسب للاستخدام الفوري.
التقييم الذاتي النهائي
قبل اعتبار إعداد Pardus VPN مكتملاً، افصل الاتصال ثم أعد الاتصال مرة أخرى وتحقق من النتيجة. يجب أن يجتاز الإعداد الجيد هذه الفحوصات:
يتم تفعيل ملف تعريف VPN المتوقع بدون أي خطأ في المكون الإضافي أو المصادقة.
nmcli connection show --activeيعرض ملف تعريف VPN أو WireGuard أثناء الاتصال.
يمر الطريق إلى الوجهة الداخلية المعتمدة عبر مسار النفق المقصود.
يتم حل أسماء النطاقات الداخلية عندما تتوقع المؤسسة ذلك.
يمكنك الوصول إلى خدمة داخلية حقيقية واحدة على الأقل تُعد جزءًا من غرض الشبكة الافتراضية الخاصة (VPN).
يؤدي قطع اتصال VPN إلى إزالة المسار الخاص أو الوصول كما هو متوقع.
إذا نجح الاتصال في المصادقة ولكنه فشل في فحوصات التوجيه أو نظام أسماء النطاقات (DNS)، فلا تُغيّر كلمات المرور والشهادات باستمرار. وجّه التحقيق نحو المسارات، ونطاقات DNS، وسياسة الخادم، وتصميم النفق المنقسم المطلوب. إذا كان البروتوكول نفسه يتطلب إضافةً غير مُحدّثة أو قديمة، فإن الحل الأمثل والأكثر استدامة هو الترقية إلى تقنية VPN مدعومة حاليًا بدلًا من إجبار التقنية القديمة على العمل.