حمّل لعبة FlightGear مجاناً: دليل التثبيت الرسمي

حمّل برنامج FlightGear مجاناً من الموقع الرسمي. قارن بين حزم Windows و macOS و Linux، وثبّت ملفات البيانات، وابدأ رحلتك الأولى.
يُصبح إعداد وحدة تخزين بيانات مشفرة على خادم SUSE Linux Enterprise Server أسهل عند تقسيم العملية إلى طبقتين. يحمي LUKS، أو إعداد المفاتيح الموحد لنظام Linux، جهازًا كتليًا مثل القرص أو القسم. بعد فك تشفير هذا الجهاز، يُتيح نظام Linux الوصول إلى جهاز مُرتبط عادي ضمن /dev/mapper/، حيث يُمكنك إنشاء نظام ملفات وتركيبه كأي وحدة تخزين أخرى.
يستخدم هذا الدليل قرصًا ثانويًا مخصصًا /dev/sdbكمثال. سيظهر المجلد المُثبَّت في ، /data/secureوسيُسمى التعيين غير المُقفل securedata. استبدل هذه الأسماء بالقيم الموجودة على خادمك.
ملاحظة الإصدار: سير العمل الموضح أدناه عبر سطر الأوامر مناسب لإصدارات SUSE Linux Enterprise Server الحالية التي تتضمن [ميزة معينة] cryptsetup. تتضمن وثائق SUSE Linux Enterprise Server 16.0 المنشورة عام 2026 دعم التخزين المشفر في Cockpit، بينما يوثق دليل الأمان والتحصين لـ SLES 15 SP7 الأقسام المشفرة المستندة إلى LUKS في YaST. تم استخدام واجهة سطر الأوامر هنا لأنها تجعل كل طبقة تخزين مرئية، مما يُسهّل عملية استكشاف الأخطاء وإصلاحها. راجع وثائق SUSE Linux Enterprise Server 16.0 ودليل التشفير لـ SLES 15 SP7 للاطلاع على وثائق المورّد.
LUKS هو تنسيق لينكس القياسي على القرص لأجهزة التخزين المشفرة. يخزن بيانات التشفير الوصفية في رأس LUKS، ويتيح لوحدة تخزين مشفرة واحدة امتلاك بيانات اعتماد متعددة لفك التشفير. يقوم النظام الحالي cryptsetupعادةً بإنشاء LUKS2 ما لم تطلب صراحةً تنسيقًا آخر.
يحمي التشفير البيانات المخزنة. فإذا سُرق قرصٌ وهو مطفأ، فلن يتمكن السارق من قراءة البيانات المشفرة دون مفتاح أو عبارة مرور صالحة. ولكن بمجرد فتح القرص وتثبيته، تُطبَّق صلاحيات لينكس العادية للتحكم في الوصول. ولا يحمي LUKS الملفات من عمليةٍ لديها بالفعل صلاحيات وصول مشروعة إلى نظام الملفات المُثبَّت.
قم بإعداد هذه العناصر قبل تنفيذ أوامر التخزين المدمرة:
/dev/sdb...sudoأو باستخدام shell الجذر.cryptsetupالمساعدة. تحقق من ذلك باستخدام cryptsetup --version. إذا لم تكن مثبتة، فقم بتثبيت الحزمة من خلال عملية إدارة البرامج المعتادة في SUSE.تحذير هام: cryptsetup luksFormat يقوم هذا الإجراء بكتابة رأس LUKS جديد، مما يجعل البيانات الموجودة على الجهاز المستهدف غير قابلة للوصول. كما تحذر SUSE من أن تحويل قسم موجود إلى وحدة تخزين مشفرة على نظام قيد التشغيل سيؤدي إلى حذف البيانات الموجودة على ذلك القسم. لا تتابع العملية حتى تتأكد من هوية الجهاز المستهدف.
ابدأ بإدراج أجهزة التخزين:
lsblk -o NAME,SIZE,FSTYPE,TYPE,MOUNTPOINTS
lsblk -f
تحقق من الحجم واسم الجهاز ونظام الملفات الحالي ونقاط التحميل. في هذا المثال، /dev/sdbيمثل قرصًا منفصلاً بسعة 20 جيجابايت بدون نظام ملفات مُحمّل. قد يستخدم خادمك بدلاً من ذلك قسمًا مثل /dev/sdb1، أو اسم NVMe مثل /dev/nvme1n1p1، أو قرصًا افتراضيًا مثل /dev/vdb.
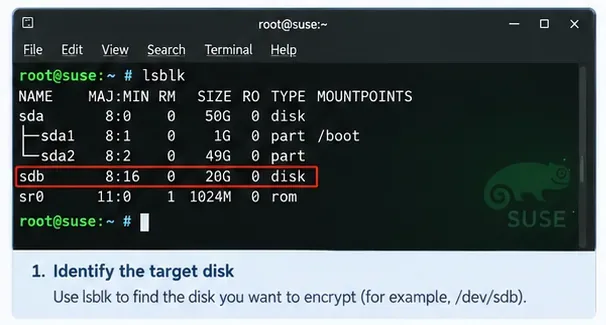
التعليق: تحقق من الجهاز المستهدف من خلال الاسم والحجم وحالة التثبيت قبل تشغيل أي أمر تنسيق LUKS.
لا تعتمد على الحرف فقط لتحديد القرص. قد تتغير أسماء الأجهزة بعد تغييرات في تكوين الأجهزة أو الآلات الافتراضية. قبل تنفيذ أوامر حذف البيانات، قارنها lsblkبمعلومات جرد التخزين، أو إعدادات برنامج إدارة الأجهزة الافتراضية، أو معلومات عرض شبكة التخزين (SAN).
أنشئ الحاوية المشفرة:
sudo cryptsetup luksFormat /dev/sdbluksFormatيقوم بتهيئة بيانات تعريف LUKS ويطلب تأكيدًا وعبارة مرور. الإعداد الافتراضي الحالي للتشفير هو LUKS2. يمكنك معاينة النتيجة لاحقًا باستخدام:
sudo cryptsetup luksDump /dev/sdb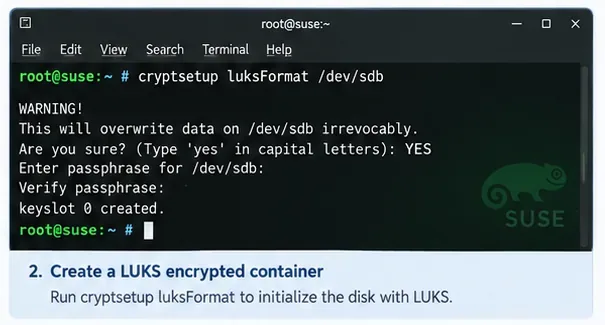
التعليق: خطوة تنسيق LUKS مدمرة، لذلك يطلب cryptsetup تأكيدًا صريحًا قبل إنشاء الحاوية المشفرة.
تجنّب إضافة خيارات التشفير أو حجم المفتاح أو PBKDF لمجرد رؤيتها في شرح قديم. يوفر كل من Cryptsetup وSUSE إعدادات افتراضية حديثة، وقد يؤدي تغييرها دون وجود متطلبات موثقة إلى تقليل التوافق أو صعوبة استعادة البيانات.
لا يمكن تهيئة حاوية LUKS بنظام ملفات عادي إلا بعد إلغاء قفلها. افتحها وأنشئ تعيينًا لجهاز-مابر باسم securedata:
sudo cryptsetup open /dev/sdb securedataبعد إدخال عبارة المرور، يظهر التخطيط الذي تم فك تشفيره على النحو التالي:
/dev/mapper/securedataيمكنك التأكد من ذلك من خلال:
sudo cryptsetup status securedata
lsblk -f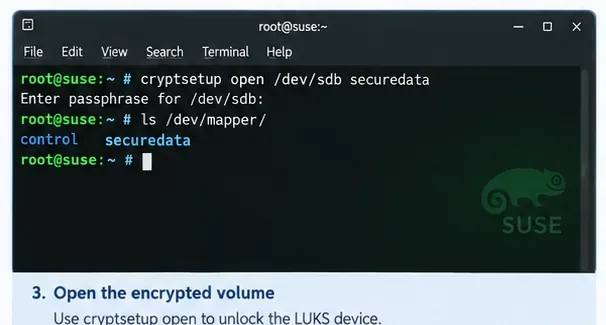
التعليق: يؤدي فتح حاوية LUKS إلى إنشاء جهاز كتلة مُعيّن باسم securedataتحت /dev/mapper.
تقوم طبقة LUKS بتشفير الكتل، ولا توفر المجلدات أو الملفات بشكل مستقل. أنشئ نظام الملفات على الجهاز المُرتبط، وليس على القرص المُشفّر الخام. يستخدم هذا المثال نظام ext4.
sudo mkfs.ext4 /dev/mapper/securedataإذا كان معيار التخزين لديك يتطلب نظام ملفات XFS أو أي نظام ملفات آخر مدعوم، فاستخدمه بدلاً من ذلك. القاعدة الأساسية هي أن نظام الملفات موجود على /dev/mapper/securedata، بينما /dev/sdbيبقى حاوية LUKS مشفرة.
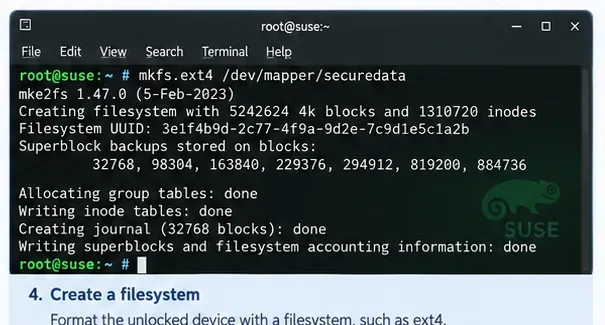
التعليق: قم بإنشاء نظام ملفات لينكس العادي داخل التعيين غير المقفل، وليس مباشرة على قرص النسخ الاحتياطي المشفر.
أنشئ مجلدًا وقم بتثبيت نظام الملفات الجديد:
sudo mkdir -p /data/secure
sudo mount /dev/mapper/securedata /data/secure
df -h /data/secure
في هذه المرحلة، يصبح المجلد قابلاً للاستخدام. أنشئ ملف اختبار صغيرًا إذا كان ذلك مناسبًا لبيئتك، ثم اقرأه مرة أخرى، ثم احذفه. هذا يتحقق من المسار الكامل من فتح LUKS عبر نظام الملفات إلى الدليل المُثبَّت.
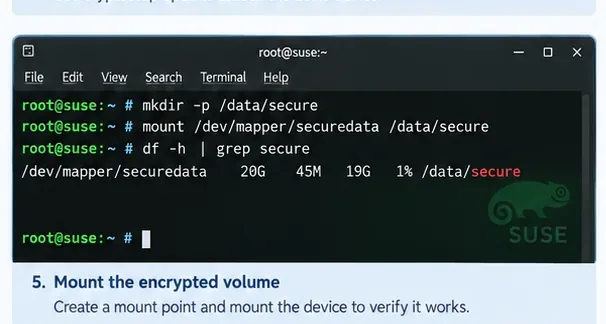
التعليق: يؤكد اختبار التثبيت الناجح أن عملية الربط التي تم فك تشفيرها ونظام الملفات الخاص بها قابلة للاستخدام قبل تكوين سلوك وقت بدء التشغيل.
للحصول على تكوين دائم، يُفضّل استخدام مُعرّفات ثابتة بدلاً من افتراض أن القرص سيُسمى دائمًا بهذا الاسم /dev/sdb. اعرض كلاً من مُعرّف LUKS UUID ومُعرّف نظام الملفات UUID.
sudo blkid /dev/sdb
sudo blkid /dev/mapper/securedata
يجب أن يُبلغ الجهاز الخام عن نوع مثل crypto_LUKS. أما الجهاز المُرتبط فيجب أن يُبلغ عن نوع نظام الملفات ومعرّفه الفريد العالمي (UUID). يجب التمييز بين هذين المعرّفين الفريدين العالميين: يُحدد معرّف LUKS UUID الحاوية المُشفّرة، بينما يُحدد معرّف نظام الملفات UUID نظام الملفات الموجود بداخلها.
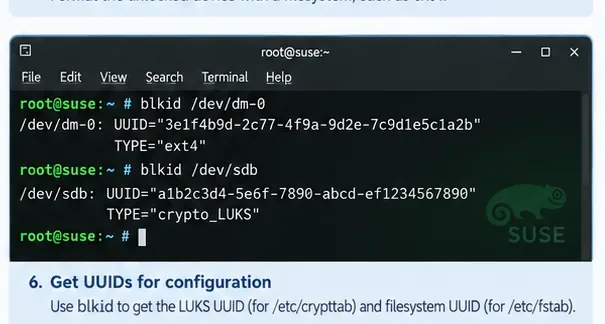
التعليق: يحتوي الحاوية المشفرة ونظام الملفات الموجود بداخلها على معرفات منفصلة تخدم أغراض تكوين مختلفة.
في أنظمة لينكس المبنية على systemd، /etc/crypttabيصف هذا الأمر أجهزة التخزين المشفرة التي يجب فتحها أثناء بدء التشغيل. يحتوي الإدخال الأساسي الذي يتطلب عبارة مرور على أربعة حقول: اسم الربط، وجهاز التخزين المشفر، وملف المفتاح، والخيارات.
باستخدام معرّف LUKS UUID من الخطوة السابقة، إليك مثال على إدخال:
securedata UUID=<LUKS-UUID> none luksثم أضف نظام الملفات المُثبَّت إلى /etc/fstab. يمكنك الإشارة إلى الجهاز المُعيَّن أو مُعرِّفه الفريد (UUID) لنظام الملفات. تشير إرشادات SUSE SLES 15 SP7 إلى أن YaST يستخدم عادةً اسم جهاز المُعيِّن لنقاط تثبيت LUKS المُكوَّنة حديثًا، لأنه يعمل بكفاءة مع مُولِّدات systemd. مثال بسيط على الإدخال:
/dev/mapper/securedata /data/secure ext4 defaults 0 2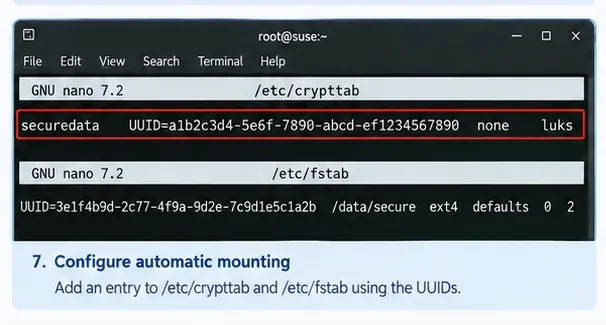
التعليق: crypttabيقوم المدخل بفتح الحاوية المشفرة، بينما fstabيقوم المدخل بتحميل نظام الملفات المعروض من خلال جهاز الربط.
قبل إعادة التشغيل، تحقق من وجود أخطاء بسيطة. يمكنك تشغيل ما يلي:
sudo systemctl daemon-reload
sudo mount -a
mount -aيساعد في اكتشاف العديد من fstabالمشاكل، ولكنه لا يحل محل اختبار تسلسل فتح القفل الفعلي أثناء بدء التشغيل.
بالنسبة لوحدة تخزين بيانات ثانوية عادية، يُعد التعديل /etc/crypttabعادةً /etc/fstabأهم إعدادات التكوين الدائم. أعد تشغيل الخادم وتأكد من ظهور مطالبة عبارة المرور المتوقعة، وفتح تعيين LUKS، وتحميل نظام الملفات.
sudo reboot

lsblk -f
sudo cryptsetup status securedata
findmnt /data/secure
إذا كانت هناك حاجة إلى الجهاز المشفر خلال المرحلة الأولى من initramfs - على سبيل المثال، لاحتوائه على مساحة تخزين مطلوبة قبل أن يصبح نظام الملفات الجذر العادي متاحًا بالكامل - فقد يتطلب تصميمك أيضًا إعادة إنشاء initramfs dracut. لا تقم بإضافة إعادة بناء initramfs تلقائيًا إلى كل إعداد لوحدة تخزين البيانات؛ فضرورة ذلك تعتمد على وقت توفر الجهاز أثناء بدء التشغيل.
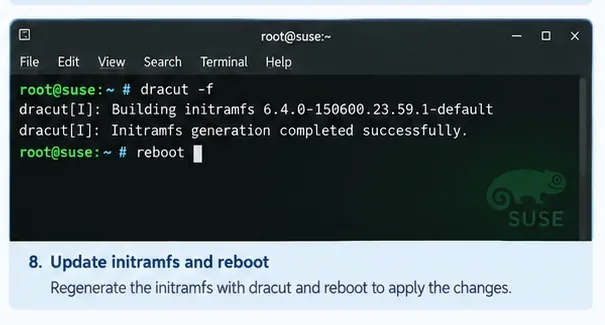
التعليق: إعادة بناء initramfs dracutأمر مهم للتخزين المشفر في وقت بدء التشغيل المبكر؛ قد يحتاج حجم البيانات الثانوي العادي فقط إلى crypttab، fstabواختبار إعادة التشغيل.
يحتوي رأس LUKS على بيانات وصفية هامة ومعلومات عن خانات المفاتيح. بعد التأكد من عمل وحدة التخزين، يُنصح بعمل نسخة احتياطية غير متصلة بالإنترنت لرأس LUKS.
sudo cryptsetup luksHeaderBackup /dev/sdb --header-backup-file /root/securedata-luks-header.imgثم انقل النسخة الاحتياطية إلى موقع محمي منفصل عن القرص المشفر. تعامل مع النسخة الاحتياطية بحذر شديد: فنسخة رأسية بالإضافة إلى عبارة مرور صالحة وقت إنشاء النسخة الاحتياطية قد تكون كافية لفك تشفير منطقة البيانات. يوثق مشروع cryptsetup هذا السلوك في قسم الأسئلة الشائعة الرسمي الخاص به .
| خطأ | لماذا يُعد ذلك مهماً؟ | نهج أكثر أمانا |
|---|---|---|
يعمل luksFormatعلى القرص الخطأ | تصبح البيانات الموجودة غير قابلة للوصول. | تحقق أولاً من اسم الجهاز وحجمه ونقاط التثبيت ومخزون التخزين. |
تهيئة النظام /dev/sdbباستخدام نظام الملفات ext4 بعد إنشاء LUKS | يؤدي ذلك إلى استبدال طبقة LUKS بدلاً من إنشاء نظام ملفات داخلها. | استمر .mkfs/dev/mapper/securedata |
| نسيان عبارة المرور | تم تصميم LUKS بحيث لا يمكن استعادة البيانات ببساطة بدون مفتاح مسجل. | استخدم عملية استعادة الأسرار المعتمدة في مؤسستك واحتفظ بمواد الاستعادة المختبرة. |
| بافتراض أن التشفير يحل محل أذونات لينكس | تتوفر البيانات المُثبّتة للعمليات التي لديها صلاحيات كافية في نظام التشغيل. | حافظ على الملكية والأذونات وسياسة SELinux/AppArmor وضوابط التطبيق مناسبة. |
| استخدام أسماء أجهزة غير مستقرة في إعدادات التمهيد | يمكن أن تتغير الأحرف الموجودة على القرص. | استخدم معرّفات UUID أو أسماء الخرائط الثابتة عند الاقتضاء. |
| تخطي اختبار إعادة التشغيل | يمكن أن يعمل التثبيت اليدوي حتى عندما يكون تكوين وقت بدء التشغيل خاطئًا. | اختبر تسلسل إعادة التشغيل الفعلي خلال فترة الصيانة. |
إذا كنت تفضل سير عمل رسومي، توفر SUSE واجهات إدارة مدعومة. يوثق دليل الأمان والتحصين لنظام SLES 15 SP7 الأقسام المشفرة في أداة تقسيم الأقسام المتقدمة (Expert Partitioner) الخاصة بـ YaST. كما يصف دليل SUSE Linux Enterprise Server 16.0 أيضًا تكوين الأقسام المشفرة في Cockpit، بما في ذلك عبارة المرور وخيارات التشفير. استخدم دليل أداة تقسيم الأقسام المتقدمة (Expert Partitioner) لنظام SLES 15 SP7 أو دليل إدارة Cockpit لنظام SLES 16.0 إذا كانت معايير التشغيل لديك تُفضل هذه الأدوات.
يجب أن ينجح الإعداد بعد تنفيذ أكثر من أمر. يجب أن تتمكن من إعادة تشغيل الجهاز، وفتح وحدة التخزين بالطريقة المُحددة، والتأكد من securedataتفعيل الربط، والتحقق من /data/secureتثبيت وحدة التخزين، وقراءة الملفات المطلوبة. كما يجب أن تعرف مكان تخزين عملية استعادة عبارة المرور ونسخة رأس LUKS الاحتياطية.
هذا هو النموذج الذهني المفيد الذي يجب تذكره: القرص الفعلي يحتوي على حاوية LUKS؛ فتحها يُنشئ جهاز ربط؛ جهاز الربط يحتوي على نظام الملفات؛ ونظام الملفات مُثبّت في دليل. بمجرد توضيح هذه الطبقات، يصبح استكشاف أخطاء LUKS وإصلاحها أسهل بكثير.
حمّل برنامج FlightGear مجاناً من الموقع الرسمي. قارن بين حزم Windows و macOS و Linux، وثبّت ملفات البيانات، وابدأ رحلتك الأولى.
يقوم برنامج OKSampler بربط مقاطع MP3 بمفاتيح لوحة المفاتيح، كما يتيح تكرار الصوت. تعرّف على وظائف هذا البرنامج المجاني القديم، وحدود ميزاته القديمة، وما يجب التحقق منه قبل التنزيل.
افتح مهام جوجل في متصفح، وأضف اختصارًا لمتصفح كروم أو قم بتشغيلها على غرار التطبيقات، وقم بإدارة المهام المؤرخة من خلال التقويم وجيميل.
قم بتثبيت نسخة لينكس من لعبة Don't Starve Together عبر Steam، وابدأ عالمًا جديدًا، أو انضم إلى أصدقائك باتباع خطوات الإعداد واستكشاف الأخطاء وإصلاحها هذه.
قم بإعداد Squad على نظام Linux باستخدام Steam Play و Proton، ثم قم بتثبيت اللعبة، واختر أداة التوافق، وقم باستكشاف مشكلات مكافحة الغش وإصلاحها.
قم بتنزيل ملف LMDE 5 ISO المؤرشف والتحقق منه، ثم أنشئ قرص USB قابلًا للإقلاع، واختر إعدادات التثبيت الآمنة. انتهى دعم Elsie؛ راجع إصدار LMDE الحالي.
قم بإنشاء قرص USB لتثبيت نظام التشغيل Windows 11 على نظام Linux باستخدام Ventoy: احصل على ملف ISO الرسمي، وقم بتثبيت Ventoy بأمان، وانسخ الصورة، وقم بتشغيل جهاز الكمبيوتر المستهدف.
تعلم كيفية تشغيل لعبة It Takes Two على نظام Linux باستخدام Steam Proton، وتثبيت إصدار Steam، وتمكين التوافق، وإعداد وضع اللعب التعاوني، وحل مشاكل التشغيل.
قم بتثبيت Wireshark على Ubuntu أو Debian أو Fedora أو Arch أو openSUSE باستخدام أوامر الحزمة الحالية، ثم قم بتكوين التقاط الحزم المباشر بأمان.
قم بتثبيت Steam على نظام Linux، ثم احصل على نسخة Slay the Spire الأصلية لنظام Linux من مكتبتك، وقم بتشغيلها. يتضمن ذلك خطوات عملية لحل مشاكل بدء التشغيل الشائعة.








