الرئيسية
» لينوكس
»
كيفية تثبيت جوجل كروم على نظام التشغيل جوجل روم دون الإخلال بسياسات الأمان
كيفية تثبيت جوجل كروم على نظام التشغيل جوجل روم دون الإخلال بسياسات الأمان
تثبيت متصفح جوجل كروم على نظام التشغيل جوروم يشبه تقنياً تثبيته على نظام ديبيان، ولكن هناك سؤال إضافي يجب الإجابة عليه أولاً: هل الكمبيوتر عبارة عن تثبيت عادي لنظام جوروم، أم أنه نقطة نهاية مُدارة مركزياً ومُحصّنة أمنياً؟ هذا التمييز أهم من أمر كروم نفسه.
اعتبارًا من أكتوبر 2026، يُدرج مشروع Gooroom الإصدار 4.5 كإصداره الشائع الحالي من سلسلة 4.x. تُظهر ملاحظات الإصدار وجود ملف ISO لنظام amd64، ونواة لينكس 6.1، وAPT 2.6.1، وحزم مبنية على دبيان 12. كما يُوثّق المشروع حماية سلامة الملفات التنفيذية والإدارة المركزية كإمكانيات أمنية اختيارية. والجدير بالذكر أن ملف ISO الشائع العام مُوثّق بأنه لا يتضمن ميزات تعزيز أمان Gooroom افتراضيًا، مع إمكانية إضافتها من قِبل المؤسسات. راجع صفحة تنزيل Gooroom الرسمية ، وملاحظات إصدار Gooroom 4.5 ، ونظرة عامة على أمان Gooroom .
لذلك يستخدم هذا الدليل نهجًا يحافظ على السياسة: تحقق من الجهاز أولاً، وقم بتثبيت حزمة Debian الموقعة من Google فقط إذا كان التثبيت المحلي مسموحًا به، واحتفظ بحماية Gooroom مفعلة، وتوقف إذا كانت سياسة الإدارة تحظر الحزمة.
رسم توضيحي لسطح مكتب نظام التشغيل Gooroom. قد يختلف تصميم سطح المكتب باختلاف الإصدار أو المؤسسة.
ما تحتاج إلى معرفته قبل تثبيت متصفح كروم
APT هو مدير الحزم الذي تستخدمه أنظمة عائلة دبيان لتثبيت البرامج وحلّ التبعيات. حزمة .deb هي صيغة حزمة البرامج المستخدمة في دبيان والتوزيعات المتوافقة معها. يتضمن Gooroom 4.5 نظام APT، وتدعم جوجل رسميًا متصفح Chrome على دبيان 10 بنظام 64 بت أو أحدث، لذا فإن صيغة الحزمة متوافقة تقنيًا مع قاعدة Gooroom 4.x الحالية.
لا يعني ذلك بالضرورة أنك مخوّل لتثبيته. صُمم برنامج Gooroom لبيئات العمل الآمنة، وتصف وثائقه الرسمية حماية الملفات التنفيذية التي تتحقق من التوقيعات وتمنع تشغيل البرامج غير المصرح بها. كما يوفر إدارة مركزية للأجهزة الطرفية. على جهاز مملوك للمؤسسة، تُعد هذه الضوابط جزءًا من تصميم الأمان، وليست خطأً يجب تجاوزه.
الإجراء المطلوب: قبل تنزيل أي شيء على جهاز العمل أو المدرسة أو الحكومة أو الدفاع أو أي جهاز مُدار آخر، تأكد من السماح باستخدام متصفحات الطرف الثالث ومستودعات الحزم الخارجية. إذا كانت مؤسستك تتطلب أن يأتي البرنامج من مستودع داخلي أو من عملية نشر إدارية، فاستخدم هذا المسار بدلاً من ذلك.
الخطوة 1: تأكد من إصدار Gooroom الخاص بك وبنية وحدة المعالجة المركزية
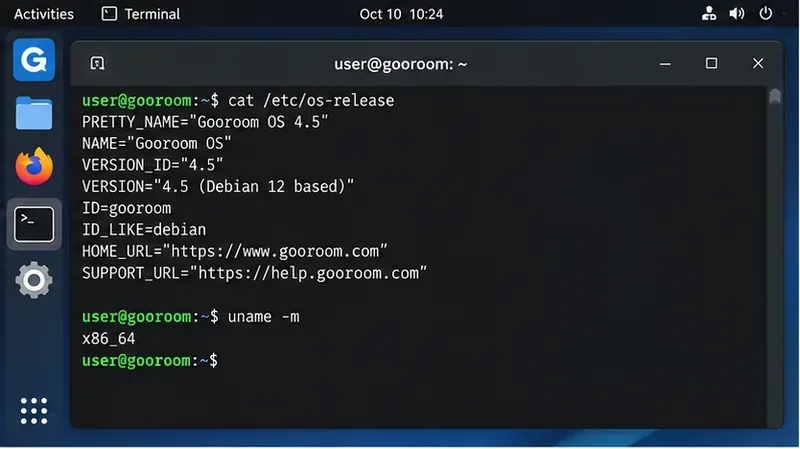
افتح نافذة الطرفية وافحص نظام التشغيل وبنيته. هذه الأوامر تقرأ معلومات النظام فقط:
cat /etc/os-release
uname -m
في صورة Gooroom 4.5 الرسمية، يجب أن تكون على مسار amd64/x86-64. إذا uname -mظهرت تقارير خطأ x86_64، فاختر حزمة Debian/Ubuntu .deb 64 بت من Google. لا تفترض أن صورة أو حزمة مصممة لبنية معالج أخرى ستعمل.
استخدم الطرفية للتأكد من إصدار Gooroom المثبت وبنية وحدة المعالجة المركزية قبل اختيار حزمة Chrome.
من المفاهيم الخاطئة الشائعة أن مصطلح "مبني على دبيان" يعني أن كل حزمة دبيان آمنة تلقائيًا أو متوافقة مع السياسات. التوافق والترخيص مسألتان مختلفتان. قد يتم تثبيت حزمة بنجاح مع أنها لا تزال تنتهك سياسة البرامج المعتمدة لدى المؤسسة.
الخطوة الثانية: تحقق مما إذا كانت نقطة النهاية مُدارة
لا يوجد أمر واحد موحد للمستخدم النهائي يثبت ما إذا كان جهاز Gooroom مُدارًا أم لا. يمكن للمؤسسات تخصيص Gooroom، وقد تختلف تفاصيل نشر GPMS. مع ذلك، يمكنك جمع بعض المؤشرات دون تغيير أي شيء.
تُعرض هذه الأوامر قائمة بالحزم والخدمات المثبتة التي تحمل اسم Gooroom. وتُعدّ مخرجاتها معلوماتية فقط؛ فوجود حزمة معينة أو عدم وجودها لا يُعدّ دليلاً قاطعاً على حالة إدارتها.
الإجراء: إذا كان الجهاز مسجلاً في مؤسسة أو كنت غير متأكد من قائمة البرامج المسموح بها، فاسأل المسؤول عما إذا كان متصفح جوجل كروم معتمدًا. لا تقم بتعطيل حماية الملفات التنفيذية، أو التمهيد الآمن، أو وكلاء السياسات، أو خدمات جوجل رووم لمجرد إتمام عملية التثبيت بنجاح.
تجنّب تنزيلات Chrome المُعاد تجميعها من مواقع البرامج، أو الخوادم العشوائية، أو البرامج النصية التي تُضيف مفاتيح توقيع غير معروفة. في الأنظمة التي تُركّز على الأمان، يُعدّ تقليل عدد مصادر الثقة أمرًا بالغ الأهمية.
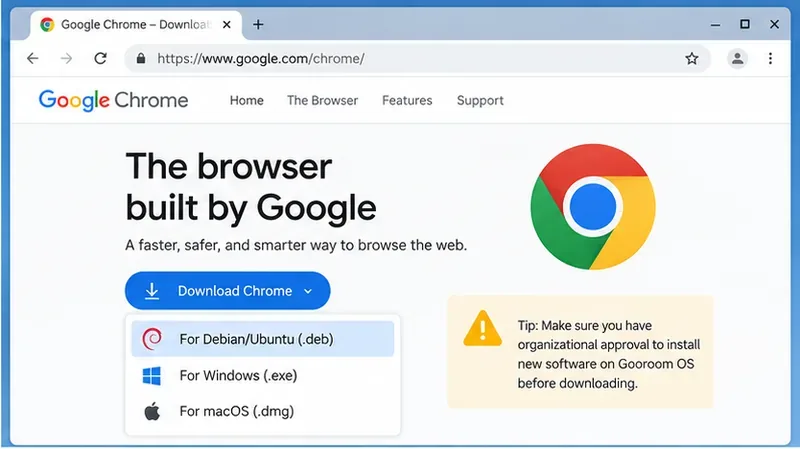
اختر إصدار Debian/Ubuntu .deb من صفحة تنزيل Chrome الرسمية من Google.توفر جوجل حزمة Debian/Ubuntu لأنظمة Linux المدعومة ذات 64 بت.
الخطوة 4: تثبيت ملف .deb الذي تم تنزيله باستخدام APT
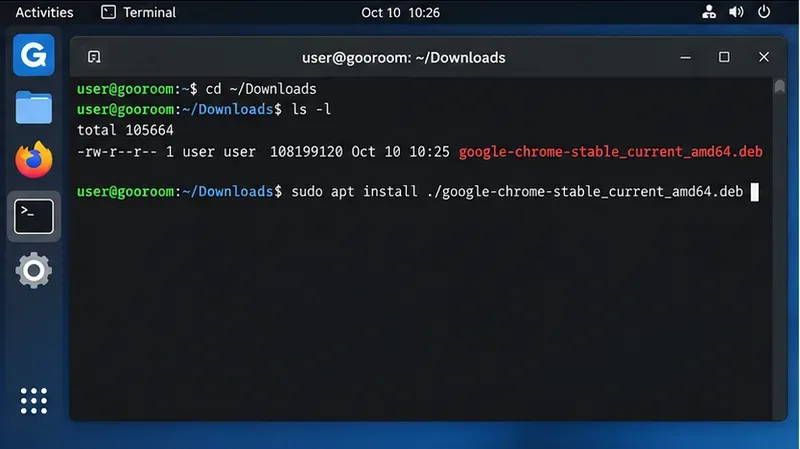
في تثبيت Gooroom 4.5 amd64 القياسي، يكون اسم الملف الذي تم تنزيله عادةً مشابهًا لـ google-chrome-stable_current_amd64.deb. تأكد من وجود الملف:
cd ~/Downloads
ls -lh google-chrome*.deb
تأكد من وجود حزمة Chrome التي تم تنزيلها في مجلد التنزيلات قبل تثبيتها.
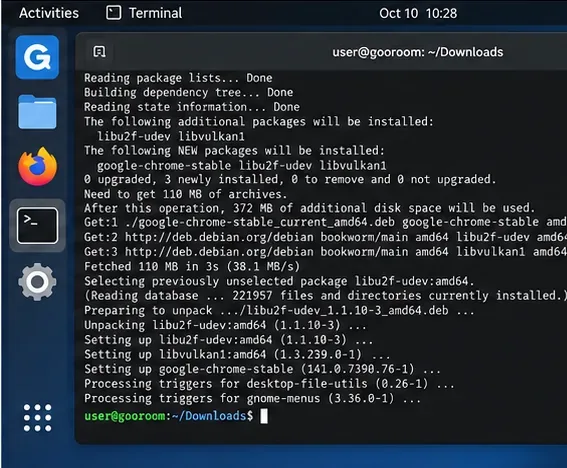
تتيح هذه الخاصية apt install ./package.debلـ APT حلّ التبعيات من المستودعات المُهيأة. ستحتاج إلى كلمة مرور المسؤول. اقرأ ملخص العملية قبل الموافقة عليها. إذا أفاد APT بأن العملية محظورة بسبب سياسة أو حماية الملفات التنفيذية أو عدم كفاية الصلاحيات، فتوقف عند هذه النقطة. هذا قرار سياسي يجب حله مع المسؤول، وليس سببًا لتعطيل عناصر التحكم الأمنية.
يقوم APT بتثبيت Chrome وحل التبعيات المطلوبة من مستودعات النظام المُكوّنة.
بديل واجهة المستخدم الرسومية، عندما يوفر إصدارك برنامج تثبيت الحزم
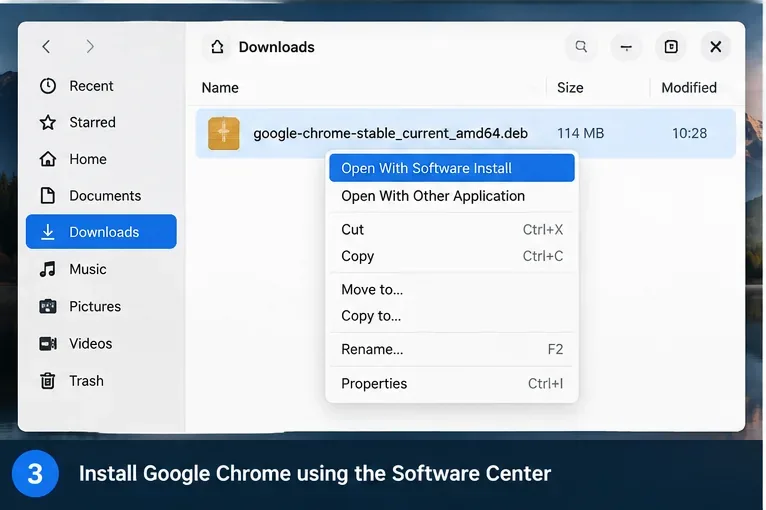
قد تربط بعض إصدارات Gooroom المكتبية ملفات .deb ببرنامج تثبيت رسومي. إذا كان الأمر كذلك، فإن فتح الحزمة التي تم تنزيلها قد يوفر خيار التثبيت ويطلب كلمة مرور المسؤول. نظرًا لاختلاف تطبيقات سطح المكتب باختلاف إصدار Gooroom والتخصيصات التنظيمية، فإن طريقة سطر الأوامر المذكورة أعلاه هي المرجع الأكثر موثوقية.
إذا كان إصدار Gooroom الخاص بك يوفر برنامج تثبيت حزم رسومي، فيمكنك فتح ملف .deb الذي تم تنزيله هناك بدلاً من استخدام الطرفية.
الخطوة 5: فهم ما يحدث للتحديثات
تُشير وثائق جوجل إلى أن تثبيت متصفح كروم على نظام لينكس يُضيف عادةً مستودع برامج جوجل، مما يُتيح لمدير الحزم تحديث كروم باستمرار. كما تنشر جوجل مفاتيح التوقيع الخاصة بنظام لينكس، والتي تُستخدم للتحقق من حزمها. يُمكنك الاطلاع على التفاصيل الرسمية على صفحة مستودعات برامج جوجل لنظام لينكس .
يُعدّ هذا الأمر مناسبًا على أجهزة الكمبيوتر الشخصية غير المُدارة، حيث يمكن أن تصل تحديثات أمان المتصفح عبر تحديثات الحزم العادية. أما على أجهزة Gooroom المُدارة بإحكام، فقد يتطلب الأمر موافقةً من المستودع الخارجي نفسه. تقوم بعض المؤسسات بنسخ الحزم المعتمدة داخليًا أو بنشر إصدارات مُعدّلة من خلال إدارة الأجهزة.
الإجراء: لا تقم بتعطيل تحديثات Chrome لمجرد تجنب قاعدة إدارية. إذا كانت المستودعات الخارجية محظورة، فاطلب من المسؤول توفير Chrome عبر قناة البرامج المعتمدة. توثق Google طرقًا إدارية للتحكم في تحديثات Linux، لكن هذه قرارات خاصة بالنشر، وليست وسيلة لتجاوزها بالنسبة للمستخدمين النهائيين. راجع وثائق إدارة تحديثات Linux من Google .
الخطوة 6: قم بتشغيل متصفح Chrome وتحقق من حالة المتصفح وسياسة الخصوصية
قم بتشغيل متصفح Chrome من قائمة التطبيقات أو قم بتشغيل:
google-chrome
يمكنك التأكد من الإصدار المثبت باستخدام:
google-chrome --version
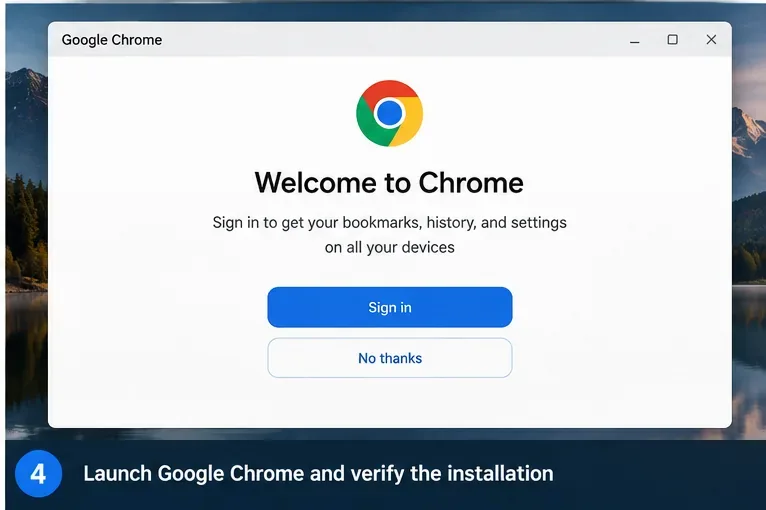
قم بتشغيل متصفح Chrome بعد التثبيت وتأكد من أن المتصفح يفتح بشكل طبيعي.
للاطلاع على سياسات المؤسسات الخاصة بمتصفح Chrome، أدخلها chrome://policyفي شريط العناوين. على نظام Linux، يمكن للمسؤولين أيضًا نشر ملفات JSON الخاصة بسياسات Chrome في مواقع مثل [مسار الموقع /etc/opt/chrome/policies/managed]. توثق Google هذا النموذج في دليل إدارة سياسات Chrome الخاص بها .
لا تخلط بين سياسات متصفح Chrome وسياسات نظام تشغيل Gooroom. chrome://policyيُبلغ هذا التقرير عن سياسة المتصفح المعروفة لمتصفح Chrome؛ ولا يثبت غياب حماية الملفات التنفيذية في Gooroom، أو قواعد إدارة خدمات إدارة المشاريع العامة (GPMS)، أو عناصر التحكم في الشبكة، أو غيرها من قيود نقاط النهاية.
ماذا تفعل عند فشل التثبيت؟
"تم رفض الإذن" أو لا يوجد وصول إلى sudo
حسابك غير مصرح له بتثبيت حزم النظام. هذا سلوك متوقع على جهاز طرفي مُدار من قِبل المؤسسة. اطلب من المسؤول تثبيت متصفح Chrome بدلاً من محاولة الحصول على صلاحيات إضافية أو تجاوزها.
تم تثبيت الحزمة ولكن متصفح كروم لا يعمل
في بيئة Gooroom المُحصّنة، يمكن لخاصية حماية الملفات التنفيذية حظر البرامج غير المصرح بها أو غير المعتمدة. توضح وثائق Gooroom الرسمية بالتفصيل كيفية حظر البرامج المثبتة بدون ترخيص. لا تُعطّل هذه الحماية. التقط رسالة الخطأ وأرسلها إلى المسؤول ليتم اعتماد الحزمة وفقًا للإجراءات المعتادة في المؤسسة.
أبلغت APT عن خطأ في مفتاح التوقيع أو المستودع
لا تتجاوز التحقق من التوقيعات بتحديد مستودع غير موثق على أنه موثوق. تأكد أولاً من أن المستودع هو المستودع الرسمي لشركة جوجل، وقارن معلومات مفتاح التوقيع مع وثائق المستودع الخاصة بجوجل. أخطاء توقيع الحزمة مؤشرات أمنية، ولا ينبغي تجاهلها.
لقد قمت بتثبيت متصفح Chrome قبل التحقق من السياسة.
إذا كان الكمبيوتر مُدارًا ولم تتم الموافقة على تثبيت Chrome، فأبلغ المسؤول بدلًا من محاولة إخفاء التغيير. على جهاز غير مُدار، يمكن إزالة Chrome باستخدام الأمر المناسب sudo apt remove google-chrome-stable. أما على جهاز مُدار، فدع قسم تقنية المعلومات يقرر ما إذا كان يجب إزالة إعدادات المستودع المرتبطة أو استبدالها بنسخة داخلية.
متصفح كروم أم متصفح جوجل بلاي: أيهما يجب أن تستخدم؟
يتضمن Gooroom بالفعل متصفحًا مبنيًا على Chromium مصممًا وفقًا لنموذج الأمان الخاص به. ويشرح العرض التقديمي الرسمي لـ Gooroom عمليات التصفح الموثوقة وغير الموثوقة بشكل منفصل، بالإضافة إلى سياسات أمان المتصفح المختلفة. قد يظل Chrome مطلوبًا لتطبيق ويب مؤسسي محدد، أو سير عمل حساب Google، أو إضافة، أو مصفوفة اختبار، أو متطلبات دعم البائع، ولكنه ليس بديلاً تلقائيًا عن متصفح Gooroom.
بالنسبة لتثبيت Gooroom الشخصي، يُعد استخدام متصفح Chrome خيارًا قائمًا على التوافق في المقام الأول. أما في بيئة العمل المُدارة، فيُعتبر اختيار المتصفح قرارًا يتعلق أيضًا بأمن النظام. إذا كان التطبيق يعمل على متصفح Gooroom، فإن استخدام المتصفح المدعوم من المؤسسة عادةً ما يُقلل من تعقيد الصيانة والسياسات. في حال اشتراط استخدام Chrome، فإن الحل الأمثل هو التثبيت المُعتمد من قِبل المسؤول مع تحديثات وسياسات المتصفح المُكوّنة مركزيًا.
قائمة التحقق من التثبيت الآمن
تأكد من إصدار Gooroom وبنيته قبل تنزيل الحزمة.
حدد ما إذا كانت نقطة النهاية مُدارة مركزياً أم مُحصّنة أمنياً.
استخدم فقط حزمة Debian/Ubuntu .deb الرسمية من Google.
قم بالتثبيت باستخدام مدير الحزم العادي؛ لا تقم بتعطيل ميزات الأمان الخاصة بـ Gooroom.
راجع ما إذا كانت سياسة المؤسسة تسمح بإضافة مستودع تحديثات جوجل.
تحقق من بدء تشغيل متصفح Chrome، وبقائه قابلاً للتحديث، وتلقيه أي سياسات مؤسسية مطلوبة.
إذا كانت إحدى السياسات تمنع التثبيت أو التنفيذ، فتوقف واستخدم مسار النشر المعتمد من قبل المسؤول.
القاعدة الأكثر أمانًا بسيطة: تعامل مع حظر سياسة Gooroom كتعليمات، لا كعائق. على نظام Gooroom 4.5 غير مُدار، يُعد تثبيت ملف .deb الرسمي من Google باستخدام APT أمرًا سهلاً. أما على نقطة نهاية مُدارة، فالتثبيت الصحيح هو الذي يمكن لمؤسستك الموافقة عليه وتحديثه ومراجعته ودعمه.