الرئيسية
» لينوكس
»
كيفية تشفير محرك أقراص فلاش USB على نظام لينكس باستخدام VeraCrypt
كيفية تشفير محرك أقراص فلاش USB على نظام لينكس باستخدام VeraCrypt
يمكنك تشفير ذاكرة فلاش USB على نظام لينكس باستخدام VeraCrypt عن طريق إنشاء وحدة تخزين VeraCrypt مُستضافة على جهاز USB أو أحد أقسامه. العملية بسيطة، لكنها تُؤدي إلى فقدان البيانات: حيث يتم تهيئة الجهاز أو القسم المُختار، وتُفقد الملفات المُخزّنة عليه.
هام: قم بعمل نسخة احتياطية من أي بيانات مهمة قبل المتابعة. ليس عليك حذف جميع الأقسام يدويًا أولًا، ولكن تأكد من تحديد جهاز USB الصحيح في برنامج VeraCrypt. يفترض هذا الدليل أنك تقوم بإنشاء وحدة تخزين مشفرة جديدة بدلًا من الاحتفاظ بالبيانات في مكانها.
قبل تشفير محرك أقراص USB
قم بتثبيت VeraCrypt من صفحة التنزيلات الرسمية . يُدرج المشروع حاليًا VeraCrypt 1.26.29 كإصدار مستقر، ويوفر تطبيقات Linux AppImages، ومثبتات عامة، وحزم Debian/Ubuntu، وحزم RPM، وإصدارات ARM64. كما يُساعدك استخدام صفحة التنزيل الرسمية على تجنب روابط الحزم القديمة، ويتيح لك التحقق من التوقيعات أو المجاميع الاختبارية المنشورة.
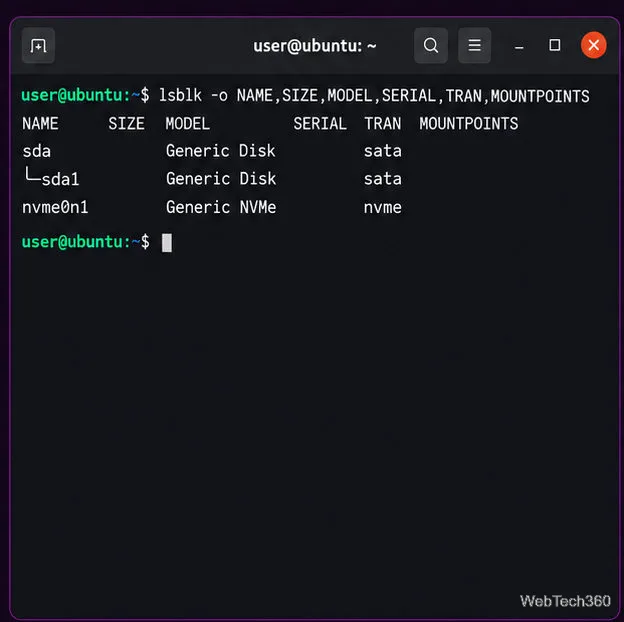
قبل فتح المعالج، قم بتوصيل ذاكرة الفلاش USB وتعرّف عليها. في نظام لينكس، lsblk -o NAME,SIZE,FSTYPE,MODEL,MOUNTPOINTSيُمكنك استخدام أمر مثل `- /dev/sdb...
قم بتشفير محرك أقراص USB المحمول في برنامج VeraCrypt
1. افتح برنامج VeraCrypt وابدأ معالج وحدة التخزين
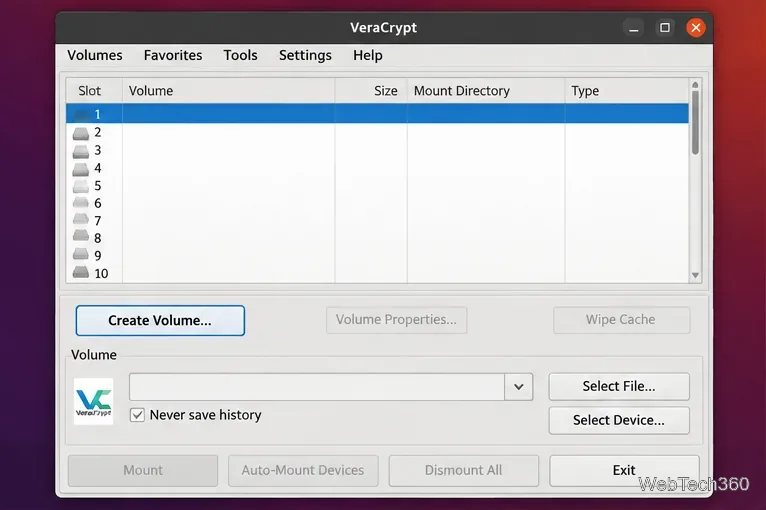
قم بتشغيل برنامج VeraCrypt وانقر على إنشاء وحدة تخزين . يدعم برنامج VeraCrypt كلاً من الحاويات المستضافة على الملفات ووحدات التخزين المستضافة على الأقسام/الأجهزة؛ بالنسبة لمحرك أقراص USB مشفر، فأنت تريد الخيار الأخير.
ابدأ من النافذة الرئيسية لبرنامج VeraCrypt وافتح معالج إنشاء وحدة التخزين.
2. اختر خيار القسم أو محرك الأقراص
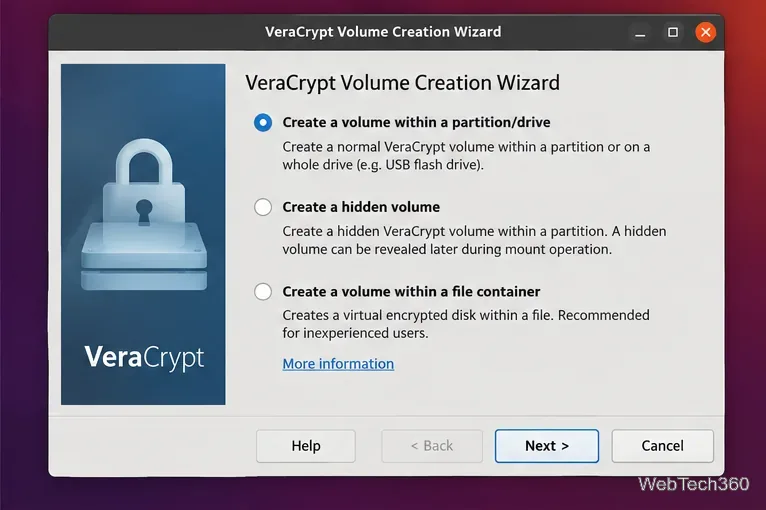
اختر خيار إنشاء وحدة تخزين داخل قسم أو محرك أقراص. قد تختلف الصياغة باختلاف النظام الأساسي أو الإصدار؛ تشير وثائق VeraCrypt إلى هذا باسم وحدة تخزين مُستضافة على الجهاز . تابع بالضغط على التالي .
اختر الخيار المُستضاف على الجهاز بدلاً من حاوية الملفات.
3. أنشئ وحدة تخزين VeraCrypt قياسية
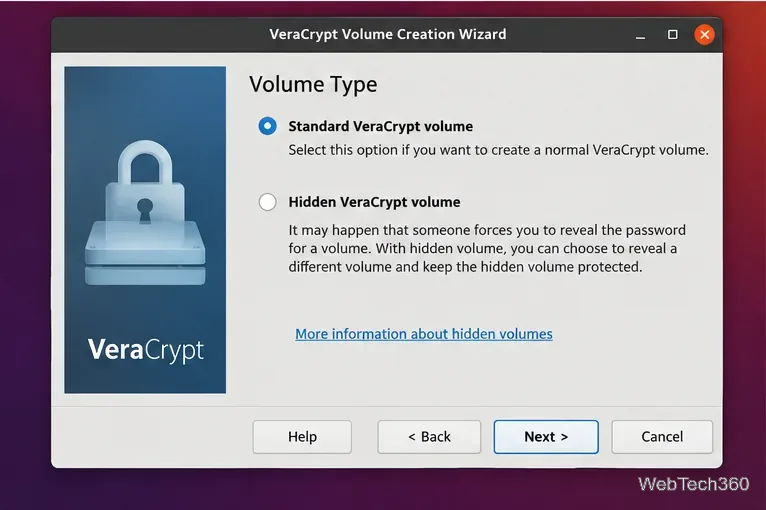
اختر وحدة تخزين VeraCrypt القياسية إلا إذا كنت بحاجة إلى وحدة تخزين مخفية وتفهم متطلباتها الإضافية. بالنسبة لمحرك أقراص فلاش مشفر عادي، يُعد الخيار القياسي هو الأسهل.
يُعدّ القرص القياسي الخيار المعتاد لمحرك أقراص USB المشفر.
4. حدد جهاز USB الصحيح
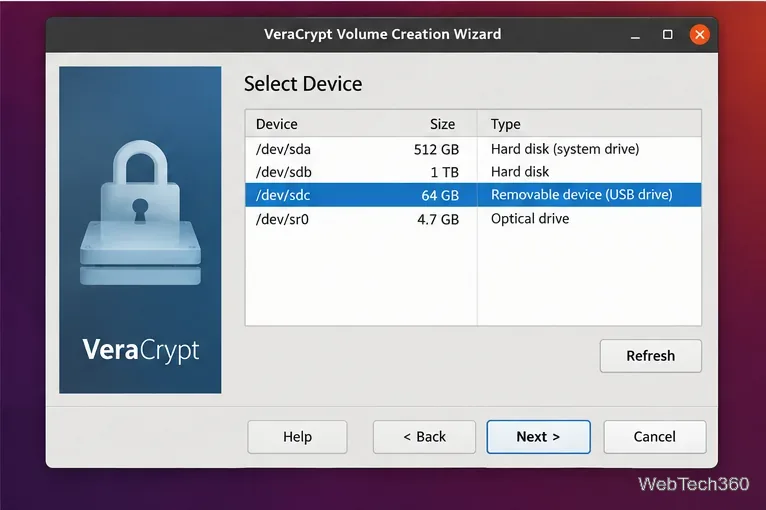
انقر على "تحديد الجهاز" ، ثم اختر جهاز USB أو القسم المطلوب. تأكد من مطابقة حجمه وهويته مع ما رأيته في الشاشة السابقة lsblk. راجع هذه الشاشة جيدًا: قد يؤدي تهيئة الإدخال الخاطئ إلى فقدان البيانات الموجودة على قرص آخر.
تأكد من جهاز USB من خلال المسار والسعة قبل المتابعة.
5. راجع خيارات التشفير
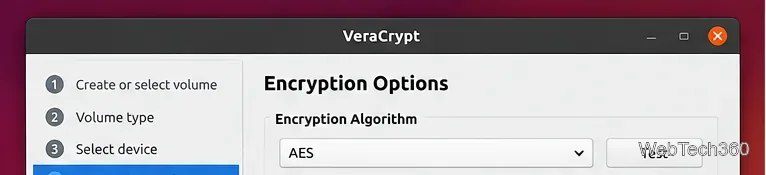
بالنسبة لمعظم المستخدمين، يُعدّ ترك إعدادات التشفير الافتراضية لبرنامج VeraCrypt خيارًا مناسبًا. يدعم البرنامج العديد من خوارزميات التشفير، كما توفر الإصدارات الأحدث خيارات إضافية لاشتقاق المفاتيح لوحدات التخزين غير النظامية. لا تُغيّر هذه الإعدادات إلا إذا كانت لديك متطلبات توافق أو سياسة مُحددة. يشرح دليل إنشاء وحدات التخزين الرسمي الخيارات المتاحة.
راجع إعدادات التشفير واحتفظ بالإعدادات الافتراضية ما لم يكن لديك سبب محدد لتغييرها.
6. قم بتعيين كلمة مرور قوية لوحدة التخزين
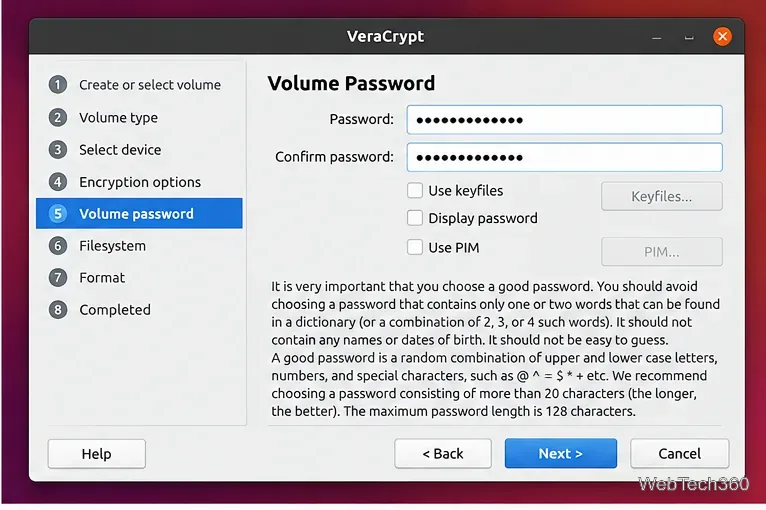
أدخل كلمة مرور طويلة وفريدة، ثم أكّدها. لا تستخدم كلمة مرور تسجيل دخول مُعاد استخدامها أو كلمة يسهل تخمينها. احفظ كلمة المرور في مكان آمن إذا لم تتمكن من تذكرها؛ فبدون بيانات الاعتماد الصحيحة، لن يكون من الممكن استعادة البيانات المُشفّرة عمليًا.
قم بإنشاء كلمة مرور قوية وتأكيدها لوحدة تخزين USB المشفرة.
7. اختر نظام الملفات وقم بتهيئة وحدة التخزين
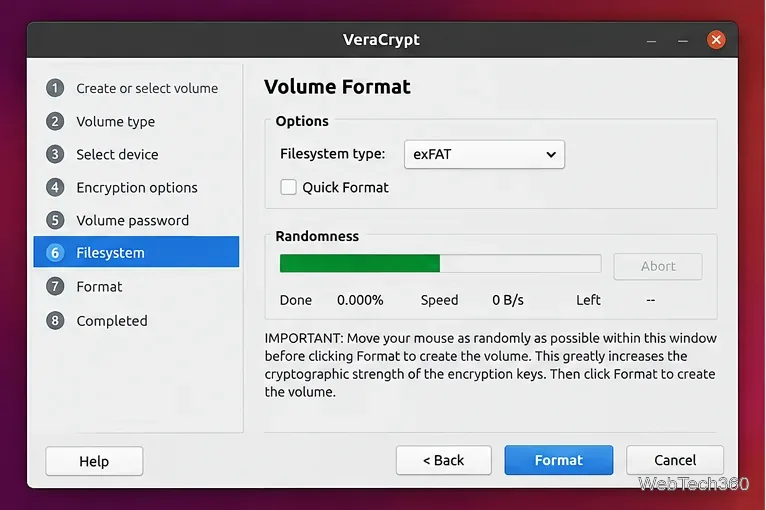
اختر نظام الملفات بناءً على مكان استخدامك للقرص. يُعدّ exFAT خيارًا عمليًا عند نقل قرص USB بين أنظمة Linux وWindows وmacOS. أما للاستخدام على Linux فقط، فيُعدّ Ext4 خيارًا شائعًا. يُمكن لإصدار VeraCrypt المُخصّص لنظام Linux إنشاء وحدات تخزين FAT وExt2 وExt3 وExt4 وNTFS وexFAT وBtrfs عند توفّر مُهيّئ النظام المطلوب. يُعدّ FAT أقل ملاءمةً عند الحاجة إلى ملفات فردية أكبر من 4 جيجابايت.
إذا كنت غير متأكد من خيار "التهيئة السريعة" ، فاتركه غير مُفعّل؛ إذ توصي وثائق VeraCrypt بالتهيئة العادية عند الشك. حرّك المؤشر في المعالج عند مطالبتك بإضافة عناصر عشوائية، ثم انقر على "تهيئة" . يعتمد وقت الإنشاء على حجم القرص وما إذا كانت "التهيئة السريعة" مُعطّلة أم لا.
حدد نظام الملفات، واترك خيار "التهيئة السريعة" معطلاً عند عدم التأكد، ثم أنشئ وحدة التخزين المشفرة.
8. قم بتوصيل وحدة التخزين USB المشفرة عند الحاجة إليها
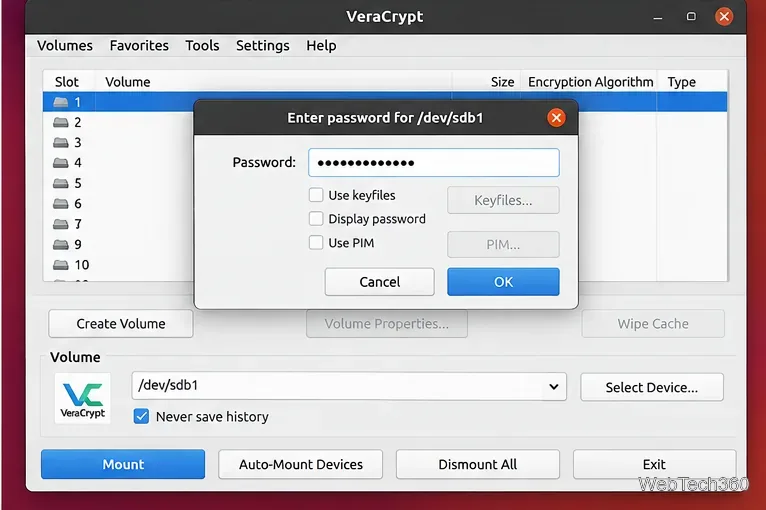
بعد إنشاء وحدة التخزين، ارجع إلى برنامج VeraCrypt. استخدم خيار "تحديد الجهاز" لاختيار وحدة تخزين USB المشفرة، ثم حدد منفذًا متاحًا، وانقر على "تثبيت" ؛ يمكنك أيضًا استخدام خيار "التثبيت التلقائي للأجهزة" . أدخل كلمة مرور وحدة التخزين عند المطالبة. يوضح دليل التثبيت الرسمي خيارات التثبيت المتاحة.
قم بتوصيل وحدة التخزين USB المشفرة من خلال برنامج VeraCrypt وأدخل كلمة مرور وحدة التخزين.
استخدم ذاكرة USB المشفرة بأمان
قم بفصل وحدة تخزين VeraCrypt قبل فصل القرص. أكمل نقل الملفات أولاً، ثم قم بفصلها في VeraCrypt، وبعد ذلك قم بإزالة جهاز USB بأمان من نظام Linux.
لا تقم بإعادة تهيئة القسم المشفر أثناء فصله عن الجهاز. يحذر برنامج VeraCrypt من أن تهيئة وحدة تخزين مُستضافة على الجهاز خارج حالة تثبيتها ستؤدي إلى تلف وحدة تخزين VeraCrypt.
احتفظ بنسخة احتياطية منفصلة من الملفات المهمة. التشفير يحمي سرية البيانات، ولكنه لا يحمي من أعطال ذاكرة الفلاش، أو الحذف العرضي، أو التلف المادي.
استخدم VeraCrypt على أجهزة الكمبيوتر الأخرى التي تحتاج إلى الوصول. وحدات تخزين VeraCrypt متعددة المنصات، ولكن يجب أن يدعم نظام التشغيل نظام الملفات الموجود داخل وحدة التخزين المشفرة.
بالنسبة لسير العمل عبر سطر الأوامر على نظام لينكس، يوفر برنامج VeraCrypt أيضًا واجهة نصية، بما في ذلك إنشاء وحدات تخزين تفاعلية veracrypt -t -c. راجع وثائق سطر الأوامر الرسمية لنظامي لينكس وماك أو إس للاطلاع على الخيارات المدعومة وملاحظات الأمان.