- Ein Tool namens TotalRecall Reloaded kann unter bestimmten Bedingungen Daten aus Windows Recall extrahieren.
- Der Angriff beruht darauf, die Authentifizierung über Windows Hello auszulösen und auf entschlüsselte Daten zuzugreifen.
- Microsoft argumentiert, dass dieses Verhalten innerhalb der zu erwartenden Sicherheitsgrenzen liegt und keine Sicherheitslücke darstellt.
Unter Windows 11 ist eine neue Kontroverse um die Windows-Funktion „Rückruf“ entbrannt, nachdem ein Forscher ein Tool veröffentlicht hat, mit dem sich Nutzerdaten aus dieser Funktion extrahieren lassen. Das Tool namens TotalRecall Reloaded baut auf früheren Erkenntnissen auf, die Microsoft aufgrund massiver Kritik zu einer Verzögerung und Überarbeitung der Funktion zwangen.
Warum die Sicherheit von Recall für alltägliche Benutzer ein echtes Problem darstellt
Windows Recall ist als fotografisches Gedächtnis für Ihren Computer konzipiert. Es erfasst Momentaufnahmen Ihrer Aktivitäten, einschließlich Apps, Dokumente, Nachrichten und Browserverlauf, und macht diese mithilfe von KI durchsuchbar .
Dieser Komfort birgt jedoch Risiken. Jüngste Erkenntnisse deuten darauf hin, dass selbst nach Microsofts Überarbeitung die Rückrufdaten unter bestimmten Bedingungen weiterhin zugänglich sind. Zwar ist hierfür eine Benutzerauthentifizierung erforderlich, doch die Sorge besteht darin, wie leicht Schadsoftware diesen Prozess auslösen und anschließend Daten extrahieren könnte.
Für normale Nutzer verdeutlicht dies ein einfaches, aber wichtiges Problem. Recall speichert nicht nur Passwörter oder Browserverlauf, sondern eine Chronologie Ihres digitalen Lebens, einschließlich E-Mails, privater Unterhaltungen und sensibler Dokumente. Im Falle eines Datenlecks sind die Folgen weitaus gravierender als bei herkömmlichen Datenlecks.
Das Unternehmen argumentiert, dieses Verhalten entspreche der Funktionsweise des Betriebssystems. Doch genau in dieser Diskrepanz zwischen beabsichtigtem Verhalten und tatsächlichem Missbrauch operiert moderne Malware.
So funktioniert das TotalRecall Reloaded-Tool
Das auf GitHub (via The Verge ) verfügbare Tool demonstriert ein praktisches Angriffsszenario und nicht etwa eine theoretische Schwachstelle.
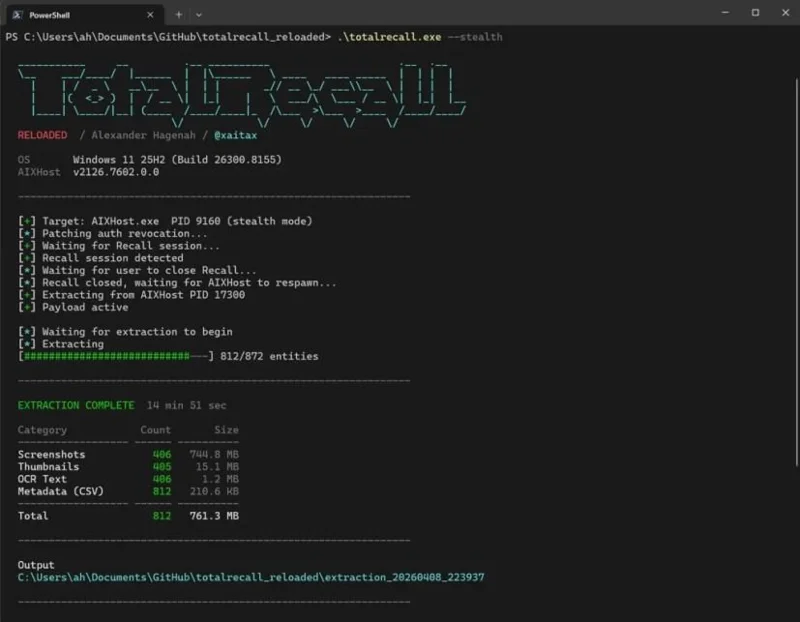
TotalRecall-Tool / Bild: @xaitax
Zunächst läuft es unbemerkt im Hintergrund, wie typische Schadsoftware. Anschließend öffnet es die Benutzeroberfläche von Windows Hello und fordert den Benutzer zur Authentifizierung per Gesichtserkennung oder Fingerabdruck auf.
Sobald sich der Benutzer authentifiziert hat, greift das Tool auf die entschlüsselten Recall-Daten zu und extrahiert sie. Laut Hagenah ermöglicht dies Schadsoftware, sich unbemerkt über den legitimen Benutzerzugriff einzuschleichen, obwohl der Softwarekonzern zuvor behauptet hatte, dies durch seine Architektur verhindern zu können.
Microsofts Reaktion und die sicherheitstechnische Grauzone
Microsoft beteuert, dass keine Sicherheitslücke besteht. Das Unternehmen gibt an, dass sich das Tool innerhalb der erwarteten Sicherheitsgrenzen verhält. Es verweist zudem auf Schutzmechanismen wie Authentifizierungs-Timeouts und Anti-Hammering-Vorgänge, um Missbrauch einzuschränken.
In einer Stellungnahme gegenüber The Verge erklärte David Weston, Corporate Vice President für Sicherheit bei Microsoft: „Wir danken Alexander Hagenah für die Identifizierung und verantwortungsvolle Meldung dieses Problems. Nach sorgfältiger Untersuchung kamen wir zu dem Schluss, dass die beobachteten Zugriffsmuster mit den vorgesehenen Schutzmaßnahmen und bestehenden Kontrollen übereinstimmen und weder eine Umgehung der Sicherheitsgrenzen noch einen unbefugten Zugriff auf Daten darstellen.“
Hagenah widerspricht dieser Einschätzung und argumentiert, dass die Vertrauensgrenze des Systems zu früh endet. Vereinfacht gesagt: Der sichere Datenspeicher schützt die ruhenden Daten, aber sobald diese zur Verwendung entschlüsselt werden, sind sie für andere Prozesse zugänglich.
Dies verdeutlicht einen seit langem bestehenden Zielkonflikt im Betriebssystem. Die Plattform ermöglicht flexible Interaktionen zwischen Prozessen, wodurch Funktionen ermöglicht, aber auch Missbrauchsmöglichkeiten geschaffen werden.
Das größere Problem mit dem Design von Recall
Selbst Kritiker räumen ein, dass Microsofts Neugestaltung die grundlegenden Sicherheitsvorkehrungen verbessert hat. Rückrufdaten werden in einer sicheren Umgebung gespeichert, die durch virtualisierungsbasierte Sicherheitsmechanismen geschützt ist, und der Zugriff erfordert biometrische Authentifizierung.
Die Schwachstelle liegt woanders. Sobald Daten den sicheren Speicher verlassen, um angezeigt zu werden, gelangen sie in eine weniger geschützte Umgebung. Hagenah beschreibt es unverblümt: Der Datenspeicher ist stabil, die umgebende Struktur jedoch nicht.
Diese Unterscheidung ist wichtig, da moderne Angriffe die Verschlüsselung selten direkt knacken. Stattdessen warten sie auf legitimen Zugriff und nutzen die darauffolgenden Ereignisse aus.
Was die Nutzer mitnehmen sollten
Windows Recall zählt weiterhin zu den ambitioniertesten KI-Funktionen von Microsoft, birgt aber auch ein neues Risiko. Durch die zentrale Speicherung riesiger Mengen persönlicher Daten wird es zu einem attraktiven Ziel für Cyberkriminelle.
Für die Nutzer ist die wichtigste Erkenntnis, dass man sich seiner Verantwortung bewusst sein sollte. Funktionen, die durch tiefgreifenden Systemzugriff Komfort versprechen, bergen oft versteckte Sicherheitsrisiken.
Microsoft mag dies nicht als Sicherheitslücke einstufen, doch die Debatte verdeutlicht eine grundlegendere Wahrheit: Im Bereich der IT-Sicherheit ist das, was technisch zulässig ist, in der Praxis nicht immer sicher.
Obwohl die neuen Erkenntnisse eine potenzielle Schwachstelle der Funktion aufzeigen, plant das Unternehmen bereits eine Überarbeitung des Nutzererlebnisses . Dieser Wandel ist jedoch nicht allein durch Sicherheitsbedenken bedingt. Microsoft hat bereits eingeräumt, dass die aktuelle Implementierung nicht den gewünschten Erfolg gebracht hat.
Anstatt die Funktion aufzugeben, erkundet der Softwaregigant Möglichkeiten, sie umzugestalten, möglicherweise mit einem anderen Ansatz, stärkeren Sicherheitsvorkehrungen oder sogar einem neuen Namen, während er gleichzeitig seine umfassendere Vision von KI-gestütztem Speicher auf Windows 11 weiter vorantreibt.
Vertrauen Sie Windows Recall Ihre persönlichen Daten an?
Ja, die Sicherheitsverbesserungen sind ausreichend (8,3 %).
Nein, es fühlt sich immer noch zu riskant an. 16,7 %
Ich werde es deaktivieren oder die Nutzung vermeiden (70,8 %).
Ich warte ab, wie Microsoft es verbessert. (4,2 %)
Warum hast du diese Antwort gewählt? Ich würde gerne mehr darüber erfahren. Schreib es mir in die Kommentare.
💬 Schreiben Sie eine Antwort