Startseite
» WINDOWS
»
So greifen Sie per RDP remote auf Windows Server zu
So greifen Sie per RDP remote auf Windows Server zu
So greifen Sie per RDP remote auf Windows Server zu
Um remote auf einen Windows Server zuzugreifen, aktivieren Sie Remote Desktop (RDP), lassen Sie NLA aktiviert und erlauben Sie nur die benötigten Konten. Stellen Sie die Verbindung über den Servernamen oder die private IP-Adresse im LAN oder VPN her. Für verwalteten Internetzugriff verwenden Sie ein Remote Desktop Gateway (RD-Gateway); geben Sie den RDP-Port des Servers nicht direkt im Internet frei.
Diese Schritte setzen voraus, dass der Server-Manager installiert ist und Sie über Administratorrechte verfügen. Für den einfachen RDP-Zugriff auf einen Server ist eine geplante Bereitstellung der Remotedesktopdienste sowie die entsprechende Lizenzierung erforderlich.
Remotedesktop auf Windows Server aktivieren
Öffnen Sie die Eigenschaften des lokalen Servers.
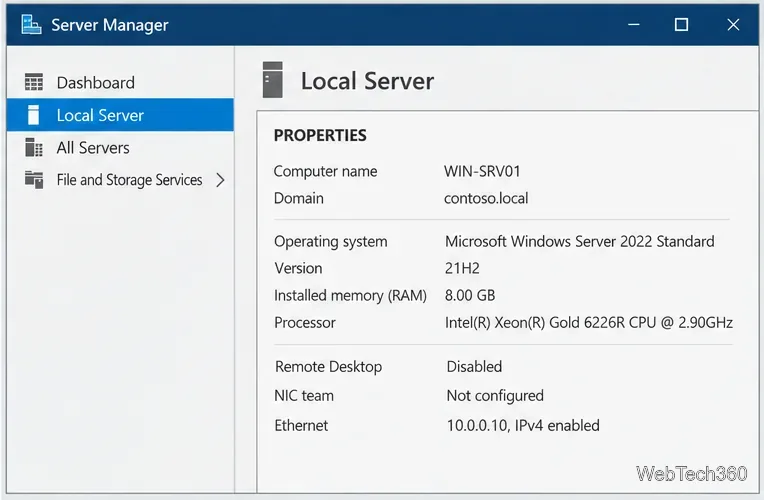
Öffnen Sie den Server-Manager, wählen Sie „Lokaler Server“ aus und suchen Sie in den Eigenschaften nach „Remotedesktop“ . Falls dort „Deaktiviert“ steht, aktivieren Sie die Option. Die Bezeichnungen können je nach Serverversion leicht variieren.
Wo finde ich den Remotedesktopstatus im Server-Manager?
Verbindungen zulassen und NLA beibehalten
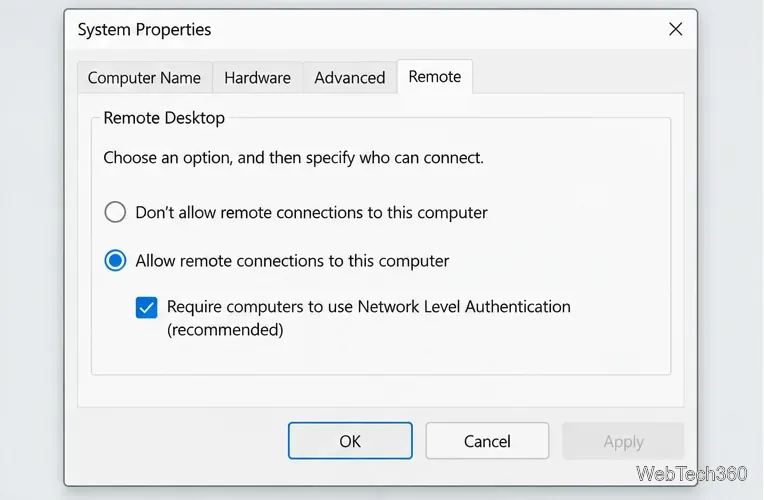
Wählen Sie „ Remoteverbindungen zu diesem Computer zulassen“ . Lassen Sie die Netzwerkauthentifizierung (NLA) aktiviert; sie authentifiziert Benutzer, bevor eine Sitzung geöffnet wird. Wählen Sie „Anwenden“ und dann „OK“ .
NLA bleibt in der Standardkonfiguration ausgewählt.
Zugriff auf bestimmte Konten gewähren
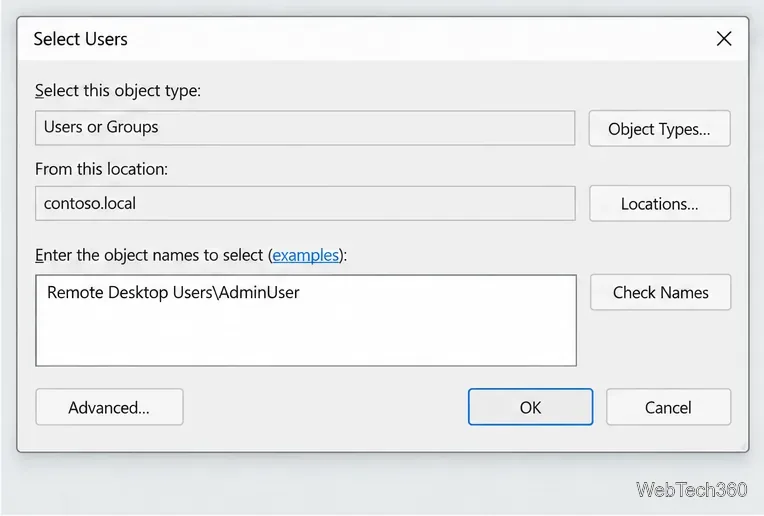
Wählen Sie „Benutzer auswählen“ und fügen Sie nur die Benutzer oder Gruppen hinzu, die Zugriff benötigen. Benutzer ohne Administratorrechte gehören in der Regel zu „ Remotedesktopbenutzer“ ; lokale Administratoren können sich standardmäßig verbinden. Verwenden Sie für Routinearbeiten ein separates Konto mit minimalen Berechtigungen und sicheren, eindeutigen Passwörtern.
Fügen Sie ein bestimmtes Konto oder eine genehmigte Gruppe hinzu.
Überprüfen Sie die Firewall und den Netzwerkpfad.
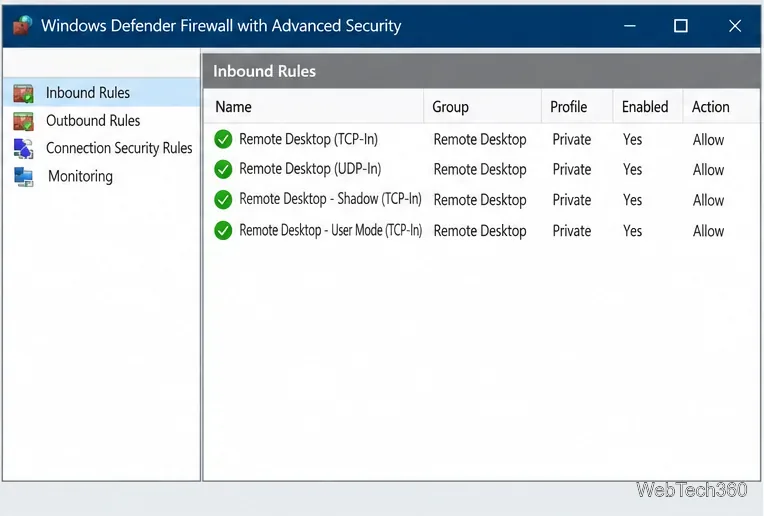
Aktivieren Sie die integrierten Firewall-Regeln für Remotedesktop nur für das Domänen- oder private Profil des Servers. Überprüfen Sie auch VPN-, Router-, Cloud-Sicherheitsgruppen- und Netzwerk-Firewall-Regeln und beschränken Sie diese auf den erwarteten Netzwerk- oder VPN-Bereich. Öffnen Sie das öffentliche Profil nicht nur, um RDP zu ermöglichen.
Beschränken Sie die Firewall-Regel auf vertrauenswürdige Netzwerkprofile.
Verbindung von einem Windows-PC aus herstellen
Drücken Sie im LAN oder VPN des Servers die Windows-Taste + R , führen Sie das Programm aus mstscund geben Sie den Servernamen oder die private IP-Adresse in das Feld „Remotedesktopverbindung“ ein . Wählen Sie „Optionen anzeigen“ , um einen Benutzernamen einzugeben, und klicken Sie dann auf „ Verbinden “. Geben Sie anschließend Ihre Anmeldeinformationen ein. Verwenden Sie das von Ihrer Organisation geforderte Kontoformat, z. B. .com DOMAIN\username.
Bevor Sie eine Warnung bezüglich Identität oder Zertifikat akzeptieren, prüfen Sie, ob der Name mit dem Server übereinstimmt, den Sie erreichen möchten. Speichern Sie Anmeldeinformationen nicht auf gemeinsam genutzten Geräten. Falls der Name nicht funktioniert, überprüfen Sie den DNS-Server oder verwenden Sie die private IP-Adresse über VPN.
Verwenden Sie ein RD-Gateway für den verwalteten externen Zugriff
Für einen einzelnen Server ist ein VPN oft einfacher. RD Gateway bietet einen verwalteten Pfad vom Internet zu internen RDP-Ressourcen. Es erfordert ein vertrauenswürdiges Zertifikat und Richtlinien, die Benutzer und Zielcomputer einschränken. Befolgen Sie daher die Bereitstellungsanleitung von Microsoft für den Produktivbetrieb.
Installieren Sie den RD-Gateway-Rollendienst
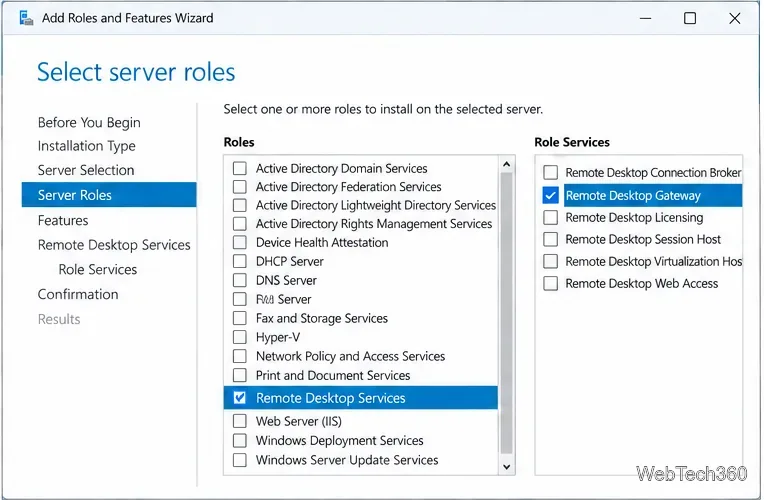
Wählen Sie im Server-Manager „Verwalten“ > „Rollen und Features hinzufügen“ . Wählen Sie unter „Rollendienste“ den Rollenpfad „Remotedesktopdienste“ und „Remotedesktopgateway“ aus . Beachten Sie vor der Produktivinstallation die Voraussetzungen von Microsoft.
Wählen Sie den RD-Gateway-Rollendienst aus.
Binden Sie ein von Kunden als vertrauenswürdig eingestuftes Zertifikat.
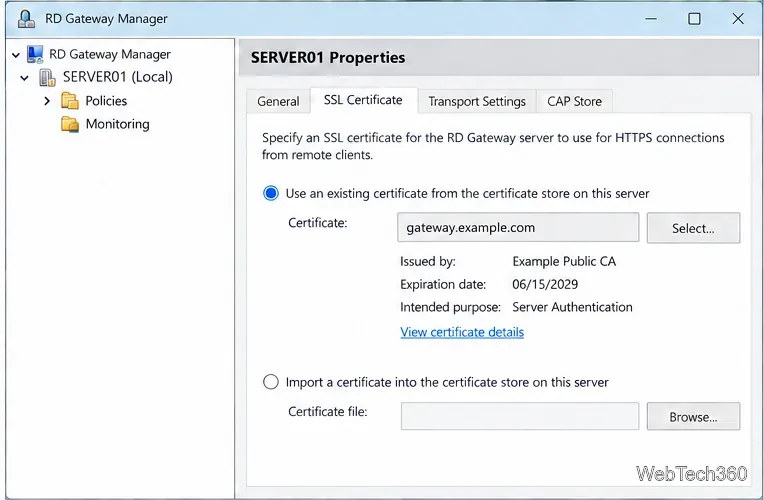
Öffnen Sie im Remotedesktopgateway-Manager die Servereigenschaften und die Registerkarte „SSL-Zertifikat“ . Importieren oder wählen Sie ein Zertifikat für den öffentlichen Gateway-Hostnamen aus und stellen Sie sicher, dass Clients der Zertifikatskette vertrauen. Verwenden Sie in der Produktionsumgebung ein öffentlich ausgestelltes Zertifikat; Microsoft reserviert selbstsignierte Zertifikate für Testzwecke.
Verwenden Sie ein Zertifikat, dem Clients für den Gateway-Namen vertrauen.
Benutzer und Zielserver beschränken
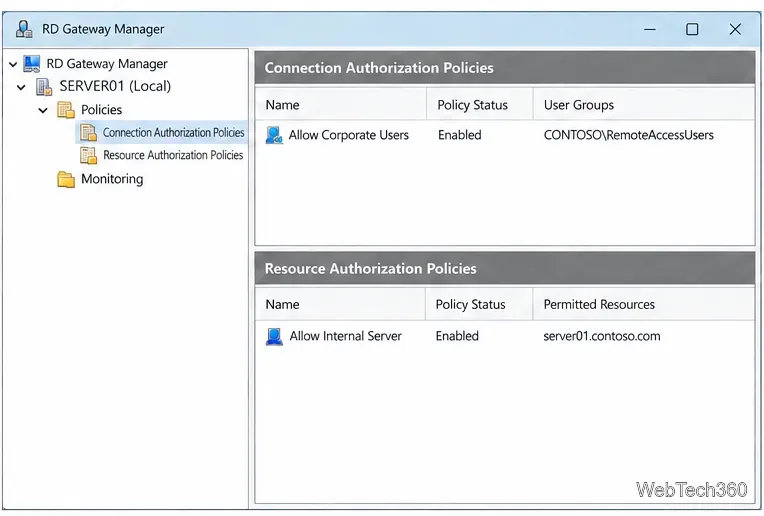
Erstellen Sie eine Verbindungsautorisierungsrichtlinie (CAP), um festzulegen, wer das Gateway nutzen darf, und eine Ressourcenautorisierungsrichtlinie (RAP), um festzulegen, auf welche internen Computer diese Zugriff haben dürfen. Beschränken Sie beide auf genehmigte Gruppen und Ziele; fügen Sie gegebenenfalls eine unterstützte Multifaktor-Authentifizierung hinzu.
CAP beschränkt die Benutzeranzahl; RAP beschränkt die Zielserveranzahl.
Konfigurieren Sie das Gateway im Client.
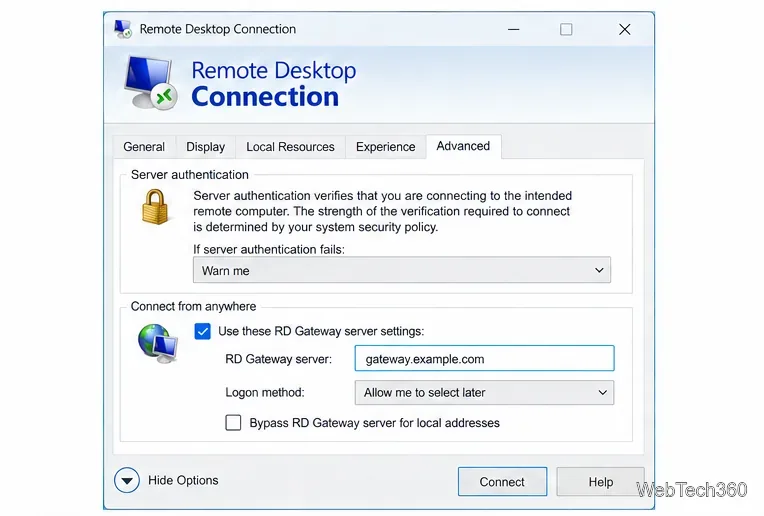
Geben Sie in der Remotedesktopverbindung unter „Allgemein“ den Zielserver ein. Wählen Sie unter „Erweitert“ > „Einstellungen“ die Option „Diese RD-Gateway-Servereinstellungen verwenden“ und geben Sie den DNS-Namen des Gateways ein. Microsoft empfiehlt TCP 443 für HTTPS und UDP 3391 für die RD-Gateway-Listener. Stellen Sie sicher, dass der RDP-Port des Zielservers nicht direkt über das Internet erreichbar ist.
Geben Sie den Gateway-Host separat vom Zielserver ein.
Schnelle Fehlerbehebungsprüfungen
Verbindungstimeout: Überprüfen Sie, ob der Server eingeschaltet ist, RDP aktiviert ist und der Client über eine Verbindung im LAN oder VPN erreichbar ist. Überprüfen Sie sowohl die Windows-Firewall als auch die Regeln des Upstream-Netzwerks.
Zugriff verweigert: Bitte überprüfen Sie, ob das Konto für Remote Desktop zugelassen ist, das richtige Domänen- oder lokale Kontoformat aufweist und nicht durch eine Richtlinie blockiert wird.
NLA- oder Anmeldeinformationsfehler: Überprüfen Sie das Passwort, den Kontostatus und die Clientkompatibilität. Lassen Sie NLA aktiviert, es sei denn, ein Administrator hat einen dokumentierten Grund für eine Änderung.
Der Gateway-Zugriff wurde verweigert: Überprüfen Sie CAP und RAP, den Zertifikatsnamen und die Vertrauenskette sowie die Betriebsprotokolle des RD-Gateways.