Startseite
» WINDOWS
»
Datenverschlüsselung auf Windows Server: BitLocker und EFS
Datenverschlüsselung auf Windows Server: BitLocker und EFS
Unter Windows Server können Sie BitLocker verwenden , um ein gesamtes Volume zu schützen, oder EFS , um ausgewählte NTFS-Dateien mit einem Benutzerzertifikat zu sichern. BitLocker schützt ein gesperrtes oder offline befindliches Laufwerk; EFS beschränkt den Dateizugriff auf autorisierte Zertifikatsinhaber. Beides ersetzt jedoch weder Berechtigungen, geprüfte Backups noch Netzwerkverschlüsselung.
Werkzeug
Geltungsbereich
Wiederherstellung
BitLocker
Gesamtvolumen
Entsperrmethode plus ein separater Wiederherstellungsschlüssel
EFS
Ausgewählte NTFS-Dateien
Privater EFS-Schlüssel oder Wiederherstellungsagent des Benutzers
Bereiten Sie die Wiederherstellung vor, bevor Sie die Verschlüsselung aktivieren.
Planen Sie die Wiederherstellung, bevor Sie die Verschlüsselung aktivieren. Konfigurieren Sie bei einem domänenverwalteten Server die Festplattenrichtlinie so, dass die BitLocker-Wiederherstellungsinformationen in Active Directory-Datenspeicher (AD DS) hinterlegt und eine erfolgreiche Datensicherung erforderlich ist. Stellen Sie sicher, dass ein autorisierter Administrator diese Informationen abrufen kann. Speichern Sie bei einem eigenständigen Server das Wiederherstellungskennwort in einem zugelassenen Tresor oder an einem Offline-Speicherort getrennt vom Computer und beschränken Sie den Zugriff. Weitere Informationen finden Sie in der Übersicht zur BitLocker-Wiederherstellung von Microsoft . EFS verwendet einen anderen Schlüssel: Bewahren Sie den privaten Schlüssel des Benutzers in einer passwortgeschützten PFX-Datei auf, die separat gespeichert wird. Sichern Sie auch diese Daten und testen Sie die Wiederherstellung einer Kopie.
BitLocker schützt Daten, solange ein Volume gesperrt ist. Der laufende Server kann jedoch auf ein entsperrtes Laufwerk zugreifen. Passen Sie die NTFS- und Freigabeberechtigungen an die jeweilige Arbeitslast an und sichern Sie das System, das den Zugriff auf das Volume steuert.
Verschlüsseln Sie ein Windows Server-Volume mit BitLocker
1. Installieren Sie die BitLocker-Funktion
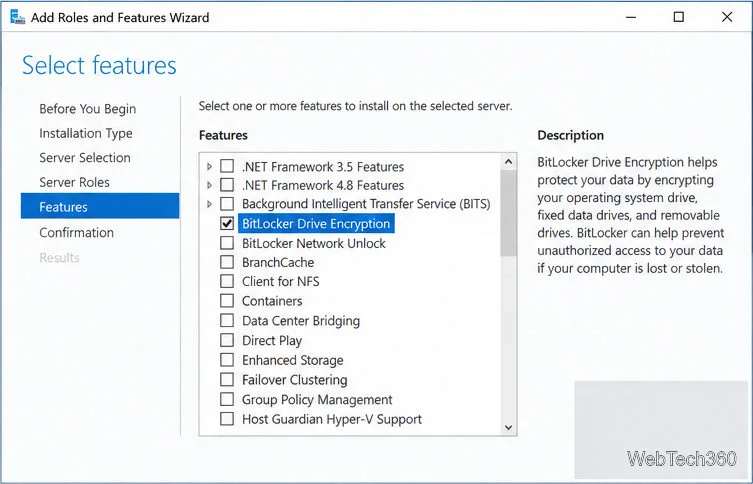
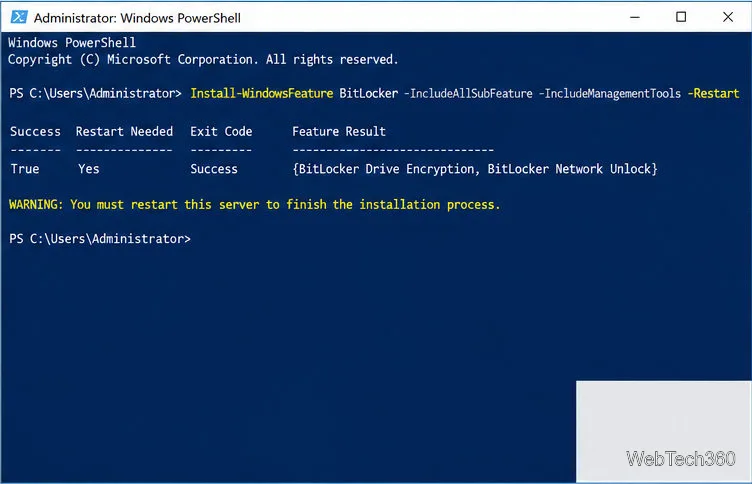
Öffnen Sie im Server-Manager „Verwalten“ > „Rollen und Features hinzufügen“ , wählen Sie den Zielserver aus, überspringen Sie die Serverrollen, aktivieren Sie unter „Features“ die Option „BitLocker-Laufwerkverschlüsselung“ und installieren Sie das Feature. Alternativ können Sie folgenden Befehl in einer PowerShell-Konsole mit Administratorrechten auf Server Core oder zur Automatisierung ausführen:
Die Installation erfordert einen Neustart, planen Sie daher eine Ausfallzeit ein. Weitere Informationen finden Sie im BitLocker-Installationsleitfaden von Microsoft . Unter Desktop Experience ist auch das Applet in der Systemsteuerung verfügbar; Server Core verwendet PowerShell oder manage-bde.
Server-Manager mit ausgewähltem BitLocker.Installieren Sie BitLocker und starten Sie den Server neu.
2. Entsperr- und Wiederherstellungsschutz hinzufügen
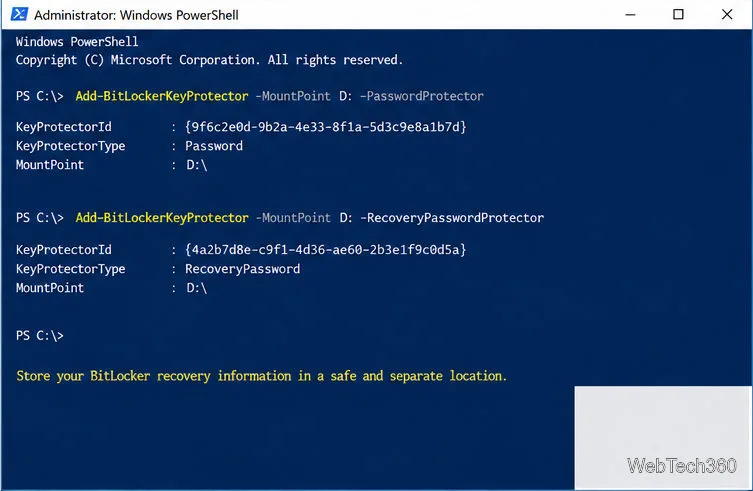
Prüfen Sie den Laufwerksbuchstaben, bevor Sie Änderungen vornehmen. In diesem Beispiel wird D:ein festes Datenvolume verwendet; ersetzen Sie es durch das korrekte Volume auf Ihrem Server. Fügen Sie einen Kennwortschutz für die routinemäßige Entsperrung und einen separaten Wiederherstellungskennwortschutz hinzu.
Vor der Verschlüsselung prüfen Sie, ob das Wiederherstellungskennwort gemäß den Richtlinien hinterlegt oder in Ihrem genehmigten Tresor gespeichert wurde; belassen Sie es niemals nur auf dem verschlüsselten Server. Microsoft empfiehlt eine primäre Entsperrmethode in Kombination mit einem Wiederherstellungsschutz für Datenvolumes; weitere Informationen finden Sie im BitLocker-Betriebshandbuch .
Füge alltägliche und Wiederherstellungs-Entsperrmethoden hinzu.
3. Verschlüsselung starten und Fortschritt prüfen
-UsedSpaceOnlyDiese Methode ist für ein neues Volume schneller, lässt aber gelöschte Sektoren unberührt. Sie sollte bei einem Laufwerk, das zuvor sensible Daten enthielt, weggelassen werden.
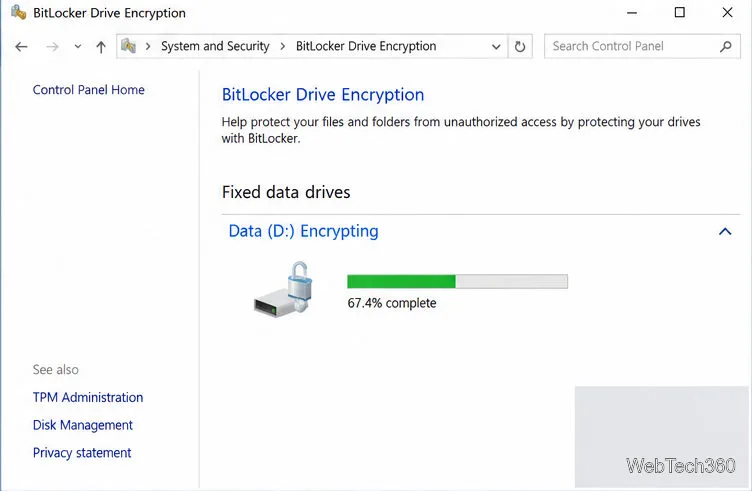
Prüfen Sie die Befehle `Enable-BitLocker` VolumeStatus, EncryptionPercentage`Get-BitLockerVolume` und ` ProtectionStatusGet -BitLockerVolume` Get-BitLockerVolume; warten Sie auf die Fertigstellung. Weitere Informationen finden Sie in der Dokumentation zu den Microsoft- Befehlen `Enable-BitLocker` und `Get-BitLockerVolume` .
Überwachen Sie die Verschlüsselung, bis D: abgeschlossen ist.
Verschlüsseln Sie ausgewählte Dateien mit EFS
EFS schützt einzelne Dateien und Ordner auf NTFS , insbesondere wenn verschiedene Benutzer separaten Zugriff benötigen. Es kann keine komprimierten Dateien, Systemdateien oder -verzeichnisse oder das Stammverzeichnis eines Volumes verschlüsseln. Weitere Informationen finden Sie in der Übersicht zur EFS-Dateiverschlüsselung von Microsoft .
1. Stellen Sie sicher, dass die NTFS-Verschlüsselung aktiviert ist.
Überprüfen Sie in einer Eingabeaufforderung mit Administratorrechten die Einstellung:
fsutil behavior query disableencryption
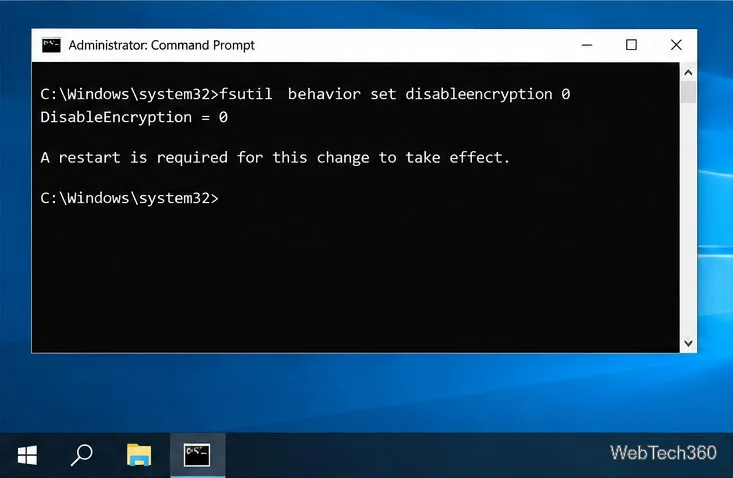
0bedeutet aktiviert; 1bedeutet deaktiviert. Falls deaktiviert, führen Sie Folgendes aus:
fsutil behavior set disableencryption 0
Wenn Sie die Einstellung geändert haben, starten Sie das System während eines Wartungsfensters neu. Weitere Informationen finden Sie in der Verhaltensreferenz zu fsutil von Microsoft .
Aktivieren Sie die NTFS-Verschlüsselung und starten Sie den Computer anschließend neu.
2. Eine Datei oder einen Ordner verschlüsseln
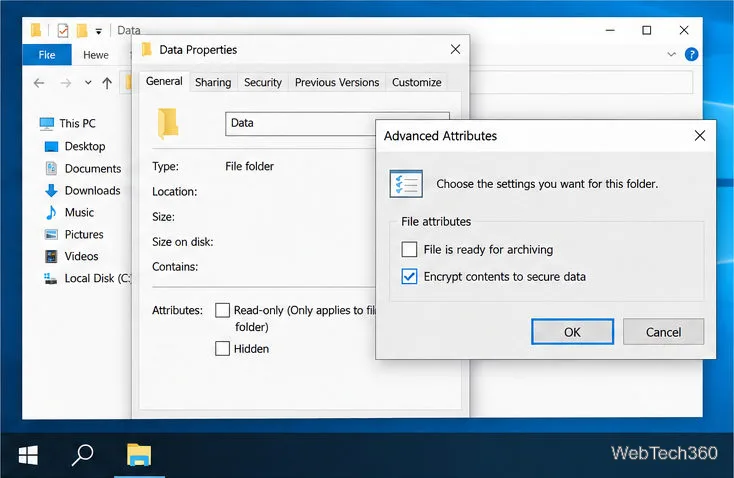
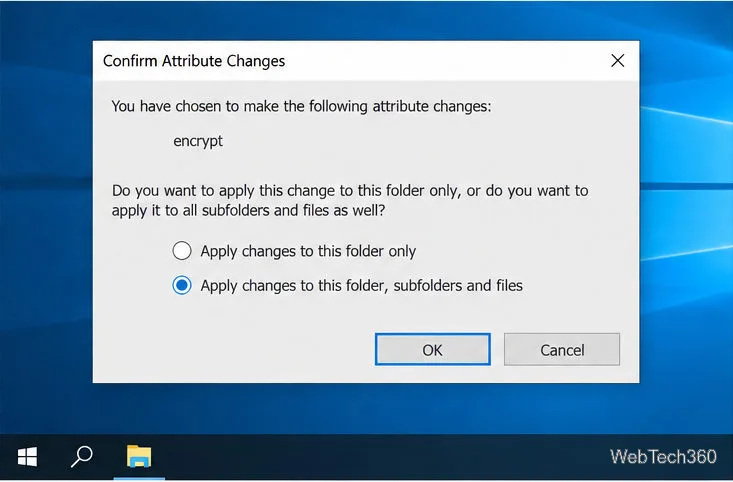
Öffnen Sie im Datei-Explorer die Eigenschaften des Elements und wählen Sie „ Allgemein“ > „Erweitert“ . Aktivieren Sie „Inhalt verschlüsseln, um Daten zu schützen“ , klicken Sie auf „OK“ und anschließend auf „Anwenden“. Wählen Sie im Bereichsdialog aus, ob nur der Ordner oder auch vorhandene Unterordner und Dateien verschlüsselt werden sollen. Verschlüsseln Sie auch das übergeordnete Verzeichnis einer Datei, damit die Datei nach späteren Änderungen nicht unverschlüsselt bleibt. Die Referenz zum Befehl „cipher“ erklärt, wie Sie den EFS-Status überprüfen.
Wählen Sie EFS unter Erweiterte Attribute aus.Wenden Sie EFS auf den Ordner und dessen Inhalt an.
3. Sichern Sie das EFS-Zertifikat
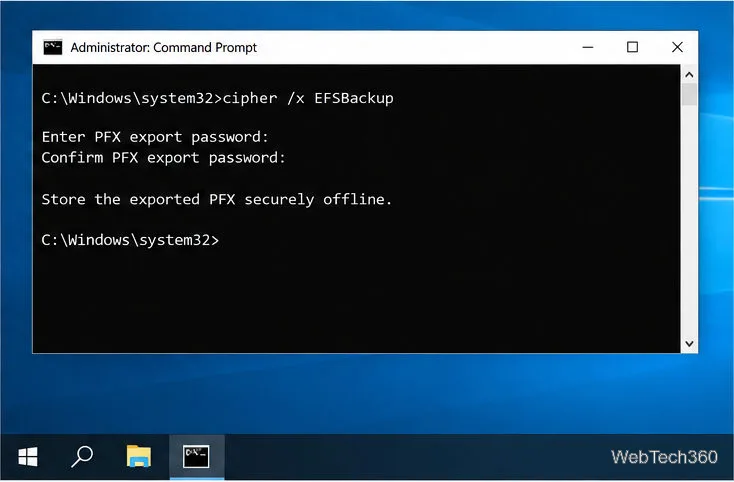
Melden Sie sich als EFS-Benutzer an, führen Sie den Befehl aus cipher /x EFSBackupund vergeben Sie ein Kennwort für die exportierte PFX-Datei. Speichern Sie diese getrennt vom Server und den Daten. Dadurch werden das EFS-Zertifikat und der Schlüssel des Benutzers exportiert, nicht jedoch eine Wiederherstellungsagentenrichtlinie. Sichern Sie ein Domänenzertifikat des Datenwiederherstellungsagenten separat, falls eines konfiguriert ist. Weitere Informationen finden Sie in der Microsoft- Referenz zu Verschlüsselungsalgorithmen .
Exportieren und sicher speichern Sie die EFS PFX-Datei.
Welche Option sollten Sie wählen?
Verwenden Sie BitLocker zum Schutz des gesamten Datenträgers, wenn der Server gesperrt oder offline ist; verwenden Sie EFS für ausgewählte NTFS-Dateien mit benutzerbezogenem Zugriff. Testen Sie die Wiederherstellung von Schlüsseln und Daten, bevor Sie sich auf eine der beiden Methoden verlassen.