Configurar Ubuntu con sus programas favoritos puede resultar tedioso. Tienes que buscar con el terminal para cada aplicación. En su lugar, considere la posibilidad de crear una secuencia de comandos "posterior a la instalación". Un script de shell que puede ejecutar inmediatamente después de una nueva instalación de Ubuntu que instalará automáticamente todos los programas sin esfuerzo.
Nota: ¿no usa Ubuntu pero usa un sistema operativo similar a Ubuntu como Linux Mint, Elementary OS, Zorin OS u otros? ¡Esta guía de secuencia de comandos posterior a la instalación también funcionará bien en su sistema operativo!
Añadiendo el shebang
El primer paso para escribir un script de Bash es agregar lo que se llama un "shebang". En términos de computación, un "shebang" es un mecanismo que puede decirle al terminal Bash qué programa debe usar para ejecutar el script. Ejemplos de shebangs incluyen #!/bin/bash, #!/bin/shy#!/usr/bin/env.
En los scripts de shell, el shebang más común es el #!/bin/bash, ya que los scripts generalmente se ejecutan con el comando bash . Sin embargo, el uso #!/bin/shtambién es aceptable. En nuestro script posterior a la instalación, usaremos el shebang ( #!/bin/bash) más común .
Para agregar el shebang a su secuencia de comandos posterior a la instalación de Ubuntu, primero debe crear el archivo de secuencia de comandos. Para hacer eso, use el comando táctil a continuación.
toque ubuntu-post-installer.sh
Después de crear el archivo ubuntu-post-installer.sh en su PC con Ubuntu, es hora de abrir el archivo para editarlo en el editor de texto Nano. Con el siguiente comando, comience a editar.
nano -w ubuntu-post-installer.sh
Dentro del editor de texto Nano, escriba el shebang Bash en la parte superior del archivo. ¡No crees espacios! Debe ser la primera línea.
#!/bin/bash
Siguiendo el shebang, presione la tecla Enter para crear una nueva línea en el archivo y continúe con la siguiente sección de la guía.
Paso 1: instalación automática de programas desde Apt
Lo que la mayoría de los usuarios de Ubuntu querrán agregar a su secuencia de comandos posterior a la instalación es una línea de código que instalará automáticamente todos sus programas más utilizados. Cosas como el editor de imágenes Gimp, tal vez el navegador web Chromium, la tienda de juegos Steam, la aplicación de chat Telegram y más.
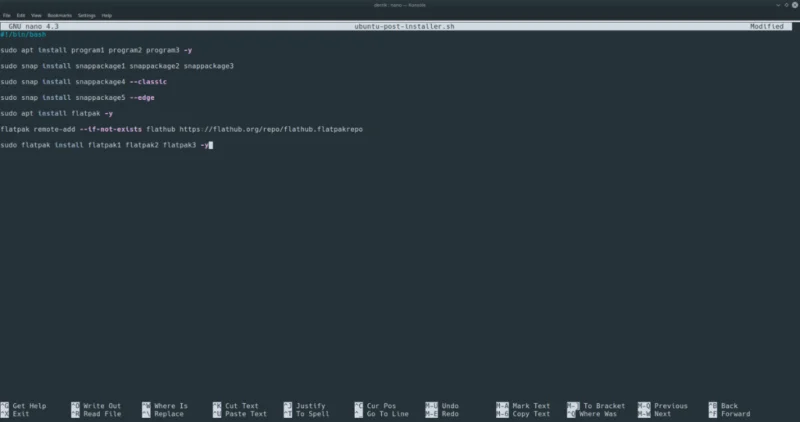
Para agregar su línea de código del instalador Apt “automático” , vaya al editor de texto Nano y agregue la siguiente línea a continuación. Asegúrese de cambiar “programa1 programa2 programa3” con los nombres reales de los paquetes que desea que su script se instale automáticamente.
Nota: debe especificar los nombres exactos de los paquetes de cada aplicación para que funcione con el instalador automático. Si no puede recordar el nombre de un programa que le gustaría agregar a la línea de código, busque el paquete con apt search programname .
sudo apt install program1 program2 program3 -y
Después de escribir la línea de instalación automática de Apt en el script, presione la tecla Intro para crear una nueva línea. A continuación, guardar las ediciones hasta ahora pulsando Ctrl + O . Una vez que se guarden todas las ediciones, continúe con la siguiente sección de la guía.
Paso 2: instalación automática de programas desde Snap Store
Muchas de las aplicaciones principales que instalan los usuarios de Ubuntu se encuentran en la tienda Snap. Si confía mucho en las aplicaciones Snap , es posible que desee escribir una línea de código en su script que se encargará de todos los Snaps en su sistema.
Para comenzar el proceso, diríjase al sitio web de Snap Store y use la función de búsqueda para ubicar las aplicaciones que le gustaría instalar automáticamente.
Cuando encuentre una aplicación en Snaps, haga clic en el botón "instalar" para encontrar el nombre del paquete. Tenga en cuenta que si desea instalar aplicaciones que tengan “–classic” o “–edge”, deberán ser comandos de instalación separados en el script.
Una vez que tenga los nombres de todos los paquetes Snap, escriba el código a continuación en el script. Recuerde que "snappackage1 snappackage2 snappackage3" es un ejemplo. Deberá reemplazarlo para que el script funcione correctamente.
sudo snap install snappackage1 snappackage2 snappackage3
¿Terminaste de agregar la línea de código Snap a tu secuencia de comandos? Presione Ctrl + O para guardar las ediciones. Luego, presione Entrar para hacer una nueva línea y pasar a la siguiente sección de la guía.
Paso 3: instalación automática de aplicaciones Flatpak

No muchos usuarios de Ubuntu usan Flatpak, ya que los paquetes Snap están listos para salir de la caja. Sin embargo, si usted es uno de los usuarios de Ubuntu que confían en Flatpaks, puede agregarlo fácilmente al script posterior a la instalación para facilitar las cosas.
Para iniciar el proceso, debe tener instalado el tiempo de ejecución de Flatpak . Para obtener su secuencia de comandos para instalar Flatpak de fábrica, ingrese el código a continuación.
sudo apt install flatpak -y
Siguiendo la línea de instalación de Flatpak, debes suscribir tu script a la tienda de aplicaciones Flathub. Presione Entrar en la tecla y agregue el siguiente código al script.
flatpak remote-add --if-not-exists flathub https://flathub.org/repo/flathub.flatpakrepo
Después de agregar la línea de código Flathub, es hora de trabajar en el comando de instalación automática de Flatpak. Primero, ejecute el comando de búsqueda flatpak y busque los nombres de cada paquete que le gustaría instalar.
Cuando tenga los nombres de todas las aplicaciones de Flatpak, presione la tecla Intro y agregue el comando de instalación. Tenga en cuenta que “flatpak1 flatpak2 flatpak3” es un ejemplo. Deberá cambiarlo por los nombres reales de los paquetes Flatpak.

sudo flatpak install flatpak1 flatpak2 flatpak3 -y
Una vez que la línea de instalación de Flatpak esté en el script, presione Ctrl + O para guardar las ediciones, luego presione Ctrl + X para salir de Nano, ¡ya que la edición está completa!
Ejecutando el script
Para ejecutar su secuencia de comandos de postinstalación de Ubuntu, siga las instrucciones paso a paso a continuación.
Paso 1: coloque el script en el directorio de inicio de cualquier instalación nueva de Ubuntu.
Paso 2: Abra una ventana de terminal en Ubuntu presionando Ctrl + Alt + T o Ctrl + Shift + T en el teclado. Luego, actualice los permisos del script con el comando chmod .
sudo chmod + x ~ / ubuntu-post-installer.sh
Paso 3: Ejecute el script en su nueva PC con Ubuntu Linux con el comando bash .
sudo bash ubuntu-post-installer.sh