Inicio
» LINUX
»
Cómo instalar Wireshark en Linux: Ubuntu, Fedora, Arch y más.
Cómo instalar Wireshark en Linux: Ubuntu, Fedora, Arch y más.
Para instalar Wireshark en Linux, usa el gestor de paquetes de tu distribución. Los siguientes comandos lo instalan desde los repositorios configurados del sistema, que suele ser la forma más sencilla de obtener actualizaciones y la herramienta de captura compatible con tu sistema. Selecciona la sección correspondiente a tu distribución; no necesitas añadir un repositorio PPA de Ubuntu de terceros ni editar manualmente la configuración del repositorio de Arch.
Instala Wireshark desde tu distribución de Linux.
Abre una terminal, introduce el comando correspondiente a tu distribución y aprueba la solicitud del gestor de paquetes. La interfaz gráfica viene incluida en el paquete GUI; si solo necesitas el análisis de terminal, la mayoría de las distribuciones también incluyen TShark por separado.
Ubuntu o Debian
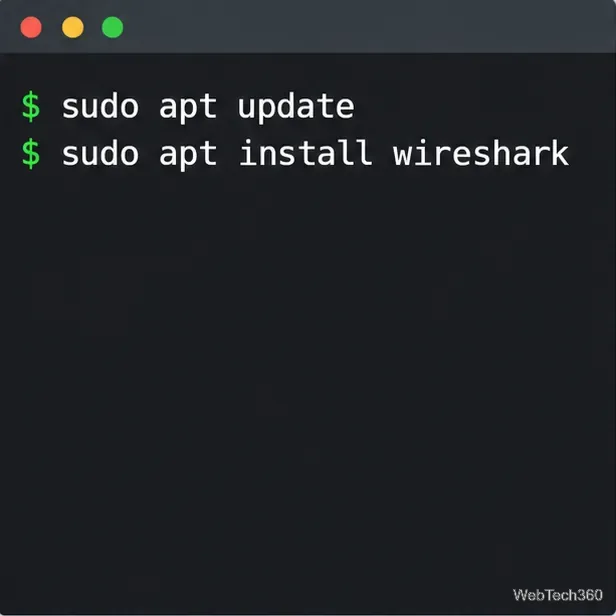
Actualiza el índice de paquetes y luego instala Wireshark:
sudo apt update
sudo apt install wireshark
Los comandos apt actualizan la información de los paquetes e instalan Wireshark desde los repositorios configurados.
Durante la instalación, los sistemas basados en Debian pueden preguntar si se debe permitir que los usuarios que no son superusuarios capturen paquetes. Seleccione Sí solo si desea que determinadas cuentas de usuario capturen el tráfico en tiempo real; el instalador no añade automáticamente su cuenta al wiresharkgrupo. Si selecciona No, podrá abrir y analizar los archivos de captura guardados.
Fedora
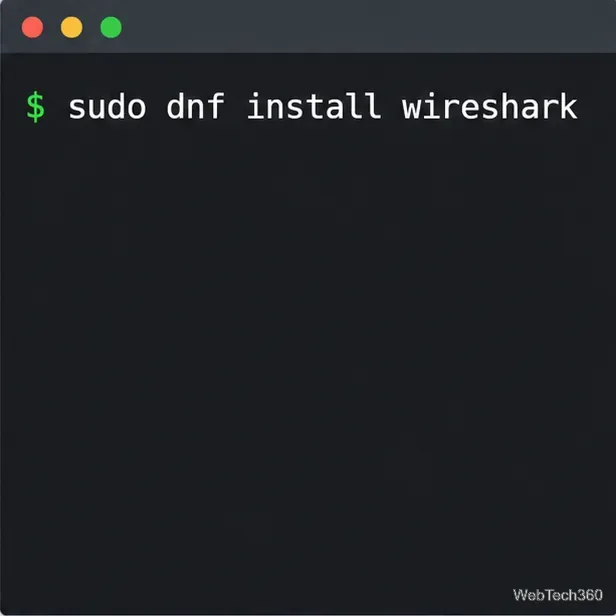
Instale el paquete del repositorio con DNF:
sudo dnf install wireshark
Utilice DNF para instalar Wireshark desde los repositorios configurados de Fedora.
Fedora incluye el analizador de escritorio Qt como wireshark; las herramientas de línea de comandos están disponibles por separado como wireshark-cli. El paquete de Fedora también prepara un wiresharkgrupo para la captura en vivo controlada.
Arch Linux
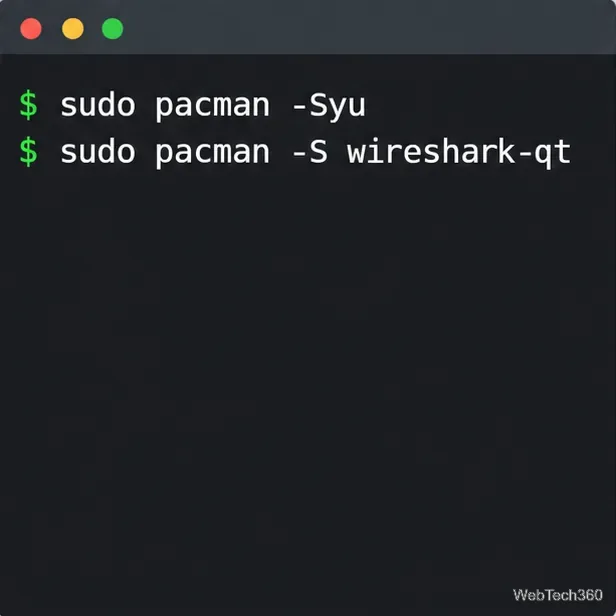
Arch requiere una actualización completa del sistema en lugar de una actualización parcial de paquetes. Actualice el sistema y luego instale la interfaz Qt:
sudo pacman -Syu
sudo pacman -S wireshark-qt
Instala la interfaz Qt desde el repositorio Extra oficial de Arch.
Para una configuración solo por línea de comandos, instale wireshark-clien su lugar. Los nombres de los paquetes y el repositorio actual se enumeran en la base de datos de paquetes de Arch Linux .
openSUSE
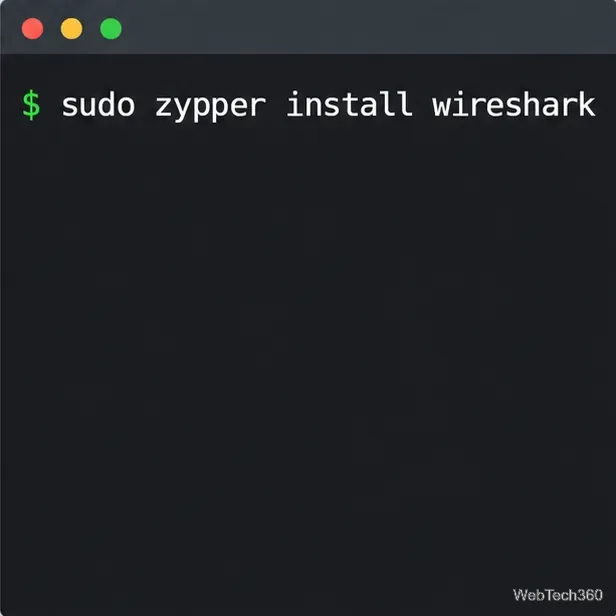
Actualiza los repositorios habilitados e instala el paquete Wireshark disponible:
sudo zypper refresh
sudo zypper install wireshark
Zypper instala Wireshark desde los repositorios habilitados en el sistema.
Los nombres de los paquetes pueden variar entre las versiones de openSUSE. Si desea específicamente la interfaz de escritorio Qt, compruebe si wireshark-ui-qtestá disponible para su versión con zypper search wiresharko en la lista de paquetes de software de openSUSE . Utilice los repositorios configurados para su versión; las instrucciones antiguas para versiones Leap descatalogadas pueden apuntar a repositorios de terceros obsoletos.
Instala la compilación Flatpak
Si su distribución no proporciona un paquete conveniente, puede instalar la compilación de Flathub después de configurar Flatpak y su repositorio remoto Flathub:
Importante: La documentación de Wireshark indica que el entorno aislado de Flatpak no puede capturar directamente desde un adaptador de red. Utilice esta versión para inspeccionar los archivos de captura existentes; para la captura en tiempo real, instale el paquete nativo para su distribución de Linux. La aplicación está disponible en Flathub .
Permitir la captura de paquetes en vivo de forma segura
Instalar Wireshark y capturar paquetes requieren permisos independientes. Inicie la aplicación de escritorio como usuario normal; no abra la interfaz completa de Wireshark con permisos de administrador sudo. Wireshark separa la pequeña dumpcapherramienta de captura del analizador principal para que este último pueda ejecutarse con privilegios de usuario normales.
Debian o Ubuntu: Si Wireshark ya está instalado, ejecútelo sudo dpkg-reconfigure wireshark-commony seleccione Sí cuando se le pregunte sobre la captura sin superusuario. Luego, agregue solo cuentas de confianza: sudo usermod -aG wireshark "$USER". Cierre sesión y vuelva a iniciarla para que la nueva pertenencia al grupo surta efecto.
Fedora o Arch: Los paquetes oficiales crean y configuran el wiresharkgrupo. Agrega tu cuenta con sudo usermod -aG wireshark "$USER", luego cierra sesión y vuelve a iniciarla.
La membresía otorga acceso a capturas de red en tiempo real, que pueden contener tráfico confidencial. Limite este acceso a las cuentas que lo necesiten. Otras distribuciones pueden tener su propia configuración; siga los pasos correspondientes a su paquete en lugar de copiar comandos de permisos o capacidades de otra versión de Linux. Consulte la guía de privilegios de captura de Wireshark para obtener detalles específicos de la plataforma.
Abra Wireshark y confirme la instalación.
Inicie Wireshark desde el menú de aplicaciones de su escritorio o ejecute estos comandos:
wireshark --version
wireshark
El primer comando muestra la versión instalada; el segundo abre el analizador. Si no aparecen interfaces para la captura en tiempo real, revise los pasos de permisos indicados anteriormente e inicie una nueva sesión. Aún puede abrir un archivo guardado .pcapdesde .pcapngWireshark sin acceso a la captura en tiempo real.