Inicio
» LINUX
»
Debian: Cómo agregar un usuario a sudoers de forma segura
Debian: Cómo agregar un usuario a sudoers de forma segura
En Debian, la forma más sencilla y segura de otorgar acceso administrativo completo a un usuario existente suele ser agregar esa cuenta al sudogrupo. La configuración predeterminada de sudo de Debian permite a los miembros de ese grupo ejecutar comandos a través de sudo. Normalmente no es necesario editar /etc/sudoersdirectamente.
Si dejaste la contraseña de root en blanco durante la instalación de Debian, el instalador normalmente desactiva el inicio de sesión directo como root y otorga al primer usuario normal derechos administrativos mediante sudo. Si, en cambio, configuraste una contraseña de root, es posible que sudo no se instale o que tu usuario no pertenezca al sudogrupo. Debian documenta ambas configuraciones en su guía de sudo .
Comprueba si tu usuario ya tiene acceso sudo.
Abre una terminal y verifica los grupos asignados a tu cuenta:
groups
Si sudoaparece en la salida, pruebe la configuración:
sudo whoami
Después de ingresar tu contraseña, una configuración que funcione debería mostrar root. Si la consola muestra sudo: command not found, instala el paquete como root. Si indica que tu usuario no tiene permiso para ejecutar sudo, agrega la cuenta al sudogrupo.
1. Conviértete en usuario root e instala sudo si es necesario.
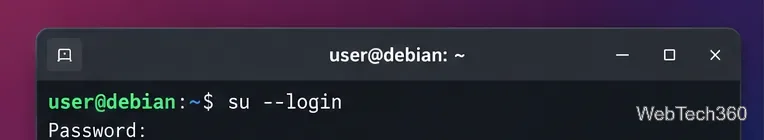
Si conoce la contraseña de root, inicie una sesión de inicio de sesión como root:
su --login
Úselo su --logincuando necesite acceso de superusuario para instalar o configurar sudo.
Luego, instala sudo con APT:
apt update
apt install sudo
La documentación de referencia de Debian describe sudo como la herramienta estándar para delegar privilegios administrativos sin tener que trabajar constantemente en una consola de root.
2. Añade el usuario al grupo sudo de Debian.
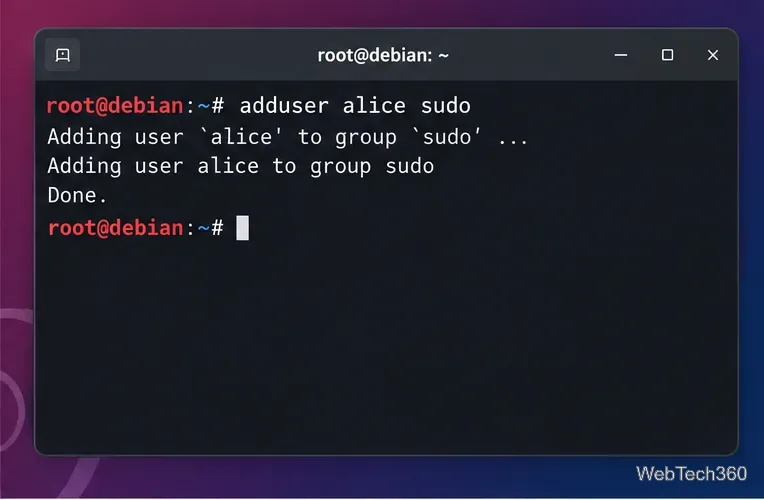
Aún como usuario root, reemplácelo alicecon la cuenta que debería recibir acceso sudo:
adduser alice sudo
Agregar una cuenta existente al sudogrupo otorga los permisos definidos para ese grupo.
También puedes usar usermod -aG sudo alice, pero la adduser USER GROUPforma específica de Debian es sencilla y evita reemplazar accidentalmente otros grupos suplementarios de un usuario.
3. Cierre sesión, vuelva a iniciar sesión y verifique el acceso.
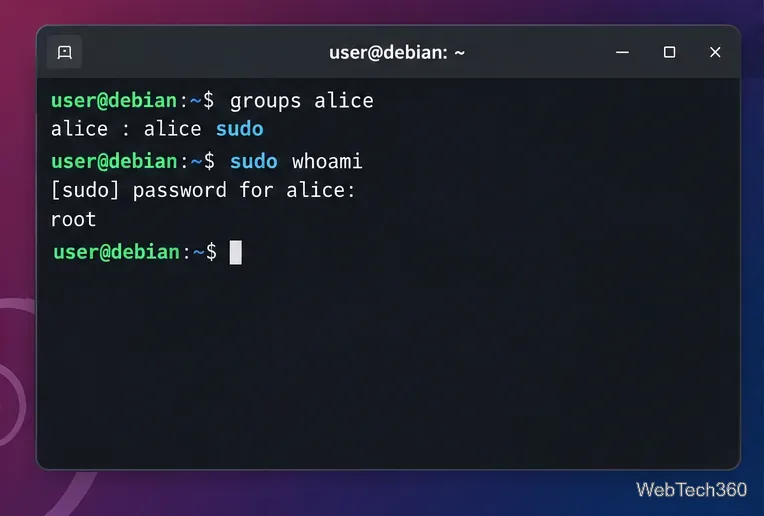
La nueva pertenencia a un grupo normalmente no se aplica a una sesión de inicio de sesión ya abierta. Cierre completamente la sesión de escritorio o SSH y vuelva a iniciar sesión. Luego, verifique la cuenta y pruebe sudo:
groups alice
sudo whoami
Después de un nuevo inicio de sesión, verifique que el usuario esté en el sudogrupo y que sudo whoamidevuelva root.
Si el usuario se acaba de agregar, pero sudo sigue indicando que la cuenta no tiene permiso para ejecutar un comando, una sesión de inicio de sesión antigua suele ser la causa. La documentación de sudo de Debian especifica que la pertenencia a un grupo se activa al iniciar sesión.
Opcional: crear una regla de sudoers por usuario.
Para la mayoría de los sistemas Debian, el método de grupo descrito anteriormente es suficiente. Una regla por usuario resulta útil cuando se desea una política de sudo independiente. No lo abra /etc/sudoerscon un editor común. El manual de visudo explica que visudobloquea el archivo y verifica su sintaxis antes de instalar los cambios.
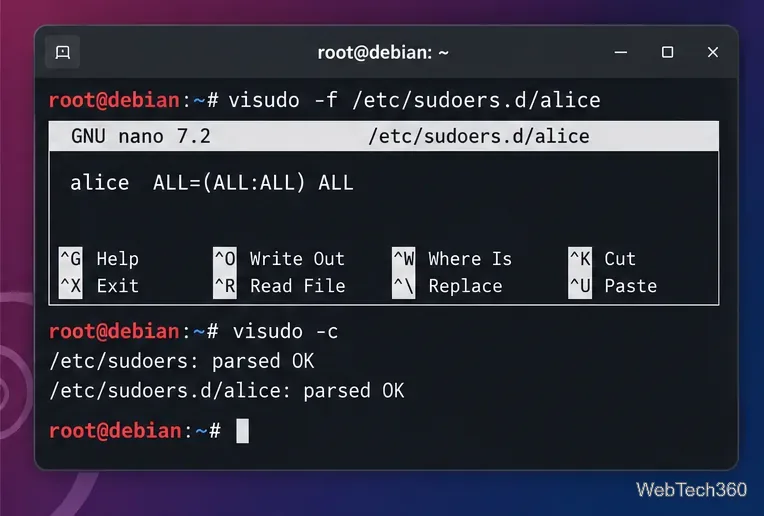
Como usuario root, cree un archivo específico con un nombre sencillo que no contenga ningún punto:
visudo -f /etc/sudoers.d/alice
Para otorgarle alicela misma capacidad administrativa completa que a un usuario sudo típico, agregue:
alice ALL=(ALL:ALL) ALL
Guarda y sal del editor, luego valida la configuración completa de sudoers:
visudo -c
Úselo visudopara cambios de sudoers para que los problemas de sintaxis se puedan detectar antes de que afecten el acceso administrativo.
Debian recomienda mantener las reglas personalizadas locales en /etc/sudoers.dlugar de modificar el archivo principal. El manual de sudoers también señala que los archivos en este directorio cuyos nombres contienen un punto o terminan en ~se omiten, por lo que un nombre como alicees más seguro que alice.conf.
Cómo eliminar el acceso sudo
Para revocar el acceso otorgado a través del sudogrupo, ejecute esto como usuario root:
deluser alice sudo
El manual deluser de Debian confirma que el comando de dos argumentos elimina a un usuario de un grupo específico. Haga que el usuario cierre sesión y vuelva a iniciarla para que la nueva lista de grupos surta efecto.
Si también creaste una regla /etc/sudoers.d/alice, eliminar la cuenta del grupo no es suficiente porque esa regla independiente aún otorga privilegios. Elimina o edita esa regla como root y luego ejecuta el comando visudo -cnuevamente.
Errores comunes que se deben evitar
No edite /etc/sudoerscon un editor de texto normal. Un error de sintaxis puede bloquear el acceso con permisos de superusuario (sudo).
No lo uses usermod -G sudo USERsin -a. Esa forma puede reemplazar la lista de grupos suplementarios del usuario en lugar de simplemente agregar sudo.
No lo habilite NOPASSWDa la ligera. El uso de sudo sin contraseña aumenta el impacto de una cuenta de usuario comprometida.
Recuerde el requisito de iniciar sesión de nuevo. Agregar o eliminar un grupo no modifica retroactivamente las credenciales de una sesión existente.
Para una estación de trabajo o servidor Debian estándar, el procedimiento recomendado es sencillo: instalar sudo si es necesario, añadir la cuenta al sudogrupo, iniciar una nueva sesión y verificar el resultado antes de cerrar la consola de root.