Inicio
» WINDOWS
»
Cifrado de datos en Windows Server: BitLocker y EFS
Cifrado de datos en Windows Server: BitLocker y EFS
En Windows Server, utilice BitLocker para proteger un volumen completo o EFS para proteger archivos NTFS seleccionados con un certificado de usuario. BitLocker protege una unidad bloqueada o sin conexión; EFS limita el acceso a los archivos a los titulares de certificados autorizados. Ninguno de estos sistemas reemplaza los permisos, las copias de seguridad probadas ni el cifrado de red.
Herramienta
Alcance
Recuperación
BitLocker
Volumen completo
Método de desbloqueo más una clave de recuperación independiente.
EFS
Archivos NTFS seleccionados
Clave privada EFS del usuario o agente de recuperación
Prepare la recuperación antes de habilitar el cifrado.
Planifique la recuperación antes de activar el cifrado. Para un servidor administrado por dominio, configure la directiva de disco fijo para almacenar la información de recuperación de BitLocker en AD DS y exigir una copia de seguridad correcta; verifique que un administrador autorizado pueda recuperarla. Para un servidor independiente, almacene la contraseña de recuperación en una bóveda aprobada o en una ubicación sin conexión separada de la máquina y restrinja el acceso. Consulte la descripción general de la recuperación de BitLocker de Microsoft . EFS utiliza una clave diferente: conserve la clave privada del usuario en un archivo PFX protegido con contraseña y almacenado por separado. Realice también una copia de seguridad de los datos y pruebe a restaurar una copia.
BitLocker protege los datos mientras un volumen está bloqueado, pero el servidor en funcionamiento puede leer una unidad desbloqueada. Mantenga los permisos NTFS y de recursos compartidos adecuados para la carga de trabajo y proteja el sistema que controla el acceso al volumen.
Encriptar un volumen de Windows Server con BitLocker
1. Instale la función BitLocker.
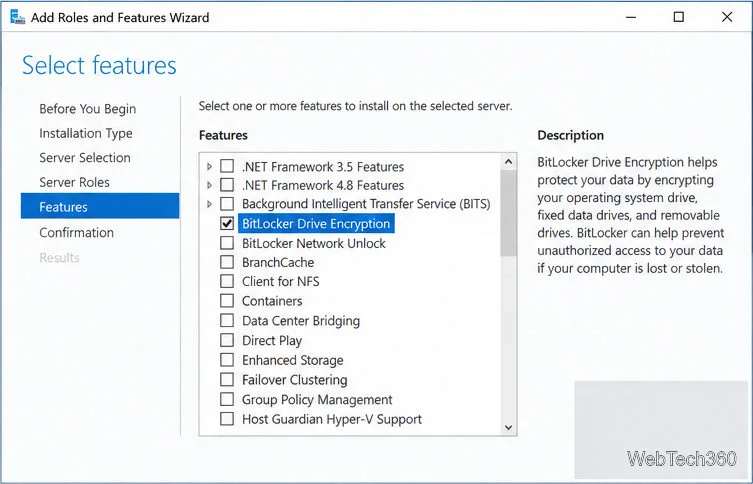
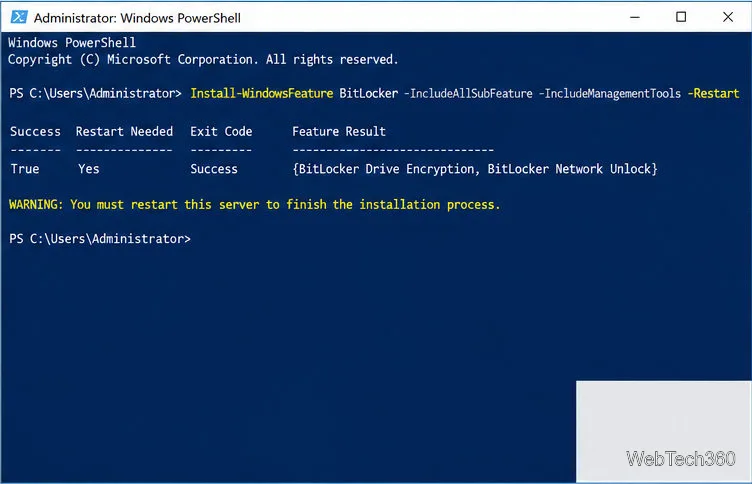
En el Administrador del servidor, abra Administrar > Agregar roles y características , seleccione el servidor de destino, omita Roles de servidor, marque Cifrado de unidad BitLocker en Características y, a continuación, instale. O ejecute esto en PowerShell con privilegios de administrador en Server Core o para automatización:
La instalación requiere un reinicio, así que programe un tiempo de inactividad. Consulte la guía de instalación de BitLocker de Microsoft . En Experiencia de escritorio, también está disponible el applet del Panel de control; Server Core utiliza PowerShell o manage-bde.
Administrador de servidores con BitLocker seleccionado.Instale BitLocker y reinicie el servidor.
2. Añadir protectores de desbloqueo y recuperación
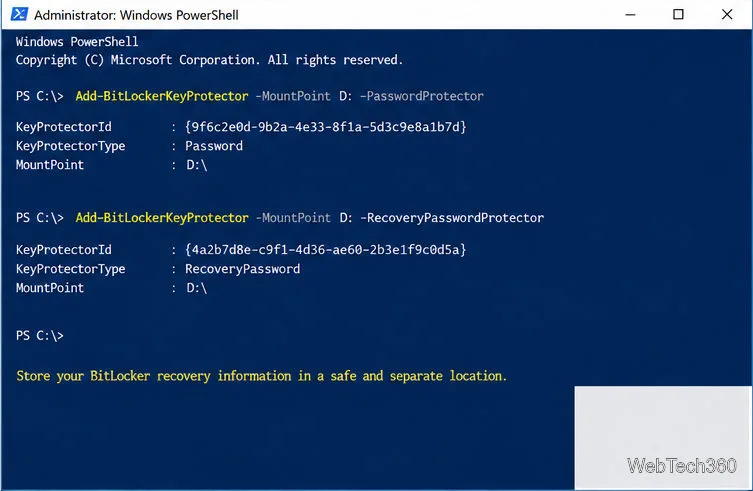
Confirme la letra de la unidad antes de realizar cualquier cambio. Este ejemplo utiliza D:un volumen de datos fijo; sustitúyalo por el volumen correcto en su servidor. Agregue un protector de contraseña para el desbloqueo rutinario y un protector de contraseña de recuperación independiente.
Antes de cifrar, verifique que la contraseña de recuperación se haya almacenado en custodia según la política establecida o en su bóveda autorizada; nunca la deje únicamente en el servidor cifrado. Microsoft recomienda un método de desbloqueo principal, además de un protector de recuperación para los volúmenes de datos; consulte la guía de operaciones de BitLocker .
Agregar métodos de desbloqueo diario y de recuperación.
3. Inicie el cifrado y compruebe el progreso.
-UsedSpaceOnlyEs más rápido para un volumen nuevo, pero deja intactos los sectores borrados. Omítalo para una unidad que haya contenido datos confidenciales anteriormente.
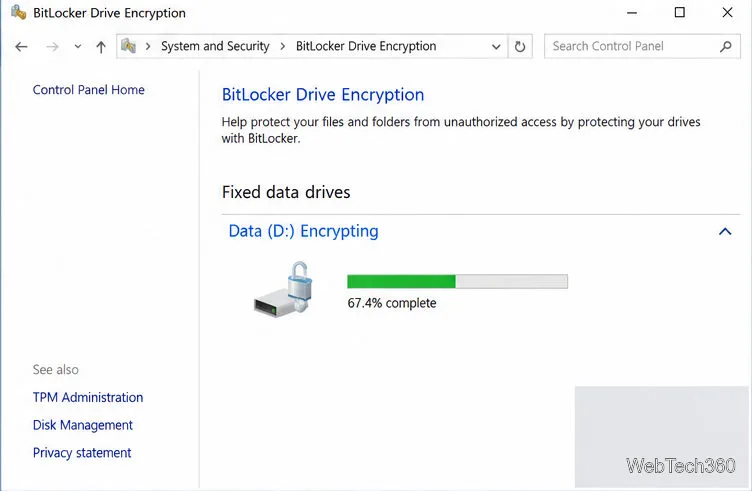
Compruebe VolumeStatus, EncryptionPercentage, y ProtectionStatuscon Get-BitLockerVolume; espere a que finalice. Consulte las referencias de Microsoft sobre Enable-BitLocker y Get-BitLockerVolume .
Supervise el cifrado hasta que D: finalice.
Cifrar los archivos seleccionados con EFS
EFS protege archivos y carpetas individuales en NTFS , a menudo cuando diferentes usuarios necesitan acceso independiente. No puede cifrar archivos comprimidos, archivos o directorios del sistema ni la raíz de un volumen. Consulte la descripción general del cifrado de archivos EFS de Microsoft .
1. Asegúrese de que el cifrado NTFS esté habilitado.
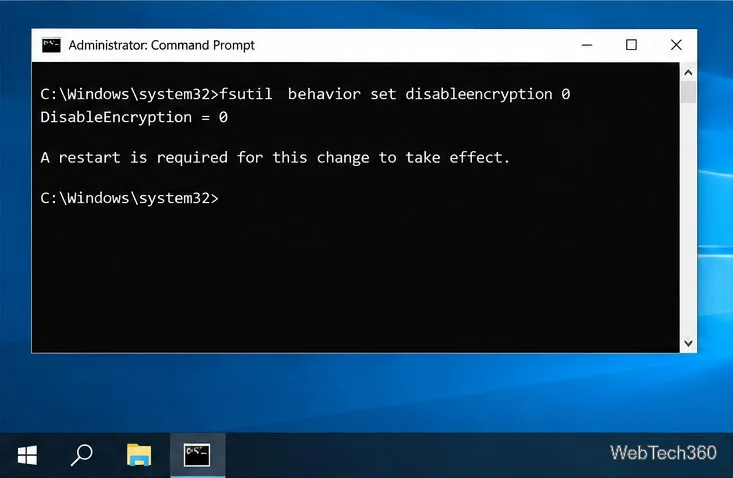
En un símbolo del sistema con privilegios de administrador, compruebe la configuración:
fsutil behavior query disableencryption
0significa habilitado; 1significa deshabilitado. Si está deshabilitado, ejecute:
Habilite el cifrado NTFS y, a continuación, reinicie.
2. Cifrar un archivo o carpeta
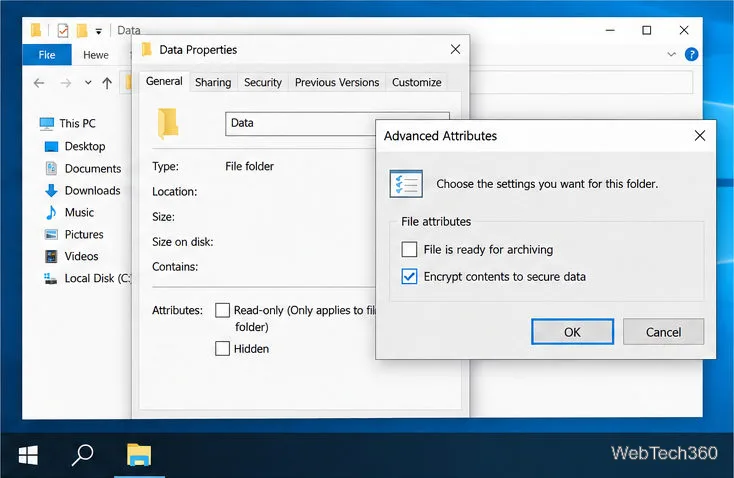
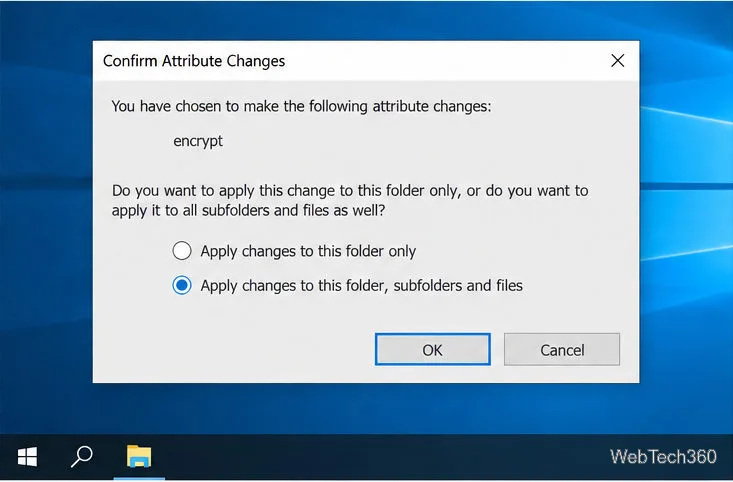
En el Explorador de archivos, abra las Propiedades del elemento > General > Avanzado . Marque la casilla "Cifrar contenido para proteger los datos" , seleccione Aceptar y, a continuación, Aplicar. En la solicitud de ámbito, elija "Solo carpeta" o "Incluir subcarpetas y archivos existentes". Cifre también el directorio principal del archivo para que los cambios posteriores no lo dejen sin cifrar. La referencia del comando cipher explica cómo comprobar el estado de EFS.
Seleccione EFS en Atributos avanzados.Aplicar EFS a la carpeta y su contenido.
3. Realice una copia de seguridad del certificado EFS.
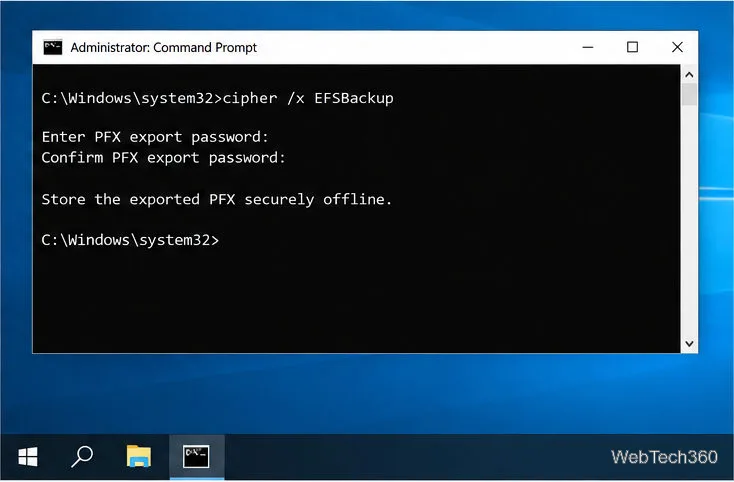
Con la sesión iniciada como usuario EFS, ejecute el comando cipher /x EFSBackupy establezca una contraseña para el archivo PFX exportado. Guárdelo por separado del servidor y los datos. Esto exporta el certificado y la clave EFS del usuario, no una directiva del agente de recuperación. Realice una copia de seguridad del certificado del agente de recuperación de datos del dominio por separado si hay uno configurado. Consulte la referencia de cifrado de Microsoft .
Exporta y almacena de forma segura el archivo EFS PFX.
¿Qué opción debería utilizar?
Utilice BitLocker para la protección de todo el volumen mientras el servidor esté bloqueado o sin conexión; utilice EFS para archivos NTFS seleccionados con acceso por usuario. Pruebe la recuperación tanto de las claves como de los datos antes de confiar en cualquiera de los dos métodos.