Inicio
» WINDOWS
»
Cómo agregar y eliminar usuarios en Windows Server
Cómo agregar y eliminar usuarios en Windows Server
En una instalación de Windows Server con Experiencia de escritorio, cree o elimine un usuario local en Administración de equipos: abra el Administrador de equipos compmgmt.mscy vaya a Herramientas del sistema > Usuarios y grupos locales > Usuarios . Use Nuevo usuario para agregar una cuenta o haga clic con el botón derecho en una cuenta existente y seleccione Eliminar . Estos pasos solo afectan a ese servidor. Si se refiere a una cuenta de dominio, use Usuarios y equipos de Active Directory.
Esta guía trata sobre las cuentas locales en un servidor independiente o en un servidor miembro unido a un dominio. Una cuenta local solo tiene permisos en ese equipo. En un controlador de dominio, Usuarios y Grupos Locales no se utiliza para administrar las cuentas del dominio. Consulte la guía de Microsoft sobre cuentas locales y las instrucciones de cuentas de usuario de Active Directory para obtener más información.
Agregar un usuario local en Administración de equipos
Inicia sesión con una cuenta que tenga derechos de administrador. Abre el menú Inicio, busca Administración de equipos y ábrela. También puedes pulsar Windows+ R, escribir compmgmt.mscy pulsar Intro. Aprueba la solicitud de administrador si Windows te lo pide.
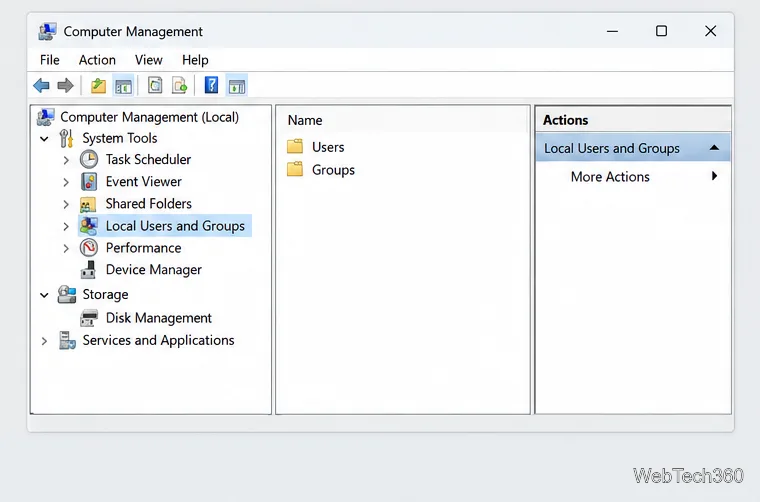
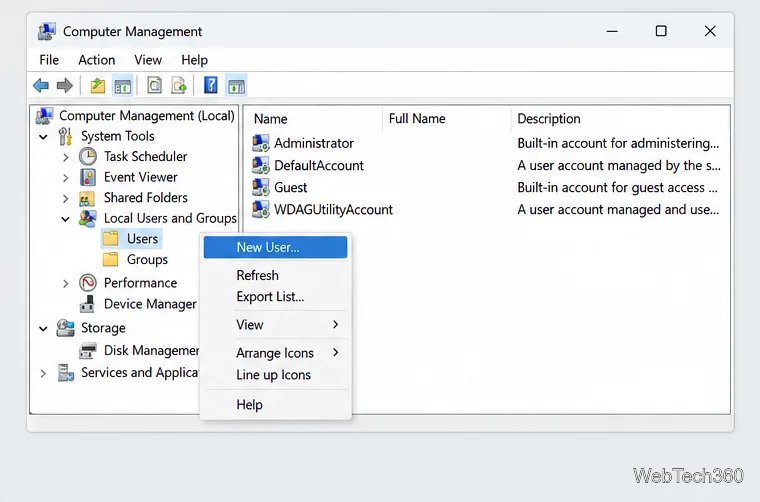
En el panel izquierdo, expanda Herramientas del sistema , luego Usuarios y grupos locales y seleccione Usuarios . Haga clic con el botón derecho en la carpeta Usuarios y elija Nuevo usuario ...
La sección Usuarios y grupos locales forma parte de la consola de Administración de equipos.Abra el comando Nuevo usuario desde la carpeta Usuarios.
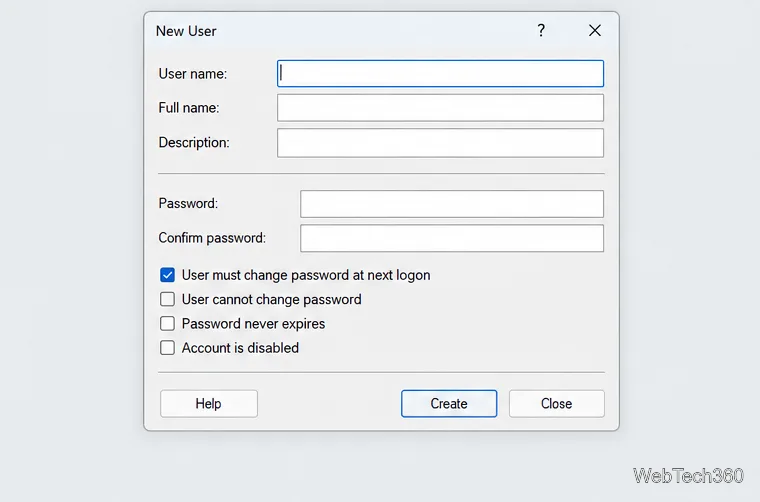
Ingrese un nombre de usuario único . Agregue el nombre completo de la persona y una breve descripción si resulta útil para la administración. Escriba y confirme una contraseña temporal que cumpla con la política de contraseñas de su servidor.
Para una persona que vaya a iniciar sesión, deje seleccionada la opción «El usuario debe cambiar la contraseña en el próximo inicio de sesión» al asignar una contraseña temporal. Evite seleccionar «La contraseña nunca caduca sin un motivo justificado». Seleccione «Crear» y, a continuación, «Cerrar» . La nueva cuenta aparecerá en la lista de usuarios y, por lo general, pertenecerá al grupo de usuarios estándar.
El cuadro de diálogo Nuevo usuario acepta el nombre de cuenta y la contraseña inicial.
Convierta al usuario en administrador solo cuando sea necesario.
Un usuario local normal es la opción predeterminada más segura. La pertenencia al grupo de administradores locales otorga un control amplio sobre ese servidor, así que concédalo solo a las cuentas que necesiten realizar tareas administrativas.
En la lista de usuarios, haga clic con el botón derecho en la cuenta y seleccione Propiedades .
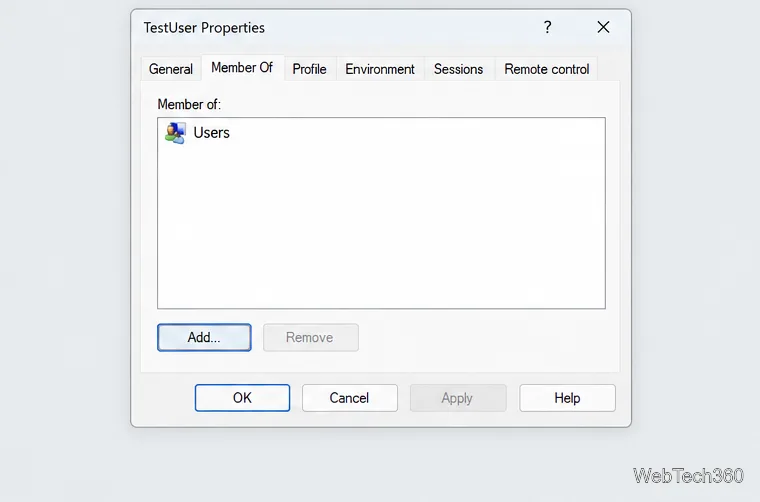
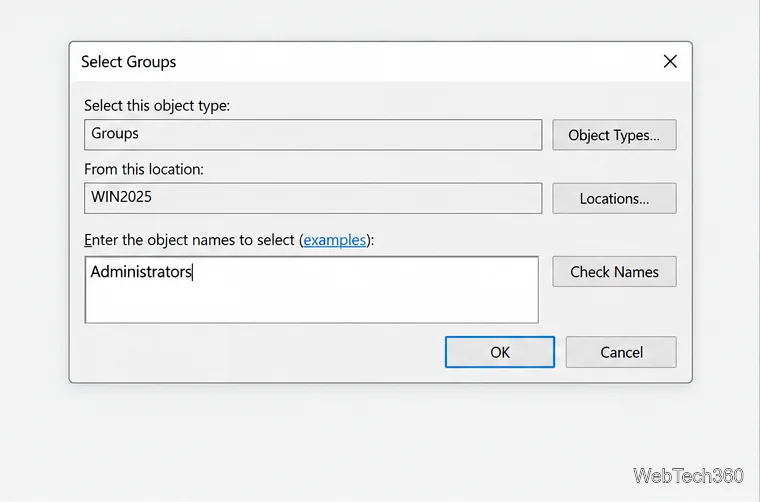
Abra Member Of , seleccione Agregar , ingrese Administratorsy seleccione Comprobar nombres . Confirme el grupo resuelto, seleccione Aceptar y, a continuación, aplique el cambio.
La gestión de la pertenencia a grupos se realiza desde la pestaña "Miembro de" de la cuenta.Confirme el grupo de administradores locales antes de solicitar acceso con privilegios elevados.
Antes de modificar los permisos de grupo, pida al usuario que cierre sesión y vuelva a iniciarla. Microsoft recomienda limitar el número de administradores locales, ya que este grupo tiene control total del dispositivo.
Deshabilitar una cuenta o eliminarla
Si el acceso se interrumpe temporalmente, desactive la cuenta en lugar de eliminarla. La desactivación es reversible e impide que la cuenta inicie sesión; posteriormente, puede desmarcar la casilla para volver a activarla.
En la lista de usuarios, abra las propiedades de la cuenta .
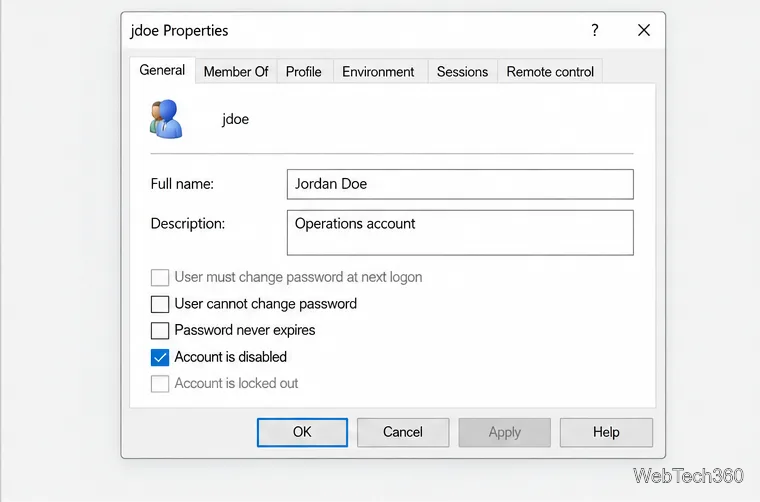
En la pestaña General , seleccione Cuenta deshabilitada , luego elija Aplicar y Aceptar .
La opción Seleccionar cuenta está desactivada para impedir futuros inicios de sesión en la cuenta local.
Antes de eliminar la cuenta definitivamente, confirme que ya no la necesita ningún servicio, tarea programada, flujo de trabajo de acceso remoto o permiso de archivo. Realice una copia de seguridad o transfiera los archivos que la persona necesite. Eliminar la cuenta no sustituye la tarea independiente de revisar y eliminar su perfil local; consulte la guía de Microsoft para la eliminación de perfiles de Windows Server si también se requiere la limpieza del perfil.
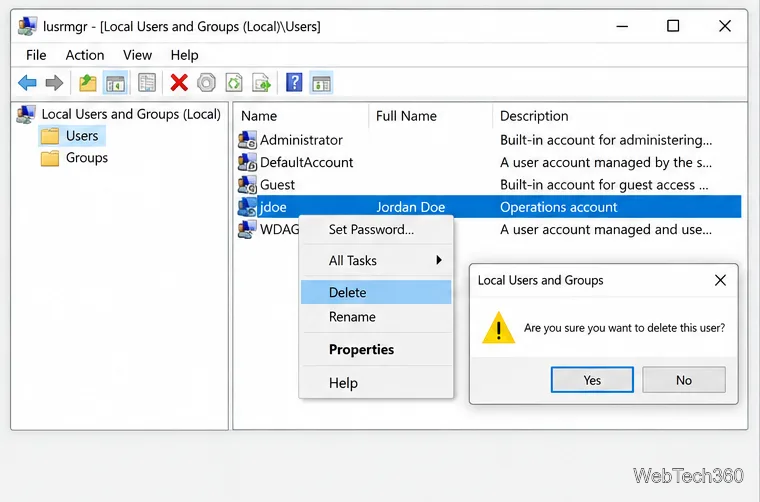
En Usuarios y grupos locales > Usuarios , haga clic con el botón derecho en la cuenta y seleccione Eliminar .
Verifica el nombre de la cuenta en la ventana de confirmación y confirma solo si deseas eliminarla. Si tienes dudas, desactiva la cuenta primero y revisa sus permisos antes de eliminarla.
Verifique el nombre de la cuenta seleccionada antes de confirmar la eliminación.
No intente eliminar cuentas integradas como Administrador o Invitado. Windows no permite eliminar las cuentas de usuario locales predeterminadas. La cuenta de Invitado está deshabilitada de forma predeterminada, y Microsoft recomienda mantenerla deshabilitada a menos que exista una necesidad específica.
Utilice PowerShell en Server Core o para tareas repetibles.
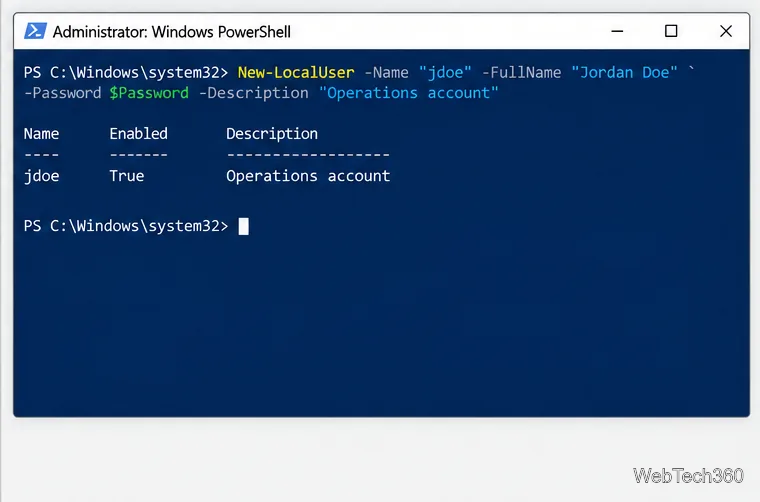
Cuando la consola gráfica no esté disponible, abra una sesión de PowerShell con privilegios de administrador. El módulo LocalAccounts proporciona comandos para crear, deshabilitar y eliminar usuarios locales, así como para agregarlos a grupos locales. Este ejemplo solicita una contraseña como una cadena segura en lugar de introducirla en la línea de comandos:
Ejecuta únicamente la acción que necesites. Estos ejemplos permiten añadir derechos de administrador, deshabilitar una cuenta o eliminarla permanentemente:
PowerShell puede crear cuentas locales sin exponer la contraseña en el texto del comando.
Para obtener información sobre la sintaxis y las versiones, consulte la documentación de Microsoft sobre New-LocalUser , Add-LocalGroupMember , Disable-LocalUser y Remove-LocalUser . Utilice las herramientas de Active Directory y los permisos de dominio para las cuentas de dominio; los comandos de usuario local no crean usuarios de dominio.