Inicio
» WINDOWS
»
Cómo configurar el umbral de bloqueo de cuentas para cuentas locales en Windows 10
Cómo configurar el umbral de bloqueo de cuentas para cuentas locales en Windows 10
Para bloquear una cuenta local de Windows 10 tras varios intentos de inicio de sesión incorrectos, ejecute net accounts /lockoutthreshold:10el comando en el Símbolo del sistema con privilegios de administrador. Reemplace 10con el número de intentos fallidos permitidos y, a continuación, ejecute net accountsel comando para verificar. Este comando integrado funciona incluso si su edición de Windows no incluye la consola de Directiva de seguridad local.
Comprenda el umbral antes de cambiarlo.
El umbral de bloqueo de cuenta es el número de intentos de inicio de sesión fallidos permitidos antes de que Windows bloquee una cuenta. La política acepta valores de 1 a 999; 010 significa que nunca se bloqueará la cuenta. La configuración de seguridad básica de Windows de Microsoft utiliza 10 como punto de partida razonable, aunque el número adecuado depende de sus necesidades de seguridad y de la frecuencia con la que los usuarios escriben mal sus contraseñas.
El bloqueo reduce los intentos repetidos de adivinar la contraseña, pero alguien que conozca un nombre de usuario podría activarlo deliberadamente e impedir que esa persona inicie sesión. Microsoft considera el valor 10 como una recomendación, no como una regla universal. Establecer el umbral en 0 elimina esta protección; Microsoft recomienda hacerlo solo cuando se implementen requisitos de contraseñas seguras y una supervisión confiable de los intentos de inicio de sesión fallidos.
Esta es una política de equipo, no una configuración por usuario. Se aplica a las cuentas locales regidas por la política de ese PC. La duración del bloqueo y el intervalo de reinicio del contador determinan cuánto dura el bloqueo y cuándo Windows borra los fallos anteriores. Con un umbral distinto de cero, la duración debe ser al menos igual al intervalo de reinicio.
Establecer el umbral de bloqueo de la cuenta local
1. Abra el símbolo del sistema como administrador.
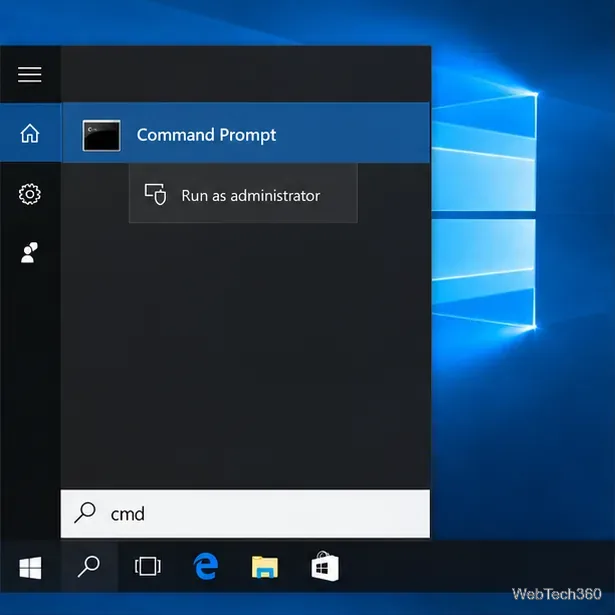
Abra el menú Inicio , escriba cmdy seleccione Ejecutar como administrador . Se requiere una ventana con privilegios de administrador para cambiar la directiva de todo el equipo. Si se le solicita, apruebe el Control de cuentas de usuario con una cuenta de administrador.
El resultado de la búsqueda en el menú Inicio muestra el Símbolo del sistema y su opción "Ejecutar como administrador".
2. Aprobar la solicitud de elevación
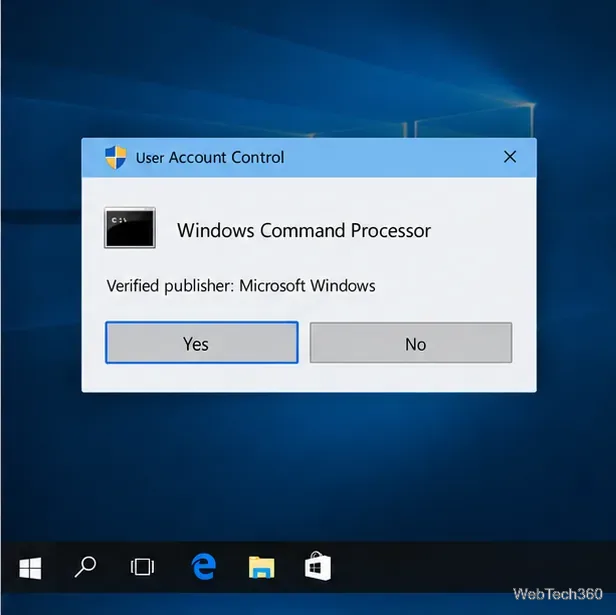
Cuando aparezca el Control de cuentas de usuario, confirme que la aplicación es el Procesador de comandos de Windows y seleccione Sí . Si utiliza una cuenta estándar, proporcione las credenciales de un administrador. De lo contrario, Windows podría rechazar el cambio.
El cuadro de diálogo Control de cuentas de usuario identifica el Procesador de comandos de Windows antes de abrirse con permisos elevados.
3. Consulta la política vigente.
Introduzca este comando y pulse Intro :
net accounts
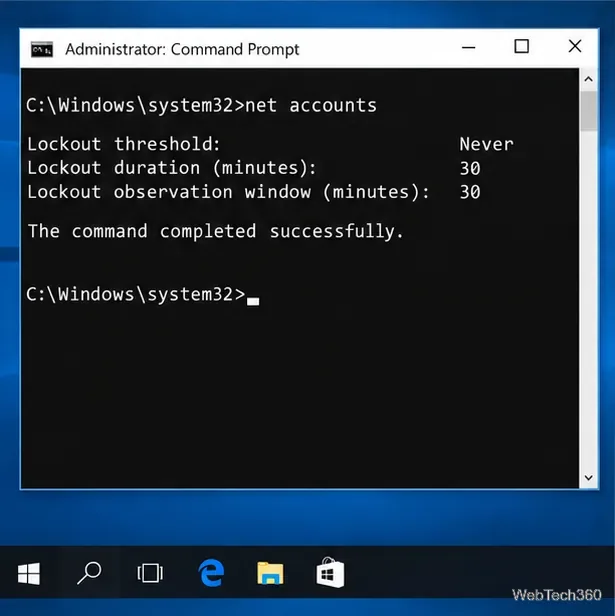
Compruebe el umbral de bloqueo : «Nunca» significa desactivado; el número indica el límite actual. La salida también muestra la duración del bloqueo y el período de observación. Estos valores varían, por lo que la imagen es solo un ejemplo.
Este ejemplo muestra un umbral desactivado y una duración y ventana de observación de 30 minutos; su resultado puede mostrar valores diferentes.
4. Establezca un número y verifíquelo.
Para permitir 10 intentos fallidos antes del bloqueo, ejecute:
net accounts /lockoutthreshold:10
Reemplazar 10con un número entero del 1 al 999 para otro límite. Para desactivar los bloqueos automáticos, utilice net accounts /lockoutthreshold:0, pero considere primero el riesgo para la seguridad.
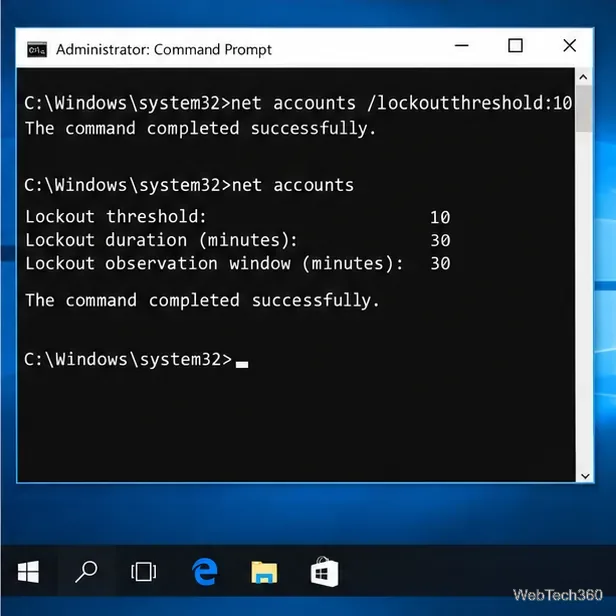
Tras recibir el mensaje de éxito, vuelva a ejecutar el programa net accountsy confirme que la fila muestra el número seleccionado. Un cambio de política guardado localmente no requiere reiniciar el sistema.
El comando finaliza y una segunda consulta a net accounts muestra el nuevo umbral.
¿Qué ocurre cuando se alcanza el umbral?
Cuando los intentos fallidos alcanzan el umbral dentro del período de observación, Windows bloquea la cuenta. Esta vuelve a estar disponible cuando expira el período o cuando un administrador la desbloquea si se requiere una acción manual. En las ediciones con Directiva de seguridad local, encontrará la configuración correspondiente en Configuración del equipo > Configuración de Windows > Configuración de seguridad > Directivas de cuenta > Directiva de bloqueo de cuenta .
Esta directiva local de Windows no configura la protección de inicio de sesión en línea para una cuenta de Microsoft.
Solucionar un problema con un valor que no cambia
Acceso denegado: vuelva a abrir el Símbolo del sistema como administrador .
El valor no cambia: vuelva a ejecutarlo net accounts. En un dominio de trabajo o escolar, la directiva de dominio puede controlar el valor efectivo; póngase en contacto con el administrador.
Cuenta de administrador integrada: Windows la trata de forma especial. La actualización de Microsoft de octubre de 2022 añadió una política que permite bloquear la cuenta de administrador para los inicios de sesión en la red, como Escritorio remoto; los inicios de sesión en la consola siguen estando permitidos durante el bloqueo.
Deshacer el umbral: ejecutar net accounts /lockoutthreshold:0. Esto desactiva los bloqueos futuros; no desbloquea una cuenta que ya está bloqueada.
La referencia de comandos de red de Microsoft describe cómo utilizarlos net accountspara las directivas de cuenta en un equipo local y cómo la configuración del dominio afecta a la directiva que se muestra.