Inicio
» WINDOWS
»
Cómo eliminar PUA:Win32/Presenoker en Windows 10
Cómo eliminar PUA:Win32/Presenoker en Windows 10
Para eliminar PUA:Win32/Presenoker en Windows 10, abre Seguridad de Windows > Protección antivirus y contra amenazas > Historial de protección , expande la detección y selecciona Eliminar . Si Windows solo ofrece la opción de Poner en cuarentena , ponlo en cuarentena y luego vuelve al elemento para eliminarlo. Desinstala la aplicación no deseada relacionada, si la hay, y luego ejecuta un análisis si la alerta vuelve a aparecer.
PUA significa "aplicación potencialmente no deseada". La entrada de amenazas de Microsoft indica que Defender detecta y elimina Presenoker, pero no se dispone de detalles técnicos. El nombre de detección por sí solo no identifica el archivo, y un nombre de aplicación conocido no garantiza su seguridad. Revise la ruta y el estado del archivo antes de decidir qué eliminar. Microsoft Security Intelligence: PUA:Win32/Presenoker
1. Busca la alerta de Presenoker en la Seguridad de Windows.
Seleccione Inicio , escriba Seguridad de Windows y abra la aplicación.
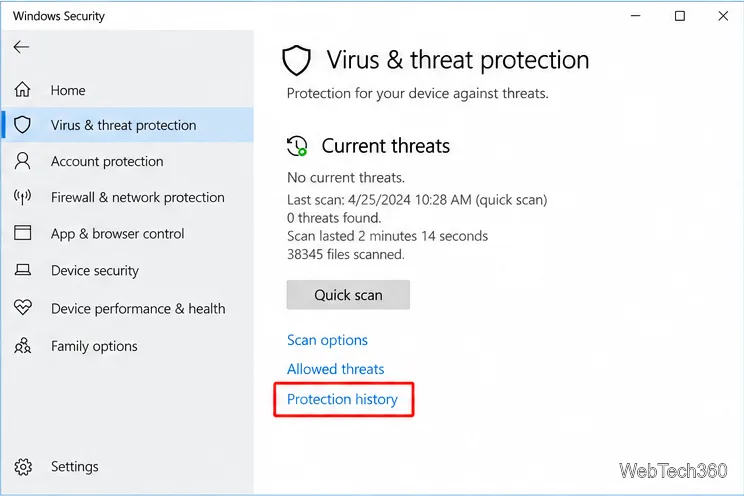
Seleccione Protección contra virus y amenazas y, a continuación, Historial de protección . En algunas versiones de Windows 10, el Historial de protección aparece como un enlace en la página de Protección contra virus y amenazas.
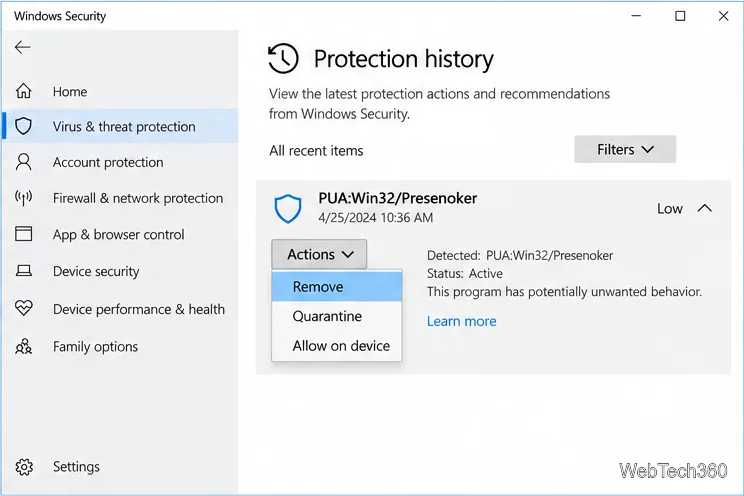
Expanda la tarjeta etiquetada como PUA:Win32/Presenoker . Revise el elemento afectado, la ubicación del archivo, la fecha y el estado actual. Es posible que Windows solicite permisos de administrador para mostrar los detalles de la amenaza.
Ilustración del enlace Historial de protección en Seguridad de Windows. Es posible que la pantalla se vea diferente después de las actualizaciones.
2. Elimine o ponga en cuarentena el elemento detectado.
Utilice la acción que coincida con el estado que se muestra en la tarjeta expandida:
Amenaza detectada o acción necesaria: Seleccione Eliminar si se le ofrece. Si la acción disponible es Poner en cuarentena , selecciónela y, a continuación, elija Iniciar acciones si se le solicita. Poner en cuarentena impide que el archivo se ejecute; no es lo mismo que eliminarlo.
Amenaza en cuarentena: Expanda la tarjeta, abra Acciones y seleccione Eliminar . Microsoft indica que un elemento en cuarentena está bloqueado, pero permanece en el dispositivo hasta que se elimine.
Amenaza bloqueada o eliminada: Defender ya ha bloqueado y eliminado el elemento, por lo que no es necesaria ninguna acción de eliminación adicional para ese evento.
Las opciones varían según la detección. Evite restaurar o permitir en el dispositivo a menos que haya verificado que el archivo exacto es legítimo. Restaurarlo lo devuelve a su ubicación original, donde Defender puede detectarlo nuevamente; permitir un elemento no seguro puede poner en riesgo su dispositivo y sus datos. Consulte la guía del historial de protección de Microsoft .
Ilustración de una tarjeta de detección y sus opciones de eliminación; las acciones disponibles varían según el estado.
3. Desinstala la aplicación que lo introdujo.
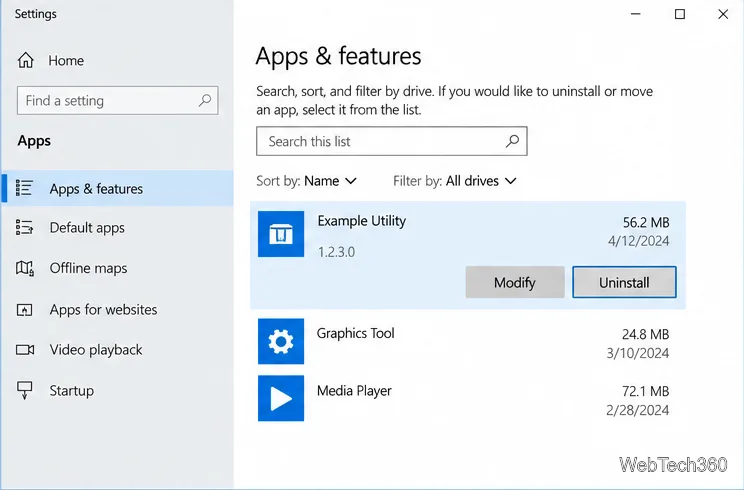
Un programa instalado puede dejar una copia en el sistema. Utilice la ruta del archivo en el historial de protección para identificar la aplicación asociada. Si no la desea, abra Inicio > Configuración > Aplicaciones > Aplicaciones y características , selecciónela y elija Desinstalar . Compruebe primero el editor y el nombre; el simple hecho de no conocer el programa no justifica su eliminación. Si la alerta apunta a un instalador que descargó pero nunca instaló, elimine dicho instalador en lugar de volver a abrirlo.
No elimine manualmente archivos de las carpetas del sistema de Windows ni desactive Defender para evitar las notificaciones. Si no está seguro de qué elemento puede eliminar sin problemas, déjelo en cuarentena mientras lo investiga. Las instrucciones de Microsoft para desinstalar aplicaciones en Windows cubren las opciones de eliminación estándar.
Ilustración de la pantalla de Aplicaciones y funciones con una aplicación genérica seleccionada para su revisión.
4. Vuelva a escanear si la advertencia regresa.
El historial de protección puede conservar una tarjeta después de que Defender actúe; compruebe su estado y fecha. Microsoft indica que el historial guarda los eventos durante dos semanas. Una nueva detección posterior a la eliminación sugiere que queda otra copia en Descargas, una unidad extraíble, una carpeta sincronizada o la aplicación de origen del instalador.
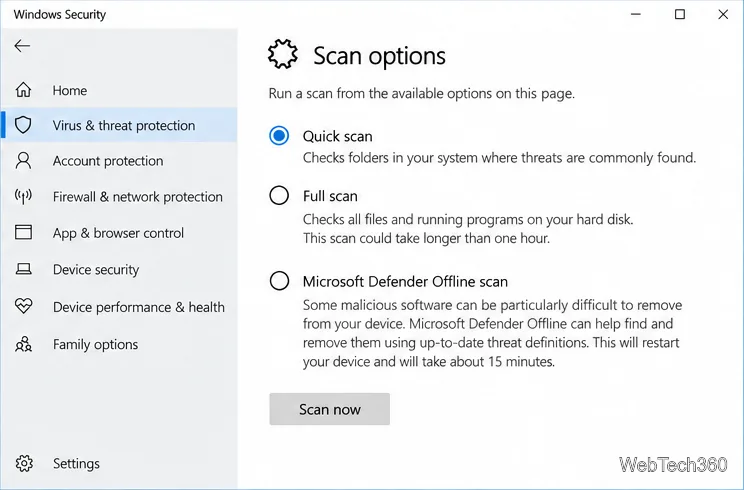
Abra Seguridad de Windows > Protección contra virus y amenazas > Opciones de análisis .
Seleccione Análisis completo y, a continuación, Analizar ahora . Deje que el análisis finalice y revise las nuevas tarjetas del historial de protección.
Si Defender no puede eliminar el elemento o la misma detección persiste, guarde su trabajo y ejecute un análisis sin conexión de Microsoft Defender desde las opciones de análisis. El equipo se reiniciará para analizar fuera de la sesión normal de Windows.
Microsoft recomienda realizar un análisis sin conexión para detectar malware que reaparece repetidamente o que resulta difícil de eliminar. Para obtener más información sobre el análisis, consulte sus instrucciones para solucionar problemas de detección y eliminación de malware .
Ilustración de las opciones de escaneo. El escaneo sin conexión reinicia el PC, así que guarde primero el trabajo abierto.
Si cree que la detección es un falso positivo
El simple reconocimiento no es suficiente. Confirme que la descarga proviene del sitio web oficial del editor y que la firma y los detalles del archivo coinciden. Si aún cree que Defender marcó un archivo como seguro, envíelo a Microsoft Security Intelligence para su análisis . Manténgalo en cuarentena mientras lo verifica; permita el archivo exacto solo si puede confirmar que es legítimo.
Mantén la protección PUA activada.
Para reducir las descargas no deseadas futuras, abre Seguridad de Windows > Control de aplicaciones y navegador > Configuración de protección basada en reputación y revisa Bloqueo de aplicaciones potencialmente no deseadas . Habilita el bloqueo de aplicaciones y descargas donde esté disponible; el bloqueo de descargas se aplica a Edge. Esta configuración no elimina una alerta actual. Consulta las instrucciones de protección contra PUA de Windows 10 de Microsoft .
El soporte para Windows 10 finalizó el 14 de octubre de 2025. La Seguridad de Windows aún puede gestionar esta detección, pero la mayoría de los dispositivos con Windows 10 ya no reciben actualizaciones de seguridad periódicas, a menos que estén cubiertos por un programa de Actualizaciones de Seguridad Extendidas o una edición especial. Se recomienda actualizar a una versión de Windows compatible para mantener la protección. El aviso de soporte de Microsoft para Windows 10 explica este cambio.