Inicio
» WINDOWS
»
Cómo permitir que una aplicación se comunique a través de la red en Windows 10
Cómo permitir que una aplicación se comunique a través de la red en Windows 10
Para permitir que una aplicación de confianza se comunique a través de una red en Windows 10, agréguela a la lista de aplicaciones permitidas del Firewall de Windows Defender y seleccione los tipos de red que puede usar. Abra Seguridad de Windows , vaya a Firewall y protección de red , seleccione Permitir una aplicación a través del firewall y habilite la aplicación para el perfil de red correspondiente. No es necesario desactivar el firewall.
Abrir la lista de aplicaciones permitidas
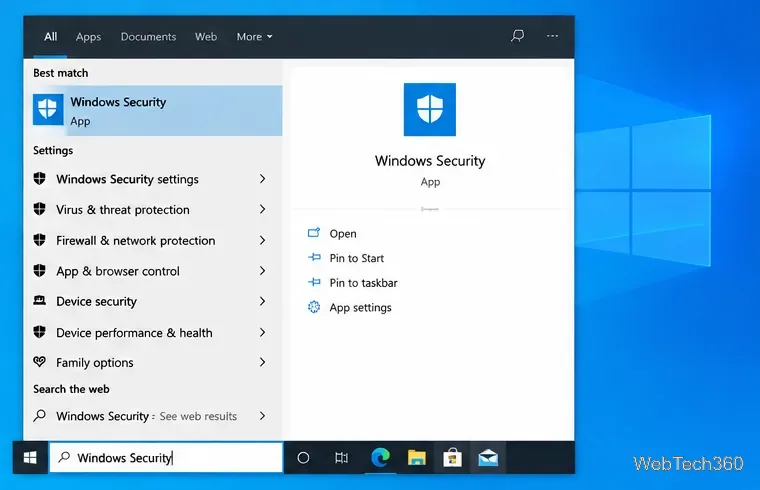
Abre el menú Inicio, escribe Seguridad de Windows e inicia la aplicación.Busque "Seguridad de Windows" en el menú Inicio.
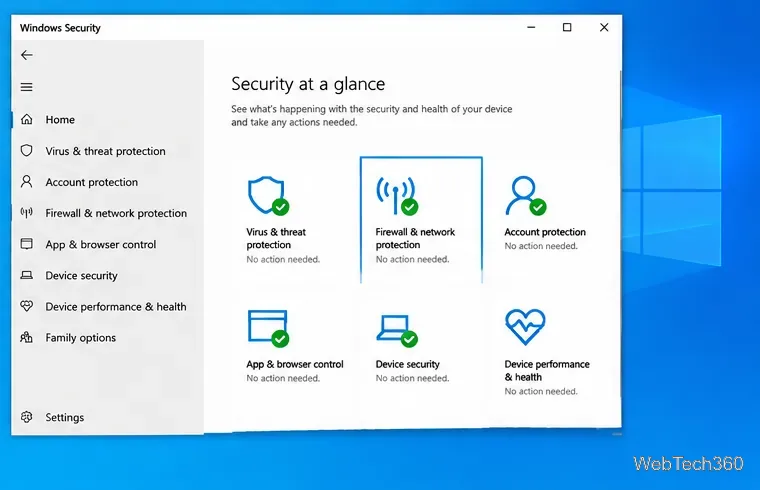
Seleccione Cortafuegos y protección de red en el panel de navegación o en el panel de seguridad.Abra la configuración del firewall desde el panel de seguridad de Windows.
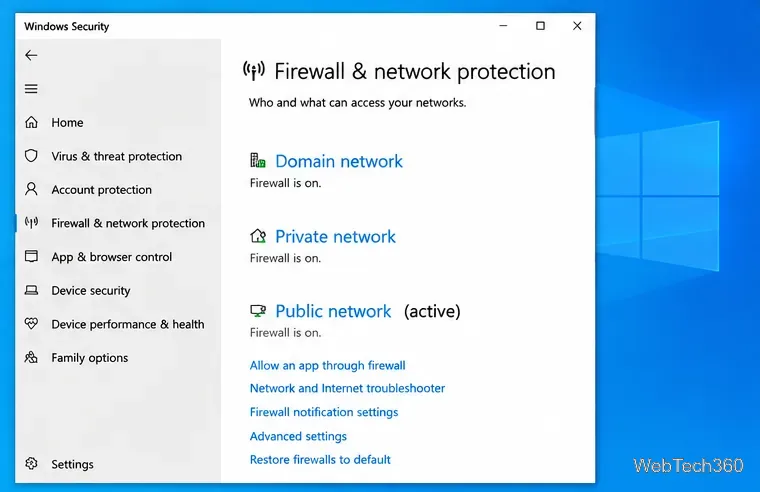
Seleccione Permitir una aplicación a través del firewall . Esto abrirá la lista clásica de aplicaciones permitidas del Panel de control.El enlace a la lista de aplicaciones permitidas aparece en la página de Cortafuegos y protección de red.
También puede acceder a la misma lista a través del Panel de control > Sistema y seguridad > Firewall de Windows Defender > Permitir una aplicación o característica a través del Firewall de Windows Defender .
Permitir una aplicación que ya esté listada
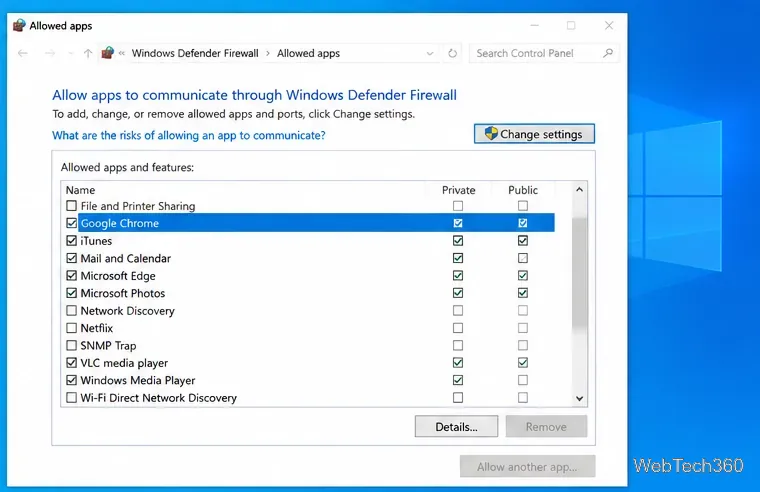
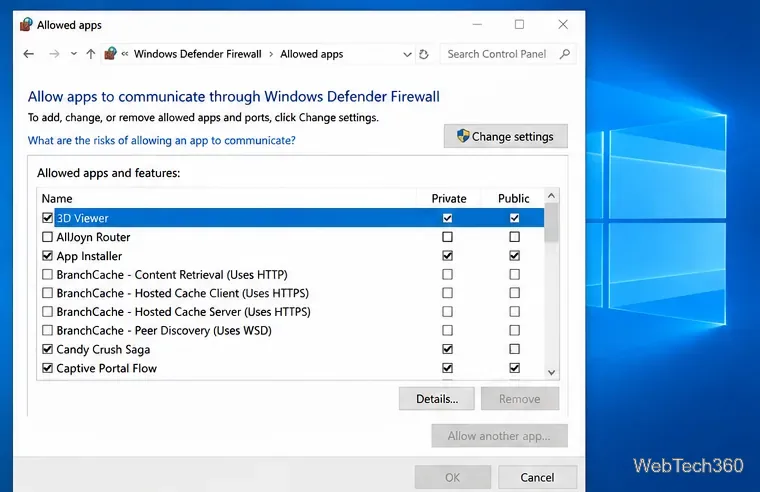
En la ventana Aplicaciones permitidas, seleccione Cambiar configuración . Apruebe la solicitud de Control de cuentas de usuario o introduzca las credenciales de administrador si Windows se lo pide. Hasta que lo haga, es posible que las casillas de verificación aparezcan como de solo lectura.Cambiar la configuración desbloquea los permisos de la aplicación para un administrador.
Busca la aplicación por su nombre. La casilla de verificación que aparece junto a su nombre habilita o deshabilita la excepción del firewall; las columnas "Privado" y "Público" controlan los perfiles de red a los que se aplica dicha excepción.Utilice las columnas de perfil para limitar dónde puede comunicarse la aplicación.
Seleccione la aplicación y marque únicamente el perfil de red que necesita. Haga clic en Aceptar para guardar los cambios. Si desea revocar el acceso más adelante, vuelva a esta lista, seleccione Cambiar configuración, desmarque la casilla correspondiente y haga clic en Aceptar.
Agrega una aplicación que no esté en la lista.
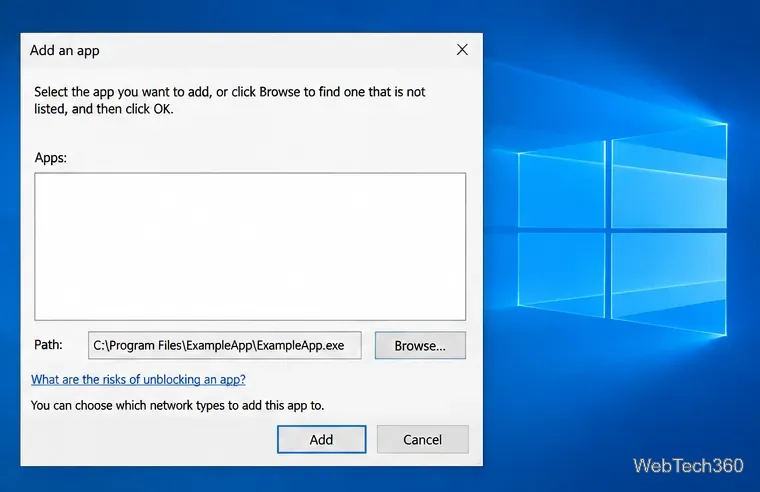
En la ventana Aplicaciones permitidas, seleccione Cambiar configuración si es necesario y, a continuación, haga clic en Permitir otra aplicación . El cuadro de diálogo Agregar una aplicación le permite identificar un programa de escritorio que no aparece en la lista.El cuadro de diálogo Agregar una aplicación le permite buscar el programa que desea permitir.
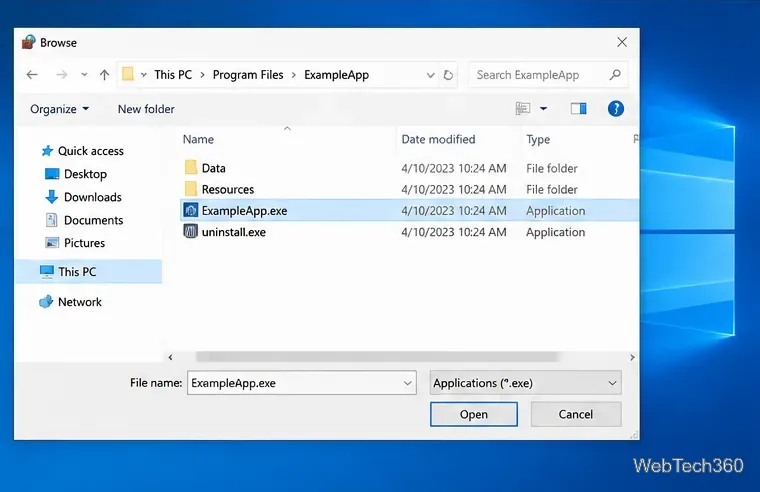
Haz clic en Examinar , abre la carpeta donde está instalado el programa de confianza, selecciona su archivo ejecutable (que normalmente termina en .exe.exe) y haz clic en Abrir . Elige el archivo de la aplicación, no un acceso directo ni un archivo que no tenga relación.Seleccione el archivo ejecutable de la aplicación en el selector de archivos.
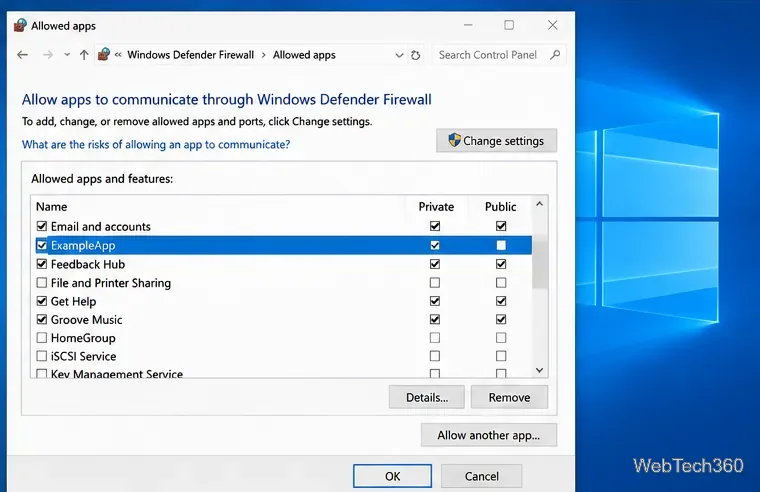
De vuelta en el cuadro de diálogo Agregar una aplicación, verifique el programa seleccionado y haga clic en Agregar . Busque la entrada recién agregada en la lista de aplicaciones permitidas, seleccione la casilla de verificación Privada o Pública correspondiente y haga clic en Aceptar . Por ejemplo, una aplicación que solo se usa en su red doméstica puede estar permitida en Privada y permanecer bloqueada en Pública.Ejemplo: permitir una aplicación en una red privada de confianza sin habilitarla en redes públicas.
Elija con cuidado entre privado o público.
Privado: Utilice esta opción para una red de confianza, como su red doméstica. Otros dispositivos de esa red podrían detectar o conectarse a su PC, según la aplicación y su configuración.
Público: Utilice esta opción para redes como la Wi-Fi para invitados en hoteles, aeropuertos o cafeterías. Estas redes son menos seguras, así que deje la opción Público desactivada a menos que la aplicación realmente necesite aceptar conexiones en ellas.
Normalmente no es necesario seleccionar ambos perfiles. Otorgue el acceso más restringido que permita el uso previsto de la aplicación. Permita únicamente programas que reconozca y que haya obtenido de una fuente confiable; si no está seguro de por qué una aplicación necesita acceso a la red, consulte su documentación oficial antes de modificar el firewall.
Si la aplicación aún no puede conectarse
Compruebe el perfil activo. En la página de Firewall y protección de red, Windows muestra si la conexión actual es de dominio, privada o pública. Una excepción para conexión privada no se aplicará cuando la conexión activa sea pública.
Revisa el bloqueo de conexiones entrantes. La Seguridad de Windows incluye una opción llamada " Bloquea todas las conexiones entrantes, incluidas las de la lista de aplicaciones permitidas" . Al activarla, esta opción anula la lista de aplicaciones permitidas. Cámbiala solo si comprendes las implicaciones de seguridad y necesitas permitir las conexiones entrantes.
Si los controles no están disponibles, inicie sesión con una cuenta de administrador. En una computadora del trabajo o de la escuela, la política de la organización puede impedir los cambios; comuníquese con su administrador de TI en lugar de intentar eludir la política.
Confirma qué tipo de conexión está fallando. La excepción allowed-apps se usa principalmente para permitir conexiones entrantes a través del firewall. El Firewall de Windows normalmente permite el tráfico saliente a menos que una regla lo bloquee, por lo que una aplicación que no puede acceder a un sitio web puede tener otro problema, como un proxy, una VPN, la configuración de la aplicación o un producto de seguridad independiente.