Inicio
» WINDOWS
»
Cómo proteger una unidad USB de virus en un ordenador infectado.
Cómo proteger una unidad USB de virus en un ordenador infectado.
Para proteger una unidad USB al usar un ordenador infectado, active la protección contra escritura mediante un interruptor de hardware original antes de conectarla. Una unidad de solo lectura impide los intentos habituales de añadir, modificar o eliminar archivos. Sin embargo, esto no garantiza la seguridad de un ordenador infectado: el malware aún puede leer sus archivos, y no todas las unidades USB admiten la protección contra escritura. La opción más segura es evitar conectar la unidad a un ordenador que sepa que está comprometido.
Cómo reducir el riesgo: una rutina de seguridad USB en cuatro pasos
1. Prepare la unidad en un ordenador de confianza.
Antes de conectar una memoria USB a un ordenador compartido o de dudosa procedencia, conéctala a un ordenador de confianza. Realiza una copia de seguridad de sus archivos importantes en una ubicación aparte y, a continuación, retira todo lo que no necesites llevar contigo. En particular, evita llevar documentos confidenciales a un ordenador potencialmente infectado si puedes hacerlo.
Realice una copia de seguridad de los archivos importantes en un ordenador de confianza antes de conectar la unidad USB a un sistema desconocido.
Utilice un antivirus y un sistema operativo actualizados en su PC de confianza. Si la unidad ya contiene archivos sospechosos, investíguelos antes de transferirla a otro lugar, en lugar de asumir que cambiarla a modo de solo lectura eliminará el malware.
2. Active la protección contra escritura del hardware antes de insertar la unidad USB.
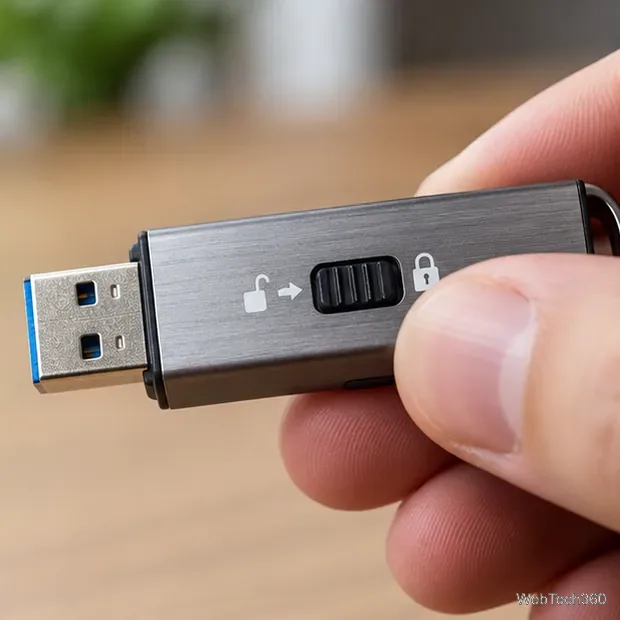
Algunas unidades flash especializadas tienen un interruptor físico de solo lectura. Siga las instrucciones del fabricante, mueva el interruptor a la posición de bloqueo con la unidad desconectada y, a continuación, vuelva a conectarla a un ordenador de confianza para comprobar que no acepta un nuevo archivo de prueba. No experimente con su única copia de datos importantes.
Un interruptor de protección contra escritura integrado puede impedir las escrituras normales cuando el dispositivo aplica su configuración de solo lectura.
El interruptor debe implementar el bloqueo de escritura en ese modelo. Un interruptor decorativo, una función de contraseña, un atributo de archivo de Windows o una configuración de software en otro equipo no son equivalentes. Si la unidad flash no cuenta con protección de hardware confirmada, no dé por sentado que se puede usar de forma segura en un PC infectado.
3. Evite el ordenador infectado o limite el contacto si su uso es inevitable.
Si se confirma que un ordenador está infectado, lo mejor es limpiarlo o reemplazarlo antes de intercambiar archivos. Si no tiene otra alternativa y la política de la organización lo permite, utilice una unidad USB con protección de hardware verificada que contenga únicamente información no confidencial. Mantenga la sesión breve y no ejecute programas desde el dispositivo USB ni abra accesos directos o archivos inesperados.
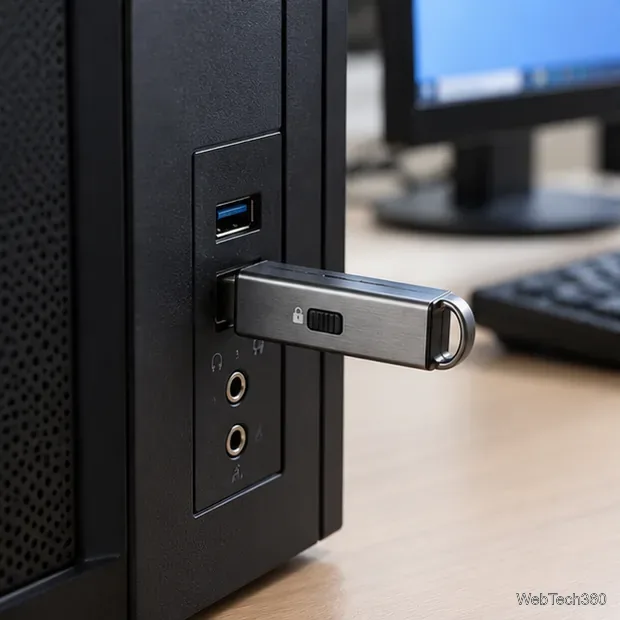
Incluso con una unidad USB bloqueada, un equipo anfitrión comprometido aún podría acceder a archivos legibles.
La protección contra escritura se centra principalmente en impedir que se realicen cambios en la unidad . No impide que el equipo anfitrión vea los archivos que puede leer, ni puede reparar la instalación de Windows infectada.
4. Compruebe la unidad USB antes de volver a utilizar sus archivos.
Tras extraer la unidad, evite abrir archivos de ella inmediatamente en su próximo ordenador. En un PC con Windows 10 o Windows 11 de confianza, compruebe que la protección de Seguridad de Windows esté activa y que la función de inteligencia de seguridad esté actualizada. A continuación:
Conecte la unidad flash sin abrir contenido sospechoso ni aceptar ejecutar ningún software.
Abra el Explorador de archivos , busque la unidad USB, haga clic con el botón derecho sobre ella, seleccione " Mostrar más opciones si es necesario" y, cuando esté disponible, haga clic en "Analizar con Microsoft Defender" .
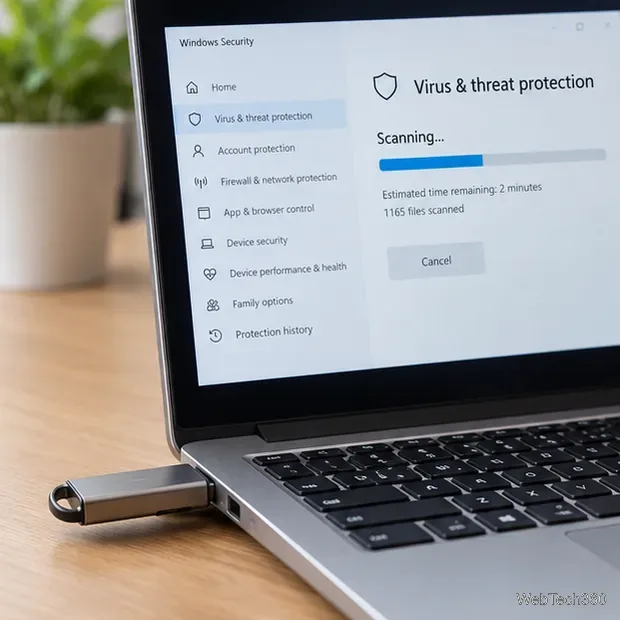
Como alternativa, abra Seguridad de Windows > Protección contra virus y amenazas > Opciones de análisis > Análisis personalizado , seleccione la unidad USB y ejecute el análisis.
Revisa los resultados y sigue las instrucciones de la aplicación de seguridad. No restaures un elemento en cuarentena solo porque su nombre de archivo te resulte familiar.
Analice la unidad USB en un ordenador Windows de confianza antes de volver a abrir su contenido.
Microsoft documenta tanto el análisis de un elemento seleccionado en Seguridad de Windows como el uso de un análisis personalizado para una unidad extraíble. Consulte las instrucciones de análisis de Microsoft y la guía de análisis a petición de Defender . Un resultado sin incidencias reduce la preocupación, pero no garantiza que se hayan descartado todas las amenazas.
¿Funciona el software de protección contra escritura USB en un PC infectado?
No se trata de una garantía portátil. Una utilidad antigua, ThumbScrew de Irongeek , modifica una configuración del registro de Windows para restringir la escritura en dispositivos de almacenamiento masivo USB en el ordenador donde se ejecuta . Su autor advierte que las unidades grabables ya montadas pueden seguir siendo grabables hasta que se vuelvan a insertar y no garantiza la fiabilidad de la protección. No es un bloqueo que acompañe permanentemente a la unidad flash.
Windows también cuenta con una directiva de "Discos extraíbles: Denegar acceso de escritura" , documentada en la referencia de directivas de almacenamiento de Microsoft . Esto resulta útil para controlar un dispositivo Windows que usted administra, pero no protege una unidad USB cuando esta se conecta a otro PC potencialmente comprometido. No confíe en las antiguas descargas de USB Write Protector ni en el comando local DiskPart de solo lectura como sustituto de la protección impuesta por el dispositivo.
¿Y si la unidad USB ya está infectada?
Desconéctelo de forma segura si es posible, no ejecute archivos desde él y evalúe el riesgo antes de volver a conectarlo. Si solo contiene archivos reemplazables, considere retirarlo o formatearlo de forma segura después de guardar copias de seguridad limpias. El formateo elimina el malware común a nivel de archivo, pero no es una solución confiable para el firmware USB sospechoso de ser malicioso. Si la unidad contiene información confidencial o su hardware puede haber sido manipulado, solicite a un profesional de TI o seguridad calificado que la maneje en un entorno aislado.
Recuerde que los análisis antivirus, los bloqueos de escritura de hardware y las copias de seguridad abordan riesgos diferentes. Un bloqueo ayuda a prevenir escrituras, un análisis puede detectar amenazas conocidas y una copia de seguridad ayuda a recuperar datos. Ninguno de ellos garantiza la seguridad de confiar información confidencial a un ordenador infectado. Para obtener información más detallada sobre los riesgos de los medios extraíbles, consulte la guía de seguridad para dispositivos portátiles de CISA .