Inicio
» WINDOWS
»
Cómo crear y aplicar directivas de grupo en Windows Server
Cómo crear y aplicar directivas de grupo en Windows Server
La Directiva de grupo configura de forma centralizada los ajustes de usuario y equipo de Windows a través de Active Directory. Para crear y aplicar una directiva, cree un objeto de directiva de grupo (GPO) en la Consola de administración de directivas de grupo (GPMC), vincúlelo al dominio, sitio o unidad organizativa (OU) correctos, configure un ajuste y, a continuación, verifíquelo en un cliente piloto. Este ejemplo utiliza una OU de usuarios piloto y una directiva de fondo de pantalla.
Antes de empezar
Utilice un dominio de Active Directory y un cliente Windows unido al dominio con un usuario de prueba.
Instale la función de Administración de directivas de grupo. Su cuenta necesita permisos para editar las GPO y vincularlas a la unidad organizativa, dominio o sitio seleccionados. Consulte los requisitos y procedimientos de GPMC de Microsoft .
Seleccione una unidad organizativa piloto que contenga usuarios de prueba. Las directivas de grupo se vinculan a sitios, dominios o unidades organizativas, no directamente a objetos de usuario.
Almacene la imagen de fondo de pantalla en una ubicación donde los usuarios de destino tengan acceso de lectura; una ruta UNC es adecuada para clientes de dominio.
Los vínculos, la herencia, la precedencia y el filtrado afectan al ámbito. Consulte la guía de ámbito de directivas de grupo de Microsoft antes de crear vínculos por encima de la unidad organizativa piloto.
Cree y aplique una GPO de prueba.
1. Gestión de directivas de grupo abiertas
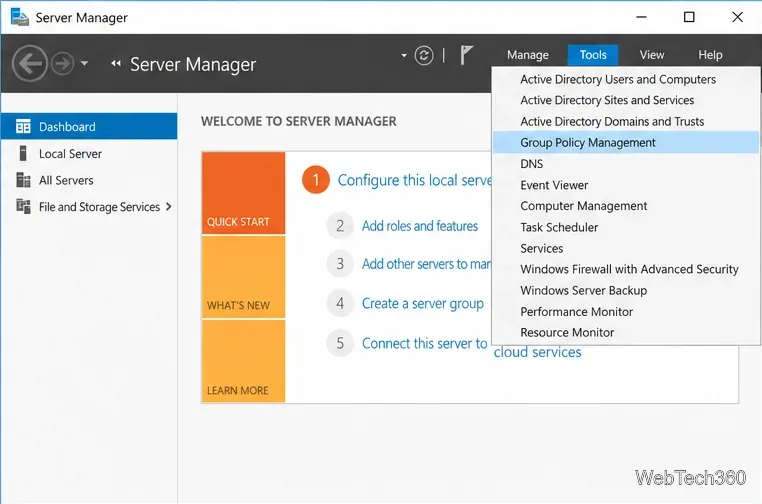
En el Administrador del servidor , seleccione Herramientas > Administración de directivas de grupo . También puede buscar en el menú Inicio de un equipo con GPMC instalado. Expanda Bosque , Dominios y su dominio para explorar sus unidades organizativas y directivas de grupo.
En el menú Herramientas del Administrador del servidor, está seleccionada la opción Administración de directivas de grupo.
2. Cree y vincule la GPO a la OU piloto.
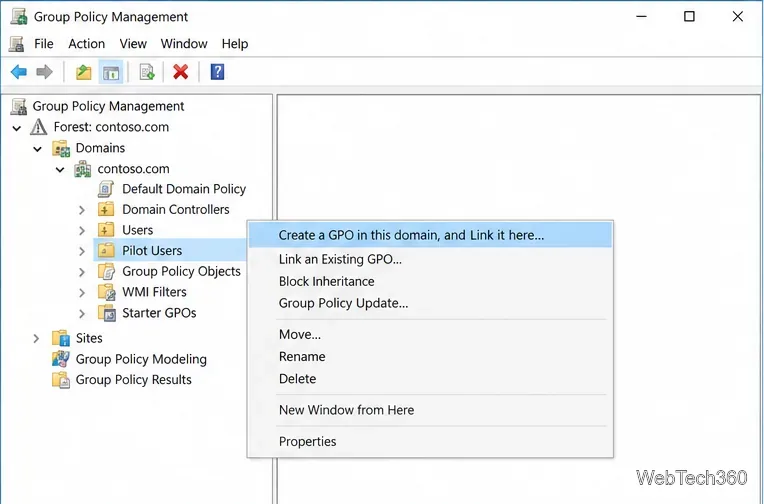
Haz clic con el botón derecho en la unidad organizativa (OU) de usuarios piloto y selecciona " Crear una GPO en este dominio y vincularla aquí…" . Esto crea la GPO y la vincula. Dado que el ejemplo utiliza la Configuración de usuario , elige la OU que contiene a los usuarios piloto. Un vínculo a la raíz del dominio puede afectar a un grupo mucho más amplio.
El menú contextual de la unidad organizativa de usuarios piloto ofrece el comando para crear y vincular una GPO.
3. Nombre la política
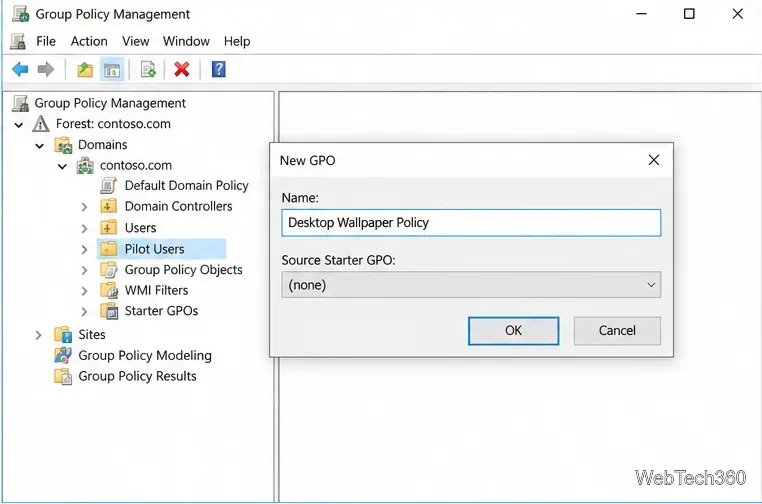
Asigne un nombre a la nueva directiva de fondo de escritorio de la GPO y seleccione Aceptar . Utilice un nombre que identifique su propósito. Si crea una GPO no vinculada en Objetos de directiva de grupo , vincúlela al contenedor de destino posteriormente.
El nuevo cuadro de diálogo de GPO nombra la directiva de ejemplo "Directiva de fondo de escritorio".
4. Confirma el enlace y su alcance.
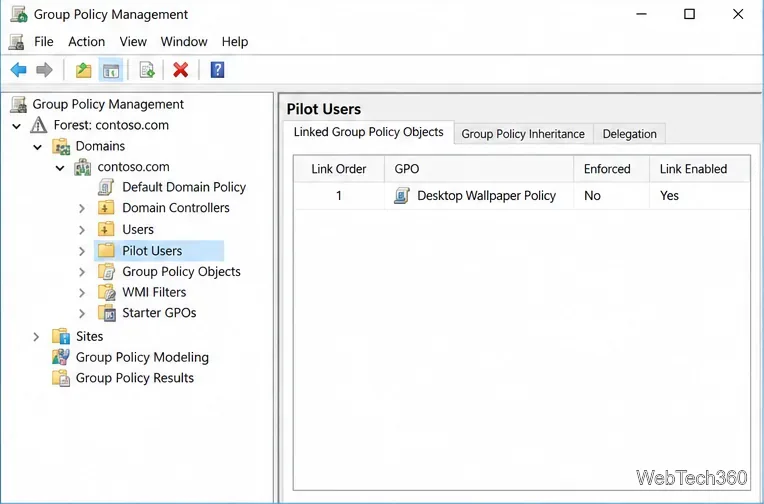
Seleccione la unidad organizativa piloto y abra Objetos de directiva de grupo vinculados ; confirme que el vínculo esté presente y habilitado. Si utiliza el filtrado de seguridad , el usuario o grupo previsto necesita permisos de lectura y aplicación de directivas de grupo . Mantenga el filtrado predeterminado para una unidad organizativa piloto aislada o verifique la pertenencia y los permisos de un grupo piloto.
La pestaña Objetos de directiva de grupo vinculados de la unidad organizativa piloto muestra que el vínculo de directiva está habilitado.
5. Abra la configuración de directivas.
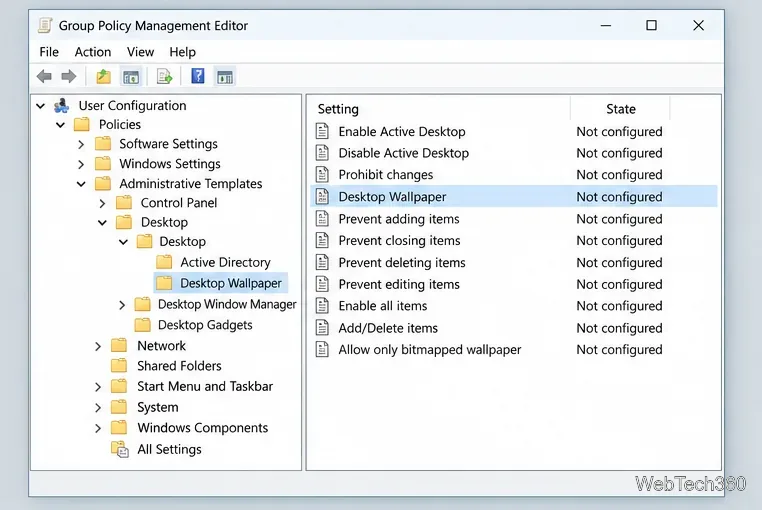
Haga clic con el botón derecho en la GPO y seleccione Editar . En el Editor de administración de directivas de grupo, abra Configuración de usuario > Directivas > Plantillas administrativas > Escritorio > Escritorio y, a continuación, seleccione Fondo de escritorio . Microsoft documenta esta ruta en su guía de configuración de fondo de Windows .
El editor muestra la opción Fondo de escritorio en Configuración de usuario y Plantillas administrativas.
6. Habilitar la política de fondo de pantalla
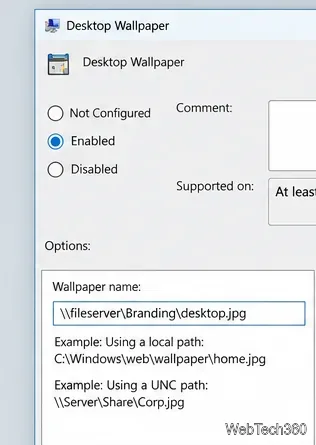
Abre la configuración, selecciona Habilitado e introduce una ruta completa en Nombre del fondo de pantalla , como por ejemplo \\fileserver\Branding\desktop.jpg. Confirma que los usuarios pueden leer el archivo mediante permisos de uso compartido y del sistema de archivos. Selecciona Aceptar para guardar la configuración y, a continuación, cierra el editor.
La política está habilitada y apunta a un archivo de fondo de pantalla compartido mediante una ruta UNC.
7. Actualizar la política en un cliente piloto.
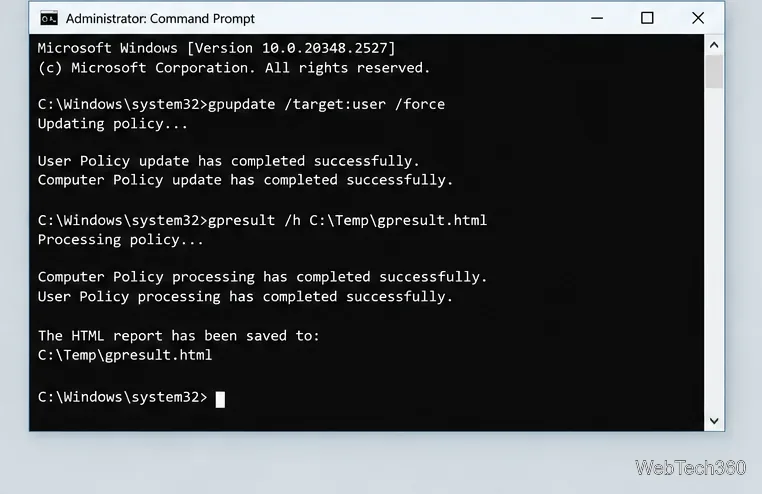
Inicie sesión como usuario piloto y ejecute gpupdate /target:user /forceel símbolo del sistema. Esto actualiza la directiva de usuario y vuelve a aplicar todas las configuraciones. Consulte gpupdatela documentación de referencia de Microsoft . Si el fondo de pantalla no cambia, cierre sesión y vuelva a iniciarla; a continuación, compruebe el acceso a la imagen compartida.
El símbolo del sistema del cliente actualiza la política de usuario y guarda un informe de resultados en formato HTML.
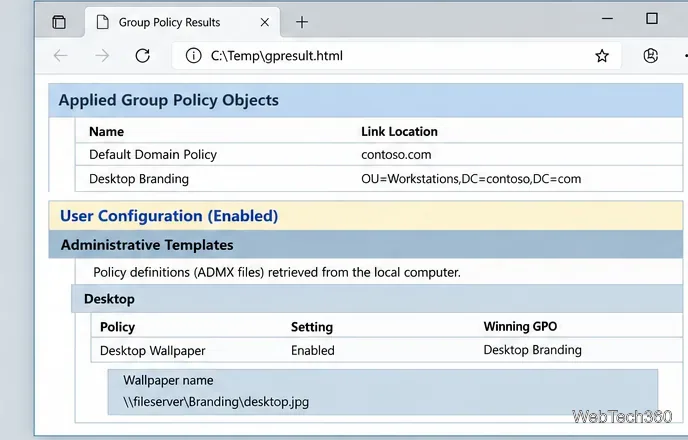
El informe de resultados enumera los objetos de directiva de grupo aplicados y la configuración de directiva de fondo de pantalla ganadora.
Si la política no se aplica
Verifique que el usuario se encuentre en la unidad organizativa vinculada y que el vínculo esté habilitado.
Confirme que la configuración de usuario esté habilitada y que el filtrado otorgue permisos de lectura y aplicación.
Revise la herencia y el orden de vinculación para detectar conflictos; consulte la guía de procesamiento de Microsoft .
Verifique que los usuarios puedan leer la imagen UNC. Para otros fallos, revise el registro de operaciones de la directiva de grupo y siga la lista de comprobación de solución de problemas de Microsoft .
Una vez que la prueba piloto funcione, amplíe deliberadamente el vínculo de la GPO o el filtro de seguridad y verifique el siguiente grupo de usuarios con las mismas comprobaciones.