Inicio
» WINDOWS
»
Cómo ejecutar Caddy como servidor web en Windows Server
Cómo ejecutar Caddy como servidor web en Windows Server
Para ejecutar Caddy en Windows Server, instale su ejecutable nativo para Windows, cree un archivo Caddyfile que apunte a la carpeta de su sitio web y registre Caddy como un servicio de Windows. Esta configuración sirve archivos estáticos y puede obtener y renovar certificados HTTPS automáticamente para un dominio público. Docker es opcional; los pasos que se describen a continuación no requieren un entorno de ejecución de contenedores.
Los comandos utilizan C:\Caddyun dominio de marcador de posición. Ejecute PowerShell como administrador al crear reglas de firewall o instalar el servicio.
1. Descarga Caddy para Windows
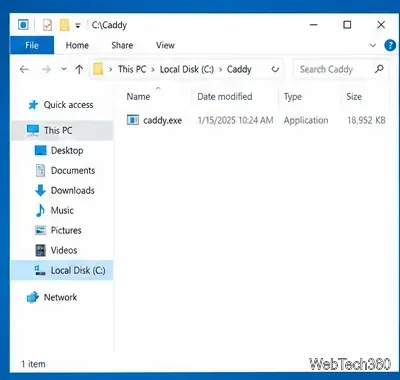
Abra la página oficial de descarga de Caddy y seleccione la compilación para Windows correspondiente a la arquitectura de su servidor. Si utiliza la versión de GitHub, elija el archivo de Windows que coincida. Extraiga o copie caddy.exeel archivo en la carpeta C:\Caddycorrespondiente. La guía de instalación de Caddy también describe los binarios estáticos y la verificación de firmas.
Mantén el archivo ejecutable de Caddy en una carpeta específica, como por ejemplo C:\Caddy.
2. Crea una carpeta para el sitio web.
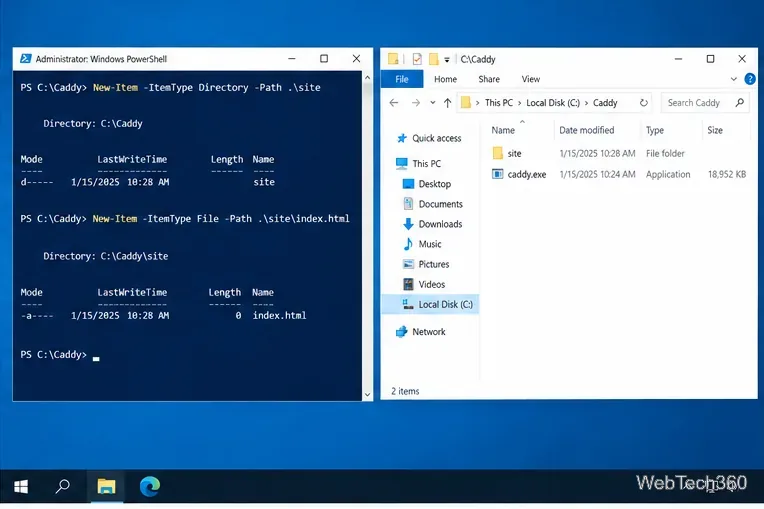
En PowerShell, crea un directorio raíz y una pequeña página de prueba. Cuando estés listo, reemplaza este archivo de prueba con los archivos de tu sitio.
La carpeta del sitio contiene la página que Caddy servirá.
3. Crea un archivo Caddyfile local.
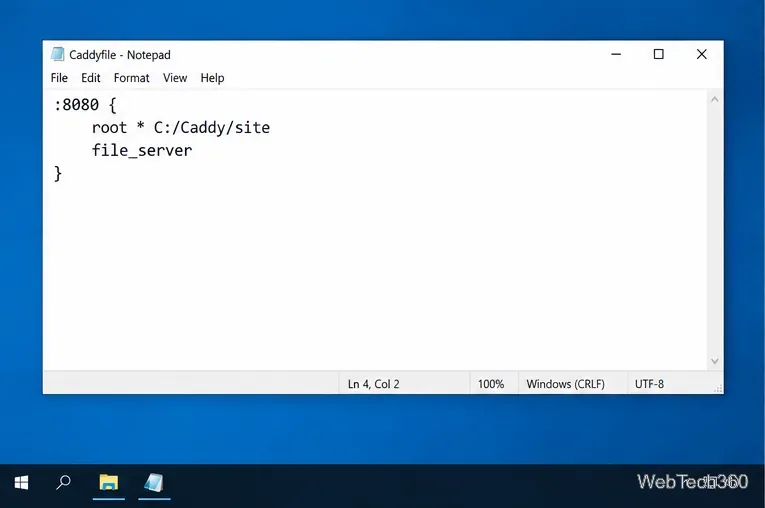
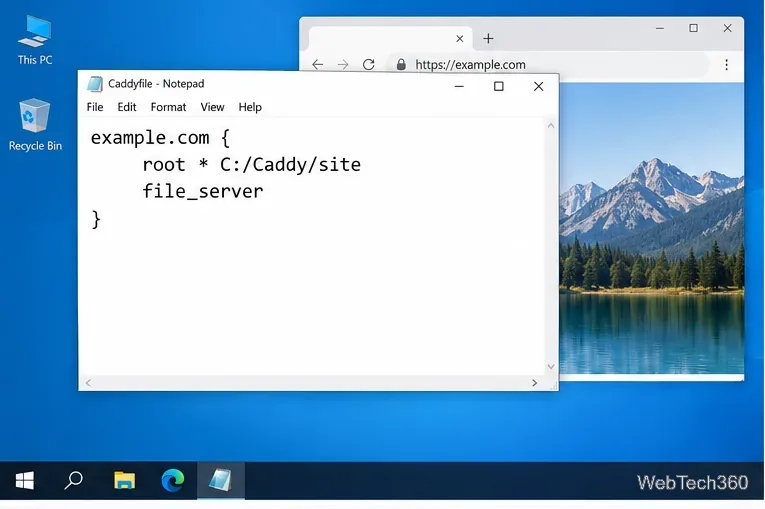
Abre el Bloc de notas con notepad C:\Caddy\Caddyfile. Si se te solicita crear un archivo, elige Sí. Introduce esta configuración y guárdala como Caddyfilesin .txtextensión:
:8080 {
    root * C:/Caddy/site
    file_server
}
La rootdirectiva define el directorio y file_serversirve sus archivos. El puerto local alto facilita las pruebas antes de cambiar a puertos HTTP y HTTPS públicos. Consulte las referencias oficiales de root y file_server .
Utilice barras diagonales en la ruta de Windows para que el archivo Caddyfile sea fácil de leer.
4. Validar y probar el sitio.
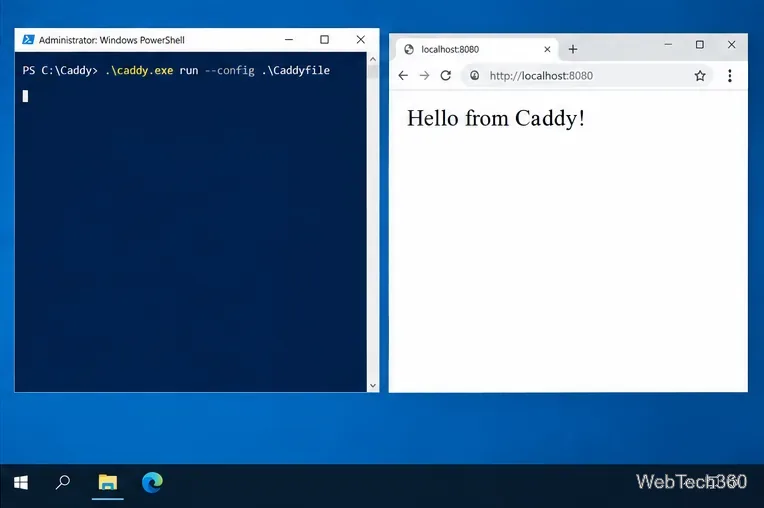
En PowerShell, cambie a la carpeta Caddy, valide la configuración e inicie Caddy en primer plano:
Set-Location C:\Caddy
.\caddy.exe validate --config .\Caddyfile
.\caddy.exe run --config .\Caddyfile
Mientras esa ventana permanezca abierta, navegue hasta http://localhost:8080el servidor. Debería ver el encabezado de prueba. Esta comprobación local utiliza HTTP a propósito; detenga el proceso en primer plano Ctrl+Cantes de modificar el archivo para su dominio público.
Confirme que la página de prueba local se carga correctamente antes de exponer el servidor públicamente.
5. Configura tu dominio real
Edita C:\Caddy\Caddyfiley reemplaza la configuración de prueba con tu propio dominio y directorio raíz del documento:
Sustituya www.example.compor un dominio que usted controle. Con un nombre de host en la dirección del sitio, Caddy puede gestionar certificados TLS públicos y redirigir HTTP a HTTPS. La emisión automática requiere que el nombre de host se resuelva en este servidor y que el tráfico de desafío correspondiente llegue a él. Revise los requisitos de HTTPS automático de Caddy antes de la puesta en marcha.
Utilice el nombre de host que introducirán los visitantes, no una dirección local como localhost.
6. Permitir el tráfico web público
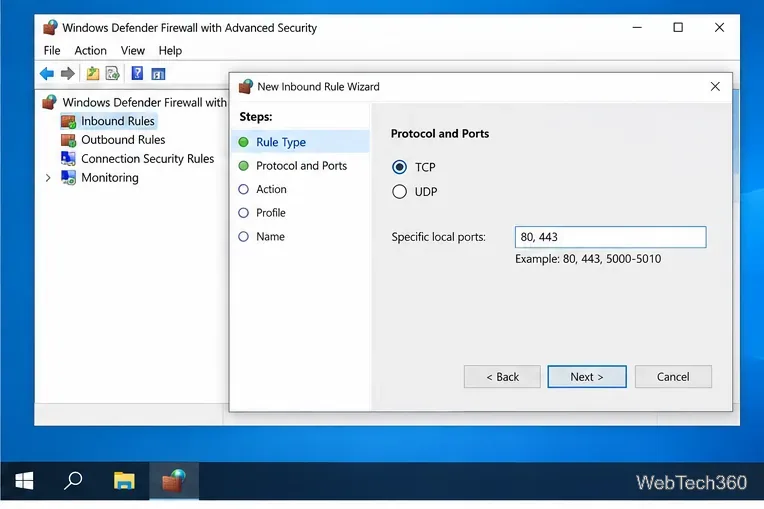
Cree registros DNS A y, si su servidor admite IPv6, registros AAAA que apunten su dominio a la dirección pública del servidor. En una ventana de PowerShell con privilegios de administrador, agregue una regla de Firewall de Windows para los puertos TCP 80 y 443:
También permita el acceso a esos puertos a través de cualquier firewall en la nube, enrutador o grupo de seguridad de red ubicado frente al servidor. Caddy utiliza el puerto 80 para el manejo de HTTP y la validación ACME común, y el puerto 443 para HTTPS. El puerto UDP 443 es opcional para HTTP/3. Microsoft documenta el cmdlet New-NetFirewallRule .
Permitir los dos puertos TCP que Caddy necesita para el tráfico web estándar y la validación de certificados.
7. Ejecutar Caddy como un servicio de Windows.
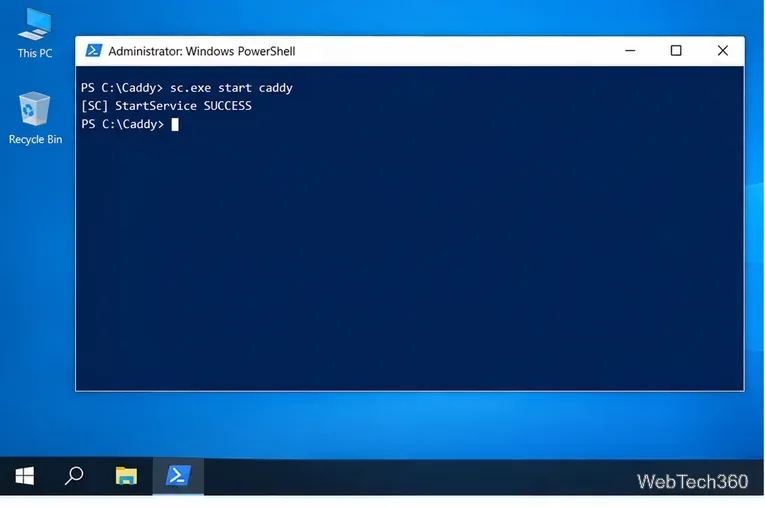
Mantenga la configuración del dominio y, a continuación, abra una ventana de PowerShell con privilegios de administrador. La guía oficial del servicio Caddy admite Windows sc.exeo WinSW. Para un servicio directo, registre el ejecutable con la ruta de configuración explícita e inícielo:
sc.exe create caddy start= auto binPath= '"C:\Caddy\caddy.exe" run --config C:\Caddy\Caddyfile'
sc.exe start caddy
Los servicios de Windows se ejecutan con una cuenta de servicio. Asegúrese de que dicha cuenta tenga permisos de lectura para el sitio y los archivos de configuración, así como permisos de escritura para el directorio de datos persistentes de Caddy, que almacena el material de certificados administrados. No considere este directorio como desechable; consulte las convenciones de directorios de Caddy y las instrucciones para los servicios de Windows .
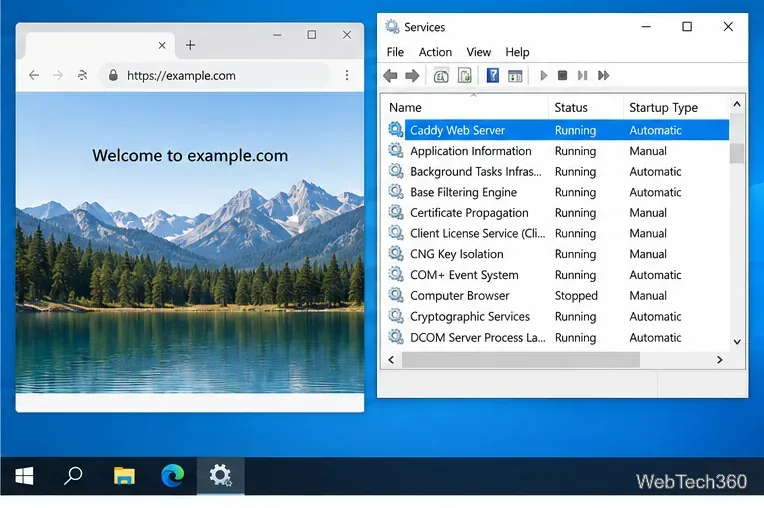
Tras registrar el servicio, inícielo desde PowerShell o la consola de Servicios de Windows.
8. Verificar HTTPS y solucionar problemas
Compruebe el estado del servicio con sc.exe query caddy, luego ábralo https://www.example.comusando su nombre de host real. Si el sitio no carga, revise los registros DNS, los firewalls de Windows y de red, y si otro programa ya está utilizando los puertos 80 o 443. Puede inspeccionar los oyentes con:
Si Caddy informa un error de certificado o de desafío, confirme que el DNS público apunta a este servidor y que el tráfico TCP entrante (puertos 80 y 443) lo alcanza. Para editar la configuración, valide el archivo nuevamente y luego recargue Caddy C:\Caddy\caddy.exe reload --config C:\Caddy\Caddyfile. La guía de inicio rápido y la guía de solución de problemas de Caddy cubren configuraciones y errores adicionales.
Confirme que el sitio público utiliza HTTPS y que el servicio Caddy sigue funcionando.