Inicio
» WINDOWS
»
Cómo hacer ping a varias direcciones IP en Windows con un pinger de rango
Cómo hacer ping a varias direcciones IP en Windows con un pinger de rango
Para hacer ping a un rango de direcciones IPv4 en un PC con Windows, identifique su subred, cree una lista de direcciones y envíe una solicitud de eco ICMP a cada una. El programa original IP Address Range Pinger realizaba esta función mediante la opción "Ping Range", pero no se puede verificar su compatibilidad ni su antigua descarga. El método de PowerShell 7 que se describe a continuación comprueba una red local autorizada e informa de cada dirección por separado.
Lo que hacía el pinger de rango de direcciones IP
El artículo antiguo describe una utilidad portátil para Windows que realiza un escaneo de rango de ping y lista los hosts que responden. El artículo menciona Windows XP, Vista, Server 2003/2008 y Windows 7, y sus referencias de imagen y descarga ya no son una guía fiable sobre la disponibilidad actual. No pude verificar una descarga del editor que se mantenga actualizada ni la compatibilidad actual con Windows, por lo que se recomienda considerar la aplicación mencionada como software obsoleto en lugar de seguir enlaces espejo de terceros.
Windows aún incluye el pingcomando, y PowerShell puede generar un rango y asignar un resultado a cada dirección IP. Un ping solo prueba la respuesta ICMP; no identifica todos los dispositivos ni demuestra que una aplicación en particular sea accesible.
Confirme el rango de IPv4 antes de escanear.
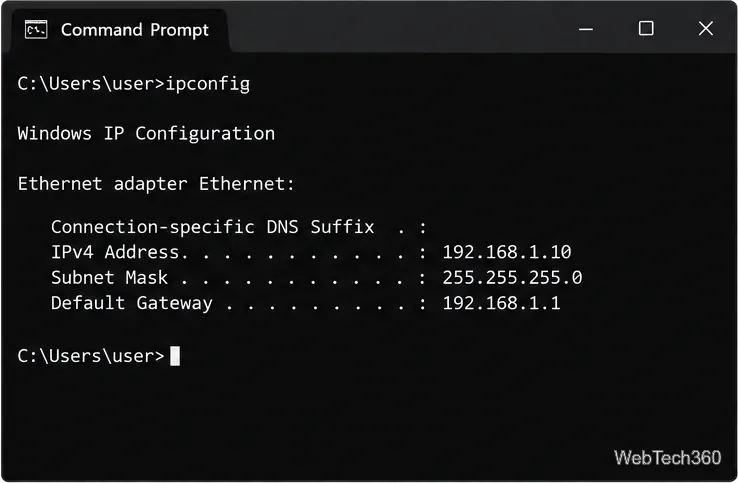
Abra el símbolo del sistema y ejecute ipconfig.
Localiza el adaptador Ethernet o Wi-Fi activo. Anota su dirección IPv4 y máscara de subred ; no uses la puerta de enlace predeterminada como sustituto de la máscara de subred.
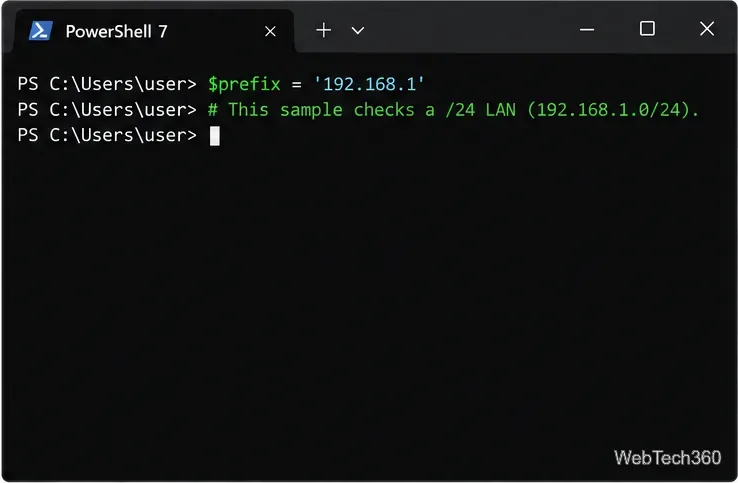
Por ejemplo, una dirección 192.168.1.10con máscara de subred 255.255.255.0es una /24red común. El siguiente ejemplo comprueba las direcciones de host 192.168.1.1a través de 192.168.1.254.
Utilice la dirección IPv4 y la máscara de subred del adaptador activo para identificar el rango que está autorizado a comprobar.
Un /24ejemplo no se adapta a todas las redes. Si su máscara de subred es diferente, calcule primero el rango de direcciones correcto y ajuste tanto el prefijo como los números de host en el script. Ejecute el escaneo solo en las direcciones que le pertenecen o para las que tiene permiso de administración.
El bucle envía un ping a cada una de las 254 direcciones de host de ejemplo. -TimeoutSeconds 1limita el tiempo de espera de cada prueba individual, mientras que -ThrottleLimit 32limita la cantidad de comprobaciones que se ejecutan en paralelo. Para un rango más pequeño, reemplace 1..254con los números de host que necesite. No amplíe este bucle a un tamaño de subred diferente sin corregir la lista de destino.
Para mantener un registro, ejecute esto después de que aparezca la tabla:
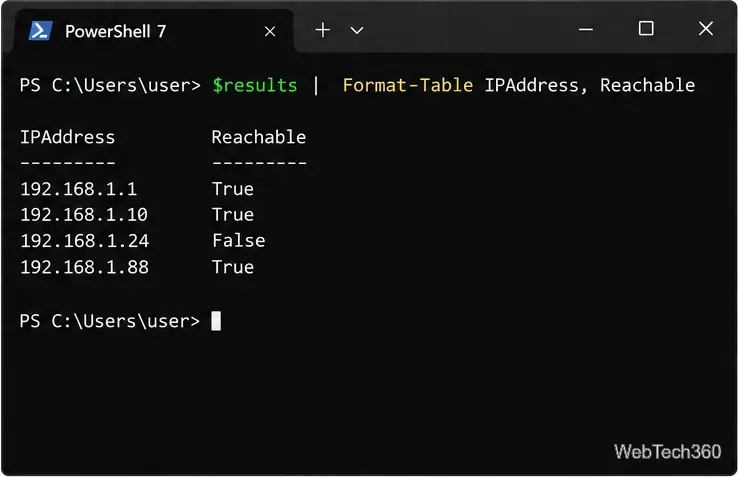
Los valores mostrados son ejemplos; el resultado del escaneo enumera las direcciones probadas y si cada una respondió a un mensaje ICMP.
TrueSignifica que la dirección devolvió una respuesta de eco ICMP durante este escaneo. FalseSignifica que PowerShell no recibió una respuesta antes del tiempo de espera. No prueba que el dispositivo esté apagado. Un firewall de host, un firewall de red, una regla de control de acceso, el aislamiento del cliente inalámbrico, el estado de suspensión, un problema de enrutamiento o una subred incorrecta pueden impedir una respuesta. Un dispositivo también puede estar activo pero configurado para no responder a pings.
Utilice el resultado como una lista rápida de conectividad, no como un inventario completo. El script solo verifica direcciones IPv4 y no identifica nombres de dispositivos, puertos abiertos ni servicios. Si guarda el archivo CSV, este contendrá direcciones que responden y que no responden, lo que le permitirá comparar los resultados posteriormente.
Seleccione una dirección o un servicio específico.
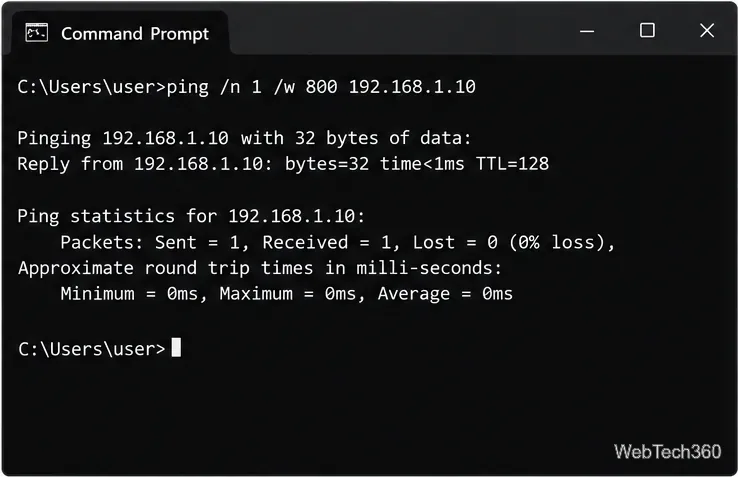
Para una comprobación puntual en el Símbolo del sistema, utilice las opciones /nde conteo y /wespera documentadas por Windows:
ping /n 1 /w 800 192.168.1.10
Este ejemplo muestra el formato de un ping exitoso a una sola dirección; su respuesta es ilustrativa, no una medición de su red.
La documentación de Microsoft sobre ping explica estas opciones. Si un host agota el tiempo de espera, compruebe la dirección y la subred, y luego revise la política ICMP del destino y cualquier regla de firewall que se encuentre entre ellas. Evite desactivar el firewall globalmente solo para que funcione el ping; solicite al administrador de red que permita únicamente el tráfico necesario, si la política lo permite.
Si la verdadera pregunta es si un sitio web, un recurso compartido de archivos u otro servicio está disponible, compruebe también su puerto TCP real; por ejemplo, Test-NetConnection -ComputerName 192.168.1.10 -Port 443para un servicio que se espera en el puerto 443. Microsoft señala que el comando ping es solo una comprobación básica de conectividad y recomienda realizar comprobaciones en la capa de aplicación cuando necesite confirmar el acceso a un servicio en escucha. Consulte la guía y la referencia para la solución de problemas de TCP/IP .Test-NetConnection