Inicio
» WINDOWS
»
Redirecciona a tu servidor web usando una URL sin una dirección IP estática.
Redirecciona a tu servidor web usando una URL sin una dirección IP estática.
Puedes acceder a un servidor web mediante la misma URL sin necesidad de adquirir una dirección IP estática. Configura el DNS dinámico (DDNS) para que el nombre de host siga a tu IP pública cambiante y, a continuación, configura el acceso seguro entrante al servidor. Si tu conexión a internet utiliza NAT de nivel de operador (CGNAT), usa un túnel en lugar del reenvío de puertos convencional.
Esto es diferente a darle a su computadora una IP pública permanente. DDNS cambia un registro DNS cuando su ISP asigna una nueva dirección; los visitantes siguen usando el mismo nombre de host, como por ejemplo home.example.net.
Lo que necesitas antes de empezar
Para el método DDNS convencional, necesitas un servidor web en funcionamiento, un router que puedas administrar, un nombre de host o dominio DDNS y una conexión a internet accesible públicamente. También necesitas tener HTTPS configurado para el sitio web. Los menús de los routers y los planes de los proveedores varían, así que utiliza las instrucciones actuales de tu proveedor en lugar de basarte en una captura de pantalla antigua.
Cómo acceder a un servidor web con una URL y una IP dinámica
1. Confirma que el servidor web funciona en tu red local.
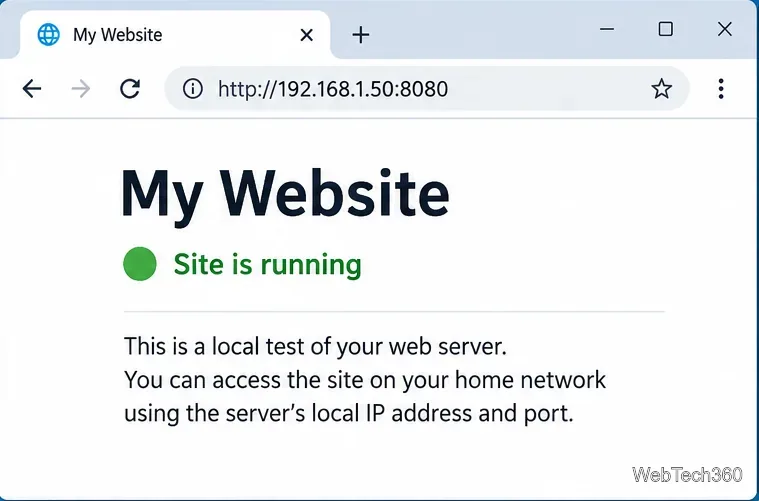
Inicia el sitio web y abre su dirección local desde otro dispositivo en la misma red. Por ejemplo, un servidor que 192.168.1.50escucha en el puerto 8080se probaría en http://192.168.1.50:8080. Estas son direcciones de ejemplo, no configuraciones que debas copiar sin más.
Reserva la IP privada del servidor en la configuración DHCP de tu router o configura una dirección LAN estable. La IP pública puede cambiar, pero el router debe saber siempre qué dispositivo local recibe las solicitudes entrantes.
Ejemplo de cómo comprobar que el sitio web funciona en la red doméstica antes de cambiar la configuración de DNS o del router.
2. Cree un nombre de host DNS dinámico y habilite las actualizaciones.
Elija un proveedor como No-IP, cree un nombre de host y configure las actualizaciones automáticas. Si su router es compatible con dicho proveedor, busque la sección de DNS dinámico o DDNS, seleccione el proveedor e introduzca el nombre de host y las credenciales o la clave de actualización proporcionadas por el proveedor. De lo contrario, instale el cliente de actualización del proveedor en un ordenador que esté siempre encendido. Consulte la guía oficial de configuración del router No-IP .
Otra opción para un dominio que utiliza Cloudflare DNS es un actualizador que modifica su registro A mediante la API de Cloudflare. Cloudflare documenta las actualizaciones dinámicas de IP . No incluyas un token de la API DNS en archivos públicos del sitio web.
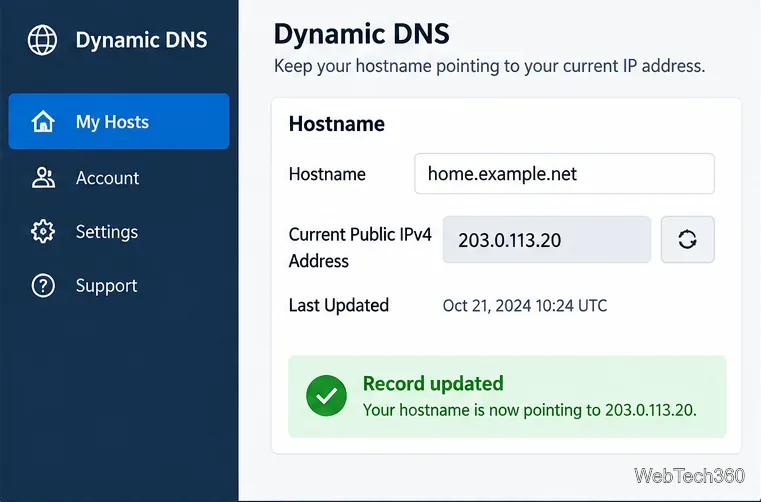
Tras la actualización, verifique que el nombre de host se resuelva a la dirección IP pública actual de la conexión. La dirección de ejemplo 203.0.113.20que se muestra a continuación está reservada para la documentación y no se redirigirá a su domicilio.
El nombre de host se actualiza cuando cambia la IP pública; el panel de control de ejemplo no corresponde a una cuenta de proveedor real.
3. Reenviar el tráfico web al dispositivo correcto.
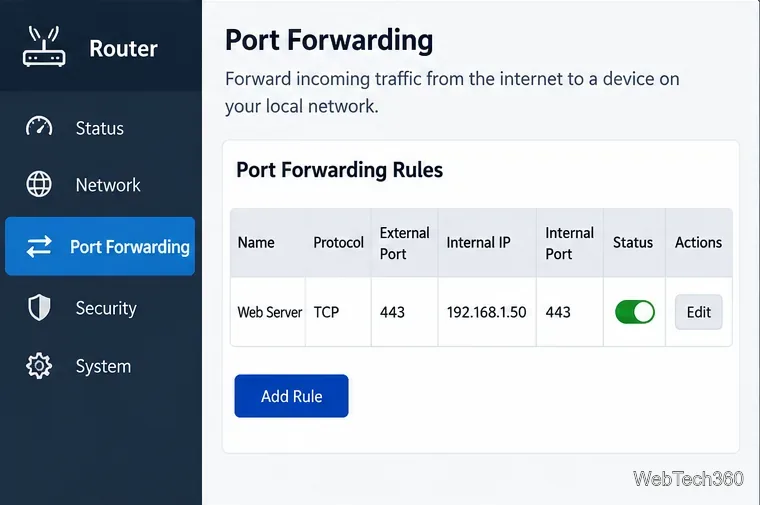
En una conexión con una IP pública, configure la página de reenvío de puertos del enrutador para enviar el puerto TCP externo requerido a la IP local reservada del servidor. Para un sitio HTTPS normal, el puerto externo 443generalmente se reenvía a un servidor web o proxy inverso que escucha en el puerto 443. Ese servidor HTTPS puede entonces reenviar las solicitudes a una aplicación en el puerto 8080. Estos son puertos distintos y requieren la configuración de servidor correspondiente.
Permita únicamente el tráfico necesario a través del firewall del host. Utilice un certificado TLS válido y redirija HTTP a HTTPS cuando corresponda. Algunos métodos de validación de certificados requieren el puerto 80; consulte los requisitos de desafío de Let's Encrypt . Evite conectar un panel de administración o un servidor de desarrollo no protegido a internet.
Ejemplo de regla de reenvío de puertos para un punto final HTTPS; su servicio interno debe escuchar en el puerto 443.
4. Prueba la URL pública desde fuera de tu red.
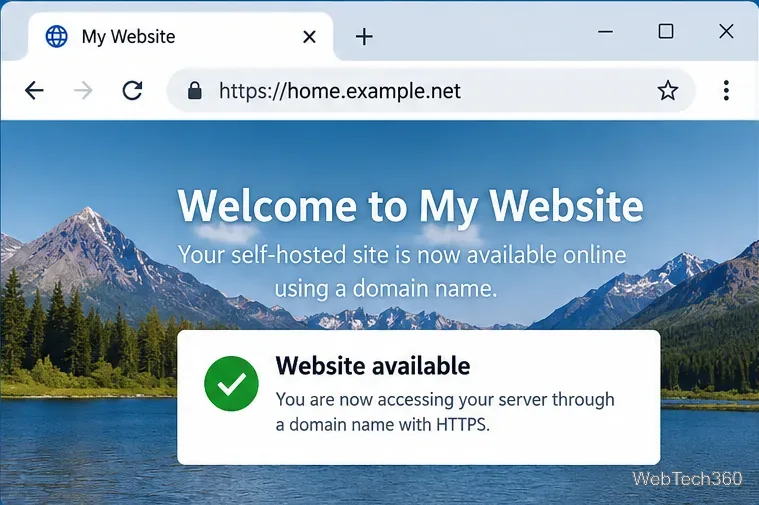
Desactiva el Wi-Fi de tu teléfono y accede https://home.example.neta través de datos móviles, reemplazando ese nombre de host por el tuyo. Es importante realizar la prueba desde fuera de la red local, ya que algunos routers no pueden acceder a su propia dirección IP pública desde la LAN. Confirma que el sitio web se carga correctamente y que el navegador acepta su certificado HTTPS.
Si el sitio falla, compruebe su disponibilidad local, el estado de actualización de DDNS, la resolución DNS, el reenvío del enrutador, el firewall del servidor y la configuración TLS, en ese orden. Las cachés DNS pueden conservar brevemente una IP anterior tras un cambio.
Resultado ilustrativo tras configurar el nombre de host público, el servicio HTTPS y el acceso externo.
¿Qué ocurre si tu proveedor de servicios de Internet utiliza CGNAT o bloquea los puertos entrantes?
DDNS por sí solo no resuelve el problema de CGNAT: el router no controla la dirección IPv4 pública compartida, por lo que las conexiones entrantes no solicitadas generalmente no pueden llegar a su dispositivo. Compare la dirección WAN que muestra su router con la IP pública que le proporciona un servicio externo de verificación de IP. Si difieren, o si su router tiene una dirección en un rango privado o compartido, pregunte a su proveedor de servicios de Internet si hay una dirección enrutable disponible.
Para un sitio web sin redireccionamiento de puertos de entrada, Cloudflare Tunnel conecta un servicio local a un nombre de host público mediante una conexión de salida; para publicar una aplicación se requiere un dominio configurado con Cloudflare. Tailscale Funnel puede proporcionar una URL HTTPS pública para una aplicación sin necesidad de configurar los puertos del enrutador. Revise los requisitos y los controles de acceso de cada servicio antes de exponer información confidencial.
¿Deberías seguir utilizando URLRedirector?
La utilidad URLRedirector original fue diseñada para versiones antiguas de Windows y utilizaba una página de referencia accesible mediante FTP para redirigir a los visitantes a una IP cambiante. Este método tradicional no es equivalente al DDNS moderno basado en DNS. No se pudo verificar su antigua ubicación de descarga ni su estado de mantenimiento actual, por lo que no se recomienda su instalación en una configuración nueva.
En resumen: utilice DDNS y HTTPS, con el reenvío de puertos configurado correctamente, cuando su conexión tenga una IP pública accesible. Utilice un túnel de salida cuando el acceso directo entrante no esté disponible. Cualquiera de los dos métodos proporciona a los visitantes una URL estable sin necesidad de alquilar una dirección IP estática.