FirewallD est un système de pare-feu complexe pour les systèmes d'exploitation Linux. Il est livré par défaut sur Fedora et de nombreux autres systèmes d'exploitation Linux, et pour une bonne raison. Il est puissant, hautement configurable et sécurisé. Mais ce n'est pas génial à mettre en place à la main.
Si vous ne voulez pas vous embêter et que vous souhaitez que FirewallD soit opérationnel sur votre système Ubuntu Server afin que vous puissiez continuer votre travail, ce guide est pour vous. Suivez-nous pendant que nous vous montrons comment configurer facilement FirewallD sur Ubuntu Server !
Installer Webmin sur Ubuntu Server
Si vous souhaitez utiliser le module FirewallD intégré dans Webmin sur votre serveur Ubuntu, vous devrez installer l'application Webmin. Heureusement, Webmin prend bien en charge la plate-forme Ubuntu.
Pour démarrer l'installation de Webmin sur Ubuntu Server, lancez une fenêtre de terminal et connectez-vous à la machine via SSH. Ou asseyez-vous physiquement sur le serveur. Ensuite, lorsque vous avez accès au terminal Ubuntu Server, entrez les commandes ci-dessous pour que Webmin fonctionne.
wget http://prdownloads.sourceforge.net/webadmin/webmin_1.981_all.deb
sudo apt install ./webmin_1.981_all.deb
La configuration de Webmin sur Ubuntu Server est assez simple. Cependant, si vous avez besoin de plus de conseils sur la façon de faire fonctionner ce programme sur votre système, nous avons ce qu'il vous faut. Suivez notre guide sur la configuration de Webmin sur Ubuntu Server.
Définir votre mot de passe root
L'utilisation de l'interface utilisateur Web Webmin sur Ubuntu Server nécessite l' accès au mot de passe root . Cependant, Ubuntu ferme le compte root par défaut. Par conséquent, vous devez configurer le mot de passe sur le compte root pour y accéder.
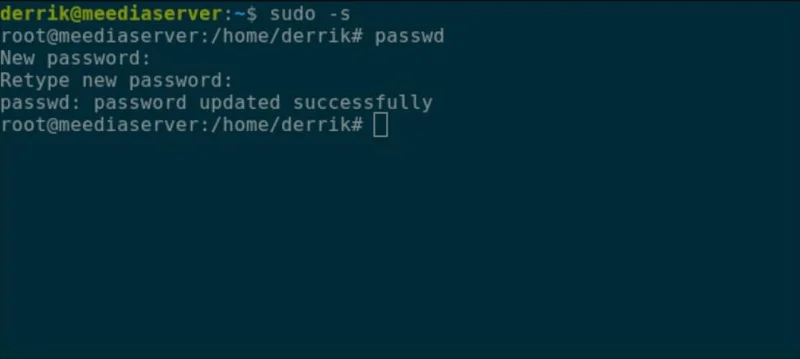
Pour configurer le mot de passe sur le compte root, utilisez la commande sudo -s pour accéder à root. Cette commande vous accorde la racine indirectement.

sudo -s
Avec l'accès au niveau racine obtenu, il est temps de changer le mot de passe. À l'aide de la commande passwd , informez Ubuntu que le mot de passe root doit être modifié. Pour de meilleurs résultats, assurez-vous que le mot de passe root est mémorisable et sécurisé.
Remarque : si vous avez besoin d'aide pour générer un mot de passe, consultez StrongPasswordGenerator .
mot de passe
Maintenant que le compte racine de votre serveur Ubuntu est correctement configuré, vous pourrez vous connecter à l'interface utilisateur Web de Webmin. Pour accéder à l'interface utilisateur Web, ouvrez un nouvel onglet dans votre navigateur Web préféré et visitez le lien ci-dessous.
http://YOUR_UBUNTU_SERVER_IP_ADDRESS_OR_HOSTNAME:10000
Installation du package « firewalld » sur le serveur Ubuntu
Webmin ne peut pas interagir avec FirewallD sur votre système Ubuntu Server à moins que le package "firewalld" ne soit installé. Malheureusement, contrairement à de nombreux autres modules Webmin, Webmin ne peut pas installer le package automatiquement. Vous devez le faire vous-même.
Pour installer le package « firewalld » dans Webmin, suivez les instructions étape par étape ci-dessous.
Étape 1 : Connectez - vous à l'interface utilisateur Webmin en utilisant « root » comme nom d'utilisateur et le mot de passe que vous avez défini comme mot de passe.
Étape 2 : Recherchez le menu dans la barre latérale gauche et cliquez dessus avec la souris.
Étape 3 : Cliquez sur l'icône du terminal dans la barre latérale en bas. Ce bouton lancera une fenêtre de terminal directement dans votre navigateur avec un accès root.
Étape 4: Installez le package "firewalld" sur votre serveur Ubuntu à l'aide de la commande apt install.
apt install firewalld -y
Étape 5 : Après avoir installé le package "firewalld" sur votre serveur Ubuntu, vous devrez débloquer le port 10000 sur TCP, car votre nouveau pare-feu vous empêchera d'accéder à l'interface utilisateur Webmin.
Pour débloquer, revenez au terminal SSH que vous avez utilisé pour installer Webmin et entrez les deux commandes ci-dessous.
sudo firewall-cmd --permanent --add-port=10000/tcp

sudo firewall-cmd --reload
Lorsque le pare-feu est mis à jour, appuyez sur F5 dans le navigateur pour actualiser Webmin. Ensuite, cliquez sur le bouton « Actualiser les modules » en bas de la barre latérale.
Configuration de FirewallD dans Webmin
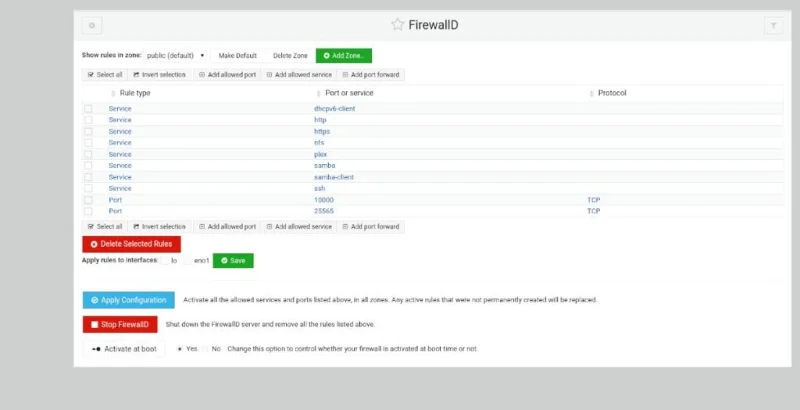
Accédez à la section « Réseau » de Webmin dans la barre latérale. Ensuite, cliquez sur le bouton « Linux Firewall » et suivez les instructions étape par étape ci-dessous.
Ajout de ports

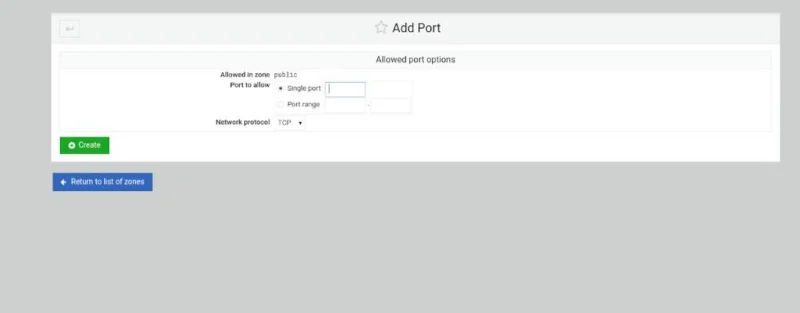
Étape 1 : Dans la section FirewallD, recherchez le bouton « Ajouter un port autorisé. » et cliquez dessus avec la souris pour ajouter un nouveau port au pare-feu.
Étape 2 : Après avoir cliqué sur le bouton « Ajouter un port autorisé », FirewallD ouvrira la fenêtre « Options de port autorisé ». À partir de là, recherchez « Port unique » et entrez le port unique dans la boîte. Ou, s'il s'agit d'une plage de ports, saisissez la plage dans la section « Plage de ports ».
Étape 3 : Une fois que vous avez entré les détails du port, recherchez la section « Protocole réseau » et définissez-la sur TCP ou UDP.
Étape 4 : Recherchez le bouton vert « Créer » et sélectionnez-le pour l'ajouter à votre liste de règles.
Ajout de services

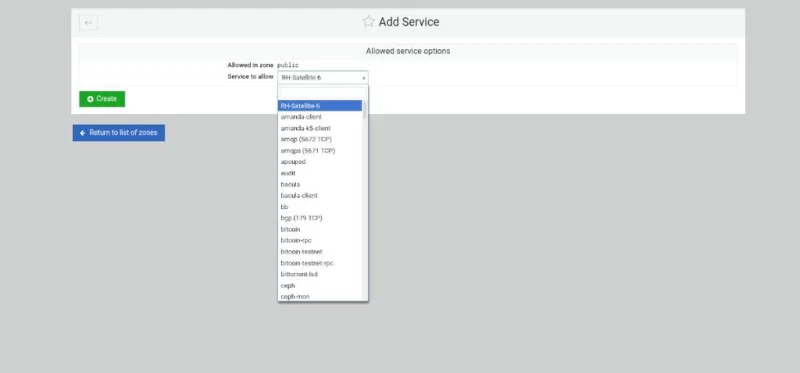
Étape 1 : Sélectionnez le bouton « Ajouter un service autorisé » pour ouvrir le menu des services autorisés.
Étape 2 : Recherchez la zone « Service à autoriser » et cliquez dessus avec la souris. Ensuite, tapez dans la zone de recherche le nom du service que vous souhaitez autoriser à travers le pare-feu.
Étape 3 : Sélectionnez le bouton vert « Créer » pour ajouter votre nouveau service aux règles de FirewallD.
Ajout de la redirection de port

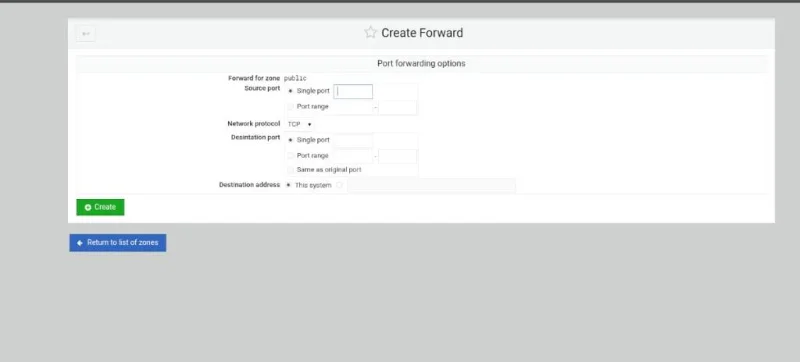
Étape 1 : Sélectionnez le bouton « Ajouter un transfert de port » à l'intérieur de la zone de règles FirewallD.
Étape 2 : Recherchez la case « Port unique » et entrez le port que vous souhaitez transférer. Ou, cochez la case "Plage de ports" pour ajouter une plage de ports.
Étape 3 : recherchez le « port de destination » et entrez un seul port ou une plage de ports.
Étape 4 : Sélectionnez le bouton « Créer » pour ajouter les règles au pare-feu.