Accueil
» LINUX
»
Comment bloquer des ports spécifiques sous Linux avec UFW ou firewalld
Comment bloquer des ports spécifiques sous Linux avec UFW ou firewalld
Pour bloquer un port spécifique sous Linux, ajoutez une règle de pare-feu pour le port et le protocole concernés. Sur un système Ubuntu utilisant UFW, par exemple, sudo ufw deny 8080/tcpbloquez les nouvelles connexions TCP entrantes sur le port 8080. Sur les systèmes utilisant firewalld, vous pouvez supprimer une autorisation de port existante ou ajouter une règle de rejet explicite. L'important est de modifier le pare-feu utilisé par votre système plutôt que de combiner UFW, firewalld et les règles nftables de bas niveau.
Avant de bloquer un port
Vérifiez d'abord le numéro de port et si l'application utilise TCP, UDP ou les deux. Une règle TCP ne bloque pas automatiquement l'UDP sur le même numéro. Vous pouvez également vérifier les sockets d'écoute avec :
sudo ss -lntup
Une règle de pare-feu contrôle le trafic réseau ; elle n’empêche pas l’application d’écouter localement. Si vous n’avez pas besoin du service, il est généralement préférable de l’arrêter ou de le désactiver plutôt que de se fier uniquement à une règle de pare-feu.
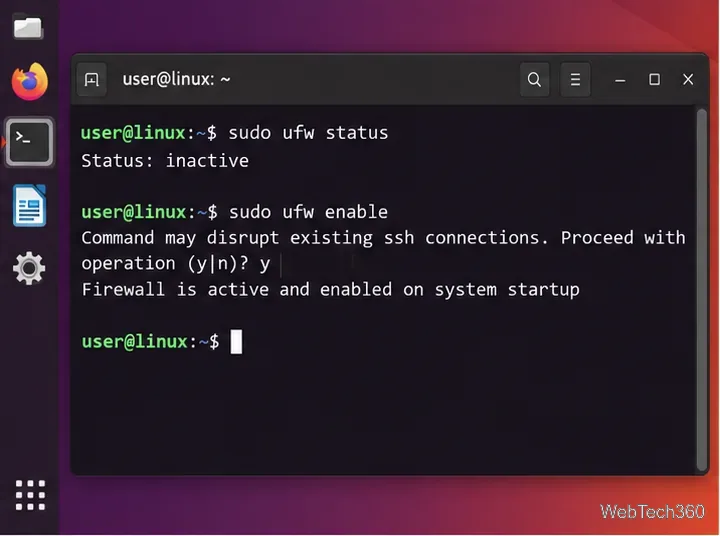
Si vous êtes connecté à la machine via SSH, protégez votre règle d'accès distant avant d'activer ou de renforcer le pare-feu. Le manuel UFW actuel précise que l'activation d'UFW peut interrompre les connexions SSH existantes et recommande d'ajouter au préalable l'autorisation SSH requise.
Si le résultat est positif Status: inactiveet que vous souhaitez activer UFW, commencez par autoriser le service de gestion à distance que vous utilisez. Pour un profil OpenSSH standard :
sudo ufw allow OpenSSH
sudo ufw enable
Vérifiez si UFW est actif avant de modifier ses règles, surtout sur une machine gérée à distance.
2. Ajoutez une règle de refus pour le port
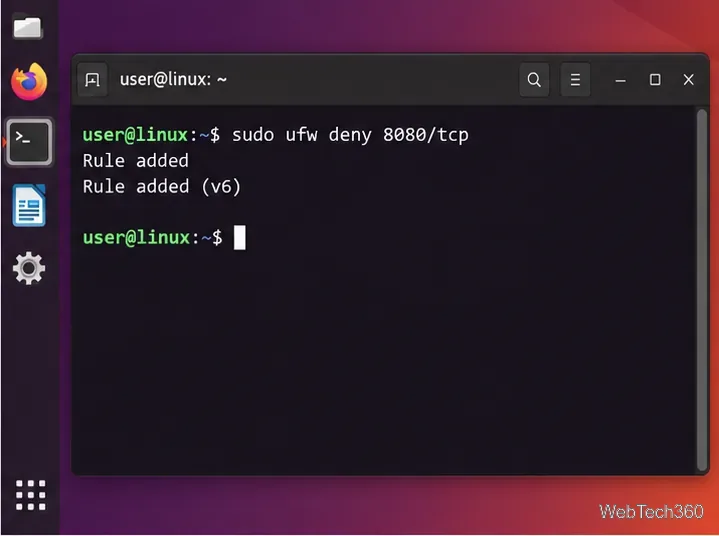
Remplacez 8080par le port que vous souhaitez bloquer. Spécifiez le protocole afin que la règle soit sans ambiguïté :
sudo ufw deny 8080/tcp
Pour UDP, utilisez :
sudo ufw deny 8080/udp
Si une application utilise les deux protocoles, ajoutez les deux règles. UFW prend également en charge les rejetsreject ; contrairement à un refus silencieux, un rejet indique à l’expéditeur que la connexion a été refusée.
Une règle de refus UFW bloque le trafic TCP entrant vers le port choisi.
3. Vérifier ou supprimer la règle UFW
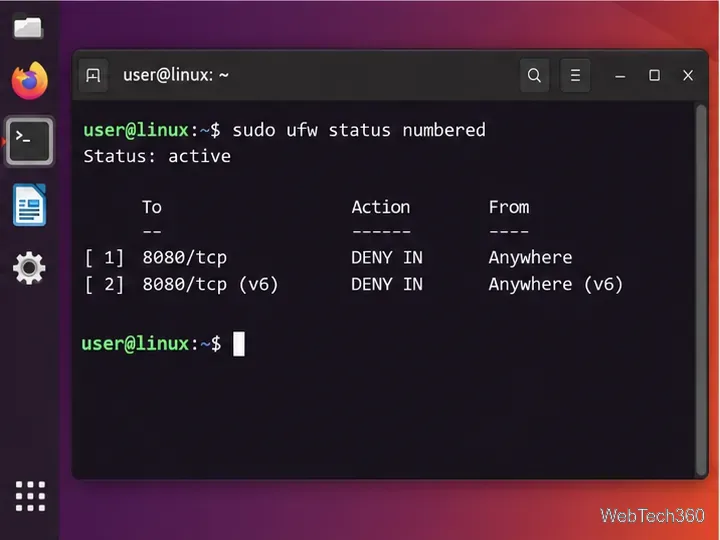
sudo ufw status numbered
Le résultat devrait afficher une entrée DENY IN pour le port bloqué. La syntaxe officielle d'UFW permet également de supprimer la règle en la répétant avec delete:
sudo ufw delete deny 8080/tcp
Utilisez les messages d'état numérotés pour confirmer que la règle UFW prévue est active.
Bloquez un port avec firewalld
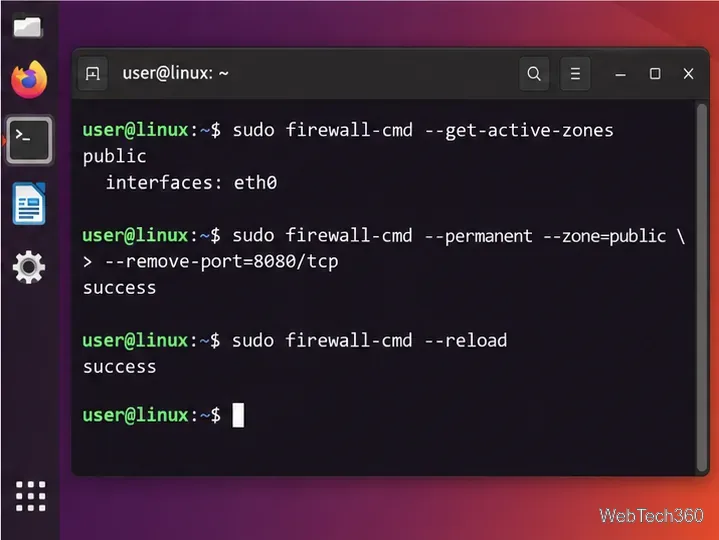
Si votre installation Linux utilise firewalld, commencez par trouver la zone active :
Remplacez les informations publicci-dessous si votre interface appartient à une zone différente. Si le port 8080 a été explicitement ouvert, supprimez cette autorisation et rechargez la configuration permanente :
Avec firewalld, effectuez la modification dans la zone active appropriée et rechargez les règles permanentes.
Si le port est toujours autorisé indirectement par une définition de service, ou si vous souhaitez un blocage explicite, ajoutez une règle de rejet détaillée :
Relancez la commande sudo ss -lntuppour vérifier si une application est toujours à l'écoute. Testez ensuite depuis une autre machine du réseau concerné. Si Netcat est installé, une vérification TCP peut ressembler à ceci : [ nc -vz SERVER_IP 8080insérer la commande ici]. Effectuez le test depuis le même chemin réseau que vos clients réels ; un test en local ne prouve pas que le trafic externe est bloqué.
Si le service ne doit jamais être exposé, désactivez-le ou reconfigurez-le. Un pare-feu est une couche de contrôle d'accès, et non un substitut à la suppression des processus inutiles.