Accueil
» LINUX
»
Debian : Comment ajouter un utilisateur au groupe sudoers en toute sécurité
Debian : Comment ajouter un utilisateur au groupe sudoers en toute sécurité
Sous Debian, la méthode la plus simple et la plus sûre pour accorder à un utilisateur existant des droits d'administrateur complets consiste généralement à ajouter ce compte au sudogroupe sudo. La configuration sudo par défaut de Debian autorise les membres de ce groupe à exécuter des commandes via sudo sudo. Il n'est généralement pas nécessaire de modifier /etc/sudoersdirectement le fichier de configuration.
Si vous avez laissé le champ du mot de passe root vide lors de l'installation de Debian, le programme d'installation désactive généralement la connexion root directe et accorde les droits d'administrateur au premier utilisateur standard via sudo. Si vous définissez un mot de passe root, il se peut que sudo ne soit pas installé ou que votre utilisateur n'appartienne pas au sudogroupe. Debian documente ces deux configurations dans sa documentation relative à sudo .
Vérifiez si votre utilisateur dispose déjà d'un accès sudo.
Ouvrez un terminal et vérifiez les groupes associés à votre compte :
groups
Si sudoce message apparaît dans le résultat, testez la configuration :
sudo whoami
Après avoir saisi votre mot de passe, une installation réussie devrait afficher un message root. Si le terminal affiche ce message sudo: command not found, installez le paquet en tant que superutilisateur (root). S'il indique que votre utilisateur n'est pas autorisé à exécuter sudo, ajoutez le compte au sudogroupe.
1. Connectez-vous en tant qu'administrateur (root) et installez sudo si nécessaire.
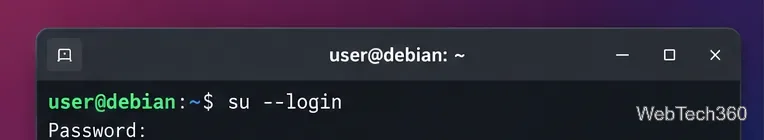
Si vous connaissez le mot de passe root, ouvrez une session de connexion root :
su --login
À utiliser su --loginlorsque vous avez besoin d'un accès root pour installer ou configurer sudo.
Installez ensuite sudo avec APT :
apt update
apt install sudo
La documentation de référence Debian décrit sudo comme l'outil standard permettant de déléguer des privilèges d'administration sans avoir à travailler constamment dans un shell root.
2. Ajouter l'utilisateur au groupe sudo de Debian
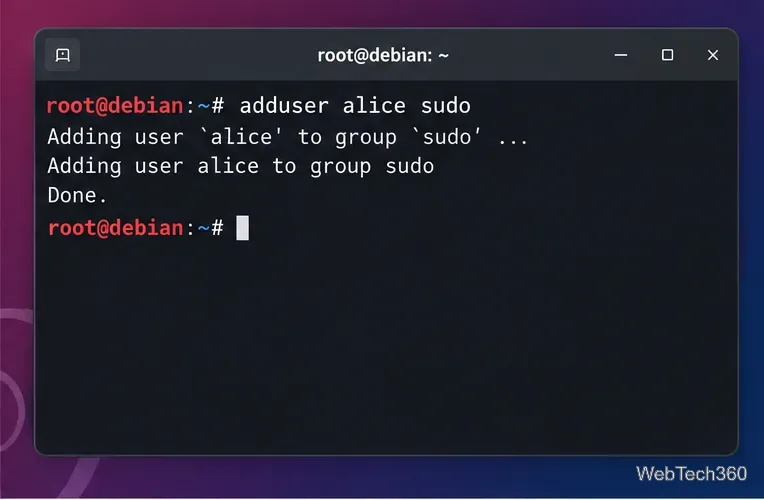
Toujours en tant que root, remplacez alicepar le compte qui doit recevoir l'accès sudo :
adduser alice sudo
L'ajout d'un compte existant au sudogroupe octroie les autorisations définies pour ce groupe.
Vous pouvez également utiliser usermod -aG sudo alice, mais la forme spécifique à Debian adduser USER GROUPest simple et évite de remplacer accidentellement d'autres groupes supplémentaires d'un utilisateur.
3. Déconnectez-vous, reconnectez-vous et vérifiez l'accès.
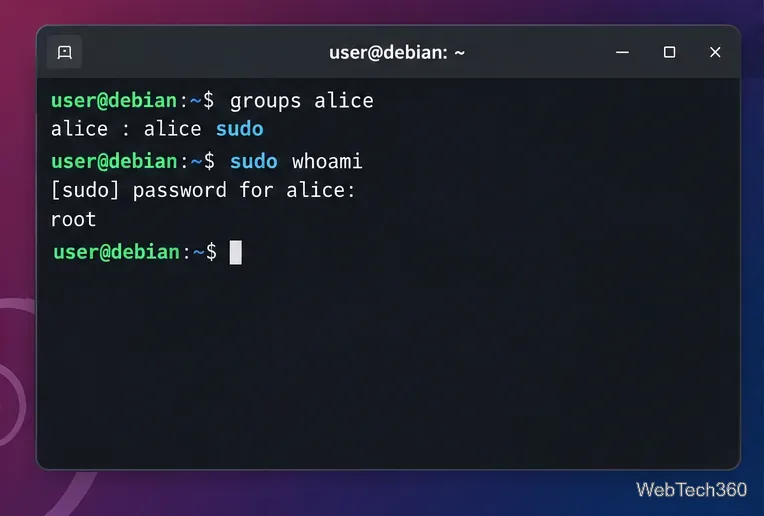
L'ajout d'un nouveau groupe ne s'applique généralement pas à une session déjà ouverte. Déconnectez-vous complètement de votre session de bureau ou SSH, puis reconnectez-vous. Vérifiez ensuite votre compte et testez la commande sudo.
groups alice
sudo whoami
Après une nouvelle connexion, vérifiez que l'utilisateur fait partie du sudogroupe et que cela sudo whoamirenvoie root.
Si l'utilisateur vient d'être ajouté mais que sudo indique toujours que le compte n'est pas autorisé à exécuter une commande, une session ouverte ancienne est une cause fréquente. La documentation de sudo sur Debian précise que l'appartenance à un groupe est activée dès l'ouverture de session.
Facultatif : créer une règle sudoers par utilisateur
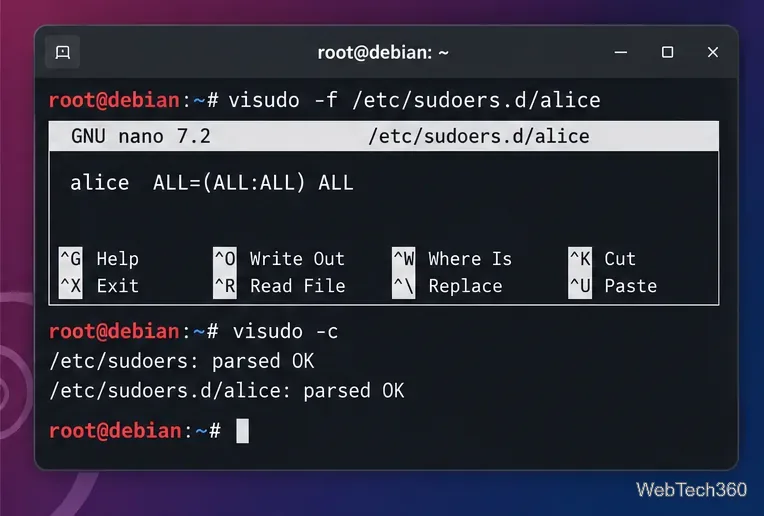
Pour la plupart des systèmes Debian, la méthode de groupe décrite ci-dessus est suffisante. Une règle par utilisateur est utile lorsque vous souhaitez appliquer une politique sudo distincte. N'ouvrez pas le fichier /etc/sudoersdans un éditeur de texte classique. Le manuel de visudo explique que cette visudocommande verrouille le fichier et vérifie sa syntaxe avant d'appliquer les modifications.
En tant qu'administrateur, créez un fichier dédié avec un nom simple ne contenant aucun point :
Enregistrez et quittez l'éditeur, puis validez la configuration sudoers complète :
visudo -c
À utiliser visudopour les modifications des droits sudoers afin que les problèmes de syntaxe puissent être détectés avant qu'ils ne compromettent l'accès administratif.
Debian recommande de conserver les règles personnalisées locales dans un fichier /etc/sudoers.dplutôt que de modifier le fichier principal. Le manuel sudoers indique également que les fichiers de ce répertoire dont le nom contient un point ou se termine par un point sont ignorés ; un nom tel que `sudo` est ~donc plus sûr que `sudo` .alicealice.conf
Comment supprimer l'accès sudo
Pour révoquer un accès accordé par le biais du sudogroupe, exécutez cette commande en tant que superutilisateur (root) :
deluser alice sudo
Le manuel de deluser de Debian confirme que la commande à deux arguments permet de retirer un utilisateur d'un groupe spécifique. Il est conseillé à l'utilisateur de se déconnecter puis de se reconnecter pour que la nouvelle liste de groupes soit prise en compte.
Si vous avez également créé /etc/sudoers.d/aliceune règle distincte, la suppression du compte du groupe ne suffit pas, car cette règle accorde toujours des privilèges. Supprimez ou modifiez cette règle en tant qu'administrateur, puis relancez la commande visudo -c.
Erreurs courantes à éviter
N’utilisez pas /etc/sudoersun éditeur de texte classique pour modifier ce texte. Une erreur de syntaxe peut bloquer l’accès sudo.
Ne pas utiliser usermod -G sudo USERsans -a. Cette forme peut remplacer la liste des groupes supplémentaires de l'utilisateur au lieu d'ajouter simplement sudo.
N'activez pas cette option NOPASSWDà la légère. L'utilisation de sudo sans mot de passe amplifie les conséquences d'un compte utilisateur compromis.
N'oubliez pas que vous devez vous connecter à nouveau. L'ajout ou la suppression d'un groupe ne modifie pas rétroactivement les identifiants d'une session existante.
Pour un poste de travail ou un serveur Debian standard, la procédure recommandée est donc simple : installer sudo si nécessaire, ajouter le compte au sudogroupe, démarrer une nouvelle session de connexion et vérifier le résultat avant de fermer votre shell root.