Accueil
» WINDOWS
»
Comment ajouter et supprimer des utilisateurs sur un serveur Windows
Comment ajouter et supprimer des utilisateurs sur un serveur Windows
Sur une installation Windows Server avec l'interface utilisateur graphique, pour créer ou supprimer un utilisateur local , utilisez la Gestion de l'ordinateur : ouvrez-la compmgmt.msc, puis accédez à Outils système > Utilisateurs et groupes locaux > Utilisateurs . Utilisez Nouvel utilisateur pour ajouter un compte ou cliquez avec le bouton droit sur un compte existant et choisissez Supprimer . Ces actions ne concernent que ce serveur. Si vous souhaitez gérer un compte de domaine, utilisez plutôt Utilisateurs et ordinateurs Active Directory.
Ajouter un utilisateur local dans la Gestion de l'ordinateur
Connectez-vous avec un compte disposant des droits d'administrateur. Ouvrez le menu Démarrer, recherchez « Gestion de l'ordinateur » et ouvrez-le. Vous pouvez également appuyer sur la touche Windows« + » R, saisir « Gestion de l'ordinateurcompmgmt.msc » et appuyer sur Entrée. Confirmez l'autorisation de l'administrateur si Windows vous le demande.
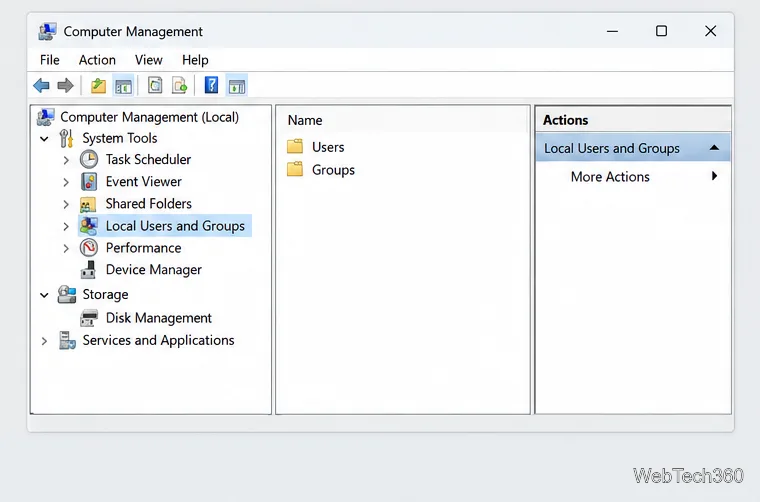
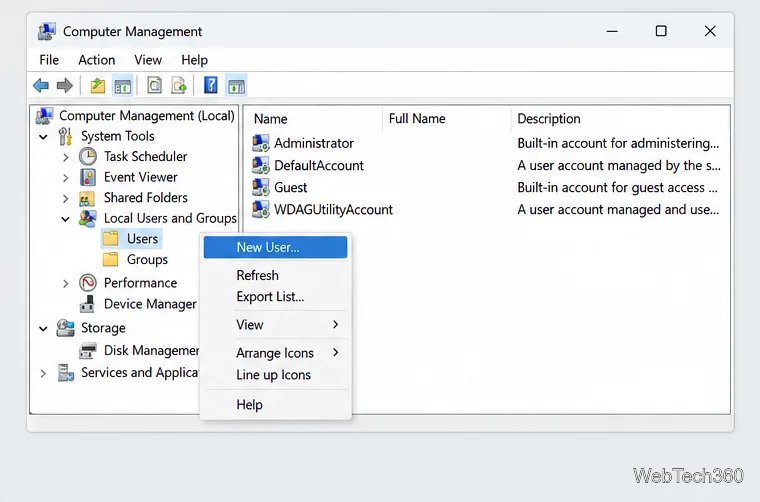
Dans le volet gauche, développez Outils système , puis Utilisateurs et groupes locaux , et sélectionnez Utilisateurs . Cliquez avec le bouton droit sur le dossier Utilisateurs et choisissez Nouvel utilisateur... .
L'option « Utilisateurs et groupes locaux » fait partie de la console de gestion de l'ordinateur.Ouvrez la commande Nouvel utilisateur depuis le dossier Utilisateurs.
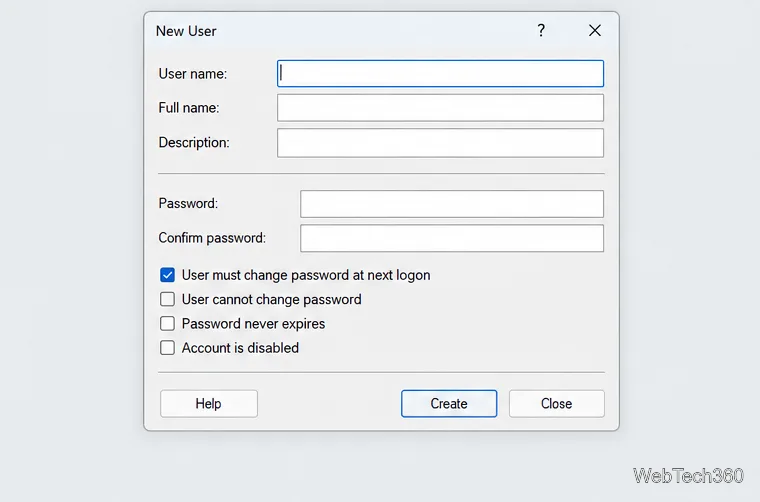
Saisissez un nom d'utilisateur unique . Indiquez le nom complet de la personne et une brève description si nécessaire pour l'administration. Saisissez et confirmez un mot de passe temporaire conforme à la politique de mots de passe de votre serveur.
Pour une personne qui se connectera, laissez l'option « L'utilisateur doit changer son mot de passe à la prochaine connexion » cochée lors de l'attribution d'un mot de passe temporaire. Évitez de cocher l'option « Le mot de passe n'expire jamais sans raison approuvée ». Sélectionnez « Créer » , puis « Fermer » . Le nouveau compte apparaît dans la liste des utilisateurs et appartient généralement au groupe Utilisateurs standard.
La boîte de dialogue Nouvel utilisateur accepte le nom du compte et le mot de passe initial.
N’accordez à l’utilisateur les droits d’administrateur que lorsque cela est nécessaire.
Un compte utilisateur local standard est le choix par défaut le plus sûr. L'appartenance au groupe Administrateurs local confère un contrôle étendu sur le serveur ; il est donc conseillé de ne l'accorder qu'aux comptes qui doivent effectuer des tâches d'administration.
Dans la liste des utilisateurs, cliquez avec le bouton droit sur le compte et choisissez Propriétés .
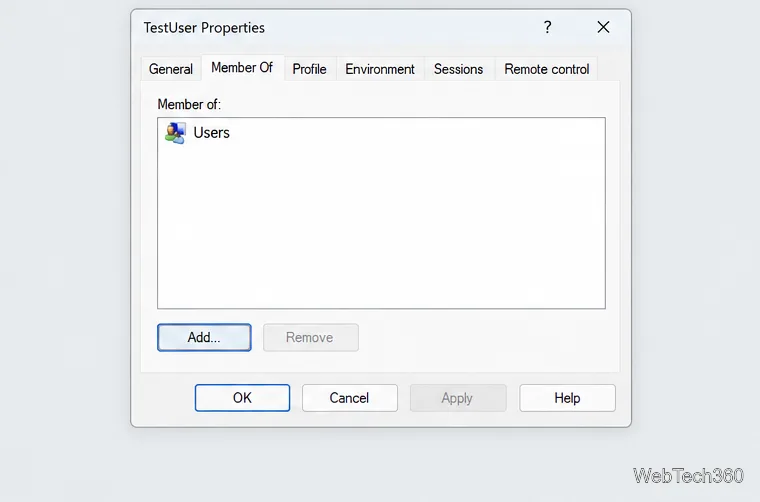
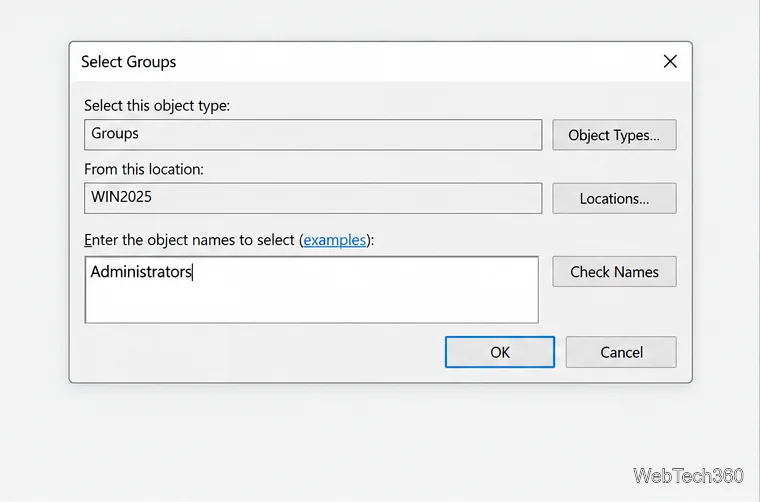
Ouvrez « Membre de » , choisissez « Ajouter », saisissez le nom du Administratorsgroupe, puis sélectionnez « Vérifier les noms » . Confirmez le groupe résolu, sélectionnez « OK » , puis appliquez la modification.
L'appartenance aux groupes est gérée depuis l'onglet « Membre de » du compte.Vérifiez le groupe Administrateurs local avant d'appliquer des droits d'accès élevés.
Avant de tenir compte des modifications apportées aux autorisations de groupe, demandez à l'utilisateur de se déconnecter puis de se reconnecter. Microsoft recommande de limiter le nombre d'administrateurs locaux, car ce groupe dispose d'un contrôle total sur l'appareil.
Désactiver ou supprimer un compte
Si l'accès est temporairement interrompu, désactivez le compte au lieu de le supprimer. La désactivation est réversible et empêche toute connexion à ce compte ; vous pouvez décocher la case correspondante ultérieurement pour le réactiver.
Dans la liste des utilisateurs, ouvrez les propriétés du compte .
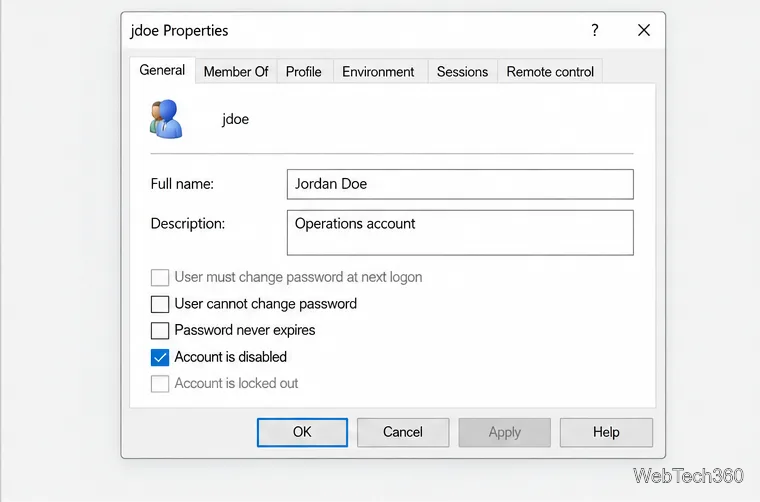
Dans l' onglet Général , sélectionnez Compte désactivé , puis choisissez Appliquer et OK .
L'option « Sélectionner un compte » est désactivée afin de bloquer les futures connexions au compte local.
Avant de supprimer définitivement le compte, assurez-vous qu'il n'est plus nécessaire à aucun service, tâche planifiée, flux d'accès à distance ou autorisation d'accès aux fichiers. Sauvegardez ou transférez les fichiers dont l'utilisateur a besoin. La suppression du compte ne dispense pas de la suppression de son profil local ; consultez les instructions de Microsoft relatives à la suppression des profils Windows Server si cette opération est également requise.
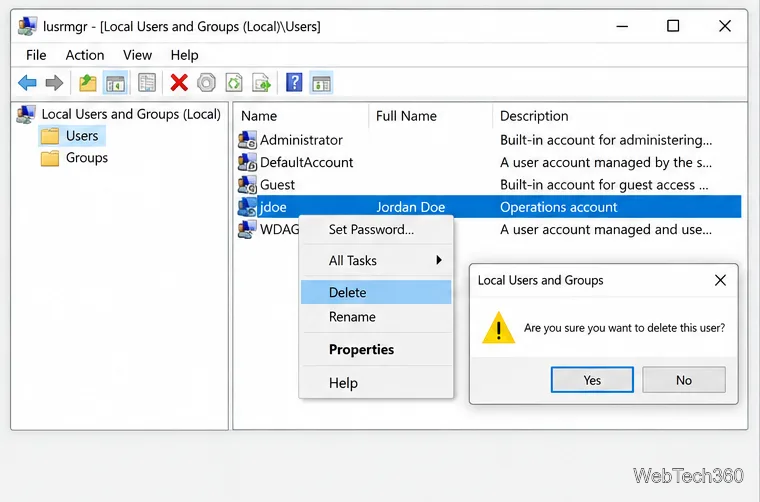
Dans Utilisateurs et groupes locaux > Utilisateurs , cliquez avec le bouton droit sur le compte et sélectionnez Supprimer .
Vérifiez le nom du compte dans la fenêtre de confirmation, puis confirmez uniquement si vous souhaitez le supprimer. En cas de doute, désactivez d'abord le compte et vérifiez ses droits d'accès avant de le supprimer.
Veuillez vérifier le nom du compte sélectionné avant de confirmer la suppression.
Ne tentez pas de supprimer les comptes intégrés tels que Administrateur ou Invité. Windows n'autorise pas la suppression des comptes d'utilisateurs locaux par défaut. Le compte Invité est désactivé par défaut et Microsoft recommande de le laisser désactivé, sauf en cas de besoin spécifique.
Utilisez PowerShell sur Server Core ou pour des tâches répétitives
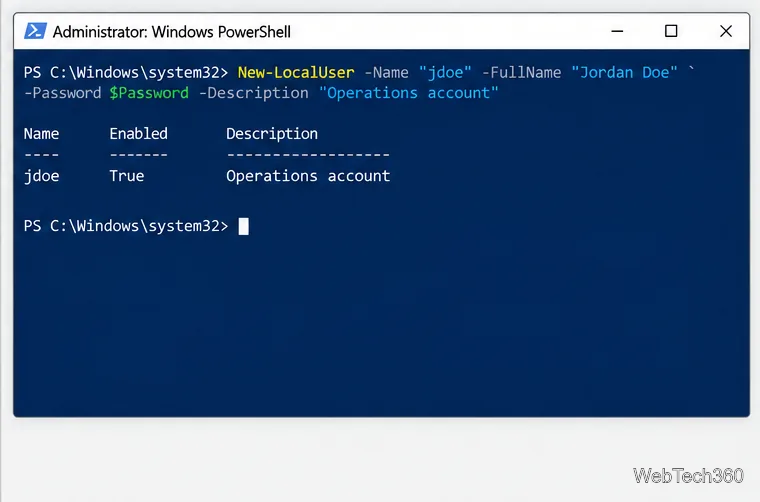
Lorsque la console graphique est indisponible, ouvrez une session PowerShell avec privilèges élevés. Le module LocalAccounts fournit des commandes pour créer, désactiver et supprimer des utilisateurs locaux, ainsi que pour les ajouter à des groupes locaux. Cet exemple demande le mot de passe sous forme de chaîne sécurisée plutôt que de le saisir directement dans la ligne de commande :
N'exécutez que l'action nécessaire. Ces exemples permettent d'ajouter des droits d'administrateur, de désactiver un compte ou de le supprimer définitivement :
PowerShell peut créer des comptes locaux sans exposer de mot de passe dans le texte de la commande.
Pour la syntaxe et les notes de version, consultez la documentation Microsoft relative aux cmdlets New-LocalUser , Add-LocalGroupMember , Disable-LocalUser et Remove-LocalUser . Utilisez les outils Active Directory et les autorisations de domaine pour les comptes de domaine ; les commandes d’utilisateur local ne créent pas d’utilisateurs de domaine.