Accueil
» WINDOWS
»
Comment résoudre le problème « Accès refusé » sur un compte administrateur Windows 10
Comment résoudre le problème « Accès refusé » sur un compte administrateur Windows 10
Si Windows 10 affiche « Accès refusé » alors que votre compte est administrateur, le problème ne vient généralement pas du compte lui-même. Le Contrôle de compte d'utilisateur (UAC) peut exécuter l'application avec un jeton standard, le fichier peut avoir des autorisations NTFS restrictives ou un autre propriétaire, ou encore la Sécurité Windows peut empêcher une application de modifier des dossiers protégés. Commencez par la solution correspondant à l'endroit où l'erreur se produit.
Ne désactivez pas le Contrôle de compte d'utilisateur (UAC) ni votre antivirus pour ignorer ce message. Microsoft explique que les comptes administrateur exécutent normalement les applications avec un jeton utilisateur standard jusqu'à ce qu'une opération soit effectuée avec des privilèges élevés. Ce comportement fait partie du Contrôle de compte d'utilisateur et n'indique pas que votre compte administrateur est défectueux.
1. Exécutez l'application concernée en tant qu'administrateur.
Si l'erreur n'apparaît que dans un seul programme (par exemple, lorsqu'un programme d'installation, un terminal ou un utilitaire tente d'écrire dans un emplacement protégé), augmentez les privilèges de ce programme au lieu de modifier le propriétaire du dossier.
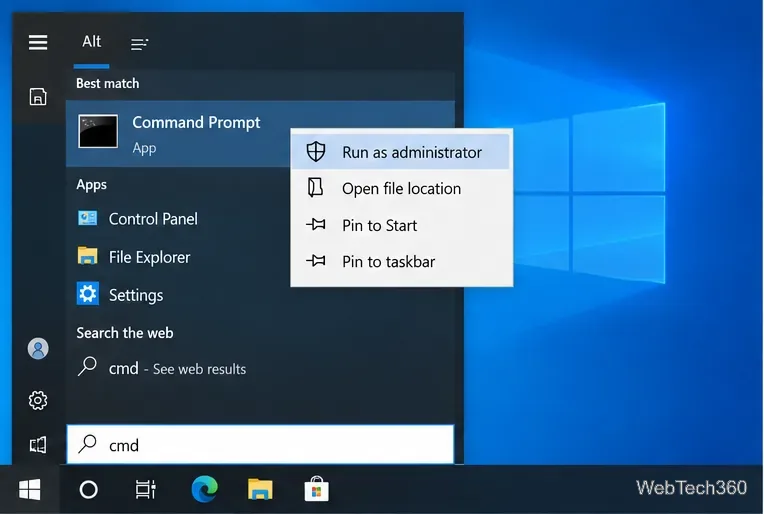
Ouvrez le menu Démarrer et recherchez l'application.
Faites un clic droit dessus et choisissez « Exécuter en tant qu'administrateur » .
Approuver l'invite du Contrôle de compte d'utilisateur (UAC).
Répétez l'action qui a échoué précédemment.
Si cela fonctionne, l'application nécessitait un jeton d'administrateur élevé. Évitez de configurer les applications courantes pour qu'elles s'exécutent en permanence avec des privilèges élevés, sauf si le logiciel l'exige réellement.
Utilisez l'option « Exécuter en tant qu'administrateur » lorsqu'une application spécifique nécessite un jeton d'accès élevé.
2. Vérifiez les permissions et le propriétaire du fichier ou du dossier.
Si l'Explorateur de fichiers indique que vous n'avez pas l'autorisation d'ouvrir, de modifier, de renommer ou de supprimer un élément, consultez sa liste de contrôle d'accès.
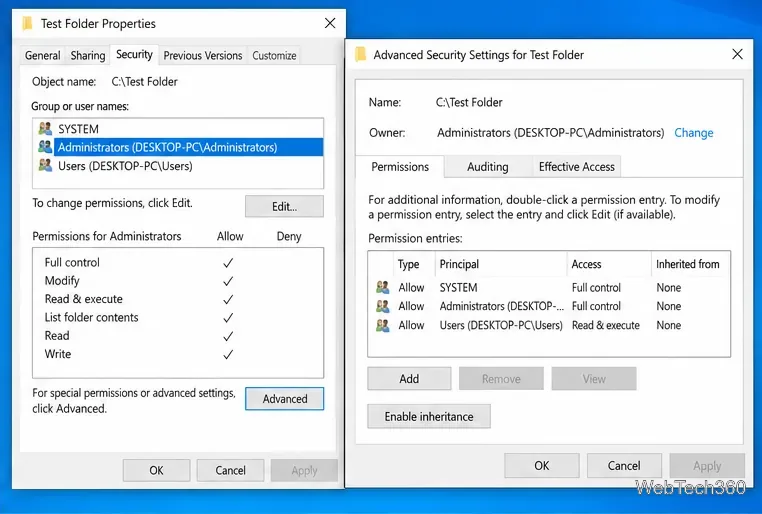
Cliquez avec le bouton droit sur le fichier ou le dossier et sélectionnez Propriétés .
Ouvrez l' onglet Sécurité et sélectionnez votre compte ou le groupe Administrateurs .
Si l'autorisation requise est manquante, sélectionnez Modifier et n'accordez que l'accès dont vous avez besoin.
En cas de problème de propriété, sélectionnez Avancé , puis Modifier à côté de Propriétaire. Saisissez le nom de votre compte, choisissez Vérifier les noms et appliquez la modification.
Pour un dossier dont vous êtes propriétaire, n'appliquez la modification qu'aux éléments enfants si vous souhaitez modifier l'intégralité de l'arborescence du dossier.
Soyez prudent avec les emplacements protégés de Windows. L'appropriation par TrustedInstaller ou SYSTEM est souvent intentionnelle. Ne vous appropriez pas les dossiers système de Windows simplement pour masquer une erreur.
Les boîtes de dialogue « Sécurité » et « Paramètres de sécurité avancés » affichent les autorisations NTFS et le propriétaire actuel.
3. Utilisez takeown et icacls pour un dossier récalcitrant
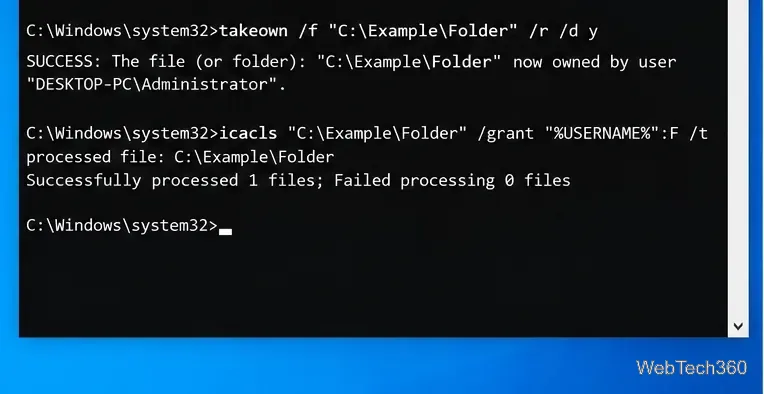
Si la boîte de dialogue graphique des autorisations ne parvient pas à rétablir l'accès à un dossier vous appartenant, Windows propose des outils en ligne de commande pour la gestion des droits d'accès et des listes de contrôle d'accès (ACL). Ouvrez l'invite de commandes en tant qu'administrateur , remplacez le chemin d'accès d'exemple par le chemin réel du dossier, puis exécutez la commande suivante :
takeownL'administrateur actuel devient propriétaire ; cela n'octroie pas automatiquement toutes les autorisations. icaclsCette commande modifie la liste de contrôle d'accès discrétionnaire. Microsoft documente les commandes takeown et icacls pour Windows 10.
N'utilisez les instructions récursives que si vous souhaitez réellement modifier tous les éléments enfants. Pour un seul fichier, ciblez ce fichier plutôt que l'arborescence entière.
takeown modifie le propriétaire ; icacls peut alors accorder l'autorisation NTFS requise.
4. Si une application ne peut pas enregistrer de fichiers, vérifiez l'accès contrôlé aux dossiers.
Microsoft Defender peut bloquer intentionnellement une application non fiable qui tente de modifier des dossiers protégés. Si ce message s'affiche lorsqu'un programme connu essaie d'enregistrer ou de modifier un fichier, vérifiez la sécurité Windows avant de modifier les autorisations NTFS.
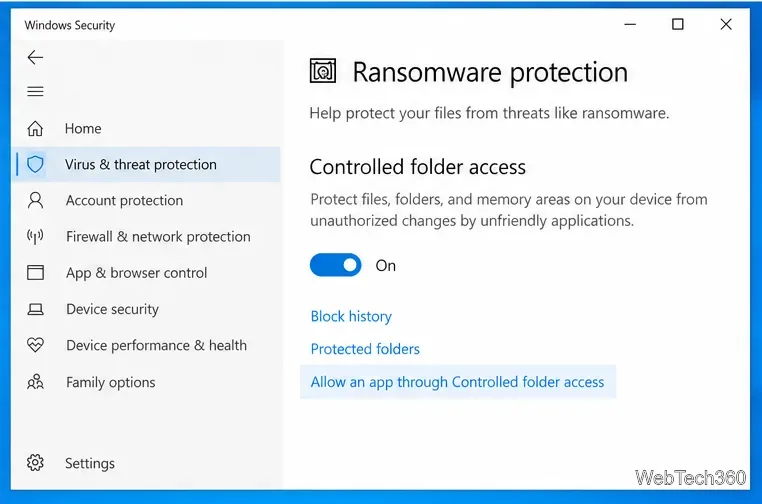
Ouvrir la sécurité Windows .
Accédez à la section Protection contre les virus et les menaces .
Ouvrir Gérer la protection contre les ransomwares .
Si l'accès contrôlé aux dossiers est activé, consultez l'historique des blocages et choisissez « Autoriser une application via l'accès contrôlé aux dossiers » pour un programme de confiance.
Microsoft recommande d'autoriser uniquement les applications que vous reconnaissez. Désactiver la protection (ou désactiver complètement Windows Defender) supprime une couche de sécurité et ne constitue pas une solution générale satisfaisante. Consultez les recommandations de sécurité de Windows de Microsoft pour connaître le comportement actuel.
L'accès contrôlé aux dossiers peut empêcher une application de confiance d'écrire jusqu'à ce que vous l'y autorisiez explicitement.
Si l'accès refusé s'affiche toujours, le message suivant s'affiche.
Vérifiez le chiffrement EFS. Dans Propriétés > Avancé, si l' option « Chiffrer le contenu pour sécuriser les données » est sélectionnée , le fichier est protégé par le système de fichiers chiffré (EFS). Les droits de propriété et d'administrateur ne remplacent pas le certificat de déchiffrement ni la clé de récupération requis. La documentation EFS de Microsoft indique que le chiffrement des fichiers n'est pas disponible dans les éditions Windows Famille.
Tenez compte de la politique relative à l'appareil. Sur un PC géré par l'entreprise ou l'établissement scolaire, la stratégie de groupe, le logiciel de sécurité ou les autorisations organisationnelles peuvent empêcher délibérément toute modification, même pour un administrateur local. Contactez l'administrateur responsable de l'appareil plutôt que de contourner la politique.
Évitez de suivre les instructions du Contrôle de compte d'utilisateur (UAC) sur « Ne jamais notifier ». La désactivation de l'UAC ne répare pas une liste de contrôle d'accès NTFS et ne restaure pas une clé de chiffrement. De plus, Microsoft avertit que la désactivation du mode d'approbation de l'administrateur réduit la sécurité du système d'exploitation.
Le support de Windows 10 a pris fin le 14 octobre 2025. Microsoft recommande de passer à Windows 11 dès que possible, ou d'utiliser le programme de mises à jour de sécurité étendues de Windows 10 sur les appareils compatibles qui doivent impérativement rester sous Windows 10. Consultez l'avis de support de Microsoft concernant Windows 10 pour connaître les options disponibles.