Accueil
» WINDOWS
»
Comment effacer l'historique de protection de Windows Defender sous Windows 10
Comment effacer l'historique de protection de Windows Defender sous Windows 10
Pour effacer les anciennes entrées de l'historique de protection dans Windows Defender sous Windows 10, la méthode la plus sûre consiste à résoudre toute alerte nécessitant une intervention et à laisser la Sécurité Windows supprimer automatiquement les événements les plus anciens. Microsoft ne propose pas de bouton « Tout effacer » dans l'écran Historique de protection. Si vous souhaitez que les données de l'historique d'analyse soient supprimées plus rapidement, vous pouvez modifier leur durée de conservation à l'aide d'une commande PowerShell avec privilèges élevés.
Microsoft nomme désormais son antivirus intégré Microsoft Defender Antivirus , tandis que l'interface accessible depuis le menu Démarrer s'appelle l' application Sécurité Windows . La documentation actuelle de Microsoft concernant l'historique de protection indique que la page conserve les événements pendant deux semaines avant qu'ils ne disparaissent de la liste.
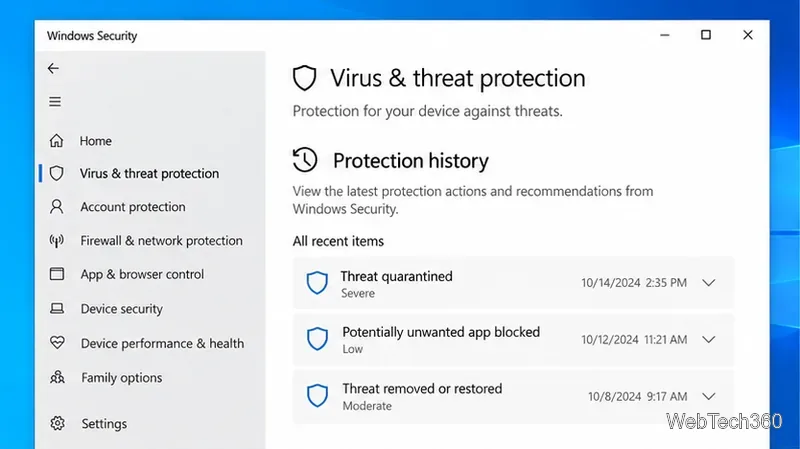
L'historique de protection répertorie les actions récentes de Microsoft Defender et les éléments qui peuvent encore nécessiter un examen.
Vérifiez les alertes actives avant d'effacer l'historique
Ne considérez pas l'historique de protection comme un simple historique de navigation. Certaines entrées correspondent à des décisions de sécurité qui restent importantes. Ouvrez Démarrer > Sécurité Windows > Protection contre les virus et menaces > Historique de protection , développez chaque fiche récente et vérifiez si Windows vous demande d'intervenir.
Menace détectée — action requise : choisissez une action appropriée telle que la mise en quarantaine, sauf si vous êtes certain qu’il s’agit d’un faux positif.
Menace mise en quarantaine : l’élément a été isolé. L’historique des informations peut rester visible même après la neutralisation du danger immédiat.
Application potentiellement indésirable bloquée : veuillez consulter l’entrée plutôt que de la supprimer simplement pour faire disparaître une icône d’avertissement.
Si une carte nécessite toujours une intervention, la suppression des anciennes données de journalisation ne résoudra pas le problème de sécurité sous-jacent. Résolvez d'abord l'alerte, puis laissez l'historique s'effacer.
Méthode 1 : Laisser l’historique de protection s’effacer automatiquement
Pour la plupart des PC, c'est la meilleure option. Une fois qu'il n'y a plus d'alertes non résolues, laissez l'historique de protection tel quel. Microsoft indique que les événements de l'historique de protection de Windows sont conservés pendant deux semaines , après quoi ils disparaissent automatiquement.
Ouvrir la sécurité Windows .
Sélectionnez Protection antivirus et contre les menaces .
Sélectionnez Historique de protection .
Examinez tout élément signalé comme nécessitant une attention particulière et prenez les mesures appropriées.
Laissez les entrées historiques résolues en place jusqu'à ce que Windows les supprime automatiquement.
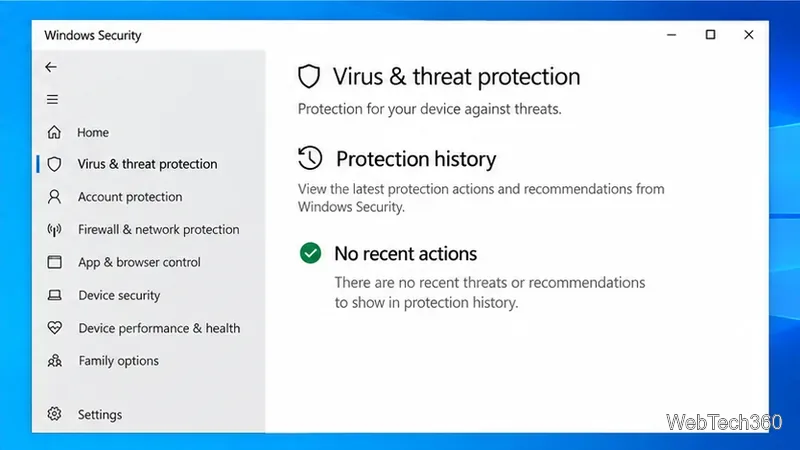
En l'absence de détections ou de recommandations récentes, l'historique de protection peut afficher « Aucune action récente ».
Méthode 2 : Réduire la durée de conservation de l’historique d’analyse de Defender avec PowerShell
Si vous souhaitez que l'historique d'analyse de Defender soit conservé pendant moins longtemps, Microsoft documente ce ScanPurgeItemsAfterDelayparamètre dans le module PowerShell de Defender. Cela modifie la durée de conservation ; il ne s'agit pas d'une commande de suppression immédiate.
Ouvrez le menu Démarrer et tapez PowerShell .
Cliquez avec le bouton droit sur Windows PowerShell et choisissez Exécuter en tant qu'administrateur .
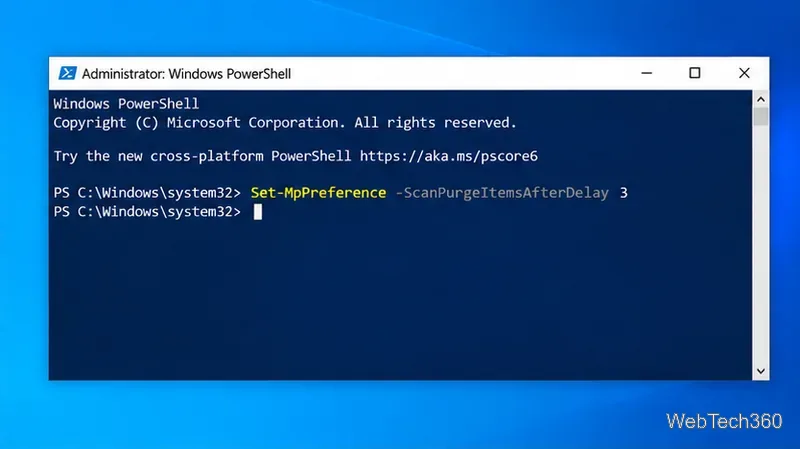
Exécutez la commande suivante en remplaçant 3par le nombre de jours pendant lesquels vous souhaitez conserver les éléments de l'historique d'analyse :
Set-MpPreference -ScanPurgeItemsAfterDelay 3
La documentation de la commande Set-MpPreference de Microsoft indique que ScanPurgeItemsAfterDelayce paramètre contrôle le nombre de jours pendant lesquels les éléments sont conservés dans le dossier Historique des analyses. Une valeur nulle 0signifie que Defender ne supprime pas automatiquement ces éléments ; par conséquent, n'utilisez pas la valeur zéro si votre objectif est de nettoyer le dossier.
Microsoft documente également ce paramètre dans ses instructions de résolution des problèmes liés à Defender . Cette documentation indique une durée par défaut de 15 jours pour l'historique d'analyse PowerShell, tandis que la page Sécurité Windows destinée aux utilisateurs décrit la conservation des événements pendant deux semaines. Étant donné que ces pages décrivent différents niveaux de l'historique Defender, il est possible que toutes les fiches visibles ne disparaissent pas exactement une heure après la modification du paramètre.
Une fenêtre PowerShell avec privilèges élevés permet de modifier la durée de conservation des éléments de l'historique d'analyse par Microsoft Defender.
Faut-il supprimer manuellement le dossier DetectionHistory ?
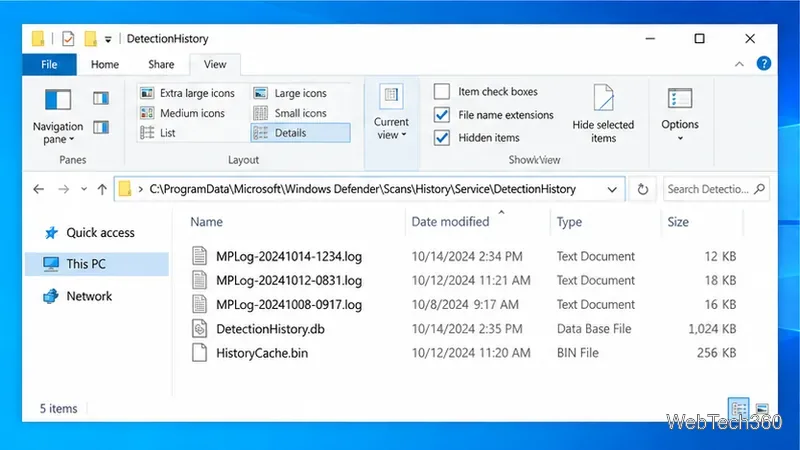
Les guides plus anciens conseillent souvent de supprimer les fichiers situés dans le répertoire `Historique de protection` C:\ProgramData\Microsoft\Windows Defender\Scans\History, y compris les dossiers `< Servicenom_du_répertoire>` ou `< DetectionHistorynom_du_répertoire>`. Cette méthode n'est pas recommandée pour un nettoyage régulier. Il s'agit de dossiers de données Defender protégés, et la documentation actuelle de Microsoft sur la sécurité Windows ne préconise pas la suppression manuelle de ces dossiers pour effacer l'historique de protection.
Si l'historique de protection est corrompu, si des entrées anormalement anciennes persistent ou si l'interface de sécurité Windows présente un dysfonctionnement, il s'agit d'un problème de dépannage et non d'une opération de maintenance courante. Commencez par redémarrer Windows, installez les mises à jour de sécurité et Windows disponibles, puis vérifiez à nouveau l'historique de protection. Sur un ordinateur professionnel géré, contactez l'administrateur au lieu de modifier vous-même les dossiers protégés par Defender.
Microsoft Defender stocke les données d'historique dans des dossiers protégés ; la suppression manuelle ne doit pas être la méthode de nettoyage habituelle.
Si l'avertissement jaune de sécurité Windows persiste
Une icône d'avertissement jaune peut indiquer que la Sécurité Windows a encore une recommandation ou un élément à examiner. Ouvrez l'Historique de protection et développez les fiches les plus récentes. Si un élément nécessite une action , traitez-le plutôt que d'essayer de le masquer en supprimant l'historique. Une fois l'alerte résolue, redémarrez Windows si l'icône de la zone de notification ne s'est pas actualisée.
N'oubliez pas que le support standard de Windows 10 a pris fin le 14 octobre 2025. Microsoft recommande de passer à Windows 11 dès que possible, ou d'utiliser l' option de mises à jour de sécurité étendues pour Windows 10 tant qu'elle est disponible. Effacer l'historique de Defender ne compense pas l'absence de mises à jour de sécurité à jour sur le système d'exploitation.