Accueil
» WINDOWS
»
Comment protéger une clé USB contre les virus sur un ordinateur infecté
Comment protéger une clé USB contre les virus sur un ordinateur infecté
Pour protéger une clé USB lors de son utilisation sur un ordinateur infecté, activez la protection en écriture matérielle avant de la connecter. Une clé en lecture seule empêche les tentatives classiques d'ajout, de modification ou de suppression de fichiers. Cependant, cela ne garantit pas la sécurité d'un ordinateur infecté : des logiciels malveillants peuvent toujours lire vos fichiers, et toutes les clés USB ne prennent pas en charge la protection en écriture. La solution la plus sûre consiste à éviter de connecter la clé à un ordinateur que vous savez compromis.
Comment réduire les risques : une routine de sécurité USB en quatre étapes
1. Préparez le disque sur un ordinateur de confiance.
Avant d'utiliser une clé USB sur un ordinateur partagé ou suspect, connectez-la à un ordinateur de confiance. Sauvegardez ses fichiers importants sur un support distinct, puis supprimez tout ce que vous n'avez pas besoin d'emporter. En particulier, évitez d'apporter des documents confidentiels sur un ordinateur potentiellement infecté.
Sauvegardez vos fichiers importants sur un ordinateur de confiance avant d'utiliser la clé USB sur un système inconnu.
Utilisez un antivirus et un système d'exploitation à jour sur votre ordinateur de confiance. Si le disque contient déjà des fichiers suspects, examinez-les avant de le transférer ailleurs, plutôt que de supposer qu'un passage en lecture seule suffira à supprimer les logiciels malveillants.
2. Activez la protection matérielle en écriture avant d'insérer la clé USB.
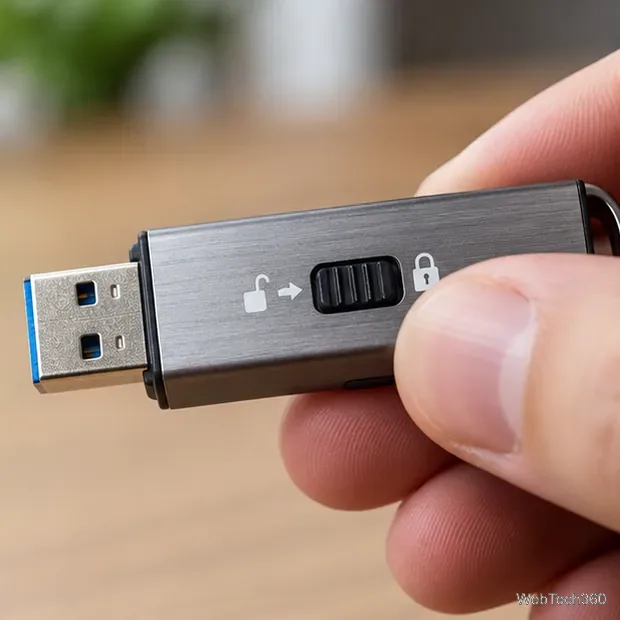
Certaines clés USB spécialisées sont dotées d'un commutateur physique de lecture seule. Suivez les instructions du fabricant, verrouillez le commutateur lorsque la clé est déconnectée , puis reconnectez-la à un ordinateur de confiance pour vérifier qu'elle n'accepte pas un nouveau fichier de test. N'effectuez aucun test sur votre unique copie de données importantes.
Un commutateur de protection en écriture intégré peut empêcher les écritures ordinaires lorsque le périphérique applique effectivement son paramètre de lecture seule.
Le commutateur doit effectivement bloquer l'écriture sur ce modèle. Un curseur décoratif, une fonction de mot de passe, un attribut de fichier Windows ou un paramètre logiciel sur un autre ordinateur ne sont pas équivalents. Si la clé USB ne dispose d'aucune protection matérielle confirmée, ne présumez pas qu'elle peut être utilisée sans risque sur un PC infecté.
3. Évitez d'utiliser l'ordinateur infecté, ou limitez les contacts si son utilisation est inévitable.
Si un ordinateur est confirmé infecté, la meilleure solution consiste à le faire nettoyer ou remplacer avant tout échange de fichiers. Si vous n'avez pas d'autre solution et que la politique de votre organisation autorise la connexion, utilisez une clé USB verrouillée matériellement et vérifiée, contenant uniquement des données non sensibles. Limitez la durée de la session et n'exécutez aucun programme depuis la clé USB, ni n'ouvrez de raccourcis ou de fichiers inattendus.
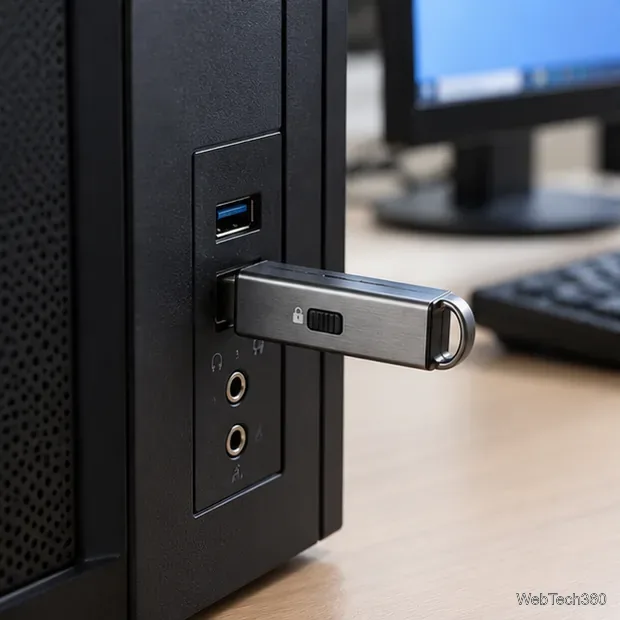
Même avec une clé USB verrouillée, un hôte compromis peut toujours accéder aux fichiers lisibles.
La protection en écriture sert principalement à empêcher toute modification du disque . Elle n'empêche pas l'ordinateur hôte de consulter les fichiers qu'il peut lire et ne peut pas réparer une installation Windows infectée.
4. Vérifiez la clé USB avant de réutiliser ses fichiers.
Après avoir retiré le disque, évitez d'ouvrir immédiatement les fichiers qu'il contient sur votre prochain ordinateur. Sur un PC Windows 10 ou Windows 11 de confiance, vérifiez que la protection Windows Security est activée et que les informations de sécurité sont à jour. Ensuite :
Connectez la clé USB sans ouvrir de contenu suspect ni accepter d'exécuter de logiciel.
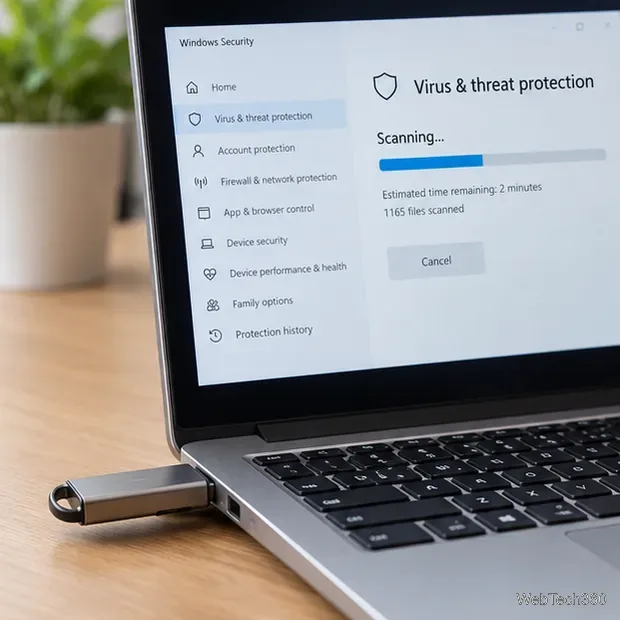
Ouvrez l'Explorateur de fichiers , localisez la clé USB, cliquez dessus avec le bouton droit, choisissez Afficher plus d'options si nécessaire, puis sélectionnez Analyser avec Microsoft Defender si cette option est disponible.
Vous pouvez également ouvrir Sécurité Windows > Protection contre les virus et menaces > Options d'analyse > Analyse personnalisée , choisir la clé USB et lancer l'analyse.
Examinez les résultats et suivez les instructions de l'application de sécurité. Ne restaurez pas un élément mis en quarantaine simplement parce que son nom de fichier vous semble familier.
Scannez la clé USB sur un ordinateur Windows de confiance avant d'en rouvrir le contenu.
Microsoft documente la procédure d'analyse d'un élément sélectionné dans Sécurité Windows ainsi que l'utilisation d'une analyse personnalisée pour un lecteur amovible. Consultez les instructions d'analyse de Microsoft et le guide d'analyse à la demande de Defender . Un résultat positif rassure, mais ne garantit pas l'élimination de toutes les menaces.
Un logiciel de protection en écriture USB fonctionne-t-il sur un PC infecté ?
Il ne s'agit pas d'une garantie portable. Un utilitaire plus ancien, ThumbScrew d'Irongeek , modifie un paramètre du registre Windows pour restreindre l'écriture sur les périphériques de stockage de masse USB de l'ordinateur où il est exécuté . Son auteur précise également que les clés USB déjà montées et accessibles en écriture peuvent le rester jusqu'à leur réinsertion et ne garantit pas la fiabilité de cette protection. Ce n'est pas un verrouillage permanent qui accompagne la clé USB.
Windows propose également une stratégie « Disques amovibles : Refuser l’accès en écriture » , documentée dans la documentation de référence des stratégies de stockage de Microsoft . Cette stratégie est utile pour contrôler un périphérique Windows que vous administrez, mais elle ne protège pas une clé USB lorsqu’elle est connectée à un autre ordinateur potentiellement compromis. N’utilisez pas les anciens logiciels de protection en écriture USB ni la commande DiskPart en lecture seule comme alternative à la protection appliquée par le périphérique.
Et si la clé USB était déjà infectée ?
Si possible, déconnectez-le en toute sécurité, n'exécutez aucun fichier et évaluez les risques avant de le reconnecter. S'il ne contient que des fichiers remplaçables, envisagez de le mettre hors service ou de le reformater en toute sécurité après avoir effectué des sauvegardes propres. Le formatage supprime les logiciels malveillants classiques au niveau des fichiers, mais ne constitue pas une solution fiable pour les micrologiciels USB suspectés d'être malveillants. Si le lecteur contient des informations sensibles ou si son matériel a pu être altéré, faites appel à un professionnel qualifié de l'informatique ou de la sécurité pour qu'il le manipule dans un environnement isolé.
N'oubliez pas que les analyses antivirus, les verrous matériels d'écriture et les sauvegardes couvrent différents risques. Un verrou empêche les écritures, une analyse détecte les menaces connues et une sauvegarde permet de récupérer les données. Aucun de ces outils ne garantit la sécurité des informations confidentielles stockées sur un ordinateur infecté. Pour des conseils plus généraux sur les risques liés aux supports amovibles, consultez le guide de sécurité de la CISA sur les appareils portables .