Accueil
» WINDOWS
»
Comment supprimer PUA:Win32/Presenoker sous Windows 10
Comment supprimer PUA:Win32/Presenoker sous Windows 10
Pour supprimer PUA:Win32/Presenoker sous Windows 10, ouvrez Sécurité Windows > Protection contre les virus et menaces > Historique de protection , développez la détection et choisissez Supprimer . Si Windows propose uniquement la mise en quarantaine , mettez-la en quarantaine, puis revenez à l'élément et supprimez-le. Désinstallez l'application indésirable associée si elle est installée, puis effectuez une analyse si l'alerte réapparaît.
PUA signifie « application potentiellement indésirable ». Selon la fiche de menace de Microsoft, Defender détecte et supprime Presenoker, mais les détails techniques ne sont pas disponibles. Le nom de la détection seul ne permet pas d'identifier le fichier, et un nom d'application familier ne garantit pas sa sécurité. Vérifiez le chemin d'accès et l'état du fichier avant de décider de le supprimer. Microsoft Security Intelligence : PUA : Win32/Presenoker
1. Recherchez l'alerte Presenoker dans la sécurité Windows.
Sélectionnez Démarrer , tapez Sécurité Windows et ouvrez l'application.
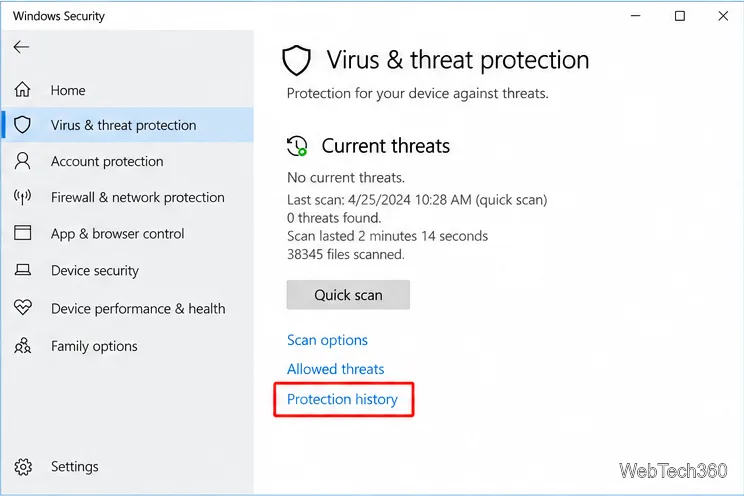
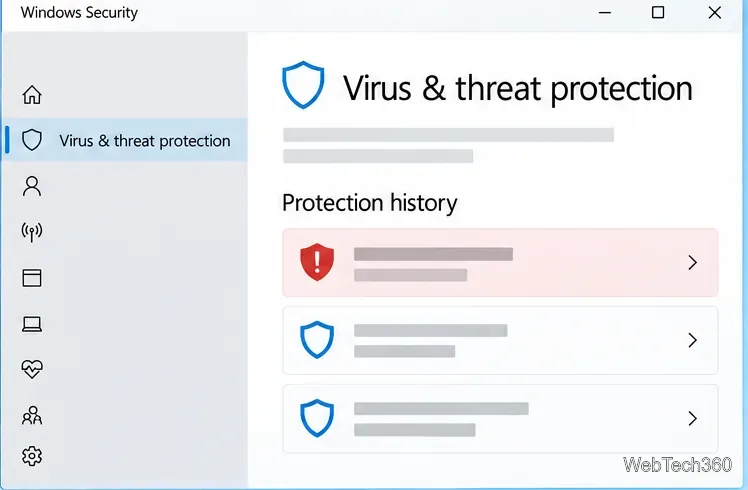
Choisissez Protection contre les virus et menaces , puis sélectionnez Historique de protection . Dans certaines versions de Windows 10, l'historique de protection apparaît sous forme de lien sur la page Protection contre les virus et menaces.
Développez la fiche intitulée PUA : Win32/Presenoker . Consultez l’élément concerné, son emplacement, la date et son état actuel. Windows peut demander l’autorisation d’administrateur pour afficher les détails de la menace.
Illustration du lien « Historique de protection » dans Sécurité Windows. Votre écran peut être différent après les mises à jour.
2. Retirez ou mettez en quarantaine l'élément détecté
Utilisez l'action correspondant au statut affiché sur la carte développée :
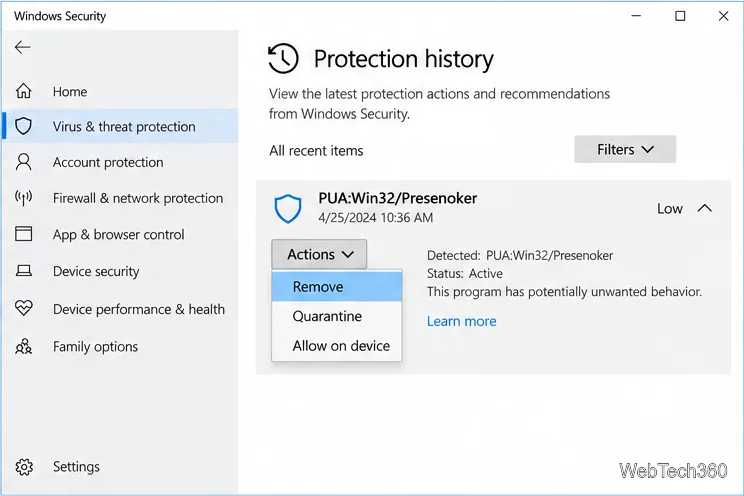
Menace détectée ou action requise : choisissez Supprimer si cette option est proposée. Si l’action disponible est Mettre en quarantaine , sélectionnez-la, puis choisissez Lancer les actions si vous y êtes invité. La mise en quarantaine empêche l’exécution du fichier ; elle est différente de sa suppression.
Menace mise en quarantaine : développez la fiche, ouvrez Actions et choisissez Supprimer . Microsoft indique qu’un élément mis en quarantaine est bloqué mais reste sur l’appareil jusqu’à sa suppression.
Menace bloquée ou supprimée : Defender a déjà bloqué et supprimé l’élément, aucune action de suppression supplémentaire n’est donc nécessaire pour cet événement.
Les options varient selon la détection. Évitez de restaurer ou d'autoriser l'opération sur l'appareil, sauf si vous avez vérifié que le fichier est légitime. La restauration le replace à son emplacement d'origine, où Defender peut le détecter à nouveau ; autoriser un élément non sécurisé peut mettre votre appareil et vos données en danger. Consultez le guide de l'historique de protection de Microsoft .
Illustration d'une carte de détection et de ses options de retrait ; les actions disponibles varient selon le statut.
3. Désinstallez l'application qui a provoqué l'installation.
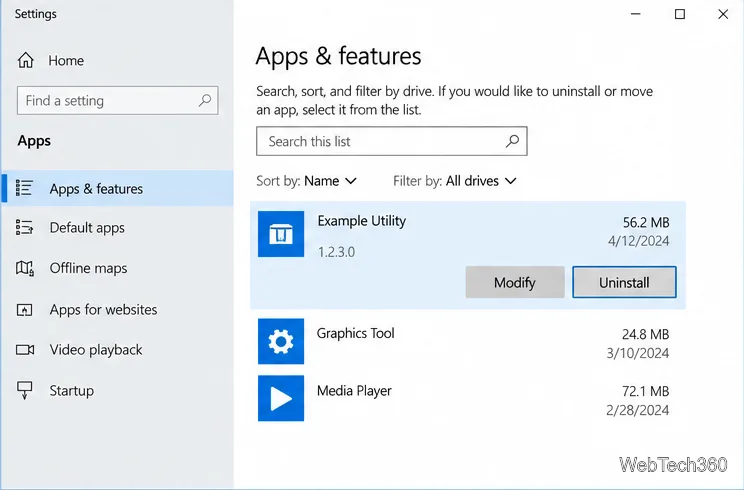
Un programme installé peut laisser une copie résiduelle. Utilisez le chemin d'accès au fichier dans l'historique de protection pour identifier l'application associée. Si vous souhaitez la supprimer, ouvrez Démarrer > Paramètres > Applications > Applications et fonctionnalités , sélectionnez-la, puis choisissez Désinstaller . Vérifiez d'abord l'éditeur et le nom ; le simple fait de ne pas connaître le programme ne justifie pas sa suppression. Si l'alerte concerne un programme d'installation que vous avez téléchargé mais jamais installé, supprimez-le plutôt que de l'ouvrir à nouveau.
Ne supprimez pas manuellement les fichiers des dossiers système Windows et ne désactivez pas Windows Defender pour faire cesser la notification. En cas de doute sur la sécurité d'un élément à supprimer, mettez-le en quarantaine le temps de vérifier. Les instructions de Microsoft pour la désinstallation d'applications sous Windows couvrent les options de suppression standard.
Illustration de l'écran « Applications et fonctionnalités » avec une application générique sélectionnée pour évaluation.
4. Effectuez une nouvelle analyse si l'avertissement s'affiche.
L'historique de protection peut conserver une carte après l'intervention de Defender ; vérifiez son état et sa date. Microsoft indique que l'historique conserve les événements pendant deux semaines. Une nouvelle détection après la suppression suggère qu'une autre copie subsiste dans le dossier Téléchargements, sur un lecteur amovible, dans un dossier synchronisé ou dans l'application source du programme d'installation.
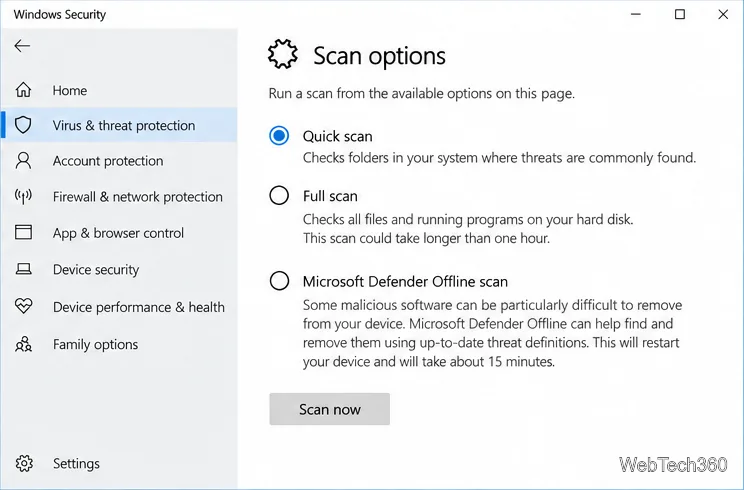
Ouvrez Sécurité Windows > Protection contre les virus et menaces > Options d'analyse .
Sélectionnez « Analyse complète » , puis « Analyser maintenant » . Laissez l’analyse se terminer et consultez les nouvelles cartes d’historique de protection.
Si Defender ne parvient pas à supprimer l'élément ou si la même détection persiste, enregistrez votre travail et exécutez une analyse hors ligne de Microsoft Defender depuis les options d'analyse. L'ordinateur redémarrera pour effectuer l'analyse en dehors de la session Windows habituelle.
Microsoft recommande d'effectuer une analyse hors ligne pour les logiciels malveillants qui réapparaissent fréquemment ou sont difficiles à supprimer. Pour plus de détails sur l'analyse, suivez ses instructions relatives au dépannage de la détection et de la suppression des logiciels malveillants .
Illustration des options d'analyse. L'analyse hors ligne redémarre l'ordinateur ; il est donc conseillé d'enregistrer votre travail en cours au préalable.
Si vous pensez que la détection est un faux positif
La simple reconnaissance ne suffit pas. Vérifiez que le téléchargement provient du site officiel de l'éditeur et que la signature et les détails du fichier correspondent. Si vous pensez toujours que Defender a signalé un fichier sûr, soumettez-le à Microsoft Security Intelligence pour analyse . Mettez-le en quarantaine pendant la vérification ; n'autorisez ce fichier que si vous pouvez confirmer sa légitimité.
Maintenez la protection PUA activée
Pour limiter les téléchargements indésirables, ouvrez Sécurité Windows > Contrôle des applications et du navigateur > Paramètres de protection basée sur la réputation et consultez la section Blocage des applications potentiellement indésirables . Activez le blocage des applications et des téléchargements lorsqu'il est disponible ; le blocage des téléchargements s'applique également à Edge. Ce paramètre ne supprime pas une alerte en cours. Consultez les instructions de Microsoft relatives à la protection contre les applications potentiellement indésirables sous Windows 10 .
Le support de Windows 10 a pris fin le 14 octobre 2025. La Sécurité Windows peut toujours détecter cette vulnérabilité, mais la plupart des appareils Windows 10 ne reçoivent plus de mises à jour de sécurité régulières, sauf s'ils sont couverts par un programme de mises à jour de sécurité étendues ou une édition spéciale. Il est recommandé de migrer vers une version de Windows prise en charge pour bénéficier d'une protection continue. L'avis de Microsoft concernant le support de Windows 10 explique ce changement.