Accueil
» WINDOWS
»
Navigateur CyberDragon : Explication des fonctionnalités de confidentialité portables et du gestionnaire de proxy
Navigateur CyberDragon : Explication des fonctionnalités de confidentialité portables et du gestionnaire de proxy
CyberDragon était un navigateur portable pour ordinateur, conçu autour du blocage des traqueurs, de règles strictes concernant les cookies et d'un gestionnaire de proxy intégré. Il s'agit désormais d'un projet obsolète : SourceForge indique que sa dernière mise à jour date du 24 août 2016 et que ses archives disponibles remontent à 2014, avec une archive du code source datant de 2015. De ce fait, CyberDragon présente un intérêt historique en tant qu'outil de protection de la vie privée, mais n'est pas un navigateur auquel on peut faire confiance pour gérer ses mots de passe, effectuer des opérations bancaires ou naviguer au quotidien.
Le fichier README du projet décrit les fonctionnalités qu'il visait à fournir. Il s'agit d'affirmations des responsables du projet, et non d'une évaluation de sécurité indépendante et actualisée. Les anciennes notes de compatibilité Windows de l'article original ne constituent pas non plus une garantie de support actuelle.
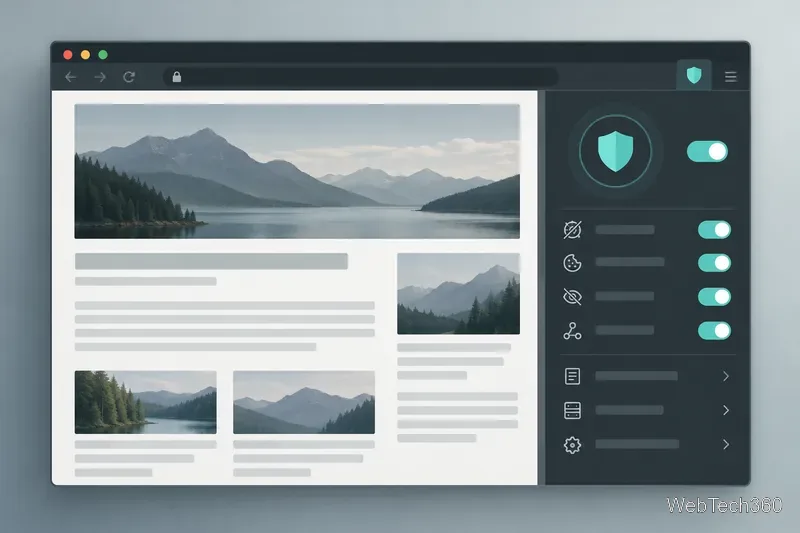
Représentation conceptuelle d'un navigateur plaçant les commandes de confidentialité à côté de la page ; il ne s'agit pas d'une capture d'écran de CyberDragon.
Ce pour quoi CyberDragon a été conçu
CyberDragon était présenté comme portable, conçu pour fonctionner sans installation classique. Son interface affichait la page web à côté d'une zone de paramètres pour la confidentialité et la sécurité. Le projet proposait plusieurs fonctionnalités :
Blocage des traqueurs : Le projet annonçait un bloqueur de traqueurs intégré et un fichier de règles optionnel. Son fichier README affirmait que la liste intégrée couvrait plus de 6 000 traqueurs et la liste optionnelle plus de 30 000. Ces chiffres correspondent aux listes historiques du projet ; ils ne reflètent pas l’efficacité du navigateur face aux méthodes de suivi actuelles.
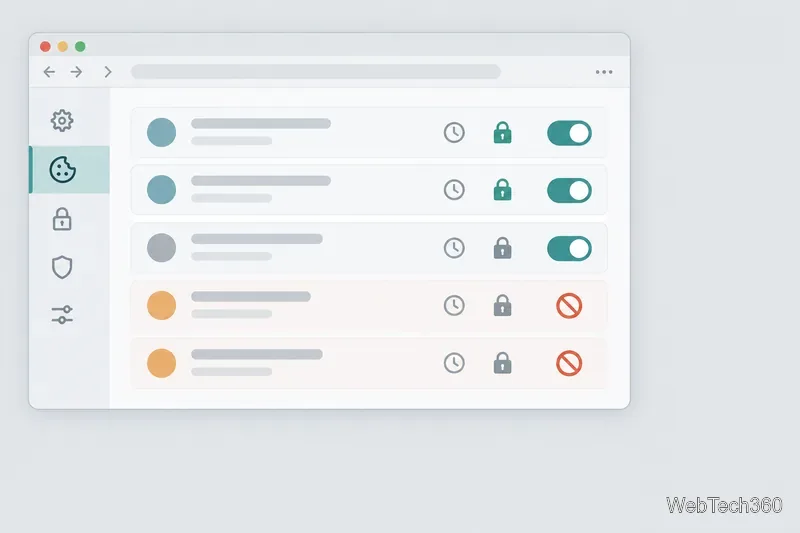
Gestion des cookies : La politique par défaut autorisait uniquement les cookies de session marqués Secure et HttpOnly, bloquait les cookies tiers et permettait aux utilisateurs de créer des exceptions spécifiques à chaque site. Le fichier README affirmait également que CyberDragon n’écrivait jamais de cookies sur le disque.
Gestion des serveurs proxy : les utilisateurs pouvaient consulter les serveurs proxy disponibles, puis en choisir un, y compris les options SOCKS5. L’outil affichait des informations telles que le temps de réponse, le pays, la prise en charge SSL et un indice d’anonymat.
Un filtrage strict peut réduire certaines requêtes indésirables, mais il peut aussi désactiver des fonctionnalités. Si un module de connexion, une vidéo intégrée ou une autre fonctionnalité dépend de contenu bloqué, un site peut paraître incomplet ou cesser de fonctionner jusqu'à ce qu'une règle soit modifiée.
Un panneau conceptuel de contrôle des cookies illustre les types de règles de session et de blocage décrits dans les notes de projet de CyberDragon.
Fonctionnement du récupérateur de proxy anonyme
L'outil était conçu pour trouver des serveurs proxy, les tester et en proposer un à sélectionner dans une liste. Le fichier README de CyberDragon le présentait comme une solution rapide pour faire transiter la navigation par un autre serveur et mentionnait la prise en charge de SOCKS5. Ce protocole peut modifier l'adresse IP visible par un site de destination, mais ne rend pas la connexion anonyme en soi.
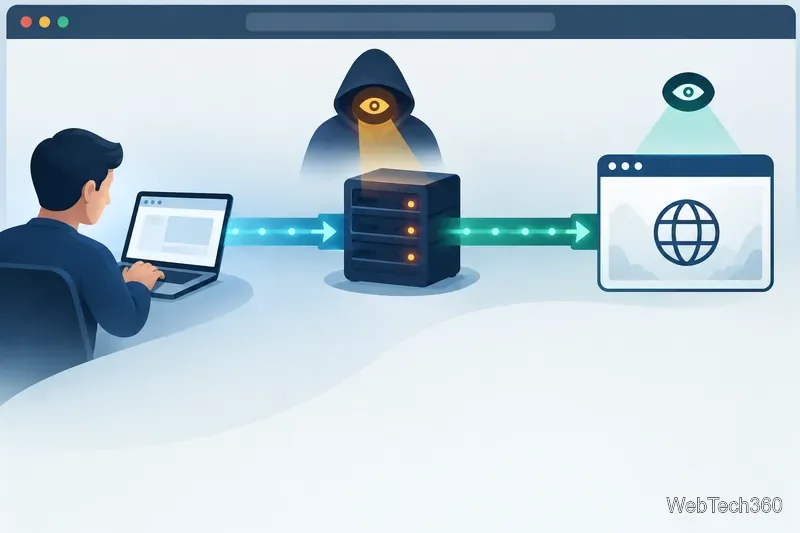
Un proxy se place entre l'appareil et un site web, permettant ainsi à chaque partie de voir des informations de connexion différentes.
Un opérateur de proxy peut voir la connexion entrante et ses métadonnées ; la destination voit généralement l'adresse IP publique du proxy. Les détails dépendent du protocole et de la configuration du proxy. Même un proxy qui masque l'adresse IP à un site web ne peut empêcher l'identification via un compte utilisateur, les données de navigation ou d'autres activités. À titre de comparaison, la présentation technique de Cloudflare explique comment un proxy géré peut dissocier l'adresse du client de l'adresse vue par la destination. Un proxy public inconnu n'offre pas automatiquement les mêmes protections ni le même niveau de confiance.
L'historique de CyberDragon démontre pourquoi son outil de vérification ne saurait constituer une preuve irréfutable. Dans un article de 2015, le responsable du projet indiquait que le point de terminaison de vérification de proxy, codé en dur, était devenu inopérant et que le vérificateur d'anonymat manquait de précision ; un correctif a permis de rendre les URL de test configurables. Un label tel que « anonyme » n'est fiable que dans la mesure où le test sous-jacent est rigoureux. Il ne permet pas de vérifier l'identité de l'utilisateur du proxy, les données enregistrées ni sa sécurité d'utilisation.
Ce que les fonctionnalités de confidentialité font (et ne font pas)
L'attribut Secure indique au navigateur d'envoyer le cookie via des connexions HTTPS, tandis que HttpOnly empêche les scripts de la page de le lire. Ces attributs constituent des protections utiles, mais ils ne rendent pas un cookie inoffensif ni n'empêchent tout suivi. Les applications web modernes peuvent également avoir besoin de cookies persistants pour maintenir la connexion d'un utilisateur ; une politique stricte de cookies de session uniquement peut donc perturber leur utilisation normale. Consultez le guide MDN sur les cookies sécurisés pour connaître la signification actuelle de ces attributs.
De même, le blocage du contenu mixte dans un paramètre de navigateur ne remplace pas un moteur de navigateur maintenu. Le contenu mixte se produit lorsqu'une page sécurisée demande des ressources via une connexion non sécurisée ; les navigateurs modernes mettent à niveau certaines requêtes et en bloquent d'autres. Les archives de CyberDragon ne prouvent pas que son ancienne implémentation soit compatible avec les protections actuelles des navigateurs. Le guide MDN sur le contenu mixte explique comment les navigateurs actuels le gèrent.
Devriez-vous télécharger CyberDragon aujourd'hui ?
Pour la plupart des utilisateurs, la réponse est non : ni comme navigateur quotidien, ni pour des activités sensibles. D'après SourceForge, la dernière mise à jour du projet date du 24 août 2016. L'archive Windows de CyberDragon 1.6.5 date de décembre 2014 et l'archive source 1.6.6 d'avril 2015. Ces informations ne garantissent ni les mises à jour de sécurité actuelles, ni la compatibilité avec les versions de Windows prises en charge, ni la maintenance du moteur de navigateur.
Si vous effectuez des recherches sur ce logiciel pour des raisons historiques, commencez par consulter la page SourceForge du projet , son archive de fichiers ou le dépôt source du responsable de la maintenance . Évitez les sites de téléchargement tiers et ne saisissez pas vos identifiants personnels dans un navigateur obsolète simplement pour tester ses commandes.
Le filtre anti-traqueurs, les règles relatives aux cookies et le gestionnaire de proxy de CyberDragon étaient ambitieux pour un navigateur portable de l'époque. Aujourd'hui, son ancienneté, l'abandon de la vérification du proxy et l'absence de maintenance récente sont plus problématiques que son étiquette « anonyme ». Pour la protection de votre vie privée et de vos comptes, privilégiez un navigateur bénéficiant encore de mises à jour de sécurité.