Accueil
» WINDOWS
»
Rediriger vers votre serveur Web à l'aide d'une URL sans adresse IP statique
Rediriger vers votre serveur Web à l'aide d'une URL sans adresse IP statique
Vous pouvez accéder à un serveur web via la même URL sans acheter d'adresse IP fixe. Configurez un DNS dynamique (DDNS) pour qu'un nom d'hôte suive les changements de votre adresse IP publique, puis configurez un accès entrant sécurisé au serveur. Si votre connexion Internet utilise un NAT de niveau opérateur (CGNAT), utilisez un tunnel plutôt qu'une simple redirection de port.
Cela diffère de l'attribution d'une adresse IP publique permanente à votre ordinateur. Le DDNS modifie un enregistrement DNS lorsque votre FAI attribue une nouvelle adresse ; les visiteurs continuent d'utiliser le même nom d'hôte, par exemple : home.example.net.
Ce dont vous avez besoin avant de commencer
Pour la méthode DDNS classique, vous avez besoin d'un serveur web fonctionnel, d'un routeur que vous pouvez administrer, d'un nom d'hôte ou d'un domaine DDNS et d'une connexion internet accessible publiquement. Le protocole HTTPS doit également être configuré pour le site web. Les menus des routeurs et les forfaits des fournisseurs d'accès varient, il est donc important de suivre les instructions actuelles de votre fournisseur plutôt que de vous fier à une capture d'écran obsolète.
Comment accéder à un serveur web avec une URL et une adresse IP dynamique
1. Vérifiez que le serveur web fonctionne sur votre réseau local.
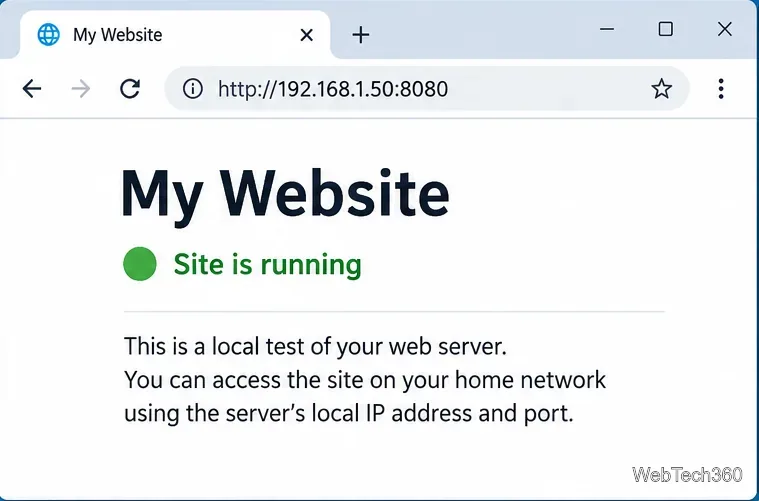
Lancez le site web et ouvrez son adresse locale depuis un autre appareil du même réseau. Par exemple, un serveur écoutant 192.168.1.50sur le port 8080 8080sera testé à l'adresse http://192.168.1.50:80808080. Ce ne sont que des exemples d'adresses ; vous ne devez pas les copier aveuglément.
Réservez l'adresse IP privée du serveur dans les paramètres DHCP de votre routeur, ou configurez une adresse LAN stable. L'adresse IP publique peut changer, mais le routeur doit toujours savoir quel périphérique local reçoit les requêtes entrantes.
Exemple de vérification du bon fonctionnement du site web sur le réseau domestique avant de modifier les paramètres DNS ou du routeur.
2. Créez un nom d'hôte DNS dynamique et activez les mises à jour.
Choisissez un fournisseur comme No-IP, créez un nom d'hôte et configurez les mises à jour automatiques. Si votre routeur est compatible avec ce fournisseur, accédez à sa section DNS dynamique (DDNS), sélectionnez le fournisseur et saisissez le nom d'hôte ainsi que les identifiants ou la clé de mise à jour fournis par le fournisseur. Sinon, installez le client de mise à jour du fournisseur sur un ordinateur toujours allumé. Consultez le guide d'installation officiel du routeur No-IP .
Une autre option pour un domaine utilisant le DNS de Cloudflare consiste à mettre à jour son enregistrement A via l'API Cloudflare. Cloudflare documente les mises à jour d'IP dynamiques . N'intégrez pas de jeton d'API DNS dans les fichiers publics de votre site web.
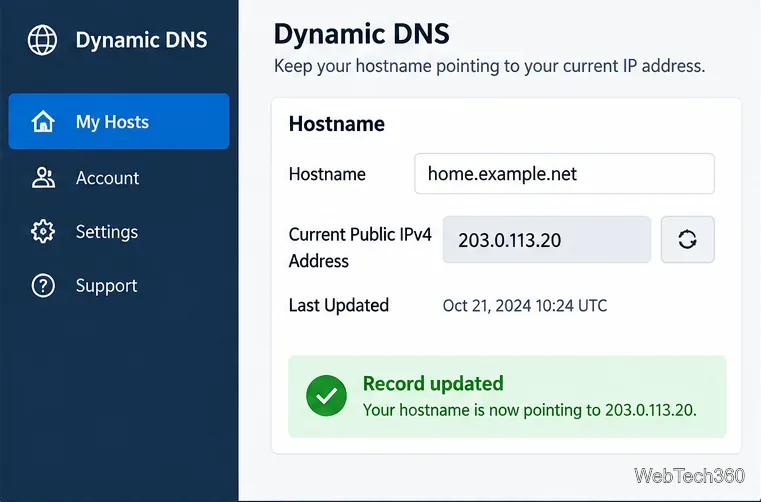
Après une mise à jour, vérifiez que le nom d'hôte correspond bien à l'adresse IP publique actuelle de la connexion. L'adresse d'exemple 203.0.113.20ci-dessous est réservée à la documentation et ne vous permettra pas d'accéder à votre domicile.
Le nom d'hôte est mis à jour lorsque l'adresse IP publique change ; le tableau de bord présenté en exemple ne correspond pas à un compte fournisseur réel.
3. Redirigez le trafic web vers le périphérique approprié
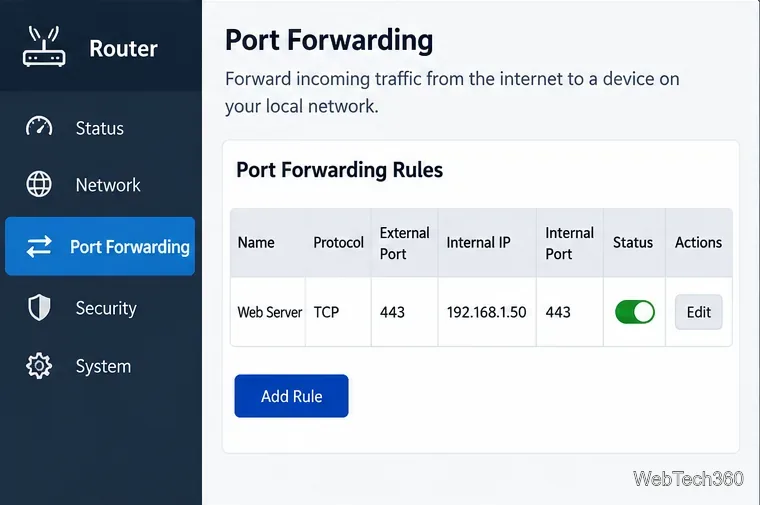
Lors d'une connexion avec une adresse IP publique, configurez la page de redirection de ports de votre routeur afin d'envoyer le port TCP externe requis vers l'adresse IP locale réservée du serveur. Pour un site HTTPS classique, le port externe 443est généralement redirigé vers un serveur web ou un proxy inverse écoutant sur le port 443. Ce serveur HTTPS peut ensuite relayer les requêtes vers une application sur le port 8080. Ces ports sont distincts et nécessitent une configuration serveur appropriée.
Autorisez uniquement le trafic nécessaire à travers le pare-feu hôte. Utilisez un certificat TLS valide et redirigez le trafic HTTP vers HTTPS lorsque cela est approprié. Certaines méthodes de validation de certificat requièrent un port80 ; consultez les exigences de Let's Encrypt . Évitez de rendre accessible sur Internet un tableau de bord d'administration ou un serveur de développement non protégé.
Exemple de règle de redirection de port pour un point de terminaison HTTPS ; son service interne doit effectivement écouter sur le port 443.
4. Testez l'URL publique depuis l'extérieur de votre réseau.
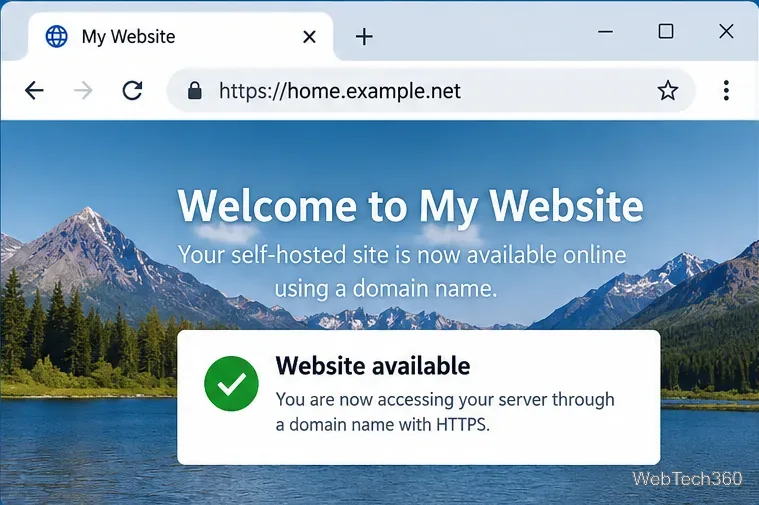
Désactivez le Wi-Fi sur votre téléphone et utilisez https://home.example.netles données mobiles pour accéder au site, en remplaçant le nom d'hôte par le vôtre. Il est important de tester depuis l'extérieur, car certains routeurs ne peuvent pas accéder à leur propre adresse IP publique depuis le réseau local. Vérifiez que le site se charge correctement et que votre navigateur accepte son certificat HTTPS.
Si le site est inaccessible, vérifiez dans cet ordre sa disponibilité locale, l'état de mise à jour du DDNS, la résolution DNS, la redirection du routeur, le pare-feu du serveur et la configuration TLS. Les caches DNS peuvent conserver brièvement une ancienne adresse IP après une modification.
Exemple de résultat après la configuration du nom d'hôte public, du service HTTPS et de l'accès externe.
Que se passe-t-il si votre FAI utilise CGNAT ou bloque les ports entrants ?
Le DDNS seul ne peut pas résoudre le CGNAT : le routeur ne contrôle pas l’adresse IPv4 publique partagée, de sorte que les connexions entrantes non sollicitées ne peuvent généralement pas atteindre votre appareil. Comparez l’adresse WAN affichée par votre routeur avec l’adresse IP publique fournie par un service de vérification d’adresse IP externe. Si elles diffèrent, ou si votre routeur possède une adresse dans une plage privée ou partagée, demandez à votre fournisseur d’accès Internet si une adresse routable est disponible.
Pour un site web sans redirection de port entrante, Cloudflare Tunnel connecte un service local à un nom d'hôte public via une connexion sortante ; la publication d'une application nécessite un domaine configuré avec Cloudflare. Tailscale Funnel peut fournir une URL HTTPS publique pour une application sans configuration de ports de routeur. Consultez les exigences et les contrôles d'accès de chaque service avant d'exposer des données sensibles.
Devriez-vous encore utiliser URLRedirector ?
L'utilitaire URLRedirector d'origine était conçu pour les anciennes versions de Windows et utilisait une page de redirection accessible par FTP pour rediriger les visiteurs vers une adresse IP changeante. Cette méthode, bien qu'ancienne, diffère des solutions DDNS modernes basées sur le DNS. Son ancien emplacement de téléchargement et son statut de maintenance actuel n'ayant pu être vérifiés, il n'est pas recommandé de l'installer lors d'une nouvelle configuration.
En résumé : utilisez DDNS, HTTPS et une redirection de port correctement configurée lorsque votre connexion dispose d’une adresse IP publique accessible. Utilisez un tunnel sortant lorsque l’accès entrant direct est impossible. Ces deux méthodes offrent aux visiteurs une URL stable sans que vous ayez à louer une adresse IP statique.