Home
» LINUX
»
Come aprire programmi con accesso root su Linux
Come aprire programmi con accesso root su Linux
Per avviare un programma con accesso root su Linux, utilizza il metodo più specifico per l'attività: autorizza la richiesta di privilegi di amministratore dell'applicazione stessa, esegui un singolo comando da terminale con `sudo` sudooppure modifica un file di testo protetto con sudoedit`sudo`. Evita di avviare un'intera applicazione desktop come root per una singola azione privilegiata. L'utente root può modificare qualsiasi file di sistema, quindi l'accesso temporaneo aiuta a prevenire danni accidentali. La guida di GNOME ai privilegi amministrativi spiega perché l'accesso con privilegi elevati dovrebbe essere limitato al lavoro che lo richiede.
Scegli il metodo giusto
Avvia un'app normalmente se devi installare software, modificare un'impostazione di sistema, gestire un disco o eseguire un'altra attività a livello di sistema. I programmi progettati per queste attività possono richiedere l'autorizzazione solo quando viene richiesta l'azione protetta. Utilizza l' sudoopzione per le utilità da riga di comando, sudoeditper i file di testo protetti e pkexecsolo se la documentazione del programma lo prevede.
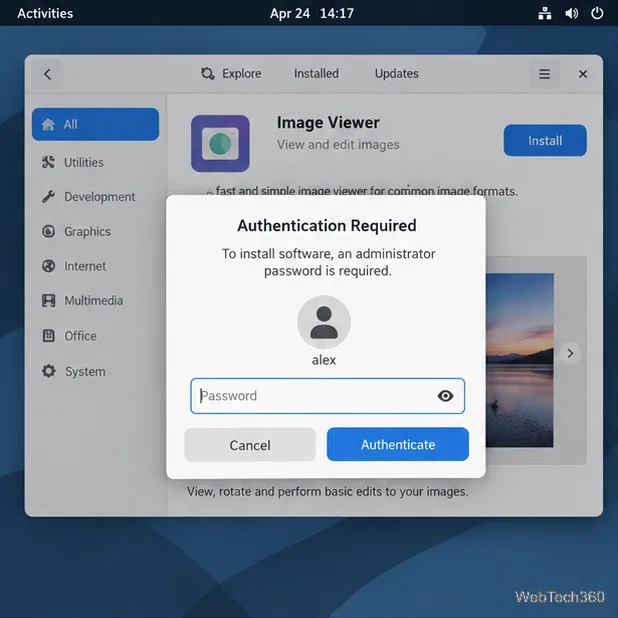
Un programma di installazione può richiedere l'autenticazione dell'amministratore prima di apportare una modifica a livello di sistema. Approva solo le richieste che riconosci.
Eseguire un comando con sudo
Apri un terminale dal menu delle applicazioni del tuo desktop.
Digita sudoil comando esatto seguito dagli argomenti che richiedono privilegi elevati.
Rivedi il comando, premi Invio e autenticati se richiesto.
La forma generale è:
sudo command-name [options]
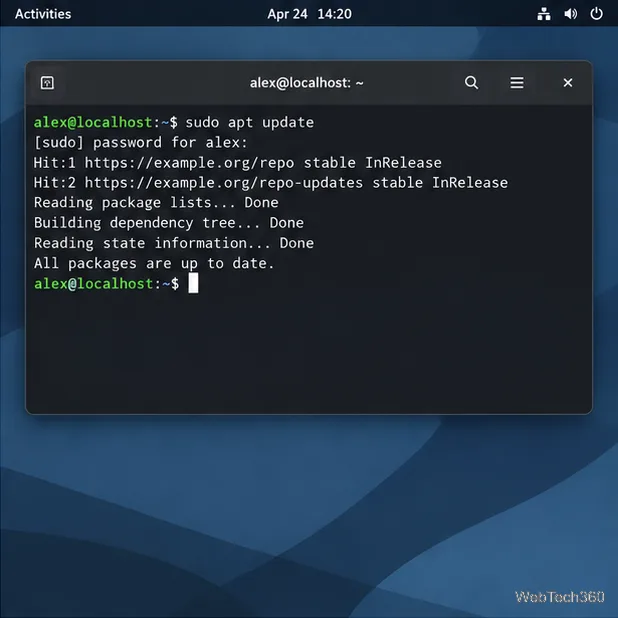
Ad esempio, sudo apt updateaggiorna i metadati dei pacchetti su Debian e Ubuntu. Altre distribuzioni utilizzano gestori di pacchetti diversi, quindi segui la documentazione della tua distribuzione invece di copiare un comando apt su Fedora, Arch Linux o un altro sistema. Leggi i comandi che non conosci prima di eseguirli, soprattutto quelli che modificano dischi, servizi, utenti o file di sistema.
Esempio illustrativo di terminale Debian o Ubuntu: sudo apt update. Il comando varia a seconda della distribuzione.
Nella maggior parte sudodelle configurazioni, inserisci la password del tuo account con cui hai effettuato l'accesso, non la password di root. Nessun carattere verrà visualizzato mentre digiti. Il tuo account deve essere autorizzato a utilizzare sudo; in caso contrario, chiedi a un amministratore di concederti l'accesso. Non aprire una shell di root con sudo -so sudo -isolo per eseguire un comando: ogni comando in quella shell rimane con privilegi elevati finché non esci da essa.
Modifica un file protetto con sudoedit
Per modificare un file di configurazione di sistema, utilizzare sudoeditinvece di avviare un editor di testo completo come root. Ad esempio:
sudoedit /etc/hosts
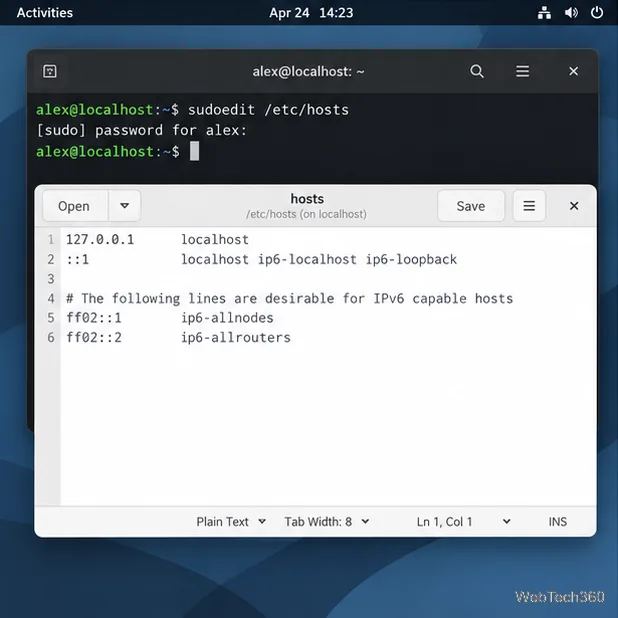
È possibile utilizzare anche sudo -e /etc/hosts. L'editor lavora su una copia temporanea come se fosse il tuo utente normale; sudoeditscrive le modifiche salvate nel file protetto. Verifica il percorso prima di salvare. Consulta il manuale di sudoedit per i dettagli.
sudoeditConsente al tuo editor abituale di modificare una copia temporanea, quindi scrive il file con privilegi elevati.
Utilizza pkexec solo quando un'applicazione con interfaccia grafica lo supporta
Per un programma con interfaccia grafica, prova innanzitutto a utilizzare la funzione di amministratore integrata o la richiesta di autenticazione. I gestori di pacchetti e gli strumenti di impostazione del sistema spesso richiedono l'autorizzazione quando si sceglie di apportare una modifica a livello di sistema. Se un'applicazione non dispone di tale funzionalità, consulta la sua documentazione prima di utilizzare un launcher.
pkexecLa documentazione lo descrive come uno strumento di Polkit per eseguire un comando come un altro utente, di default root. Utilizzalo solo quando le istruzioni del programma lo specificano e indicano il percorso corretto dell'eseguibile:
pkexec /absolute/path/to/program
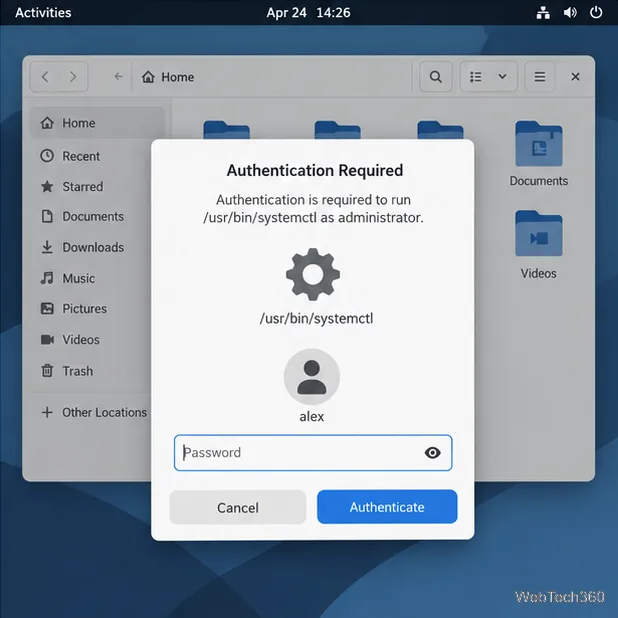
Sostituisci il percorso di esempio con il percorso documentato. Polkit utilizza un agente di autenticazione ed esegue il comando in un ambiente con restrizioni. Il manuale indica che pkexecper impostazione predefinita non conserva le normali variabili di visualizzazione X11, quindi alcune applicazioni con interfaccia grafica non si apriranno in questo modo. Non aggirare questa restrizione con modifiche alle variabili d'ambiente copiate o regole Polkit personalizzate. Se l'applicazione non supporta pkexec, utilizza il suo flusso di lavoro integrato o un'alternativa da riga di comando.
Verificare il percorso del programma e l'azione richiesta prima dell'autenticazione. Questo esempio non significa che ogni applicazione GUI supporti tale funzionalità pkexec.
Salta le istruzioni obsolete per l'avvio come root
I tutorial più vecchi potrebbero consigliare di avviare un file manager come root, di abilitare l'accesso root con `sudo` passwdo di installare `sudo` gksuo ` gksudosudo`. Queste non sono istruzioni sicure e universali per le attuali distribuzioni Linux desktop. Un file manager con accesso root può modificare file protetti e un'interfaccia grafica con accesso root può creare file nella directory home che il tuo account normale non può gestire. La configurazione dell'account root varia a seconda della distribuzione; non sbloccare o impostare una password di root a meno che la documentazione corrente non lo preveda espressamente. Il tracker dei pacchetti Debian lo elenca gksucome non disponibile nelle attuali distribuzioni Debian, quindi evita i vecchi comandi del repository relativi a questo.
Risolvi i comuni errori di autorizzazione
sudoIl sistema indica che non sei autorizzato: utilizza un account amministratore autorizzato o richiedi l'accesso all'amministratore di sistema. La modifica dei permessi dei file non concede sudoi diritti.
pkexecNon viene visualizzato alcun messaggio o l'app non si apre: la sessione potrebbe non disporre di un agente di autenticazione oppure l'app potrebbe non supportare questo metodo di avvio. Aprila normalmente e utilizza l'azione amministrativa supportata.
Un'applicazione avviata con i privilegi di root ha creato file che non puoi modificare: correggi la proprietà solo dei file interessati seguendo le procedure documentate dalla tua distribuzione. Non modificare ripetutamente la proprietà nella tua cartella home.
Per la maggior parte delle operazioni, utilizza il prompt dell'applicazione stessa per una modifica grafica, sudoper un singolo comando e sudoeditper un file di testo protetto. In questo modo, l'accesso root rimane limitato all'operazione che lo richiede.