Home
» LINUX
»
Come bloccare gli annunci tramite DNS su Linux
Come bloccare gli annunci tramite DNS su Linux
Su Linux è possibile bloccare molti annunci e tracker modificando il resolver DNS utilizzato dalla connessione di rete. Un servizio di filtraggio DNS come AdGuard DNS si rifiuta di risolvere i domini presenti nelle sue liste di blocco, quindi la modifica può avere effetto su browser e altre applicazioni senza la necessità di installare un'estensione separata per il blocco degli annunci. Tuttavia, non rimuoverà tutti gli annunci: quelli provenienti dallo stesso dominio dei contenuti, dei post sponsorizzati e delle applicazioni con DNS integrato o preimpostato potrebbero comunque essere visualizzati.
Scegli un servizio DNS per il blocco degli annunci
Questa guida utilizza gli indirizzi DNS pubblici attuali di AdGuard. Gli indirizzi più vecchi, talvolta ripetuti in tutorial obsoleti, non sono più quelli predefiniti consigliati; utilizzare i valori ufficiali attuali riportati di seguito.
IPv4:94.140.14.14 e94.140.15.15
IPv6:2a10:50c0::ad1:ff e2a10:50c0::ad2:ff
Questi sono i resolver di filtro predefiniti di AdGuard, che bloccano annunci e tracker. I server di Protezione Famiglia aggiungono il filtro per i contenuti per adulti, mentre i server senza filtro non bloccano gli annunci. Consulta la guida ufficiale di AdGuard Public DNS se desideri un profilo di filtro diverso o un protocollo DNS crittografato.
Prima di modificare il DNS
Annota la configurazione DNS corrente o scatta uno screenshot in modo da poterla ripristinare se necessario. Di solito non è necessario modificare l'indirizzo IPv4, il gateway o le impostazioni di subnet. Lascia il metodo di connessione impostato su Automatico (DHCP) o equivalente; disabilita solo l'opzione DNS automatico. Se la tua rete richiede un resolver aziendale, scolastico, VPN o fornito dal router, consulta prima l'amministratore.
Configurare AdGuard DNS in GNOME (Ubuntu e ambienti desktop simili)
Le etichette variano leggermente tra le diverse versioni di GNOME, ma l'editor delle connessioni segue lo stesso schema.
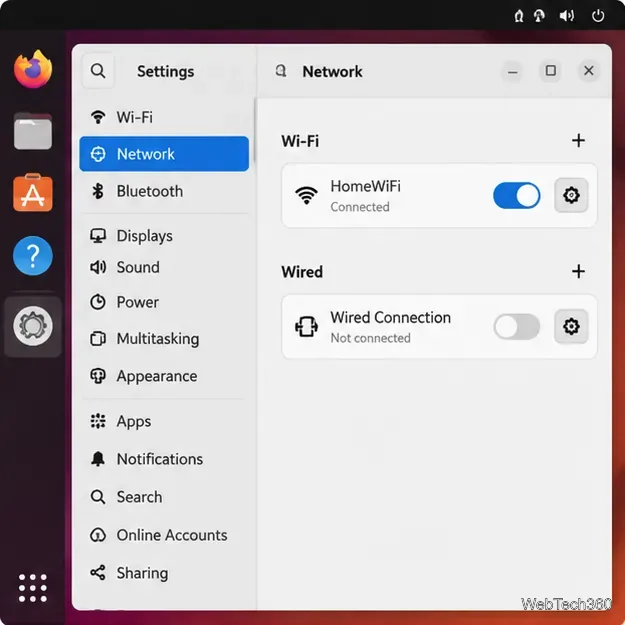
Apri Impostazioni , quindi scegli Rete per la connessione Ethernet o Wi-Fi per una connessione wireless.
Apri le impostazioni della connessione Wi-Fi o cablata attiva.
Fai clic sull'icona a forma di ingranaggio accanto alla connessione attiva per aprirne le impostazioni.
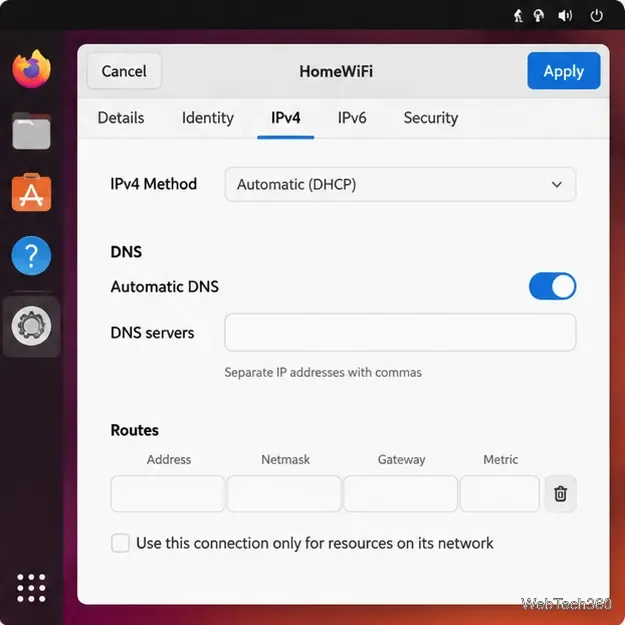
Apri la scheda IPv4 . Individua la sezione DNS e disattiva l'opzione Automatico . Non modificare il metodo IPv4 da DHCP a meno che tu non abbia bisogno intenzionalmente di un indirizzo statico.
Le impostazioni DNS si trovano nella scheda IPv4 della connessione.
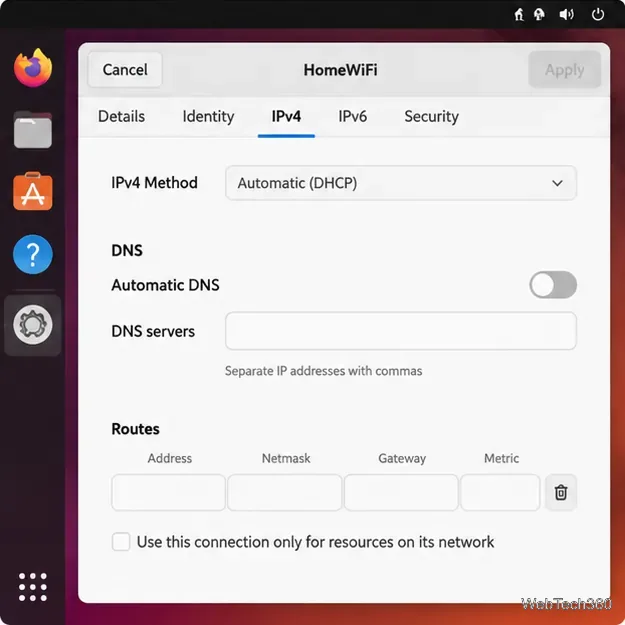
Inserisci 94.140.14.14, 94.140.15.15i server DNS nel campo apposito. Se sul tuo computer desktop vengono visualizzate voci separate, inserisci prima un indirizzo e poi l'altro.
Disabilita il DNS automatico per inserire gli indirizzi dei resolver che preferisci.
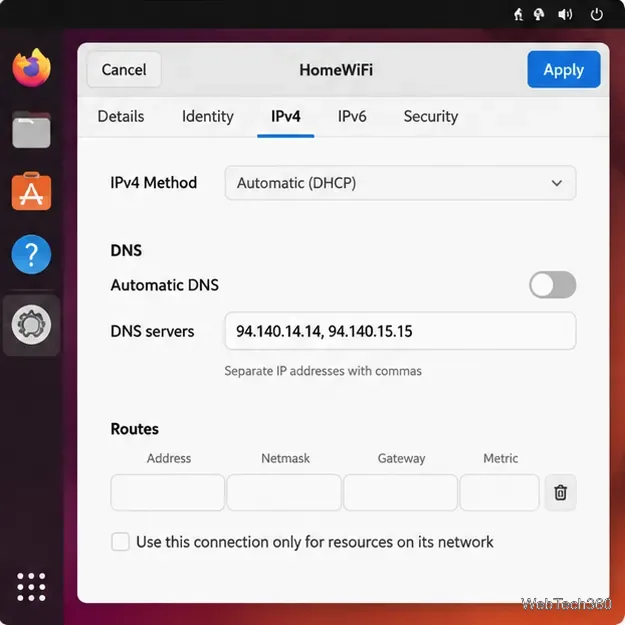
Fai clic su Applica . Se IPv6 è abilitato sulla tua rete, apri la scheda IPv6 e configura anche gli indirizzi IPv6 di AdGuard, altrimenti il sistema potrebbe continuare a risolvere alcune richieste tramite i server DNS IPv6 forniti automaticamente.
Inserisci entrambi gli indirizzi IPv4 DNS di AdGuard, quindi applica le impostazioni.
Se le nuove impostazioni non hanno effetto immediato, disconnettiti e riconnettiti alla rete. Di solito non è necessario riavviare completamente il sistema.
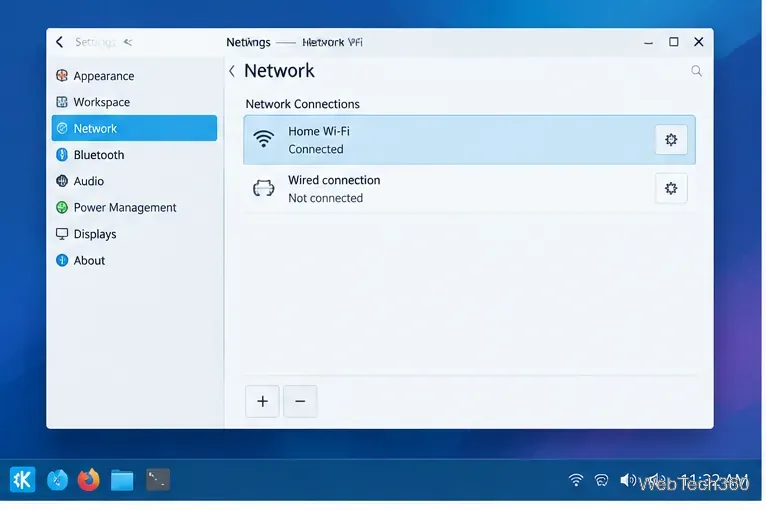
Apri le Impostazioni di sistema e individua Rete o l'editor di connessione fornito dalla tua distribuzione. Seleziona il profilo Wi-Fi o cablato attivo.
Seleziona la connessione attiva nelle impostazioni di rete di KDE.
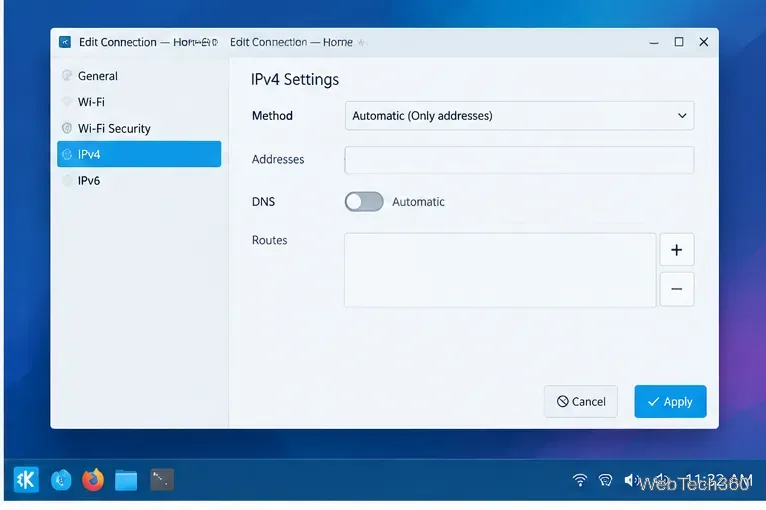
Modifica la connessione e seleziona IPv4 . Mantieni il metodo impostato su indirizzi automatici, spesso etichettato come Automatico (Solo indirizzi) .
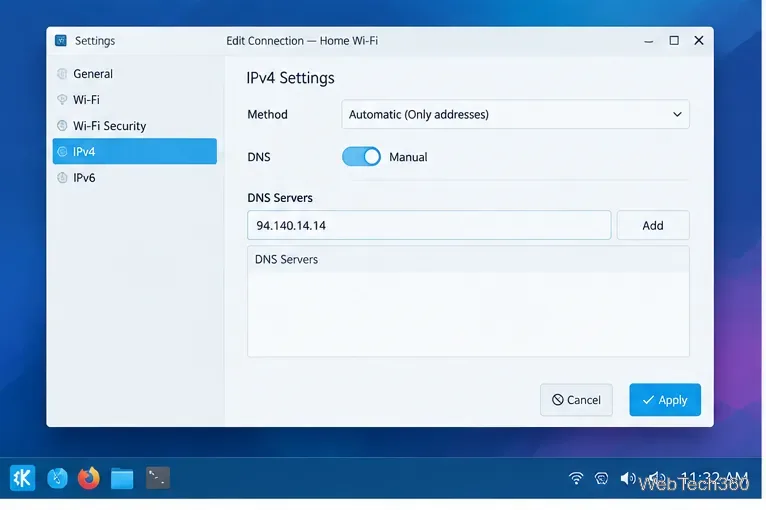
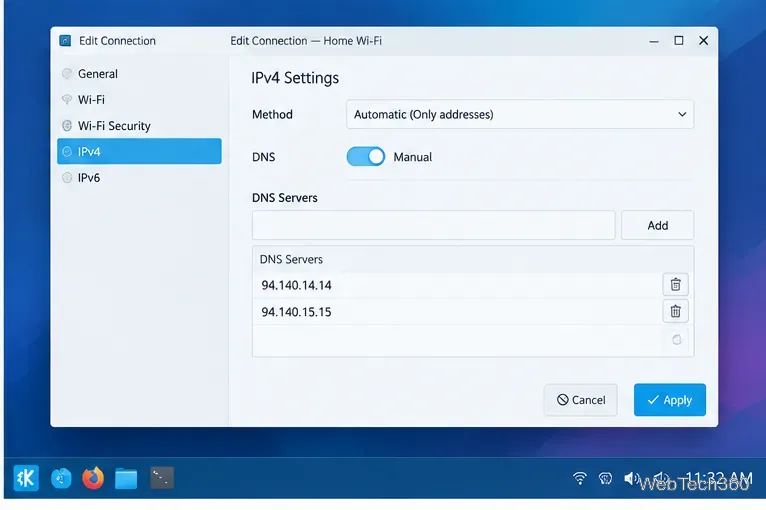
Passa dalla modalità automatica a quella manuale per il DNS, quindi aggiungi 94.140.14.14e 94.140.15.15come server DNS separati.
Apri le impostazioni IPv4 e imposta il DNS su manuale.Aggiungi il primo indirizzo del server DNS di AdGuard.
Salva o applica le modifiche alla connessione. Se IPv6 è attivo, configura anche i resolver IPv6 di AdGuard corrispondenti nella sezione IPv6. Riconnettiti se necessario.
Prima di applicare la modifica, verificare che entrambi gli indirizzi DNS siano presenti nell'elenco.
KDE e le diverse distribuzioni possono utilizzare interfacce di gestione della rete differenti, pertanto i nomi dei pulsanti potrebbero variare. L'importante è modificare la connessione attiva e sostituire i server DNS automatici, evitando di passare accidentalmente alla modalità manuale per l'assegnazione dell'indirizzo IP.
Altri desktop Linux e NetworkManager
MATE, Xfce, Cinnamon e altri ambienti desktop utilizzano spesso NetworkManager. Apri il menu Rete, scegli Modifica connessioni , seleziona il profilo attivo e apri le sue impostazioni IPv4. Imposta il metodo su Automatico (solo indirizzi DHCP) o l'equivalente più simile, quindi inserisci i due indirizzi DNS nel campo Server DNS e salva. Non modificare /etc/resolv.confdirettamente su un sistema NetworkManager predefinito: potrebbe essere generato automaticamente e le modifiche manuali potrebbero essere sovrascritte.
Verifica la modifica e risolvi i problemi.
Verifica la risoluzione DNS: esegui il comando resolvectl statussui sistemi che utilizzano systemd-resolved oppure controlla la connessione attiva in NetworkManager. Puoi anche interrogare un dominio nslookup example.comse l'utilità è installata.
Gli annunci continuano a essere visualizzati: il filtro DNS blocca le richieste ai domini elencati, non tutti gli elementi pubblicitari. Cancella la cache DNS del browser o riavvia l'applicazione e verifica se il browser utilizza il proprio provider Secure DNS/DoH.
I siti web smettono di caricarsi: verifica che gli indirizzi siano stati inseriti correttamente, riprova a connetterti o ripristina temporaneamente il DNS automatico per determinare se il problema è causato dal resolver.
VPN o IPv6 ignorano l'impostazione: i client VPN e la configurazione IPv6 possono fornire server DNS separati. Configurare il DNS nel profilo VPN o IPv6 in base alle necessità, anziché presumere che l'impostazione IPv4 controlli ogni richiesta.
Desideri filtrare i DNS per l'intera rete?
La modifica del DNS su Linux influisce solo sul profilo di connessione corrente. Per estendere la protezione a più dispositivi, è necessario configurare un servizio DNS supportato sul router o utilizzare un resolver di filtro locale come Pi-hole . La configurazione a livello di router può coprire un numero maggiore di dispositivi, ma i client che utilizzano una VPN o un proprio DNS crittografato potrebbero ignorarla. Inoltre, il filtro DNS di per sé non crittografa il normale traffico DNS; AdGuard pubblica nella sua documentazione ufficiale opzioni separate per DNS-over-HTTPS e DNS-over-TLS.