Home
» LINUX
»
Come configurare un server TFTP su Ubuntu Server con tftpd-hpa
Come configurare un server TFTP su Ubuntu Server con tftpd-hpa
Installa il server tftpd-hpa e il client tftp-hpa di Ubuntu . Questa configurazione serve i file da una directory /srv/tftpe li memorizza in una directory separata per i file caricati. Consulta l' elenco dei pacchetti server e client di Ubuntu .
Sicurezza: TFTP non prevede login né crittografia. Limitare l'accesso a una rete LAN fidata; i client raggiungibili possono leggere i file disponibili e caricarli laddove le autorizzazioni lo consentano. Non trasferire informazioni riservate. Le specifiche di TFTP descrivono i suoi limiti di sicurezza.
Configura il server TFTP
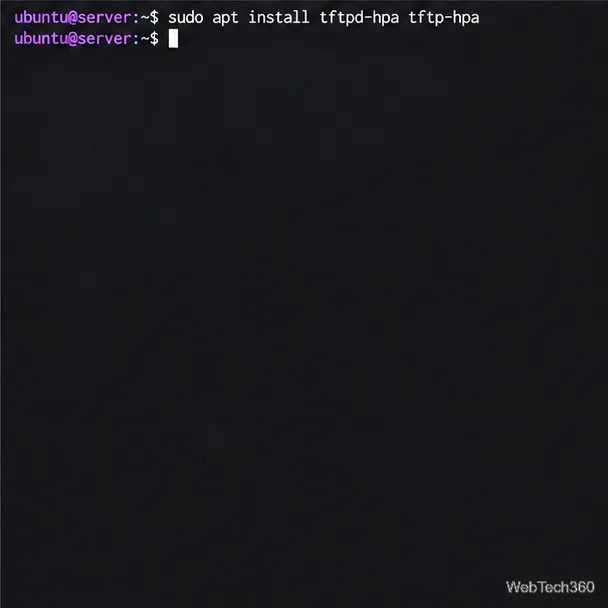
1. Installa il server e il client
Aggiorna i metadati di APT, quindi installa entrambi i pacchetti:
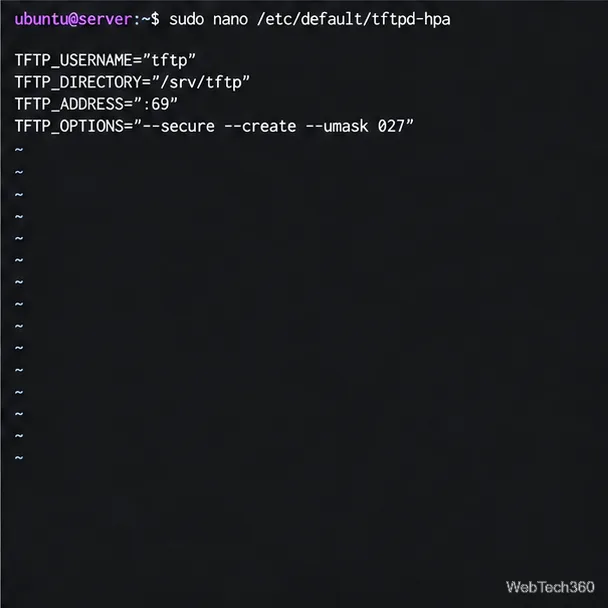
--secureLimita il demone alla sua directory radice configurata, --createconsente il caricamento di file e --umask 027limita i nuovi file caricati alla modalità 0640. Il manuale di Ubuntu tftpd documenta queste opzioni. Salva con Ctrl+O, premi Invio, quindi Ctrl+X.
Poiché --securerende /srv/tftpla directory radice visibile al client, i nomi dei file sono relativi ad essa: utilizzare hello.txt, non /srv/tftp/hello.txt. I client TFTP non esplorano le directory, quindi mantengono un elenco dei nomi dei file pubblicati e dei relativi percorsi.
Limita i file e imposta la maschera di caricamento.
3. Creare la directory principale e la directory di caricamento
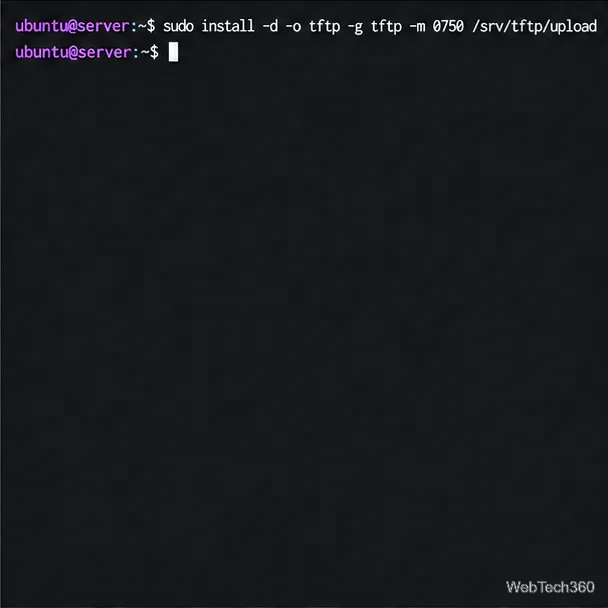
Mantieni la directory principale di proprietà di root e concedi l'accesso in scrittura solo alla cartella di caricamento:
Il demone può leggere la directory principale, ma solo l' tftpaccount può scriverci /srv/tftp/upload. Evita di rendere l'intera struttura ad albero scrivibile da tutti con permessi come 777.
I file nella directory pubblica devono essere considerati leggibili da qualsiasi client autorizzato. È consigliabile limitare tale struttura di directory alle immagini di avvio, al firmware o ad altro materiale destinato a quella rete. Per i trasferimenti privati, è opportuno utilizzare un protocollo con autenticazione e crittografia.
Solo la sottocartella di caricamento è scrivibile.
4. Aggiungi un file da servire
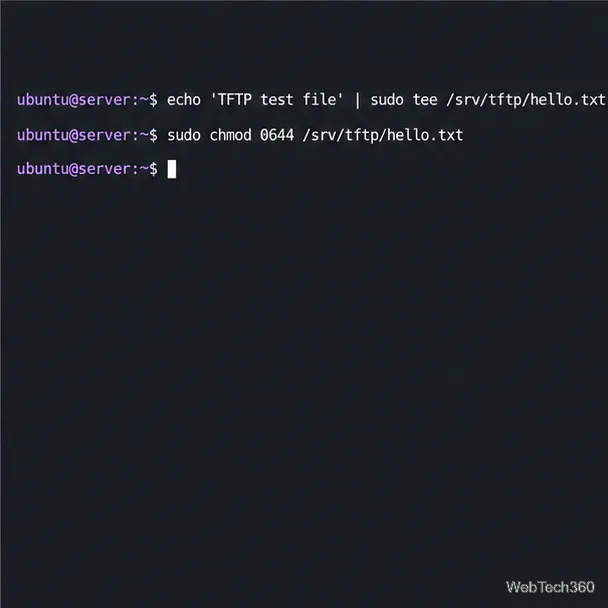
Crea un file noto nella directory principale. I controlli di lettura predefiniti di TFTP richiedono che i file serviti siano leggibili pubblicamente, quindi imposta la modalità 0644:
echo 'TFTP test file' | sudo tee /srv/tftp/hello.txt
sudo chmod 0644 /srv/tftp/hello.txt
Crea un file noto per il test di download.
5. Abilitare e riavviare il servizio
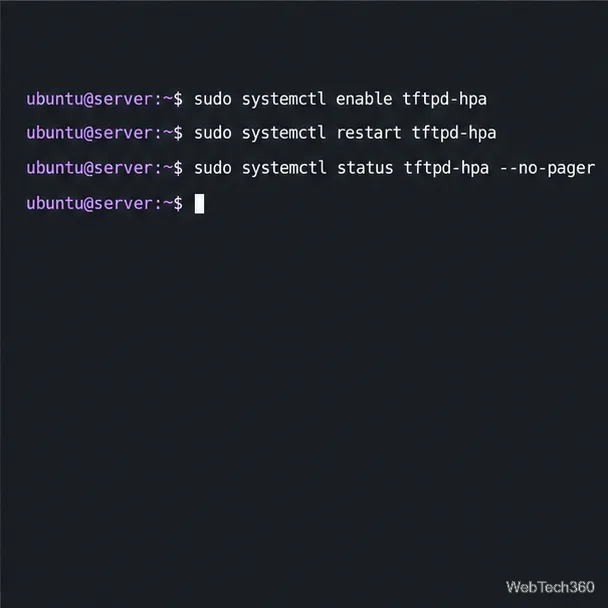
Abilita l'unità all'avvio, riavviala per applicare le impostazioni e verifica il suo stato:
Se l'avvio non riesce, controlla il registro del servizio con sudo journalctl -u tftpd-hpa -b --no-pager.
Riavvia il servizio dopo averne modificato le impostazioni.
6. Limitare l'accesso del firewall
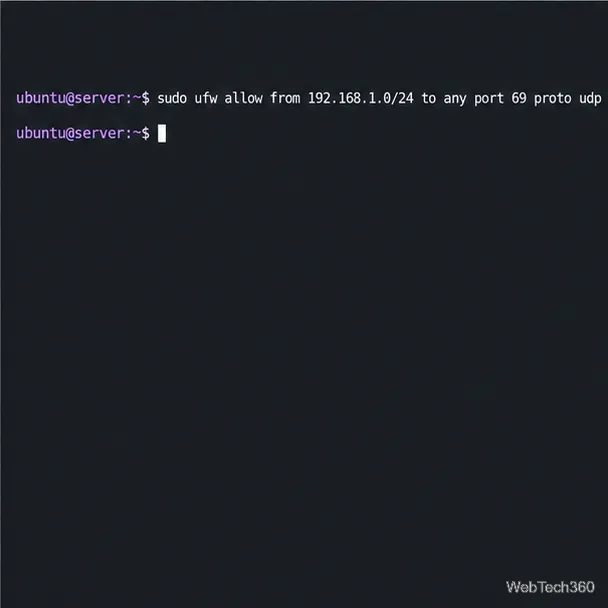
Se UFW è abilitato, consenti la richiesta iniziale solo dalla sottorete del client. Sostituisci la rete di esempio con il tuo intervallo LAN attendibile:
sudo ufw allow from 192.168.1.0/24 to any port 69 proto udp
sudo ufw status
Consulta la guida UFW di Ubuntu per le regole relative alla rete sorgente. TFTP inizia sulla porta UDP 69, quindi utilizza una porta UDP selezionata dal server per i dati dei file, come descritto nella specifica del protocollo . Un firewall, un router o un dispositivo NAT restrittivo potrebbero consentire la richiesta ma bloccare il trasferimento. Se i client vanno in timeout, utilizza il tracciamento delle connessioni compatibile con TFTP o una policy firewall appropriata; non aprire tutte le porte UDP né esporre TFTP a Internet. Questo comando aggiunge una regola; non abilita UFW. Se amministri il server tramite SSH e intendi attivare un firewall inattivo, abilita prima SSH per preservare l'accesso remoto.
Consenti le richieste iniziali provenienti da una sottorete attendibile.
Test di download e upload
7. Scaricare da un client Ubuntu
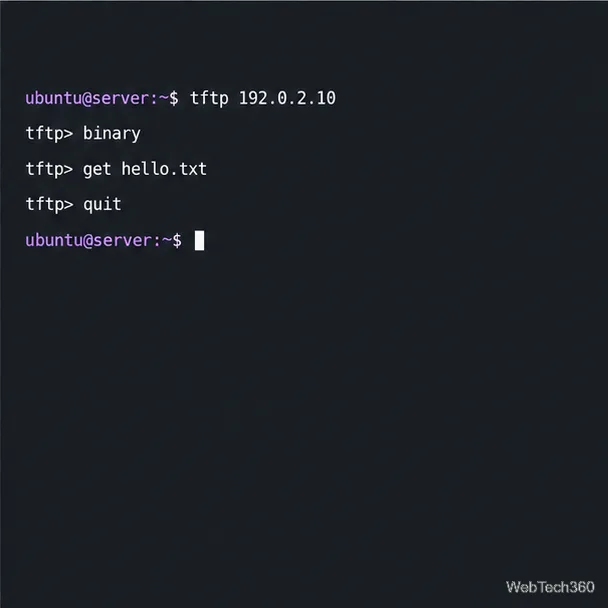
Sul server, esegui il comando ip -brief addresse annota l'indirizzo LAN raggiungibile. Su un client Ubuntu, installa il client se necessario. Sostituisci 192.0.2.10di seguito con l'indirizzo reale del server:
Il file viene salvato nella directory corrente del client. Il manuale del client TFTP di Ubuntu documenta binarye get. La modalità binaria è consigliata per firmware, immagini di avvio e file i cui byte devono rimanere invariati. I nomi dei file Linux fanno distinzione tra maiuscole e minuscole, quindi inserire ogni nome remoto esattamente come appare.
Richiedi il file noto in modalità binaria.
8. Carica nella cartella riservata
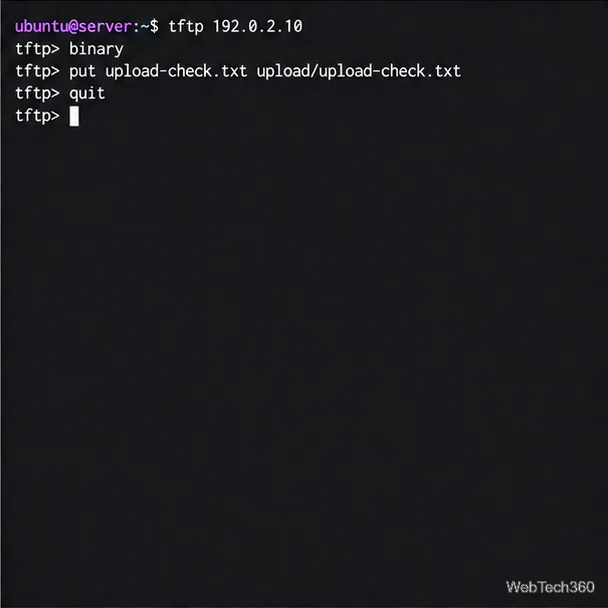
Sul client, crea un file di prova e invialo a un percorso nella directory di caricamento del server:
Utilizzare l'indirizzo effettivo del server. Il percorso remoto è relativo a /srv/tftp; verificare l'upload sul server con sudo ls -l /srv/tftp/upload/. I client TFTP utilizzano nomi di file noti anziché sfogliare un elenco di directory.
I file caricati rimangono all'interno della sottocartella scrivibile.
Risolvere gli errori comuni
File non trovato: verifica la posizione del file /srv/tftpe conferma che esista.
Violazione di accesso: rendere i file serviti leggibili pubblicamente; per i caricamenti, verificare la tftpproprietà della destinazione e confermare --createche sia impostata.
Timeout: Verificare che il client utilizzi l'indirizzo raggiungibile del server, che il servizio sia attivo e che il firewall consenta il flusso di dati UDP negoziato.
Per isolare un problema di rete, esegui prima un test da un client sulla stessa LAN. Se in questo caso funziona ma un client connesso tramite routing va in timeout, verifica che il router o il firewall gestiscano correttamente la porta dati negoziata in base al protocollo TFTP.
Per un servizio di sola lettura, rimuovere --createda TFTP_OPTIONSe riavviare tftpd-hpa.