Ottenere errori di "connessione rifiutata" quando si tenta di connettersi tramite SSH su Linux ? Se è così, questa guida fa per te! Segui di seguito mentre esaminiamo alcune possibili correzioni all'errore "connessione rifiutata" sul tuo sistema Linux!
Correzione 1 – La porta 22 è bloccata dal firewall
Una possibile ragione per cui potresti ricevere "connessione ssh rifiutata" durante la connessione a un desktop o server Linux con un server OpenSSH configurato su di esso è che il firewall blocca la porta predefinita.
Per risolvere questo problema, puoi sbloccare la porta 22 usando il tuo firewall. In questa guida, ti mostreremo come sbloccare la porta 22 utilizzando il firewall della riga di comando UFW per Ubuntu/Debian e altre distribuzioni che utilizzano UFW. Tratteremo anche FirewallD per coloro che utilizzano distribuzioni RedHat come Fedora, RHEL, ecc.
Nota: se utilizzi un sistema firewall diverso da UFW o Firewalld su Linux, dovrai consultare il manuale del tuo software per sapere come sbloccare la porta 22.
Per avviare il processo di sblocco, avrai bisogno di una finestra di terminale. Avvia una sessione terminale sul desktop Linux o sul server Linux che ospita il tuo server OpenSSH. Una volta aperta la finestra del terminale, segui le istruzioni di sblocco che corrispondono al firewall che utilizzi.
Sblocca la porta 22 su Ubuntu, Debian e altri sistemi operativi Linux che utilizzano UFW
Su molti server e desktop Linux, il firewall UFW è in esecuzione per impostazione predefinita. Se questo sistema è in esecuzione, la porta 22 potrebbe essere bloccata. Per sbloccarlo e consentire il traffico SSH attraverso la porta 22, dovrai utilizzare il comando allow .
Nel terminale, esegui il comando sudo ufw allow ssh . Questo comando dirà al firewall UFW di consentire il profilo "ssh" attraverso il firewall, che è, per impostazione predefinita, la porta 22.

sudo ufw consenti ssh
Se utilizzi SSH su una porta personalizzata diversa dalla porta 22, l'immissione del comando allow ssh non funzionerà e UFW continuerà a bloccare le connessioni. Per risolvere questo problema, puoi utilizzare il comando ufw allow e specificare una porta da sbloccare.
Ad esempio, se il tuo desktop o server Linux esegue OpenSSH sulla porta personalizzata 443, puoi sbloccarlo tramite il firewall UFW utilizzando il comando seguente.
sudo ufw allow 443/tcp
Per sbloccare le porte SSH personalizzate con il firewall UFW su Ubuntu, Debian o qualsiasi altro server/desktop che esegue il firewall UFW, specifica la porta insieme al comando allow .
sudo ufw allow MY_CUSTOM_SSH_PORT/tcp
Sblocca la porta 22 su Fedora, RHEL e altri sistemi operativi Linux che utilizzano FirewallD
Se stai eseguendo un server o un desktop che utilizza Fedora, RHEL o un altro sistema operativo Linux basato su Redhat, probabilmente stai utilizzando Firewalld. Se ricevi errori di "connessione rifiutata", è possibile che la porta 22 sia bloccata. Ecco come abilitarlo con FirewallD.
Innanzitutto, devi accedere all'account root nel terminale. È necessario l' accesso root per armeggiare con le impostazioni di configurazione di FirewallD. Per accedere all'account root, eseguire il seguente comando su – .
su-
Dopo aver effettuato l'accesso all'account root utilizzando il comando su , utilizzare il comando firewall-cmd per aggiungere una nuova regola firewall che consenta il passaggio della porta 22 (traffico SSH).
firewall-cmd --zone=public --add-port=22/tcp --permanent
Se stai eseguendo SSH su una porta personalizzata anziché sulla porta 22, il comando sopra non funzionerà. Invece, dovrai modificare il comando "add-port=22" nella tua porta personalizzata.
firewall-cmd --zone=public --add-port=MY_CUSTOM_SSH_PORT/tcp --permanent
Dopo aver aggiunto la nuova regola alla configurazione di Firewalld, sarà necessario applicare le nuove impostazioni. Per applicare queste impostazioni, esegui il comando firewall-cmd –reload .
firewall-cmd --reload
Correzione 2 – Il servizio OpenSSH è inattivo
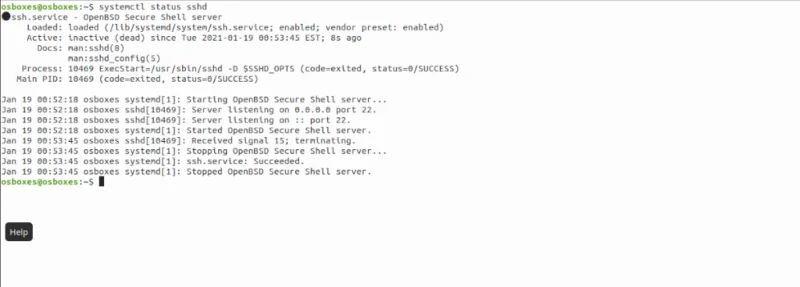
Se lo sblocco delle porte SSH nel firewall non ha funzionato, potresti avere a che fare con il fatto che OpenSSH non è attivo sul tuo server. Per verificare se il servizio è inattivo, aprire un terminale ed eseguire il comando systemctl status del servizio OpenSSH .
stato systemctl sshd
Dopo aver eseguito il comando status, vedrai una lettura del servizio sshd, il file che consente al server OpenSSH di funzionare sulla maggior parte dei sistemi operativi Linux.
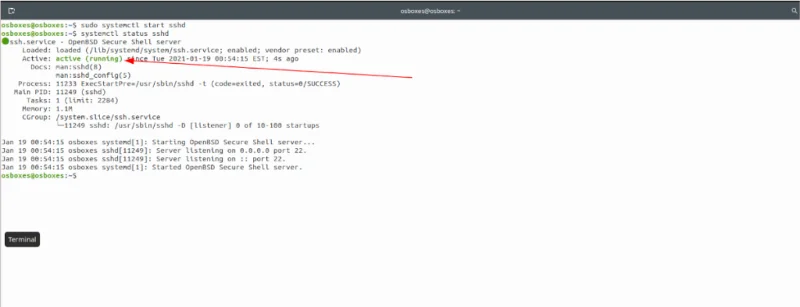
Guarda attraverso la lettura SSH per la sezione "Attivo". Se dice "Attivo: inattivo (morto)", il tuo servizio OpenSSH è inattivo e deve essere riavviato. Se dice "attivo (in esecuzione)", dovrai provare un'altra soluzione per determinare il motivo per cui le connessioni vengono rifiutate.

Per riavviare il servizio OpenSSH, puoi eseguire il comando systemctl start sshd .

sudo systemctl start sshd
Fix 2.5 – Il servizio OpenSSH non è abilitato
Un altro possibile motivo per cui OpenSSH rifiuta le connessioni è il semplice fatto che il servizio sshd di OpenSSH non è abilitato all'avvio. Non abilitandolo all'avvio, SSH potrebbe interrompersi ad ogni riavvio, causando problemi di connessione. Per rimediare a questo problema, puoi eseguire il seguente comando systemctl.
sudo systemctl abilita sshd
Correzione 3 – OpenSSH è in esecuzione su una porta diversa
A molti utenti piace personalizzare le proprie configurazioni SSH durante la configurazione di un server SSH. Una delle cose più comuni da fare è cambiare la porta predefinita da 22 a qualcos'altro.
Se hai cambiato la tua porta SSH, devi specificarla affinché la connessione abbia successo. Ad esempio, se un server SSH viene eseguito sulla porta 443, la semplice esecuzione del comando seguente genererà un errore di connessione.
ssh mio-utente@mio-server
È possibile correggere questo rifiuto di connessione specificando il numero di porta durante la connessione utilizzando l' opzione della riga di comando -p .
ssh -p CUSTOM_PORT_NUMBER utente@mio-server