Home
» LINUX
»
Come utilizzare Keybase per crittografare i file su Linux
Come utilizzare Keybase per crittografare i file su Linux
Keybase può crittografare i file su Linux tramite il suo Keybase Filesystem (KBFS). Dopo aver installato Keybase ed effettuato l'accesso, posiziona un file nella tua cartella KBFS privata, ad esempio /keybase/private/YOUR_KEYBASE_USERNAME/. Il client Keybase crittografa i dati privati sul tuo dispositivo prima che vengano memorizzati sui server Keybase. Una distinzione importante: i file nella cartella KBFS /keybase/publicsono firmati, ma non crittografati .
Keybase documenta ufficialmente i pacchetti per i sistemi Ubuntu/Debian, Fedora/Red Hat e Arch Linux. I pacchetti ufficiali installano anche i componenti necessari per l'interfaccia grafica, il client da riga di comando e KBFS.
Keybase precisa che i suoi pacchetti ufficiali DEB e RPM includono un repository di pacchetti, consentendo così di installare versioni più recenti di Keybase tramite i normali aggiornamenti di sistema. Altre distribuzioni potrebbero utilizzare pacchetti gestiti dalla community; la Guida per l'utente di Keybase per Linux elenca ulteriori opzioni.
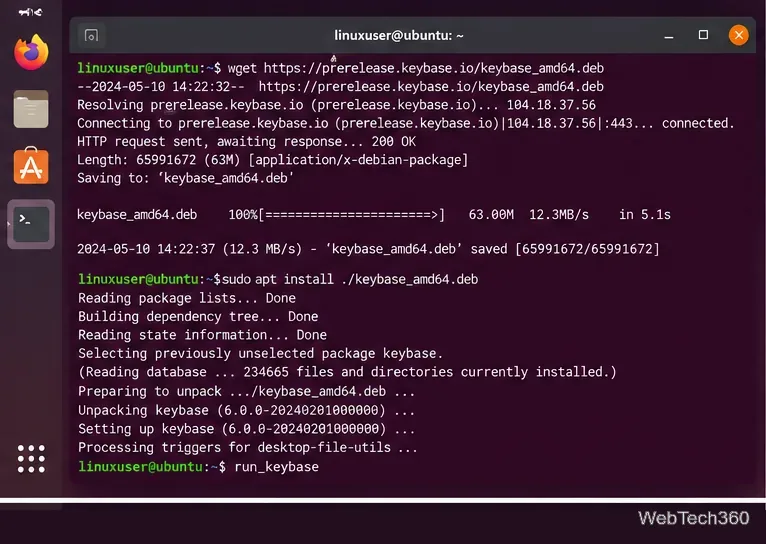
Un terminale Linux che installa il pacchetto Keybase prima di avviare i servizi Keybase.
2. Accedi e controlla la sezione File
Eseguire run_keybasese Keybase non è già in esecuzione. Lo script ufficiale avvia il servizio Keybase, KBFS e l'applicazione desktop. È possibile creare un account o accedere tramite l'interfaccia grafica; gli utenti del terminale possono anche utilizzare keybase signupo keybase login.
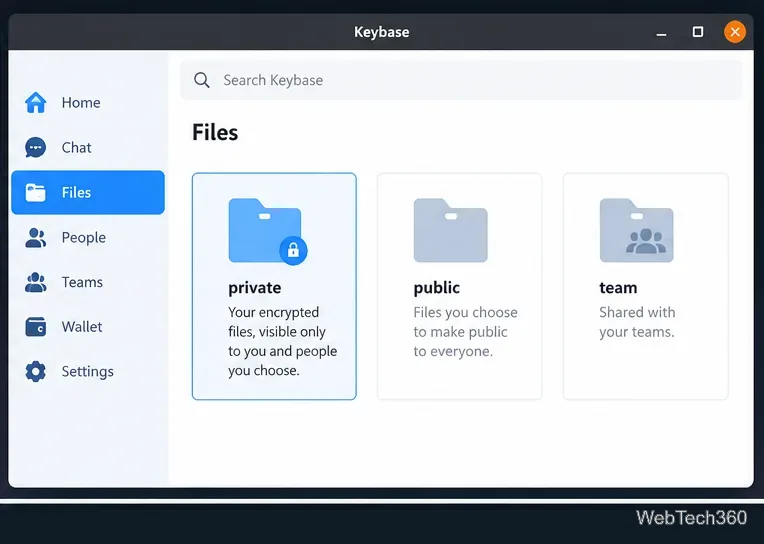
Nell'area File, Keybase suddivide lo spazio di archiviazione in posizioni private, pubbliche e di team. Utilizza la posizione privata per i file personali crittografati o per le cartelle crittografate condivise con specifici utenti Keybase. Anche le cartelle di team sono crittografate per i membri del team. Non utilizzare la cartella pubblica per i dati riservati.
La visualizzazione File separa l'area di archiviazione privata e di gruppo crittografata dall'area pubblica.
3. Crittografa un file nella tua cartella privata di Keybase
Con KBFS in esecuzione, Linux normalmente espone Keybase all'indirizzo /keybase. Il flusso di lavoro di crittografia più semplice consiste semplicemente nel copiare un file nella propria cartella privata.
Trova il tuo nome utente Keybase nell'app o con keybase id.
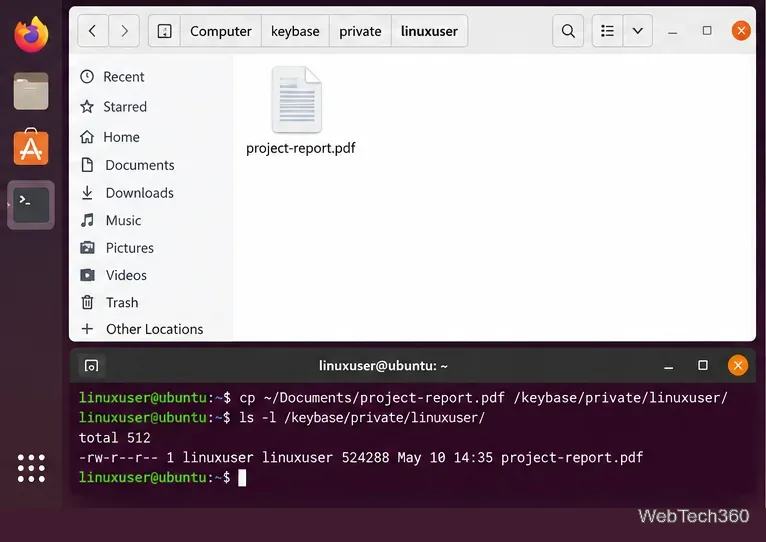
Copia il file nella tua cartella privata. Sostituisci il segnaposto con il tuo nome utente Keybase effettivo:
Attendi che Keybase carichi i dati crittografati. Puoi controllare i caricamenti KBFS in sospeso con:
keybase fs uploads
Verifica che il file sia presente nella vista File di Keybase o nella directory privata montata.
Secondo la documentazione KBFS di Keybase , le cartelle private sono crittografate e firmate digitalmente, e i server Keybase non possono leggere il contenuto o i nomi dei file privati.
Copiando un file in un percorso KBFS privato, questo diventa disponibile tramite il filesystem crittografato di Keybase.
4. Condividere un file crittografato con un altro utente Keybase
Le cartelle private KBFS possono includere più di un utente Keybase. Ad esempio, una cartella privata denominata per due utenti è leggibile solo da tali utenti autorizzati:
/keybase/private/alice,bob/
È possibile copiare un file in quella cartella proprio come si farebbe nella propria cartella personale privata. Per una collaborazione continua, si consiglia di utilizzare un team Keybase e di archiviare i file in /keybase/team/TEAM_NAME/. L'accesso è controllato dall'appartenenza al team e dai ruoli.
Fai attenzione con /keybase/public/USERNAME/. I dati pubblici di KBFS sono autenticati con firme, ma sono intenzionalmente leggibili da chiunque, quindi non è il posto giusto per documenti riservati.
5. Scaricare o decrittografare un file in un secondo momento
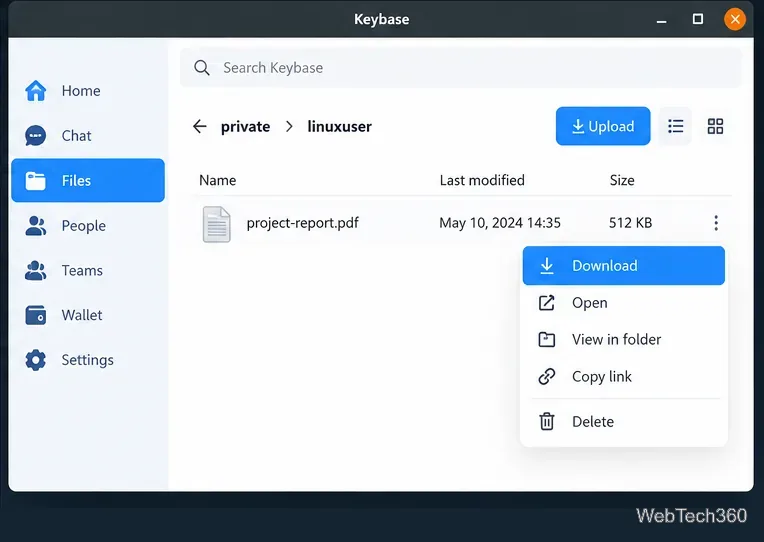
Quando apri un file privato autorizzato tramite Keybase, il client si occupa automaticamente della decrittazione. Nell'applicazione desktop, vai alla cartella File, apri la cartella privata pertinente, seleziona il file e utilizza l'opzione di download. Se KBFS è montato, puoi anche copiare il file /keybase/private/...in una normale cartella locale; il client Keybase trasferirà automaticamente il contenuto decrittografato al tuo account.
È possibile scaricare un file privato autorizzato tramite l'interfaccia desktop di Keybase.
Se la cartella /keybase non è presente
Alcuni pacchetti o configurazioni Linux potrebbero non fornire il /keybasereindirizzatore standard. Keybase documenta questo comando per trovare la directory di mount effettiva:
keybase config get -b mountdir
È anche possibile riavviare l'intero stack Linux con run_keybase. Se il client non funziona in un modo che non è possibile diagnosticare, la documentazione di installazione di Keybase consiglia di inviare i log con keybase log send.
Punti di sicurezza da ricordare
I dati KBFS privati e di team sono crittografati end-to-end. I dati KBFS pubblici non lo sono.
Chiunque prenda il controllo di un dispositivo già autorizzato può potenzialmente accedere ai file a cui quel dispositivo ha accesso, quindi la normale sicurezza degli account e dei dispositivi Linux rimane comunque importante.
Il modello di minaccia di Keybase protegge il contenuto dei file privati dai suoi server, ma il servizio può comunque sapere quali utenti sono autorizzati ad accedere a una cartella privata di primo livello. Per i dettagli tecnici, consultare le specifiche ufficiali di crittografia di KBFS .
Per la maggior parte degli utenti Linux, il flusso di lavoro pratico è semplice: installare Keybase, accedere, posizionare i file sensibili nella propria directory KBFS privata e lasciare che Keybase gestisca automaticamente la crittografia e la decrittografia.