Home
» LINUX
»
Come verificare la presenza di rootkit su Linux con Tiger
Come verificare la presenza di rootkit su Linux con Tiger
Preoccupato che tu possa avere un rootkit sul tuo server Linux, desktop o laptop? Se vuoi controllare se i rootkit sono presenti o meno sul tuo sistema e sbarazzartene, dovrai prima scansionare il tuo sistema. Uno dei migliori strumenti per la ricerca di rootkit su Linux è Tiger. Quando viene eseguito, esegue un rapporto di sicurezza completo del sistema Linux che delinea dove si trovano i problemi (inclusi i rootkit).
In questa guida, esamineremo come installare lo strumento di sicurezza Tiger e scansionare i rootkit pericolosi.
Installa Tiger
Tiger non viene fornito con nessuna distribuzione Linux pronta all'uso, quindi prima di esaminare come utilizzare lo strumento di sicurezza Tiger su Linux, dovremo esaminare come installarlo. Avrai bisogno di Ubuntu, Debian o Arch Linux per installare Tiger senza compilare il codice sorgente.
Ubuntu
Tiger è stato a lungo nelle fonti del software Ubuntu. Per installarlo, apri una finestra di terminale ed esegui il seguente comando apt .
sudo apt install tiger
Debian
Debian ha Tiger ed è installabile con il comando Apt-get install.
sudo apt-get install tiger
Arch Linux
Il software di sicurezza Tiger è su Arch Linux tramite AUR. Segui i passaggi seguenti per installare il software sul tuo sistema.
Passaggio 1: installa i pacchetti necessari per installare manualmente i pacchetti AUR. Questi pacchetti sono Git e Base-devel.
sudo pacman -S git base-devel
Passaggio 2: clona l' istantanea di Tiger AUR sul tuo PC Arch usando il comando git clone .
git clone https://aur.archlinux.org/tiger.git
Passaggio 3: sposta la sessione del terminale dalla sua directory predefinita (home) alla nuova cartella tiger che contiene il file pkgbuild.
cd tigre
Passaggio 4: generare un programma di installazione di Arch per Tiger. La creazione di un pacchetto viene eseguita con il comando makepkg , ma attenzione: a volte la generazione del pacchetto non funziona a causa di problemi di dipendenza. Se ciò accade a te, controlla la pagina ufficiale di Tiger AUR per le dipendenze. Assicurati di leggere anche i commenti, poiché altri utenti potrebbero avere approfondimenti.
makepkg -sri
Fedora e OpenSUSE
Purtroppo, sia Fedora, OpenSUSE e altre distribuzioni Linux basate su RPM/RedHat non hanno un pacchetto binario facile da installare con cui installare Tiger. Per usarlo, considera la conversione del pacchetto DEB con alien . Oppure segui le istruzioni del codice sorgente di seguito.
Linux generico
Per creare l'app Tiger dal sorgente, dovrai clonare il codice. Apri un terminale e procedi come segue:
Installa il programma eseguendo lo script della shell incluso.
sudo ./install.sh
In alternativa, se desideri eseguirlo (piuttosto che installarlo), procedi come segue:
sudo ./tiger
Verifica la presenza di rootkit su Linux
Tiger è un'applicazione automatica. Non ha opzioni o opzioni univoche che gli utenti possono utilizzare nella riga di comando. L'utente non può semplicemente "eseguire il rootkit" per verificarne uno. L'utente deve invece utilizzare Tiger ed eseguire una scansione completa.
Ogni volta che il programma viene eseguito, esegue una scansione di molti diversi tipi di minacce alla sicurezza sul sistema. Sarai in grado di vedere tutto ciò che sta scansionando. Alcune delle cose che Tiger scansiona sono:
File di password di Linux.
file .rhost.
file .netrc.
ttytab, securetty e file di configurazione del login.
File di gruppo.
Impostazioni del percorso di bash.
Verifiche del rootkit.
Voci di avvio di Cron.
Rilevamento "intrusione".
File di configurazione SSH.
Processi di ascolto.
File di configurazione FTP.
Per eseguire una scansione di sicurezza Tiger su Linux, ottenere una shell di root utilizzando il comando su o sudo -s .
su-
o
sudo -s
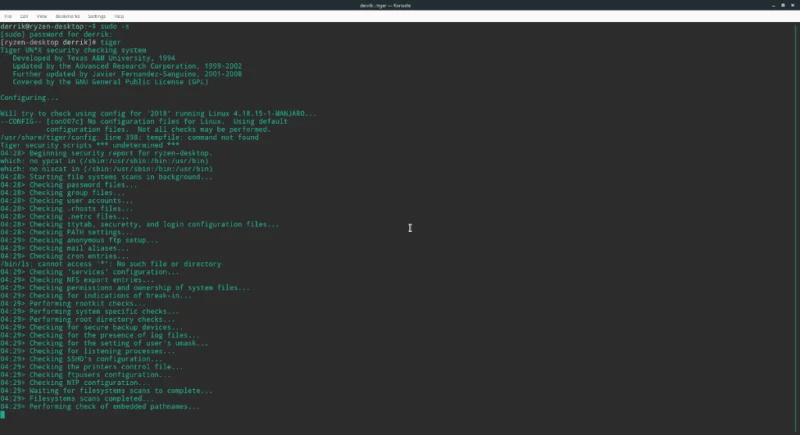
Usando i privilegi di root, esegui il comando tiger per avviare il controllo di sicurezza.
tigre
Lascia che il comando della tigre venga eseguito e segui il processo di verifica. Stamperà ciò che sta scansionando e come interagisce con il tuo sistema Linux. Lascia che il processo di audit Tiger faccia il suo corso; stamperà la posizione del rapporto di sicurezza nel terminale.
Visualizza i registri della tigre
Per determinare se si dispone di un rootkit sul proprio sistema Linux, è necessario visualizzare il rapporto sulla sicurezza.
Per guardare qualsiasi rapporto di sicurezza di Tiger, apri un terminale e usa il comando CD per spostarti in /var/log/tiger .
Nota: Linux non consentirà agli utenti non root di accedere a /var/log. Devi usare su .
su-
o
sudo -s
Quindi, accedi alla cartella del registro con:
cd /var/log/tiger
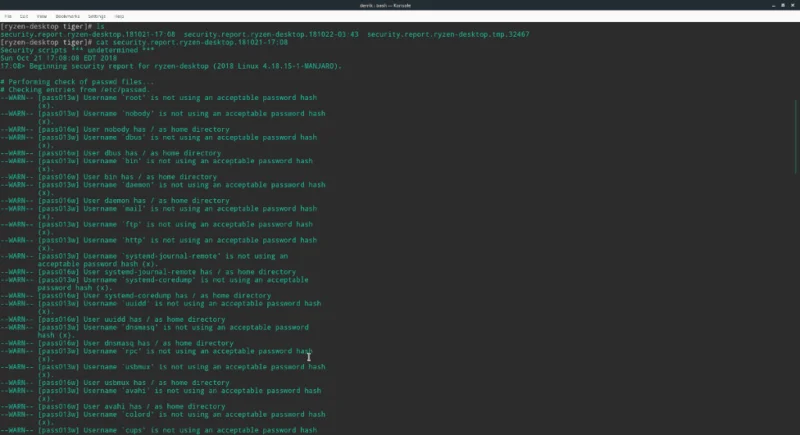
Nella directory del registro di Tiger, eseguire il comando ls . L'utilizzo di questo comando stampa tutti i file nella directory.
ls
Prendi il mouse ed evidenzia il file del rapporto di sicurezza che ls rivela nel terminale. Quindi, visualizzalo con il comando cat .
gatto security.report.xxx.xxx-xx:xx
Esamina il rapporto e determina se Tiger ha rilevato un rootkit sul tuo sistema.
Rimozione dei rootkit su Linux
Rimuovere i rootkit dai sistemi Linux, anche con gli strumenti migliori, è difficile e non riesce il 100% delle volte. Anche se è vero che ci sono programmi là fuori che possono aiutare a sbarazzarsi di questo tipo di problemi; non sempre funzionano.
Che ti piaccia o no, se Tiger ha individuato un pericoloso worm sul tuo PC Linux, è meglio eseguire il backup dei file critici, creare una nuova USB live e reinstallare del tutto il sistema operativo.