失われたパーティションとハードディスクデータを安全に復元する方法

TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
公開鍵を使用してrootユーザーのSSHログインを有効にするには、rootユーザーの設定ファイルに公開鍵を追加しauthorized_keys、設定をPermitRootLogin prohibit-password行い、OpenSSHの設定を検証してから、サービスをリロードしてください。これにより、rootユーザーは鍵を使用してログインできますが、パスワード認証とキーボードによる認証はブロックされます。オプションの定義については、 OpenSSHのsshd_configマニュアルを参照してください。
直接ルートアクセスを行うと、承認されたキーを持つユーザーは無制限の制御権限を得られます。これは、管理権限を持つシステムでのみ使用し、できればプライベートネットワークまたはファイアウォールの内側で使用してください。日常的な作業には、指定されたユーザーとしてサインインし、を使用してくださいsudo。リモートSSH設定を変更する前に、現在のセッションを開いたままにして、別の復旧パスを確保しておいてください。
sudo、OpenSSHサーバーが実行されていることを確認してください。.pub)をコピーします。秘密鍵は絶対に共有しないでください。鍵ベースのSSHのためだけにrootパスワードを設定しないでください。パスワードのロックと公開鍵アクセスは別々の制御手段ですが、ディストリビューションのアカウントポリシーによってはログインに影響が出る場合があります。Ubuntuのユーザー管理ガイドには、パスワードをロックするだけでは既存のSSH鍵アクセスは無効にならないと説明されています。
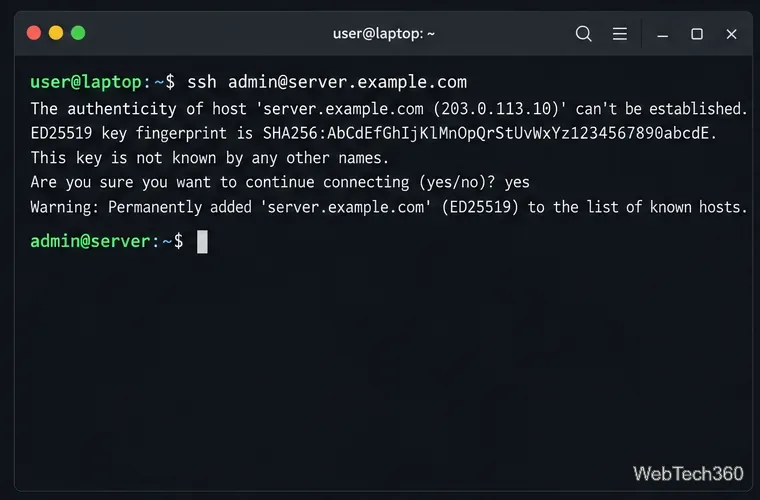
クライアントのターミナルから、既にsudo権限を持つアカウントで接続してください。
ssh admin@server.example.com例の値を置き換えてください。新しいホストキーのフィンガープリントを受け入れる前に、信頼できるチャネルを通じて検証してください。
サーバー上で、rootユーザーのSSHディレクトリを制限付き権限で作成し、認証済みキーリストを編集します。
sudo install -d -m 700 /root/.ssh
sudoedit /root/.ssh/authorized_keys
公開鍵全体を1行に貼り付けて保存してください。秘密鍵は絶対に貼り付けないでください。また、既存のエントリはすべて保持してください。次に、所有権と権限を制限してください。
sudo chown -R root:root /root/.ssh
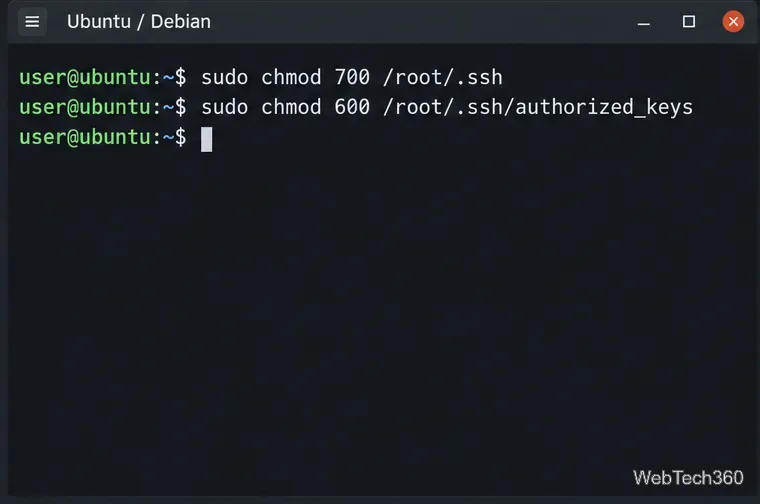
sudo chmod 700 /root/.ssh
sudo chmod 600 /root/.ssh/authorized_keys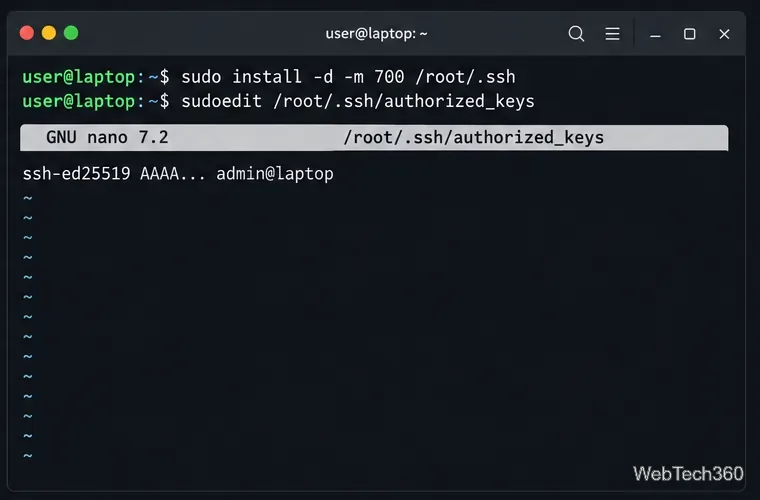
サーバー設定をエディタで開きます。例えば、以下のとおりです。
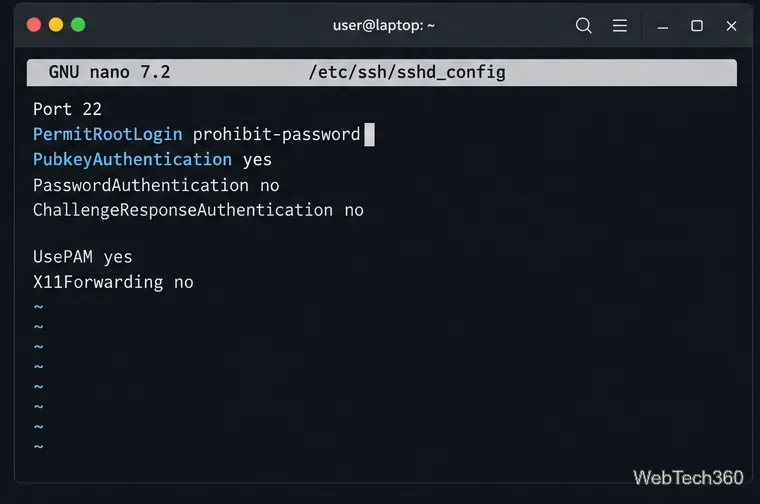
sudoedit /etc/ssh/sshd_config有効なPermitRootLoginディレクティブを見つけて、次のように変更してください。
PermitRootLogin prohibit-passwordこれは、root パスワードを許可してしまう可能性があるよりも安全ですPermitRootLogin yes。重複するディレクティブを追加しないでください。OpenSSH は最初に取得した値を使用するため、ディストリビューションによってはIncludeファイルが読み込まれる場合があります。アクティブな設定を編集し、関係のない認証オプションは変更しないでください。
まず構文エラーがないか確認してください。
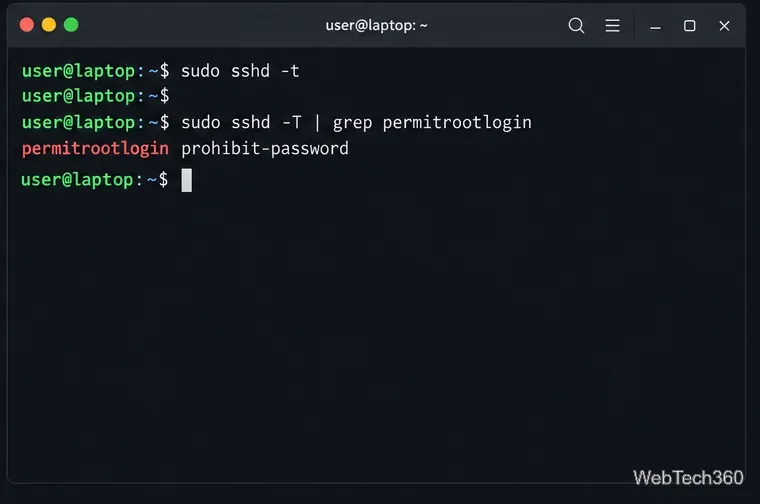
sudo sshd -t出力がない場合は、構文チェックに合格したことを意味します。再読み込みする前に、報告されたエラーを修正してください。有効な値を確認するには、以下を使用してください。
sudo sshd -T | grep permitrootlogin出力が であることを確認してくださいpermitrootlogin prohibit-password。そうでない場合は、インクルードされたファイルと該当するMatchブロックを確認してください。sshdマニュアルでは、-tを構文チェック、 を有効構成レポートとして定義しています-T。
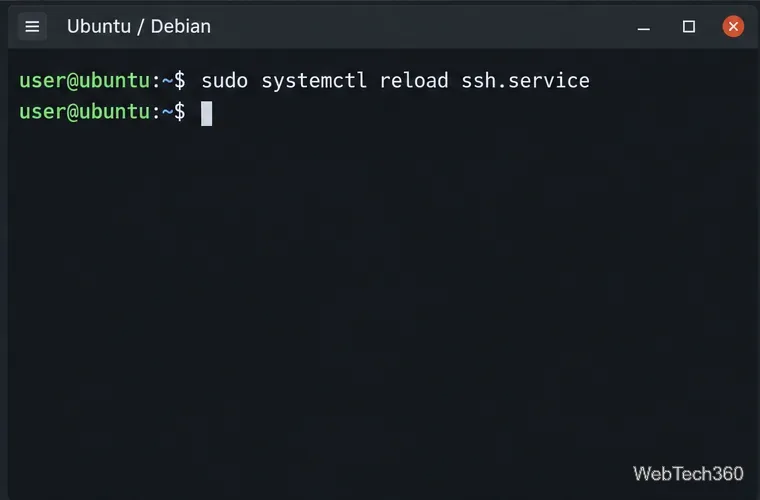
お使いのディストリビューションのサービス名を使用してください。UbuntuとDebianでは一般的に以下のサービス名が使用されます。
sudo systemctl reload ssh.serviceFedora、RHEL、その他多くのディストリビューションは、一般的に以下のものを使用しています。
sudo systemctl reload sshd.serviceリロードがサポートされていない場合は、systemctl restart一致するサービス名を使用して、元のセッションを開いたままにしてください。Ubuntu のOpenSSH ガイドでは、再起動する前に実行することも推奨していますsshd -t。
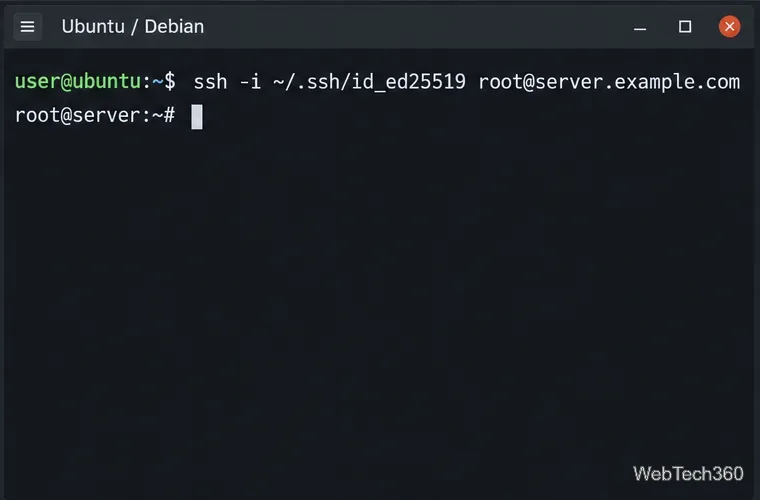
クライアント上で別のターミナルを開き、インストールした公開鍵に対応する秘密鍵を指定してください。
ssh -i ~/.ssh/id_ed25519 root@server.example.comキーパスとホスト名を置き換えてください。ホストキーの入力を求められた場合は確認し、セッションがroot権限で開かれることを確認してください。テストが失敗した場合は、元のセッションからトラブルシューティングを行い、アクセスが復旧するまでセッションを開いたままにしてください。
についてはPermission denied (publickey)、完全な公開鍵が にあり/root/.ssh/authorized_keys、クライアントが対応する秘密鍵を使用していることを確認してください。所有権と権限を再確認してください。
sudo chown -R root:root /root/.ssh
sudo chmod 700 /root/.ssh
sudo chmod 600 /root/.ssh/authorized_keys有効なPermitRootLogin値、AllowUsers/DenyUsersルール、サーバーログ、および root のログインシェルも確認してください。ショートカットとして設定を変更することは避けてくださいyes。これは、root に許可される認証方法を拡張する可能性があります。
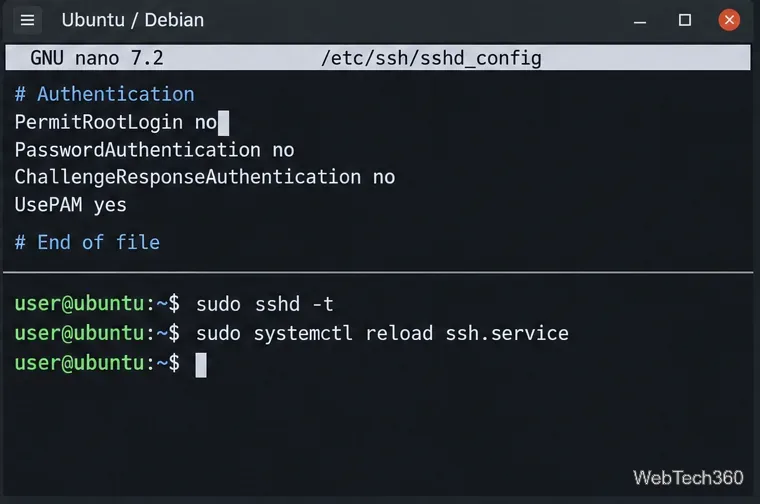
ルートSSHによる直接アクセスを無効にするには、activeディレクティブを次のように変更します。
PermitRootLogin no適切なサービスを実行しsudo sshd -tて再起動してください。これにより、管理者アカウントは利用可能なまま、rootユーザーによる直接的なSSHアクセスがブロックされます。パスワードロックだけでは、rootユーザーの公開鍵ログインを無効にできない場合があります。
詳細については、OpenSSHの設定マニュアルおよびUbuntu ServerのSSHドキュメントを参照してください。
TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
CoBangを使えば、Webカメラまたは画像ファイルでLinux上でQRコードをスキャンできます。インストールオプション、セットアップ手順、Flatpakカメラへのアクセスに関する修正方法については、こちらをご覧ください。
Cameractrlsを使用してLinux上でウェブカメラの設定を変更しましょう。露出、色、フリッカー低減などのサポートされているコントロールを調整し、互換性のあるビデオモードを確認できます。
LinuxにPhpStormをインストールするには、JetBrains Toolboxを使用するか、スタンドアロンのtar.gzアーカイブを使用するか、SnapおよびArch AURオプションを選択してください。Javaは既にバンドルされています。
Cisco Packet Tracer 9.0.1 を Ubuntu 64 ビット版にダウンロードし、APT を使用して DEB パッケージをインストールし、ターミナルでライセンスに同意してサインインすると、ラボを開始できます。
Linux上でGNOME Disksまたはddコマンドを使用してCD-ROM ISOイメージを作成します。光学ドライブを識別し、コピーを監視し、イメージを検証し、破損したディスクやオーディオディスクに別のツールが必要な場合を把握できます。
各ディスプレイごとに個別のXFCE 4パネルを作成し、2番目のパネルを右側の出力に割り当て、位置とサイズを調整し、必要なランチャーとステータス項目を追加します。
LinuxでGIMPを使って写真の背景を削除する方法:被写体をトレースし、選択した背景を削除し、透明度を保持して、再利用可能なPNG形式でエクスポートします。
FlightGearは公式サイトから無料でダウンロードできます。Windows、macOS、Linuxの各パッケージを比較し、データファイルをインストールして、最初のフライトを開始しましょう。
OKSamplerはMP3クリップをキーボードのキーにマッピングし、音声をループ再生できます。この旧型フリーウェアの機能、旧機能が失われた箇所、ダウンロード前に確認すべき点について解説します。








