SteamとProtonを使ってLinuxでDishonoredをプレイする方法
SteamとProtonを使用してLinuxでDishonoredをプレイする方法を学びましょう。現在の互換性設定、インストール手順、起動時のトラブルシューティングなどが含まれます。
Linux上でVeraCryptを使用してUSBフラッシュドライブを暗号化するには、 USBデバイスまたはそのパーティション上にデバイスホスト型のVeraCryptボリュームを作成します。手順は簡単ですが、データは失われます。選択したデバイスまたはパーティションはフォーマットされ、そこに保存されているファイルは失われます。
重要:作業を続ける前に、必要なデータはすべてバックアップしてください。すべてのパーティションを手動で削除する必要はありませんが、VeraCryptで正しいUSBデバイスを選択していることを確認してください。このガイドは、既存のデータを保持するのではなく、新しい暗号化ボリュームを作成することを前提としています。
VeraCryptは、公式のダウンロードページからインストールしてください。現在、VeraCrypt 1.26.29が安定版として公開されており、Linux AppImage、汎用インストーラー、Debian/Ubuntuパッケージ、RPMパッケージ、およびARM64ビルドが提供されています。公式のダウンロードページを利用することで、古いパッケージリンクを回避できるだけでなく、公開されている署名やチェックサムを確認することもできます。
ウィザードを開く前に、USBフラッシュドライブを接続して識別してください。Linuxでは、などのコマンドを使用すると、lsblk -o NAME,SIZE,FSTYPE,MODEL,MOUNTPOINTSデバイスのパス、容量、モデル、マウントされたパーティションを比較できます。などのデバイス名だけに頼らないでください。/dev/sdbこれらの名前は、起動時や他のドライブが接続された場合に変わる可能性があります。
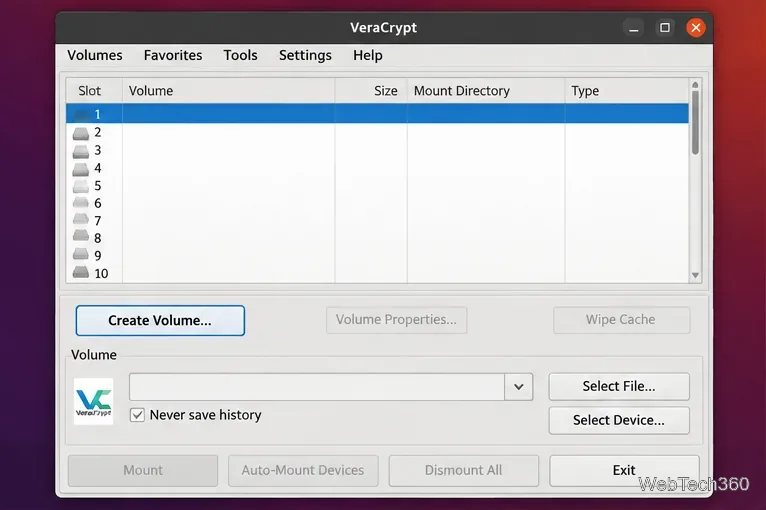
VeraCryptを起動し、「ボリュームの作成」をクリックします。VeraCryptはファイルホスト型コンテナとパーティション/デバイスホスト型ボリュームの両方をサポートしています。暗号化されたUSBドライブの場合は、後者を選択してください。
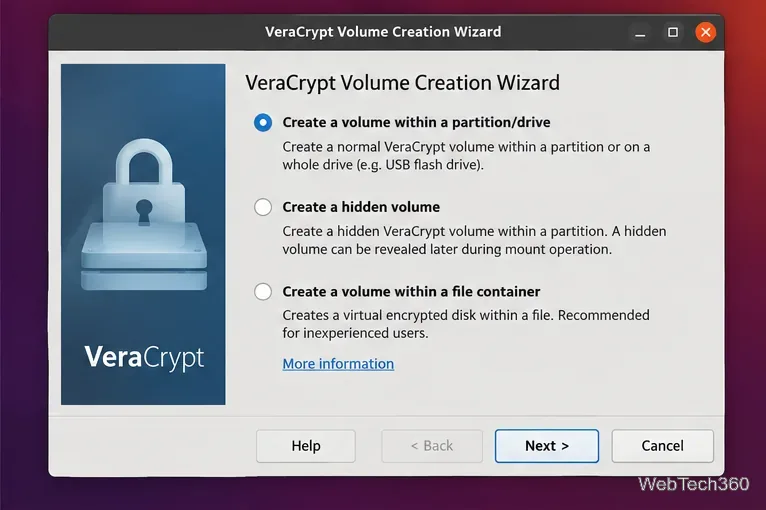
パーティションまたはドライブ内にボリュームを作成するオプションを選択してください。表現はプラットフォームやビルドによって異なる場合があります。VeraCryptのドキュメントでは、これをデバイスホスト型ボリュームと呼んでいます。次へをクリックしてください。
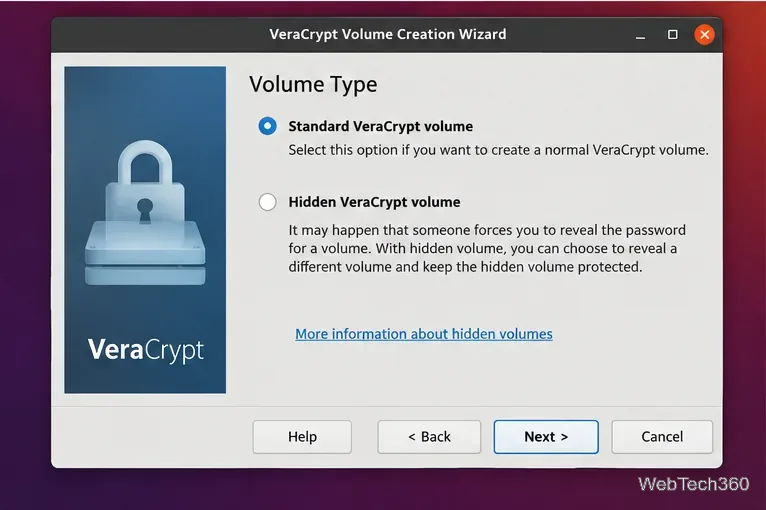
隠しボリュームが必要で、その追加要件を理解している場合を除き、標準のVeraCryptボリュームを選択してください。通常の暗号化フラッシュドライブの場合、標準オプションが最も簡単な選択肢です。
「デバイスを選択」をクリックし、目的のUSBデバイスまたはパーティションを選択します。サイズとIDが、で確認した内容と一致していることを確認してくださいlsblk。この画面を再度確認してください。間違ったエントリをフォーマットすると、別のディスクのデータが失われる可能性があります。
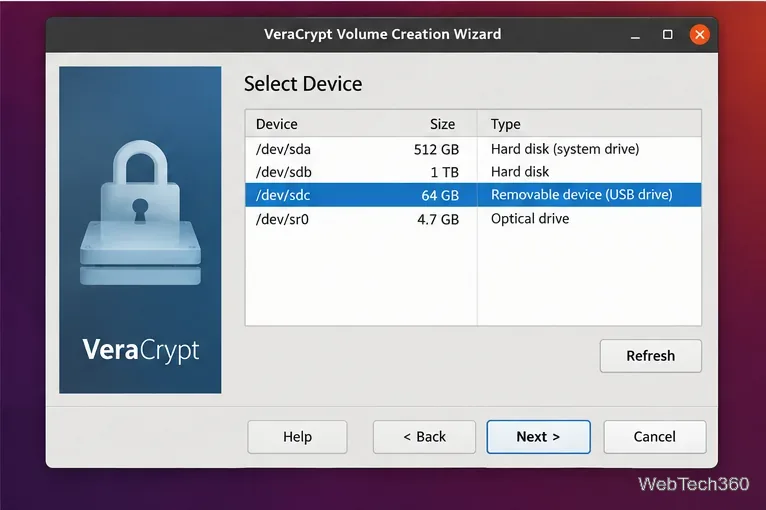
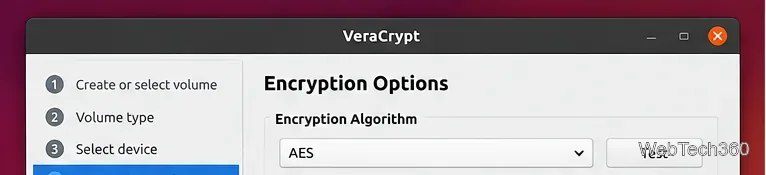
ほとんどのユーザーにとって、VeraCryptのデフォルトの暗号化設定をそのまま使用するのが妥当です。このプログラムは複数の暗号化アルゴリズムをサポートしており、最新バージョンではシステムボリューム以外のボリューム向けに追加の鍵導出オプションも提供されています。これらの設定を変更するのは、特定の互換性要件やポリシー要件がある場合に限ってください。利用可能なオプションについては、公式のボリューム作成ドキュメントを参照してください。
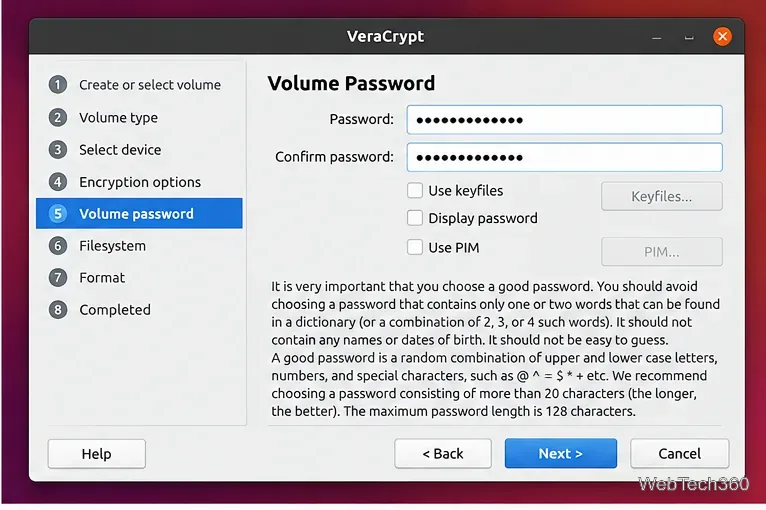
長くて固有のパスワードを入力し、確認してください。ログインパスワードを使い回したり、推測されやすいパスワードを使用したりしないでください。パスワードを確実に覚えていない場合は、安全な場所に保管してください。正しい認証情報がなければ、暗号化されたデータは事実上復元できません。
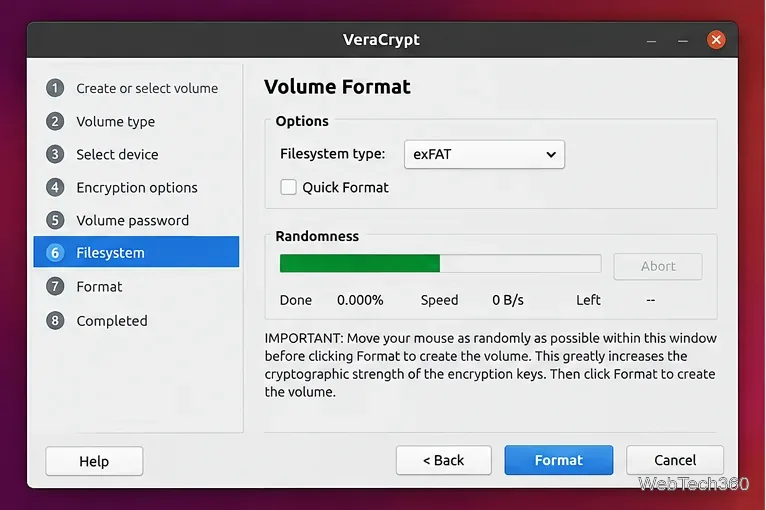
ドライブの使用場所に応じてファイルシステムを選択してください。USBドライブをLinux、Windows、macOS間で移動する必要がある場合は、exFATが実用的です。Linux専用で使用する場合は、 Ext4がよく使われます。VeraCryptのLinuxビルドでは、必要なシステムフォーマッタが利用可能な場合、FAT、Ext2、Ext3、Ext4、NTFS、exFAT、Btrfsボリュームを作成できます。個々のファイルが4GiBを超える場合は、FATはあまり適していません。
クイックフォーマットについて不明な点がある場合は、チェックを外したままにしてください。VeraCryptのドキュメントでは、迷った場合はクイックフォーマットではなく通常フォーマットを使用することを推奨しています。ウィザードでランダム性を生成するよう求められたら、ポインターを移動させてから「フォーマット」をクリックします。作成時間は、ドライブのサイズとクイックフォーマットが無効になっているかどうかによって異なります。
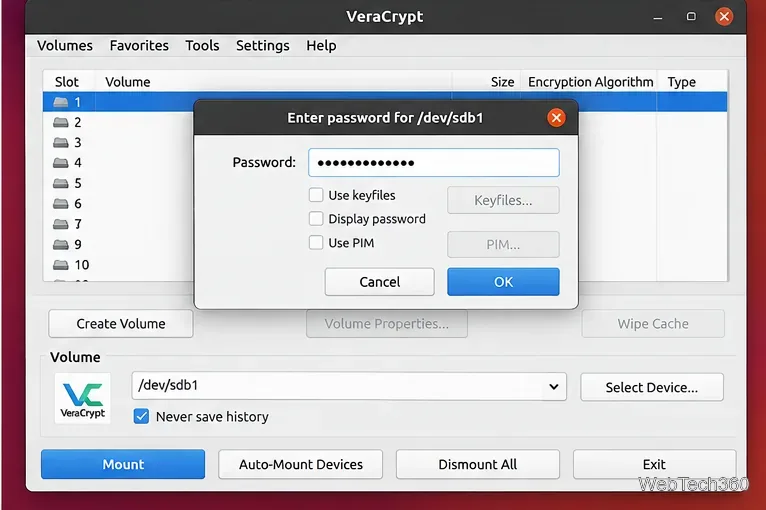
ボリュームが作成されたら、VeraCryptに戻ります。「デバイスの選択」を使用して暗号化されたUSBボリュームを選択し、使用可能なスロットを選択して「マウント」をクリックします。自動マウント機能を使用することもできます。プロンプトが表示されたら、ボリュームのパスワードを入力します。利用可能なマウントオプションについては、公式のマウントガイドを参照してください。
Linux のコマンドラインワークフロー向けに、VeraCrypt はテキストインターフェースも提供しており、対話型のボリューム作成も可能です。サポートされているオプションとセキュリティに関する注意事項については、公式の Linux および macOS コマンドラインドキュメントをveracrypt -t -c参照してください。
SteamとProtonを使用してLinuxでDishonoredをプレイする方法を学びましょう。現在の互換性設定、インストール手順、起動時のトラブルシューティングなどが含まれます。
Linux上でVeraCryptを使用して、デバイスホスト型ボリュームでUSBフラッシュドライブを暗号化します。ドライブのバックアップ、ファイルシステムの選択、作成、そして安全なマウントを行います。
CherryTreeをLinuxにインストールする方法、階層構造のノートを作成・整理する方法、サブノードを追加する方法、ノートを複製する方法、テキストをフォーマットする方法、ツリーを検索する方法、作業内容を保存する方法を学びましょう。
LinuxにuGetをインストールして設定し、必要に応じてuGet Integratorを使用してFirefoxに接続します。その際、古いリポジトリの手順は使用しないでください。
LinuxにRetroShareをインストールする方法、安全なプロファイルを作成する方法、接続を設定する方法、信頼できる友人を追加する方法、チャットやファイル共有を開始する方法を学びましょう。
開発者やプログラマーにとって最適なLinuxディストリビューション6種類を、FedoraやUbuntuからArchやCentOS Streamまで、実用的なトレードオフを踏まえて比較します。
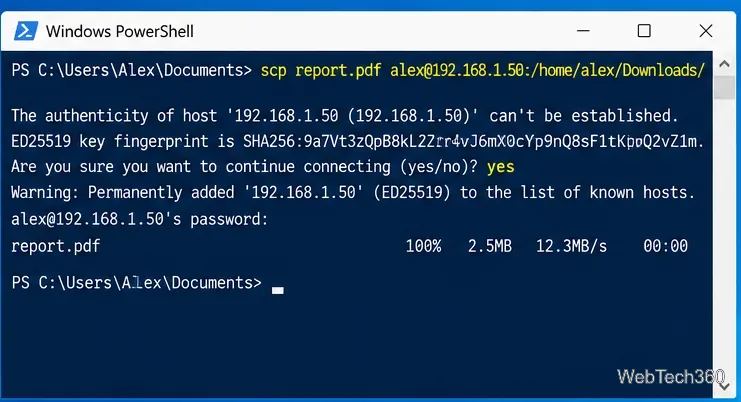
Windows 10 から Linux へ、組み込みの OpenSSH scp コマンドまたは SFTP 経由の WinSCP を使用して、SSH 経由でファイルを転送します。フォルダの転送方法や一般的な修正方法も含まれています。
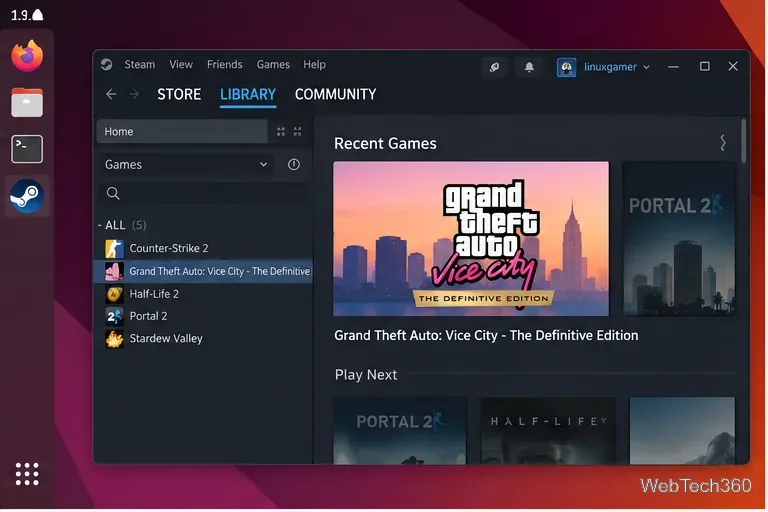
SteamとProtonを使ってLinuxでGTA: Vice Cityをプレイしよう。Definitive Editionをインストールし、互換性を有効にして起動し、Protonの一般的な問題を解決しよう。
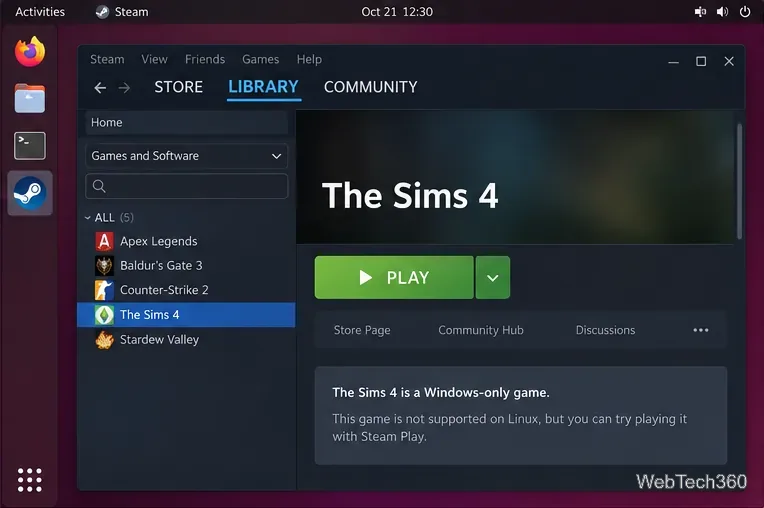
Steam PlayとProtonを使ってLinuxでザ・シムズ4をプレイする方法、EAアカウントを連携させる方法、そしてよくある起動時の問題を解決する方法を学びましょう。
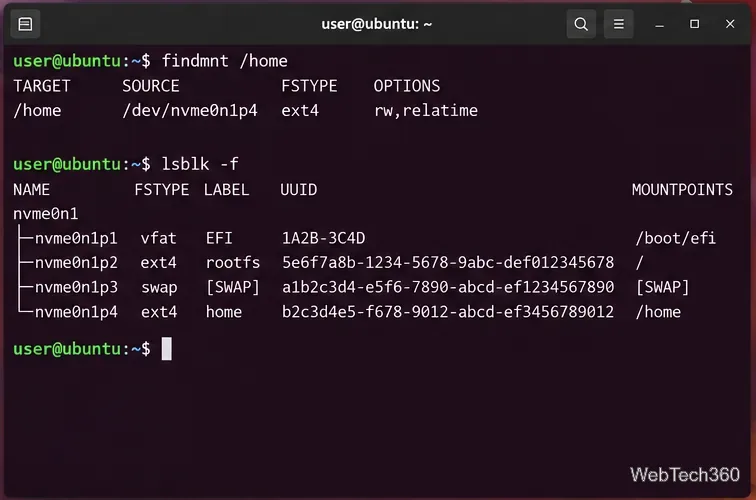
GParted Liveを使用してLinux上で/homeパーティションを安全にサイズ変更する方法を学びましょう。バックアップ、ファイルシステムの制限、パーティションの縮小または拡張の手順などについて説明します。