ISOイメージの作成、マウント、書き込み、編集、抽出を行うための無料ツール20選
組み込みマウント、イメージ抽出、ディスク書き込み、ISO編集、起動可能なUSB作成など、タスクとプラットフォーム別に20種類の無料ISOツールを比較します。
Windows Server では、BitLockerを使用してボリューム全体を保護するか、EFS を使用して選択した NTFS ファイルをユーザー証明書で保護します。BitLocker はロックされたドライブまたはオフラインのドライブを保護し、EFS は承認された証明書所有者のみにファイルへのアクセスを制限します。どちらもアクセス許可、テスト済みのバックアップ、ネットワーク暗号化に取って代わるものではありません。
| ツール | 範囲 | 回復 |
|---|---|---|
| BitLocker | 全巻 | ロック解除方法と別途リカバリーキー |
| EFS | 選択されたNTFSファイル | ユーザーのEFS秘密鍵またはリカバリエージェント |
暗号化を有効にする前に、復旧計画を立ててください。ドメイン管理サーバーの場合は、固定ドライブ ポリシーを構成して、BitLocker の復旧情報を AD DS にエスクローし、バックアップが正常に完了していることを必須とします。また、権限のある管理者が復旧情報を取得できることを確認してください。スタンドアロン サーバーの場合は、復旧パスワードをマシンとは別の承認済み保管庫またはオフラインの場所に保存し、アクセスを制限してください。詳しくは、 Microsoft の BitLocker 復旧の概要を参照してください。EFS では別のキーを使用するため、ユーザーの秘密鍵をパスワードで保護された PFX ファイルに別途保存してください。データもバックアップし、コピーの復元をテストしてください。
BitLockerはボリュームがロックされている間データを保護しますが、実行中のサーバーはロックされていないドライブを読み取ることができます。ワークロードに適したNTFSおよび共有アクセス許可を設定し、ボリュームへのアクセスを制御するシステムを保護してください。
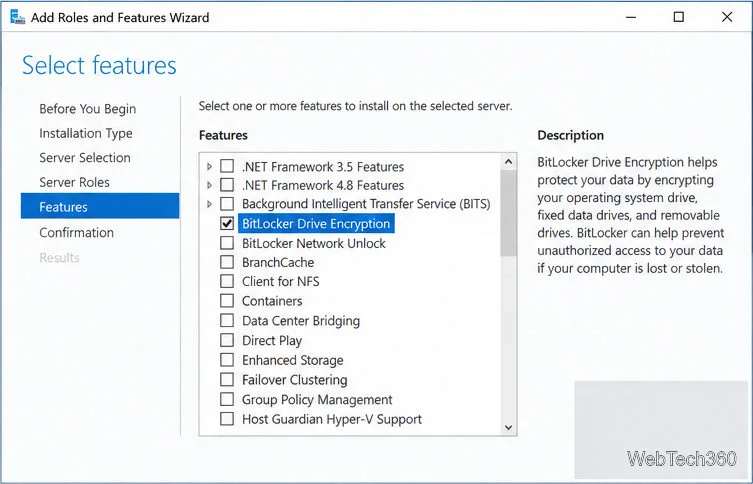
サーバー マネージャーで、[管理] > [役割と機能の追加]を開き、対象サーバーを選択し、[サーバーの役割] をスキップして、 [機能] の下にある[BitLocker ドライブ暗号化]にチェックを入れてインストールします。または、Server Core で管理者権限の PowerShell を実行して自動化することもできます。
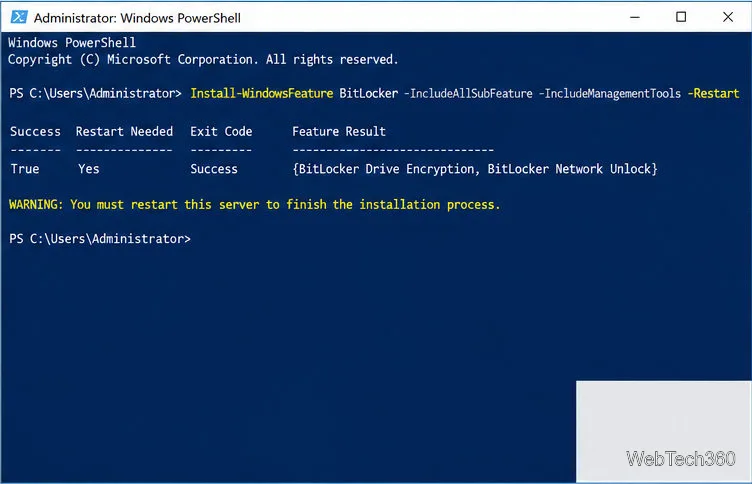
Install-WindowsFeature BitLocker -IncludeAllSubFeature -IncludeManagementTools -Restartインストールには再起動が必要なので、ダウンタイムをスケジュールしてください。Microsoftの BitLocker インストール ガイドを参照してください。デスクトップ エクスペリエンスでは、コントロール パネル アプレットも利用できます。Server Core では PowerShell または を使用しますmanage-bde。
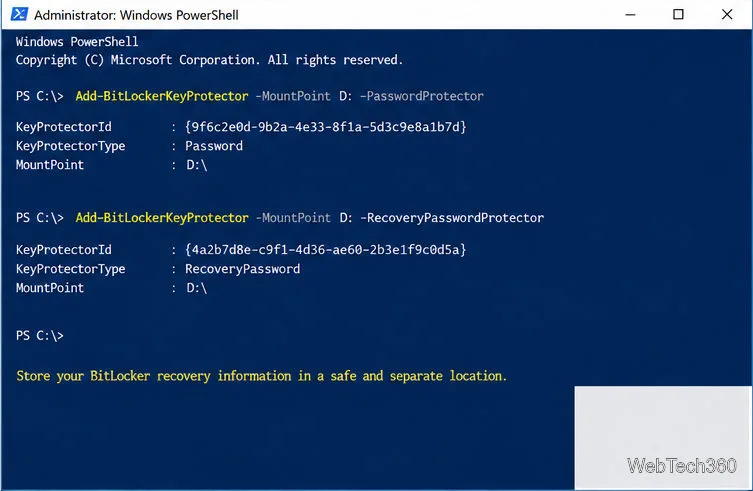
変更を加える前に、ドライブ文字を確認してください。この例ではD:、固定データボリュームとして を使用しています。ご使用のサーバー上の正しいボリュームに置き換えてください。日常的なロック解除用のパスワード保護と、回復用のパスワード保護を別々に追加してください。
$pw = Read-Host "Enter a strong D: unlock password" -AsSecureString
Add-BitLockerKeyProtector -MountPoint "D:" -PasswordProtector -Password $pw
Add-BitLockerKeyProtector -MountPoint "D:" -RecoveryPasswordProtector
暗号化を行う前に、回復パスワードがポリシーによってエスクローされているか、承認済みの保管庫に保存されていることを確認してください。暗号化されたサーバー上にのみパスワードを残しておくことは絶対に避けてください。Microsoft は、データボリュームに対してプライマリロック解除方法と回復プロテクターを併用することを推奨しています。詳細については、BitLocker 操作ガイドを参照してください。
-UsedSpaceOnly新規ボリュームの場合は高速ですが、削除されたセクターはそのまま残ります。機密データが保存されていたドライブの場合は、この操作は省略してください。
Enable-BitLocker -MountPoint "D:" -EncryptionMethod XtsAes256 -UsedSpaceOnly
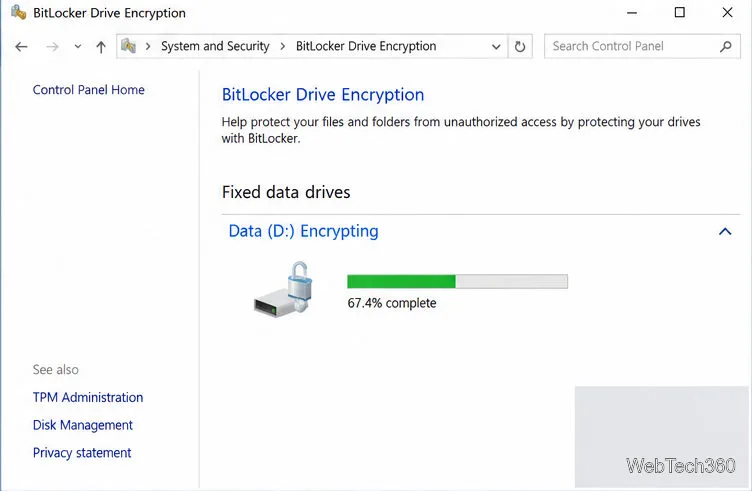
Get-BitLockerVolume -MountPoint "D:"VolumeStatus、、EncryptionPercentageおよびProtectionStatusをチェックしGet-BitLockerVolume、完了するまで待ちます。Microsoft のEnable-BitLockerおよびGet-BitLockerVolume のリファレンスを参照してください。
EFSは、 NTFS上の個々のファイルやフォルダーを保護します。これは、異なるユーザーが個別にアクセスする必要がある場合によく使用されます。ただし、圧縮ファイル、システムファイルやディレクトリ、ボリュームのルートを暗号化することはできません。詳細については、MicrosoftのEFSファイル暗号化の概要を参照してください。
管理者権限でコマンドプロンプトを開き、以下の設定を確認してください。
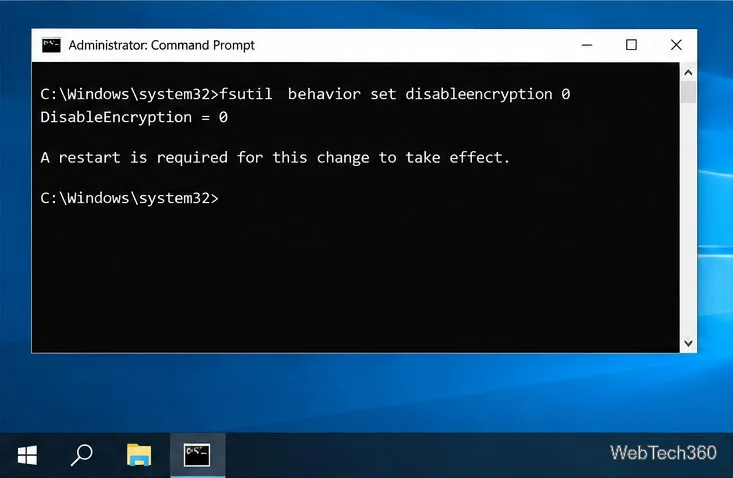
fsutil behavior query disableencryption0有効を意味します。1無効を意味します。無効の場合は、以下を実行してください。
fsutil behavior set disableencryption 0設定を変更した場合は、メンテナンス期間中に再起動してください。詳しくは、Microsoft のfsutil の動作リファレンスを参照してください。
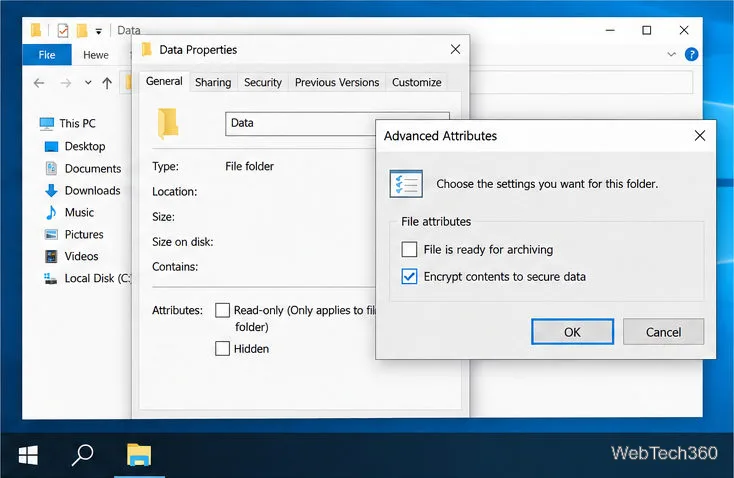
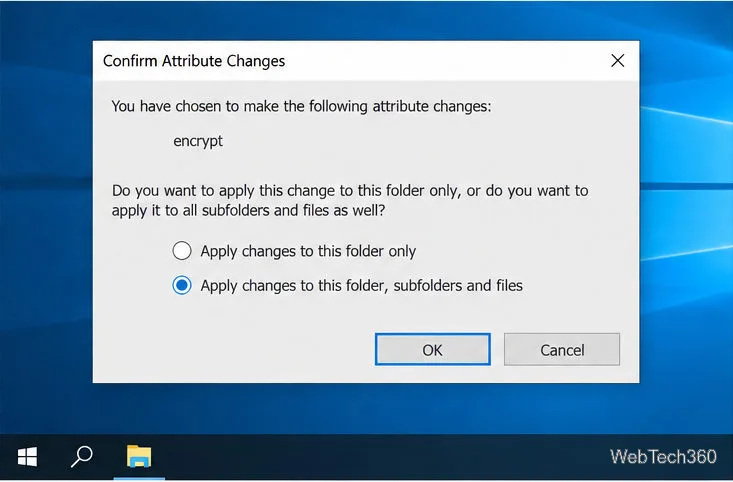
ファイルエクスプローラーで、項目のプロパティ > 全般 > 詳細設定を開きます。「コンテンツを暗号化してデータを保護する」にチェックを入れ、「OK」をクリックしてから「適用」をクリックします。スコープのプロンプトが表示されたら、「フォルダーのみ」を選択するか、既存のサブフォルダーとファイルを含めるかを選択します。後で変更してもファイルが暗号化されないままにならないように、ファイルの親ディレクトリも暗号化します。EFSの状態を確認する方法については、cipher コマンドのリファレンスを参照してください。
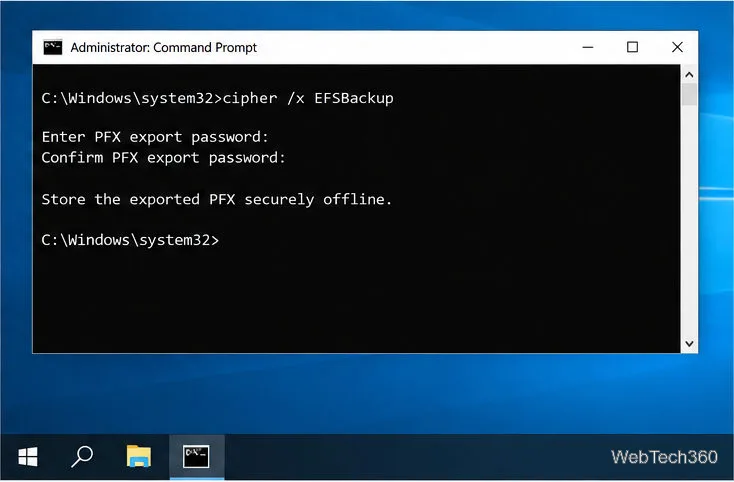
EFSユーザーとしてサインインした状態で、実行しcipher /x EFSBackupてエクスポートしたPFXファイルにパスワードを設定します。サーバーおよびデータとは別に保存してください。これにより、ユーザーのEFS証明書とキーがエクスポートされますが、リカバリエージェントポリシーはエクスポートされません。ドメインデータリカバリエージェント証明書が設定されている場合は、別途バックアップしてください。詳細については、Microsoftの暗号化リファレンスを参照してください。
サーバーがロックされている、またはオフラインになっている間は、ボリューム全体を保護するには BitLocker を使用し、ユーザーごとにアクセス権限を設定した特定の NTFS ファイルには EFS を使用してください。いずれの方法を使用する前に、キーとデータの両方の復旧テストを実施してください。
組み込みマウント、イメージ抽出、ディスク書き込み、ISO編集、起動可能なUSB作成など、タスクとプラットフォーム別に20種類の無料ISOツールを比較します。
Windows Server 上の BitLocker と EFS を比較し、ボリュームまたは NTFS ファイルの暗号化、回復キーの保護、およびステータスの確認を行うための以下の手順に従ってください。
Mitini for Windowsの機能、音声検索システムの仕組み、古いダウンロードがなぜ不確実なのか、そして現在サポートされているWindows 11の音声制御ツールはどれなのかを学びましょう。
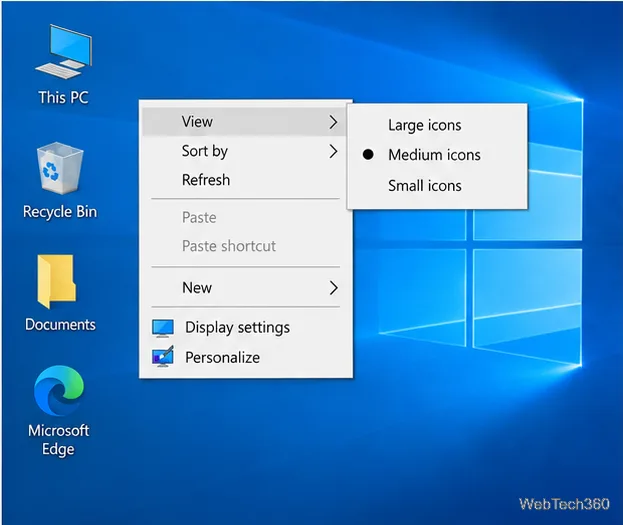
Windows 10でデスクトップ、タスクバー、ファイルエクスプローラーのコントロールを使ってアイコンサイズを変更する方法。ディスプレイのスケーリングが役立つ場面や、予期しないサイズ変更を修正する方法を学びましょう。
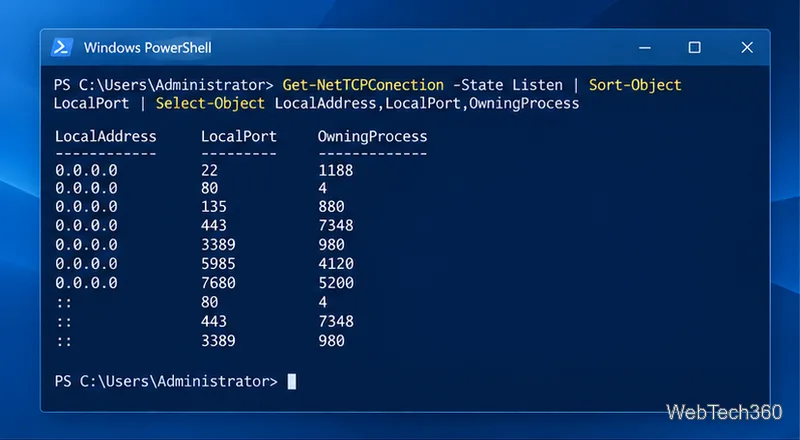
PowerShell、PortQry、またはNmapを使用して、ローカルTCPリスナーを検出し、ポートを使用しているプロセスを特定し、Windows Serverポートに到達可能かどうかをテストします。
Windows 10で共有フォルダをドライブ文字としてマッピングし、サインイン時に再接続し、アクセスを確認し、一般的なパス、資格情報、ネットワーク検出の問題を修正します。
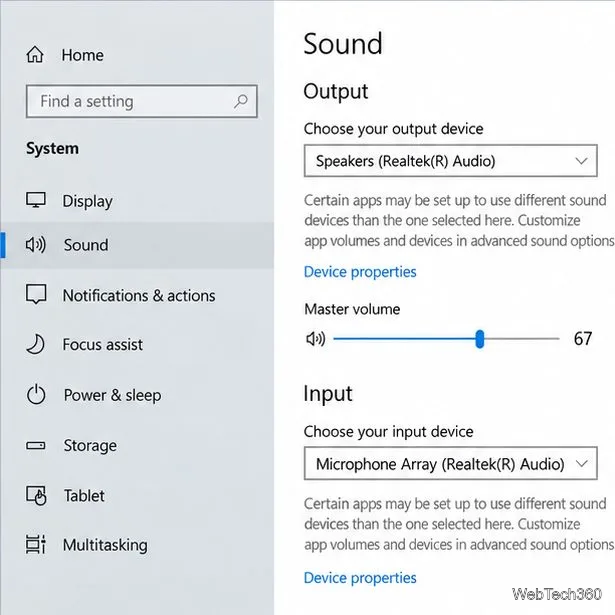
Windows 10の「このデバイスを聴く」設定を使用すると、マイクの音声をWindows 10のスピーカーから聞くことができます。適切な入力と出力を選択し、経路をテストして、フィードバックを防止しましょう。
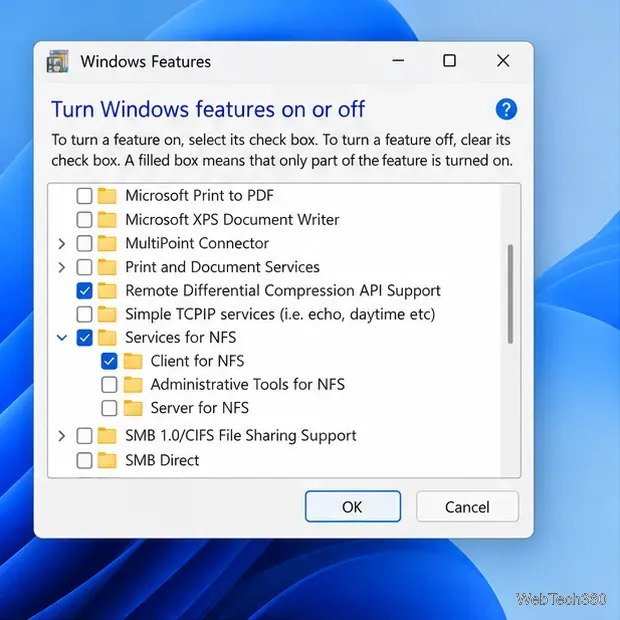
Windows 11に組み込まれているNFSクライアントを使用して、NFS共有をドライブ文字にマッピングします。プロトコルの互換性を確認し、エクスポートをマウントして、アクセスに関する問題をトラブルシューティングします。
Windows ServerにUniversal Media Serverをインストールし、選択したフォルダーを共有し、LAN専用のファイアウォールアクセスを設定し、テレビまたはブラウザからDLNA再生をテストします。
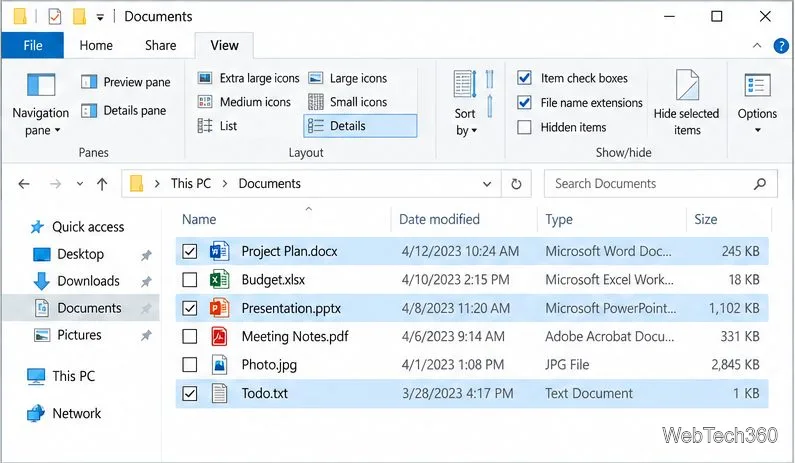
Windows 10のエクスプローラーで、表示リボンを使って項目のチェックボックスをオフにするか、切り替えボタンが表示されていない場合はフォルダーオプションを使用してください。変更内容と、チェックボックスなしで複数のファイルを選択する方法を確認します。