Ubuntu에서 GPG 오류 "다음 서명을 확인할 수 없습니다"를 해결하는 방법

Ubuntu APT 서명 오류를 안전하게 수정하세요. 패키지 검증을 비활성화하지 않고도 NO_PUBKEY, EXPKEYSIG, BADSIG, 클럭 및 저장소 구성 문제를 식별할 수 있습니다.
Linux PC용으로 작성한 Bash 스크립트에 문제가 있습니까? 프로그래밍 도움말을 얻기 위해 StackExchange의 수많은 스레드를 살펴보는 대신 ShellCheck 도구를 사용하여 Linux Bash 스크립트를 디버그하고 코드에서 실수를 자동으로 찾는 것을 고려하십시오.
ShellCheck는 유용한 도구이지만 Linux 운영 체제와 함께 즉시 제공되지는 않습니다. 대신 사용하려면 먼저 설치해야 합니다. 이 튜토리얼에서는 다양한 공식 소프트웨어 소스에서 ShellCheck를 설치하는 방법을 다룰 것입니다. 또한 일반 Linux 바이너리를 통해 프로그램을 작동시키는 방법도 보여줍니다.
터미널 창을 열고 패키지를 업데이트하십시오. 그런 다음 Linux 운영 체제에 해당하는 지침을 따르십시오.
ShellCheck는 공식 Ubuntu 소프트웨어 소스에 있으므로 설치가 매우 쉽습니다. 터미널에서 Apt 패키지 관리자를 사용하고 최신 버전의 ShellCheck가 작동하도록 합니다.
sudo apt install shellcheck
Debian Stable에는 사용자가 설치할 수 있는 이전 버전의 ShellCheck가 있습니다. 이 버전은 데비안이 작동하는 방식 때문에 보류된다는 점을 명심하십시오.
참고: ShellCheck 프로그램의 최신 버전을 원하십니까? 가이드를 따라 Debian에서 최신 소프트웨어를 얻는 방법에 대해 알아보세요 .
sudo apt-get install shellcheck
Arch Linux에서 ShellCheck를 사용하려면 먼저 "커뮤니티" 소프트웨어 저장소를 활성화해야 합니다. "커뮤니티"를 활성화하려면 Pacman.conf 파일을 편집해야 합니다. 파일을 편집하려면 Nano에서 Pacman.conf를 엽니다.
sudo 나노 /etc/pacman.conf
스크롤하여(화살표 키 사용) 파일의 "커뮤니티" 섹션을 찾습니다. # 기호의 모든 인스턴스를 제거합니다(약 3줄). 그런 다음 Ctrl + O 버튼 을 눌러 편집 내용을 저장 합니다.
Pacman.conf에 대한 새로운 편집이 처리된 상태에서 Ctrl + X 를 눌러 Nano를 닫습니다. 그런 다음 Pacman을 다시 동기화하여 Arch Linux "커뮤니티" 저장소에 대한 액세스를 설정합니다.
sudo pacman - Syyuu
마지막으로 다음을 사용하여 Arch Linux에 ShellCheck를 설치합니다.
sudo pacman -S shellcheck
Fedora Linux에서 ShellCheck 스크립트 분석 도구를 얻으려면 터미널을 열고 DNF 패키지 관리 도구를 사용하십시오.
sudo dnf install ShellCheck
OpenSUSE에 ShellCheck를 설치하는 것은 배포판의 주요 소프트웨어 소스에 있기 때문에 특별한 단계가 필요하지 않습니다. 그것을 얻으려면 터미널 창에서 다음 Zypper 패키지 명령을 입력하십시오.
sudo zipper 설치 ShellCheck
ShellCheck 스크립트 분석 도구에 액세스하려는 덜 알려진 Linux 배포판 사용자는 범용 바이너리 릴리스를 설치해야 합니다. 운 좋게도 이 바이너리 릴리스는 설치하기 쉽고 소스 코드를 수정할 필요가 없습니다. 작동하려면 아래 단계를 따르세요!
1단계: 다운로드하려는 ShellCheck 버전을 터미널 환경으로 내보냅니다.
내보내기 scversion= " 안정 " # 또는 "v0.4.7" 또는 "최신"
2단계: wget 다운로드 도구를 사용 하여 최신 ShellCheck 바이너리 릴리스를 가져옵니다.
wget " https://storage.googleapis.com/shellcheck/shellcheck- ${scversion} .linux.x86_64.tar.xz "
3단계: tar 명령을 사용하여 ShellCheck TarXZ 아카이브를 추출합니다 .
tar --xz -xvf shellcheck- " ${scversion} " .linux.x86_64.tar.xz
4단계: cp 명령 을 사용하여 Linux PC에 ShellCheck를 설치합니다 .
cp shellcheck- " ${scversion} " /shellcheck /usr/bin/
ShellCheck의 주요 목적은 스크립트(보통 Bash)를 살펴보고 오용된 명령을 감지하고 수정 사항을 제공하는 것입니다. 기본적인 사용법은 다음과 같습니다.
먼저 Linux PC에서 확인하려는 스크립트가 있는 CD 로 이동합니다. 이 튜토리얼에서 스크립트는 ~/shell-scripts 에 있습니다. 당신은 다를 수 있습니다.
cd ~/쉘 스크립트
ls 명령을 실행하고 현재 디렉토리의 모든 파일을 봅니다.
참고: 여러 파일 유형이 있는 디렉토리에서 ShellCheck를 사용하려는 경우 grep 과 ls를 함께 결합하는 것이 좋습니다 . 이 두 명령을 함께 사용하면 스크립트가 아닌 모든 파일을 필터링할 수 있습니다.
엘
또는 grep 과 결합하여 스크립트 파일만 봅니다.
엘 | 그렙 ".sh"
엘 | grep ".bash"
ls 프롬프트 에서 스크립트 파일 이름을 찾아 마우스로 파일 이름을 강조 표시합니다. 준비가 되면 ShellCheck를 통해 실행하고 코드를 확인하십시오.
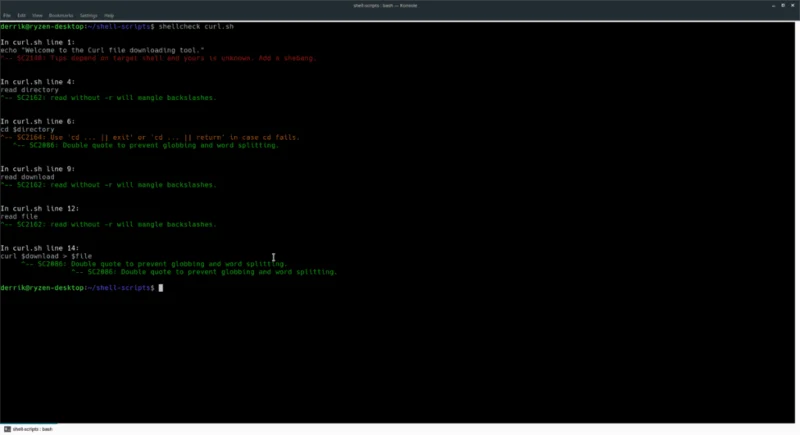
shellcheck 파일 이름.sh
또는
shellcheck 파일 이름.bash
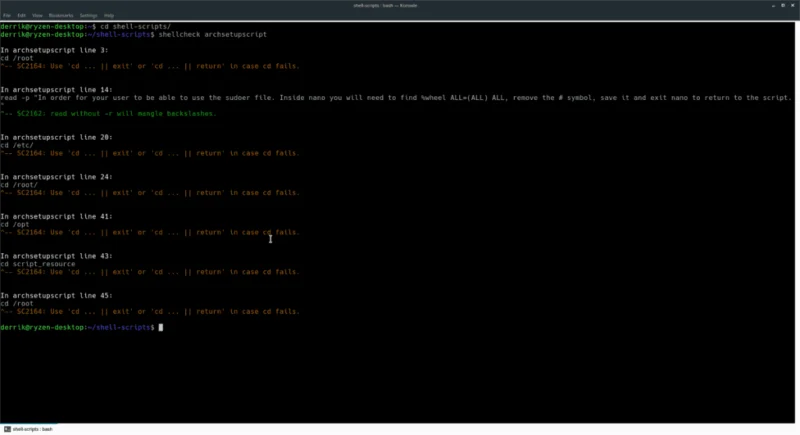
shellcheck 명령이 실행된 직후 코드 문제를 감지하고 터미널 프롬프트에 넣습니다. 읽고 제안하는 내용을 따라 프로그래밍을 개선하는 방법을 배우십시오.
bash 프로그래밍을 위해 터미널에서 즉각적인 보고서를 얻는 것은 매우 유용하지만 터미널을 닫으면 손실될 수 있습니다. shellcheck 보고서 손실을 피 하려면 터미널 의 >> 기능 과 함께 프로그램을 실행하여 출력을 텍스트 파일로 저장하는 것이 좋습니다 .
shellcheck name-of-file.sh >> ~/Documents/shellcheck-report-name-of-file.sh
또는
shellcheck name-of-file.bash >> ~/Documents/shellcheck-report-name-of-file.bash
cat 명령을 통해 터미널에서 저장된 보고서를 봅니다.
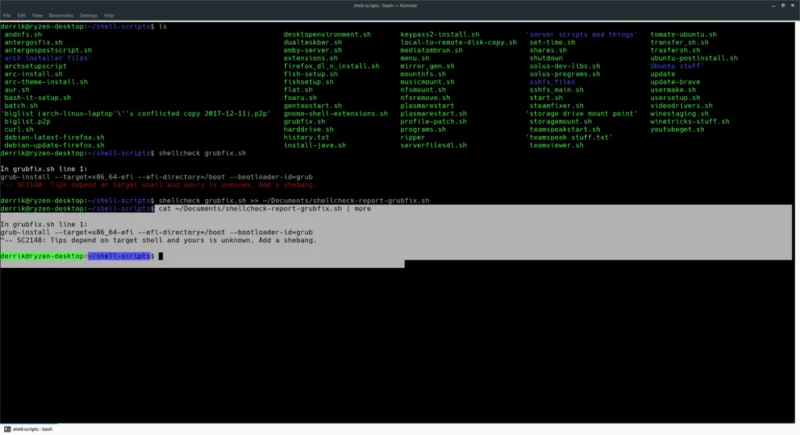
고양이 ~/Documents/shellcheck-report-name-of-file.sh | 더
또는
고양이 ~/Documents/shellcheck-report-name-of-file.bash | 더
Ubuntu APT 서명 오류를 안전하게 수정하세요. 패키지 검증을 비활성화하지 않고도 NO_PUBKEY, EXPKEYSIG, BADSIG, 클럭 및 저장소 구성 문제를 식별할 수 있습니다.
안전한 검색, 서비스 설정, 최소한의 multipath.conf 변경, initramfs 업데이트 및 경로 상태 확인을 통해 SLES 15에서 DM-Multipath를 구성합니다.
Btrfs 및 Snapper를 사용하여 업데이트 실패 후 SLES를 복구하세요. 롤백 옵션을 비교하고, 스냅샷을 안전하게 테스트하고, 시스템을 복원하고, 저장소를 검증하세요.
Liderahenk와 Ahenk를 사용하여 사용자 지정 Pardus GNOME 배경화면을 설정하고, dconf로 선택한 설정을 잠그고, 테스트를 거친 파일럿 환경을 통해 다른 클라이언트 정책을 배포하세요.
우분투 서버가 비상 모드로 진입한 이유를 진단하고, 일반적인 /etc/fstab 및 마운트 문제를 안전하게 복구하고, 파일 시스템을 검사하고, 정상적인 재부팅을 확인합니다.
Ubuntu 24.04에서 GTK 테마를 무시하는 Flatpak 앱 문제를 해결하세요. 테마 확장 프로그램, GTK 포털, 밝은/어두운 설정, 앱 툴킷 제한 사항을 확인하십시오.
Pardus에서 LIDER AHENK를 품질 중심 설정으로 구성하십시오. 필수 조건을 확인하고, Lider를 배포하고, Ahenk 클라이언트를 등록하고, 관리를 검증하십시오.
Pardus NVIDIA 드라이버 설치 프로그램을 사용하여 Pardus 23에서 NVIDIA 드라이버를 활성화하세요. GPU 호환성을 확인하고, 안전하게 재부팅하고, 드라이버를 검증하고, 일반적인 문제를 해결할 수 있습니다.
재현 가능한 벤치마크 방법을 사용하여 Ubuntu Server 24.04 최소 설치와 표준 설치의 디스크 사용량, 메모리, 부팅 시간, 서비스 및 실제 워크로드 성능을 비교합니다.
SLES에서 Zypper 잠금 오류를 안전하게 해결합니다. 프로세스를 식별하고, 대기할지 중지할지 선택하며, 트랜잭션 잠금과 패키지 잠금을 구분합니다.