Windows 11 25H2 부팅 가능한 USB 설치 미디어를 만드는 방법
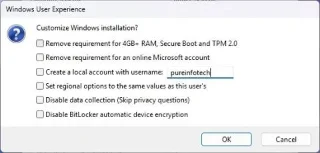
Windows 11 25H2 부팅 가능한 USB 설치 프로그램을 만들려면 Rufus, Ventoy, 명령 프롬프트 및 Media Creation을 사용할 수 있으며, 그 방법은 다음과 같습니다.
윈도우 11 의 기본 메모장 앱을 대체하는 널리 사용되는 프로그램인 Notepad++는 호스팅 제공업체의 계정이 2025년 6월에서 12월 사이에 악의적인 공격자에 의해 해킹당했다고 확인했습니다. 이 해킹으로 공격자들은 손상된 업데이트 매니페스트를 통해 일부 사용자를 악성 서버로 리디렉션할 수 있었습니다.
공식 발표 에 따르면 , 보안 전문가들은 노트패드++의 이전 호스팅 제공업체에서 인프라 수준의 침해를 발견했습니다. 공격자들은 해당 시스템을 악용하여 notepad-plus-plus.org 로 향하는 업데이트 트래픽을 가로채고 , 악성 업데이트 파일을 이용해 특정 사용자들을 표적으로 삼았습니다. 분석가들은 이러한 공격의 표적성이 광범위한 악성코드 유포보다는 스파이 활동의 가능성을 시사한다고 보고 있습니다.
악의적인 공격자들은 처음에는 2025년 9월 2일까지 호스팅 서버에 대한 접근 권한을 유지했습니다. 직접 접근 권한을 잃은 후에도 2025년 12월 2일까지 내부 서비스 자격 증명을 보유하여 업데이트 트래픽을 지속적으로 가로챌 수 있었습니다. 이 공격은 업데이트 검증 제어 기능이 미흡한 등 이전 버전의 Notepad++에서 발견된 알려진 취약점을 악용했습니다.
누가 영향을 받았나요?
2025년 6월부터 12월 사이에 내장된 업데이트 프로그램을 통해 Notepad++를 업데이트한 사용자만 위험에 노출되었습니다. 공식 웹사이트나 GitHub 릴리스에서 설치 프로그램을 수동으로 다운로드한 사용자는 영향을 받지 않았습니다 .
보안 분석가들은 대규모 명령 및 제어 시스템이나 광범위한 시스템 악용의 증거는 없다고 확인했습니다. 이번 공격은 특정 조직이나 개인을 겨냥한 고도로 표적화된 공격으로 보입니다.
문제 해결 및 보안 강화
앱 개발사에 따르면, Notepad++는 향후 인프라 수준의 보안 침해를 방지하기 위해 더욱 안전한 새로운 호스팅 제공업체로 이전했습니다.
이전 공급업체의 내부 자격 증명이 교체되어 공격자의 잔여 접근 권한이 완전히 제거되었습니다.
앱 업데이트 프로그램인 WinGup은 버전 8.8.9에서 인증서와 설치 프로그램 서명을 모두 확인하도록 개선되어 업데이트 다운로드의 보안이 강화되었습니다.
메모 작성 앱은 향후 몇 주 내에 버전 8.9.2로 업데이트될 예정이며, 이 버전에서는 모든 업데이트에 대해 엄격한 XMLDSig 인증서 및 서명 검증이 적용되어 사용자를 변조 또는 리디렉션 공격으로부터 더욱 안전하게 보호할 것입니다.
사용자는 어떻게 해야 할까요?
Notepad++ 팀은 모든 사용자에게 버전 8.9.1 이상으로 수동으로 업데이트하고 SSH, FTP 및 MySQL 데이터베이스를 포함하여 이전 호스팅 환경과 관련된 모든 서비스의 자격 증명을 재설정할 것을 권장합니다.
문제가 발생한 기간 동안 내장된 업데이트 프로그램을 사용하여 업데이트했다면 전체 바이러스 검사를 실행하는 것이 좋습니다 .
이번 사건은 공급망 공격의 위험성과 소프트웨어 소스 및 다운로드의 진위 여부를 확인해야 할 필요성을 다시 한번 상기시켜 줍니다. 신뢰받는 개발자 계정조차 해킹될 수 있다는 점은 강력한 호스팅 보안과 철저한 업데이트 검증의 중요성을 강조합니다.
Windows 11 25H2 부팅 가능한 USB 설치 프로그램을 만들려면 Rufus, Ventoy, 명령 프롬프트 및 Media Creation을 사용할 수 있으며, 그 방법은 다음과 같습니다.
Windows 11용 KB5074157(빌드 26220.7653)은 다크 모드를 개선하고, WebP 배경화면 지원을 추가하며, 작업 표시줄, 시작 메뉴, 블루투스 등의 문제를 수정합니다.
2026년 1월 Windows 11 업데이트인 KB5074109는 충돌, 부팅 오류, Outlook 문제 및 제거 오류를 일으켜 사용자들이 업데이트를 제거해야 했습니다.
ChatGPT 대화 내용이 Google 검색 결과에 나타나지 않도록 하려면 공개적으로 공유된 ChatGPT 링크를 검토하고 삭제하세요. 방법은 다음과 같습니다.
Windows 11에서 Microsoft Store 또는 PowerShell을 사용하여 Android 앱을 실행하려면 Windows Subsystem for Android(WSA)를 설치할 수 있습니다. 방법은 다음과 같습니다.
OpenAI는 기본적으로 ChatGPT 대화 내용을 AI 학습에 활용하기 위해 수집합니다. 개인 정보 보호를 강화하기 위해 이 기능을 비활성화하는 방법을 알려드립니다.
Windows 11 빌드 27913(Canary)에는 새롭게 디자인된 설정 UI, Vista 시작음 복원, 검은 화면 배경 화면 문제 수정 등이 포함되어 있습니다.
Windows 11용 빌드 26120.4733(KB5062651)에는 새로운 AI 이미지 설명, 앱 권한 재설계 및 관리자 보호 기능이 베타 채널에 포함되어 있습니다.
Windows 11 25H2용 빌드 26200.5702(KB5062653)에는 AI 이미지 설명, 새로운 관리자 보안, 재설계된 권한 대화 상자 등이 포함되어 있습니다.
이제 winget 명령어를 사용하여 Windows 10에 앱을 설치할 수 있으며, Windows 패키지 관리자를 사용하여 설치하는 방법은 다음과 같습니다.