Home
» LINUX
»
Wireshark installeren op Linux: Ubuntu, Fedora, Arch en meer
Wireshark installeren op Linux: Ubuntu, Fedora, Arch en meer
Om Wireshark op Linux te installeren, gebruikt u de pakketbeheerder van uw distributie. De onderstaande commando's installeren het vanuit de geconfigureerde repositories van het systeem. Dit is meestal de eenvoudigste manier om updates en de capture helper voor uw systeem te verkrijgen. Kies de sectie voor uw distributie; u hoeft geen Ubuntu PPA van derden toe te voegen of de repositoryconfiguratie van Arch handmatig aan te passen.
Installeer Wireshark via je Linux-distributie.
Open een terminal, voer de opdracht voor uw distributie in en bevestig de prompt van de pakketbeheerder. De grafische interface is inbegrepen in het GUI-pakket; als u alleen terminalanalyse nodig hebt, bieden de meeste distributies TShark ook als apart pakket aan.
Ubuntu of Debian
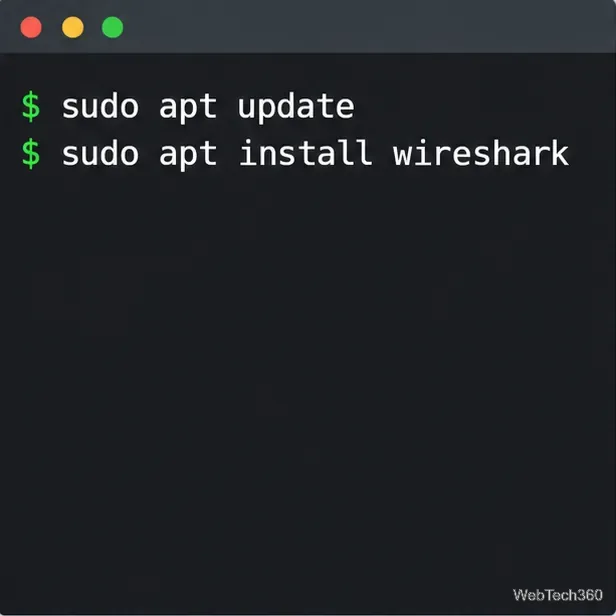
Vernieuw de pakketindex en installeer vervolgens Wireshark:
sudo apt update
sudo apt install wireshark
De apt-opdrachten vernieuwen de pakketinformatie en installeren Wireshark vanuit de geconfigureerde repositories.
Tijdens de installatie kunnen op Debian gebaseerde systemen vragen of gebruikers zonder superrechten pakketten mogen vastleggen. Kies alleen 'Ja' als u wilt dat geselecteerde gebruikersaccounts live verkeer kunnen vastleggen; het installatieprogramma voegt uw account niet automatisch toe aan de wiresharkgroep. Als u 'Nee' kiest, kunt u opgeslagen vastleggingsbestanden nog steeds openen en analyseren.
Fedora
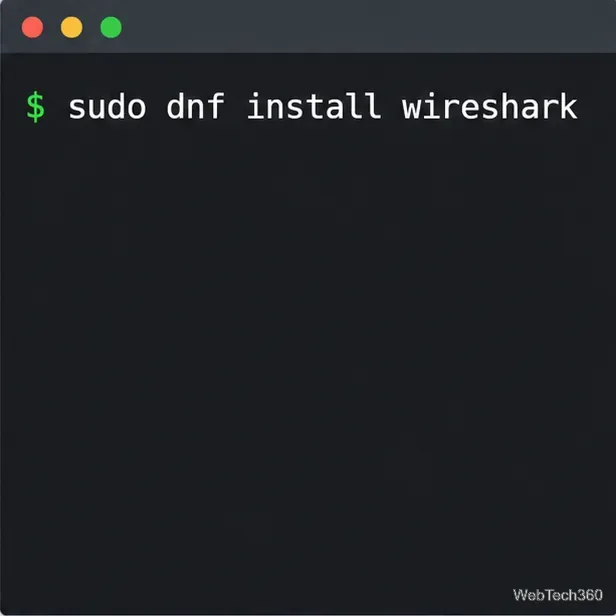
Installeer het repositorypakket met DNF:
sudo dnf install wireshark
Gebruik DNF om Wireshark te installeren vanuit de geconfigureerde repositories van Fedora.
Fedora verpakt de Qt-desktopanalysetool als wireshark; de commandoregeltools zijn afzonderlijk beschikbaar als wireshark-cli. Het Fedora-pakket bereidt ook een wiresharkgroep voor voor gecontroleerde live-opname.
Arch Linux
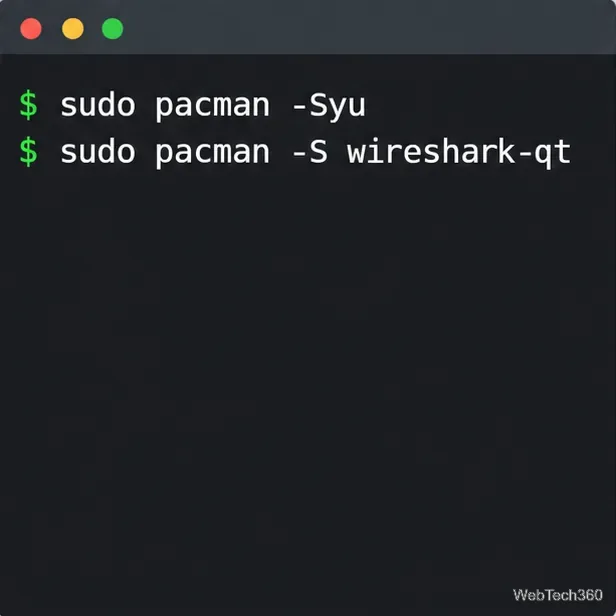
Arch verwacht een volledige systeemupdate in plaats van een gedeeltelijke pakketupgrade. Werk het systeem bij en installeer vervolgens de Qt-interface:
sudo pacman -Syu
sudo pacman -S wireshark-qt
Installeer de Qt-interface vanuit de officiële Extra-repository van Arch Linux.
Voor een installatie die alleen via de commandoregel verloopt, installeer je wireshark-cliin plaats daarvan. De pakketnamen en de huidige repository staan vermeld in de Arch Linux-pakketdatabase .
openSUSE
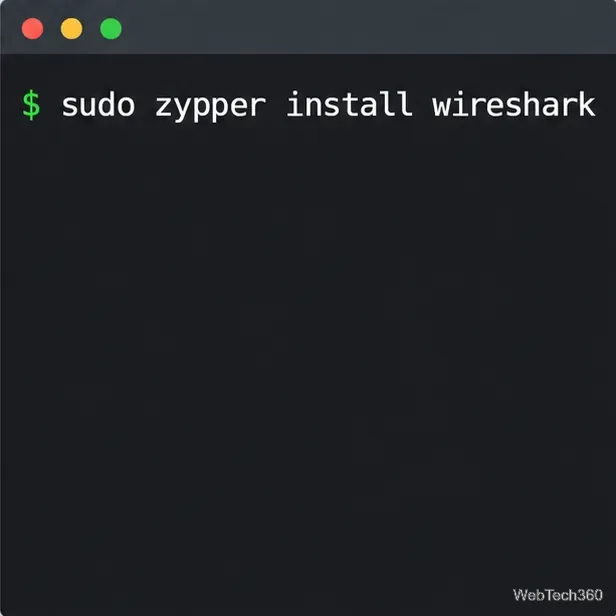
Vernieuw de ingeschakelde repositories en installeer het beschikbare Wireshark-pakket:
sudo zypper refresh
sudo zypper install wireshark
Zypper installeert Wireshark vanuit repositories die op het systeem zijn ingeschakeld.
Pakketnamen kunnen verschillen tussen openSUSE-releases. Als u specifiek de Qt-desktopinterface wilt gebruiken, controleer dan of wireshark-ui-qtdeze beschikbaar is voor uw release met behulp van zypper search wiresharkde openSUSE Software-pakketlijst . Gebruik de repositories die voor uw release zijn geconfigureerd; oude instructies voor niet meer gebruikte Leap-versies kunnen verwijzen naar verouderde repositories van derden.
Installeer de Flatpak-build
Als uw distributie geen handig installatiepakket biedt, kunt u de Flathub-build installeren nadat u Flatpak en de bijbehorende Flathub-remote hebt ingesteld:
Belangrijk: Volgens de documentatie van Wireshark kan de Flatpak-sandbox geen netwerkverkeer rechtstreeks vastleggen. Gebruik deze versie om bestaande vastleggingsbestanden te inspecteren; voor live vastlegging installeert u het native pakket voor uw Linux-distributie. De app is te vinden op Flathub .
Live pakketvastlegging veilig inschakelen
Het installeren van Wireshark en het vastleggen van pakketten vereisen aparte machtigingen. Start de desktop-app als uw normale gebruiker; start niet de volledige Wireshark-interface met `sudo` sudo. Wireshark scheidt de kleine dumpcapcapture-helper van de grotere analyzer, zodat de analyzer met normale gebruikersrechten kan worden uitgevoerd.
Debian of Ubuntu: Als Wireshark al is geïnstalleerd, start het programma sudo dpkg-reconfigure wireshark-commonen kies 'Ja' wanneer er wordt gevraagd naar het vastleggen van accounts die geen supergebruiker zijn. Voeg vervolgens alleen vertrouwde accounts toe: sudo usermod -aG wireshark "$USER". Log uit en weer in zodat het nieuwe groepslidmaatschap van kracht wordt.
Fedora of Arch: De officiële pakketten maken en configureren de wiresharkgroep. Voeg je account toe met sudo usermod -aG wireshark "$USER", log vervolgens uit en weer in.
Lidmaatschap geeft toegang tot live netwerkcaptures, die gevoelig verkeer kunnen bevatten. Beperk deze toegang tot accounts die deze daadwerkelijk nodig hebben. Andere distributies hebben mogelijk hun eigen instellingen; volg de stappen voor uw pakket in plaats van commando's voor mogelijkheden of machtigingen van een andere Linux-release te kopiëren. Raadpleeg de richtlijnen van Wireshark voor capture-rechten voor platformspecifieke details.
Open Wireshark en bevestig de installatie.
Start Wireshark vanuit het toepassingsmenu van je bureaublad, of voer een van deze opdrachten uit:
wireshark --version
wireshark
De eerste opdracht print de geïnstalleerde versie; de tweede opent de analyzer. Als er geen interfaces verschijnen voor live capture, controleer dan de bovenstaande stappen voor machtigingen en start een nieuwe inlogsessie. U kunt nog steeds een opgeslagen bestand openen .pcapvanuit .pcapngWireshark zonder toegang tot live capture.