Home
» WINDOWS
»
Hoe bescherm je een USB-stick tegen virussen op een geïnfecteerde computer?
Hoe bescherm je een USB-stick tegen virussen op een geïnfecteerde computer?
Om een USB-stick te beschermen bij gebruik op een geïnfecteerde computer, is het raadzaam om de schrijfbeveiliging van de hardware in te schakelen voordat u de stick aansluit. Een alleen-lezen stick is bestand tegen normale pogingen om bestanden toe te voegen, te wijzigen of te verwijderen. Dit betekent echter niet dat een geïnfecteerde pc veilig is: malware kan uw bestanden nog steeds lezen en niet elke USB-stick ondersteunt schrijfbeveiliging die door het apparaat zelf wordt afgedwongen. De veiligste optie is om de stick niet aan te sluiten op een computer waarvan u weet dat deze is geïnfecteerd.
Hoe u het risico kunt verkleinen: een vierstappenplan voor veilige USB-verbindingen
1. Bereid de schijf voor op een vertrouwde computer.
Voordat u een USB-stick meeneemt naar een gedeelde of mogelijk besmette pc, sluit u deze eerst aan op een computer die u vertrouwt. Maak een back-up van de belangrijke bestanden op een aparte locatie en verwijder vervolgens alles wat u niet nodig hebt. Neem in het bijzonder geen vertrouwelijke documenten mee naar een mogelijk geïnfecteerde computer als u dat kunt vermijden.
Maak een back-up van belangrijke bestanden op een vertrouwde computer voordat u de USB-stick aansluit op een onbekend systeem.
Gebruik een actueel antivirusprogramma en besturingssysteem op uw vertrouwde pc. Als de schijf al verdachte bestanden bevat, onderzoek deze dan eerst voordat u de schijf ergens anders naartoe brengt, in plaats van ervan uit te gaan dat het wijzigen naar alleen-lezen de malware zal verwijderen.
2. Schakel de hardwarematige schrijfbeveiliging in voordat u de USB-stick plaatst.
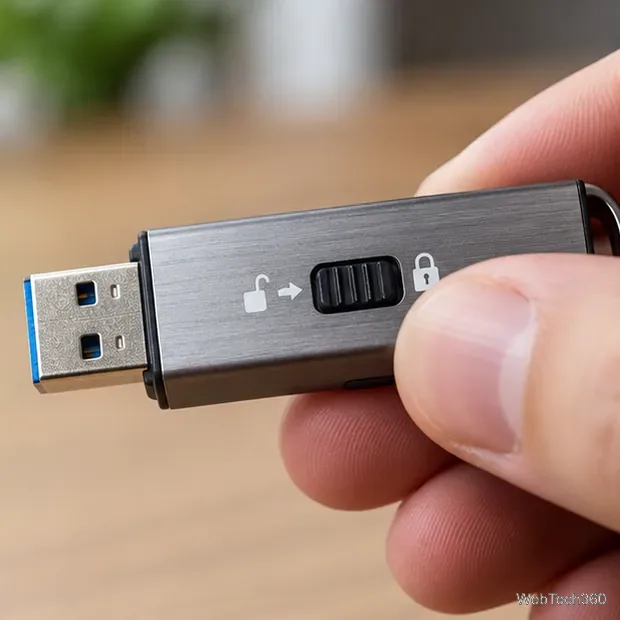
Sommige speciale USB-sticks hebben een fysieke schakelaar voor alleen-lezen. Volg de instructies van de fabrikant, zet de schakelaar in de vergrendelde stand terwijl de stick is losgekoppeld en sluit hem vervolgens weer aan op een vertrouwde computer om te controleren of er geen nieuw testbestand wordt geaccepteerd. Experimenteer niet met uw enige kopie van belangrijke gegevens.
Een ingebouwde schrijfbeveiligingsschakelaar kan voorkomen dat er normaal wordt geschreven wanneer het apparaat daadwerkelijk in de alleen-lezenmodus staat.
De schakelaar moet daadwerkelijk schrijfblokkering afdwingen op dat specifieke model. Een decoratieve schuifregelaar, wachtwoordfunctie, Windows-bestandskenmerk of een software-instelling op een andere computer is niet gelijkwaardig. Als de flashdrive geen aantoonbare hardwarematige beveiliging heeft, ga er dan niet vanuit dat deze veilig kan worden gebruikt op een geïnfecteerde pc.
3. Vermijd de geïnfecteerde computer of beperk het contact als gebruik onvermijdelijk is.
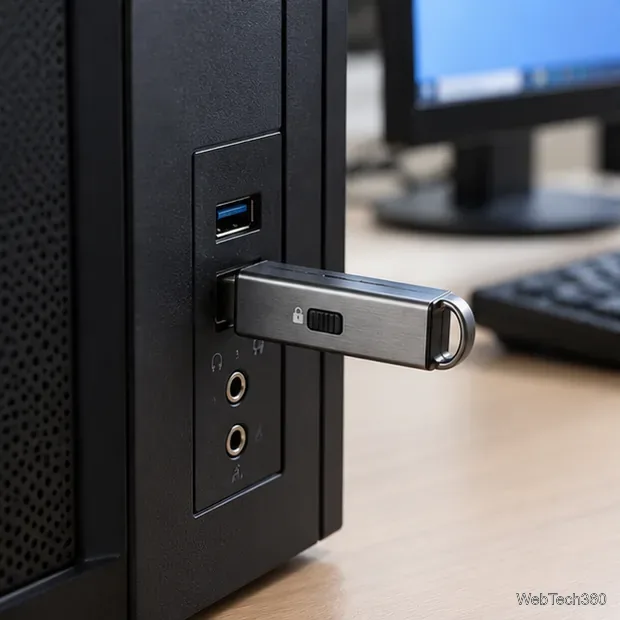
Als is vastgesteld dat een computer is geïnfecteerd, is het raadzaam deze te laten reinigen of vervangen voordat bestanden worden uitgewisseld. Als er geen alternatief is en het organisatiebeleid de verbinding toestaat, gebruik dan een geverifieerde, hardwarematig beveiligde schijf die alleen niet-gevoelige gegevens bevat. Houd de sessie kort en start geen programma's vanaf het USB-apparaat en open geen onverwachte snelkoppelingen of bestanden.
Zelfs met een vergrendelde USB-schijf kan een gecompromitteerde host nog steeds leesbare bestanden benaderen.
Schrijfbeveiliging is er vooral op gericht om wijzigingen aan de schijf te voorkomen . Het voorkomt niet dat de host bestanden kan bekijken die hij kan lezen, en het kan de geïnfecteerde Windows-installatie niet repareren.
4. Controleer de USB-schijf voordat u de bestanden erop opnieuw gebruikt.
Nadat u de schijf hebt verwijderd, moet u voorkomen dat u direct bestanden van de schijf opent op uw volgende computer. Controleer op een vertrouwde Windows 10- of Windows 11-pc of de Windows Beveiligingsfunctie actief is en of de beveiligingsinformatie up-to-date is. Vervolgens:
Sluit de USB-stick aan zonder verdachte inhoud te openen of akkoord te gaan met het uitvoeren van software.
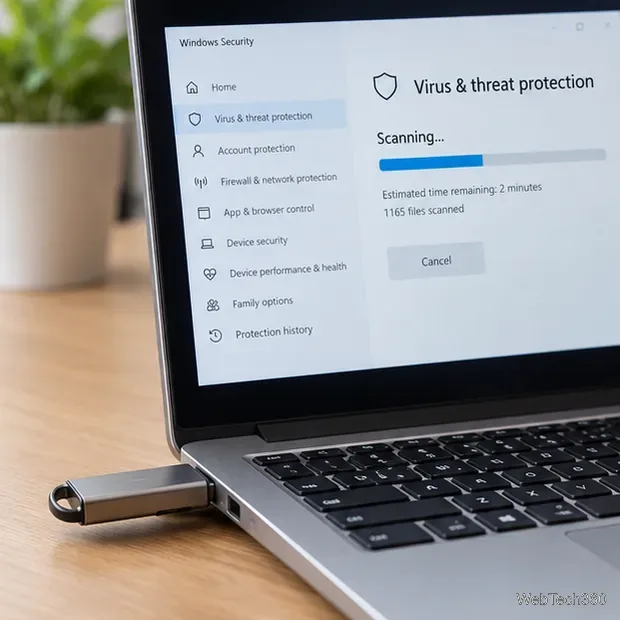
Open Verkenner , zoek de USB-schijf, klik er met de rechtermuisknop op, kies indien nodig 'Meer opties weergeven' en selecteer 'Scannen met Microsoft Defender' als die optie beschikbaar is.
U kunt ook Windows Beveiliging > Virus- en bedreigingsbeveiliging > Scanopties > Aangepaste scan openen , de USB-schijf selecteren en de scan uitvoeren.
Bekijk de resultaten en volg de instructies van de beveiligingsapp. Herstel een in quarantaine geplaatst item niet zomaar omdat de bestandsnaam bekend voorkomt.
Scan de USB-schijf op een vertrouwde Windows-computer voordat u de inhoud ervan opnieuw opent.
Microsoft beschrijft zowel het scannen van een geselecteerd item in Windows Beveiliging als het uitvoeren van een aangepaste scan voor een verwisselbare schijf. Zie de scaninstructies van Microsoft en de richtlijnen voor scannen op aanvraag in Defender . Een schoon resultaat vermindert de bezorgdheid, maar kan niet garanderen dat elke bedreiging is uitgesloten.
Werkt USB-schrijfbeveiligingssoftware op een geïnfecteerde pc?
Niet als een draagbare garantie. Een ouder hulpprogramma, ThumbScrew van Irongeek , wijzigt een Windows-registerinstelling om schrijftoegang tot USB-massaopslagapparaten te beperken op de computer waarop het hulpprogramma draait . De auteur waarschuwt ook dat reeds aangesloten beschrijfbare schijven mogelijk beschrijfbaar blijven totdat ze opnieuw worden aangesloten en garandeert de betrouwbaarheid van de beveiliging niet. Het is geen vergrendeling die permanent met de flashdrive meereist.
Windows heeft ook een beleid voor verwisselbare schijven: schrijftoegang weigeren , zoals beschreven in de referentiehandleiding voor opslagbeleid van Microsoft . Dit is handig voor het beheren van een Windows-apparaat dat u zelf beheert, maar het beschermt een USB-schijf niet wanneer deze is aangesloten op een andere, mogelijk gecompromitteerde pc. Vertrouw niet op oude USB Write Protector-downloads of een lokaal DiskPart-commando met alleen-lezen-toegang als vervanging voor apparaatbeveiliging.
Wat als de USB-stick al besmet is?
Koppel de schijf indien mogelijk veilig los, voer geen bestanden van de schijf uit en beoordeel het risico voordat u deze opnieuw aansluit. Als de schijf alleen vervangbare bestanden bevat, overweeg dan om deze buiten gebruik te stellen of veilig te formatteren nadat u een schone back-up hebt gemaakt. Formatteren verwijdert gewone malware op bestandsniveau, maar is geen betrouwbare oplossing voor vermoedelijk schadelijke USB-firmware. Als de schijf gevoelige informatie bevat of als er mogelijk met de hardware is geknoeid, vraag dan een gekwalificeerde IT- of beveiligingsprofessional om de schijf in een geïsoleerde omgeving te behandelen.
Houd er rekening mee dat antivirusscans, hardwarematige schrijfbeveiliging en back-ups verschillende risico's aanpakken. Een beveiliging voorkomt schrijfbewerkingen, een scan detecteert bekende bedreigingen en een back-up helpt bij het herstellen van gegevens. Geen van deze maatregelen maakt het echter veilig om vertrouwelijke informatie toe te vertrouwen aan een geïnfecteerde computer. Voor meer informatie over risico's met betrekking tot verwijderbare media, raadpleeg de CISA-richtlijnen voor de beveiliging van draagbare apparaten .