Strona główna
» LINUX
»
Jak używać Keybase do szyfrowania plików w systemie Linux
Jak używać Keybase do szyfrowania plików w systemie Linux
Keybase może szyfrować pliki w systemie Linux za pomocą systemu plików Keybase (KBFS). Po zainstalowaniu Keybase i zalogowaniu się, umieść plik w swoim prywatnym folderze KBFS, takim jak /keybase/private/YOUR_KEYBASE_USERNAME/. Klient Keybase szyfruje prywatne dane na Twoim urządzeniu przed ich zapisaniem na serwerach Keybase. Ważna różnica: pliki w tym folderze /keybase/publicsą podpisane, ale nie są szyfrowane .
W tym przewodniku wykorzystano aktualny przepływ pracy w systemie Linux, udokumentowany przez Keybase. Najnowsze polecenia dotyczące pakietów można znaleźć na oficjalnej stronie instalacji Keybase Linux .
1. Zainstaluj Keybase na Linuksie
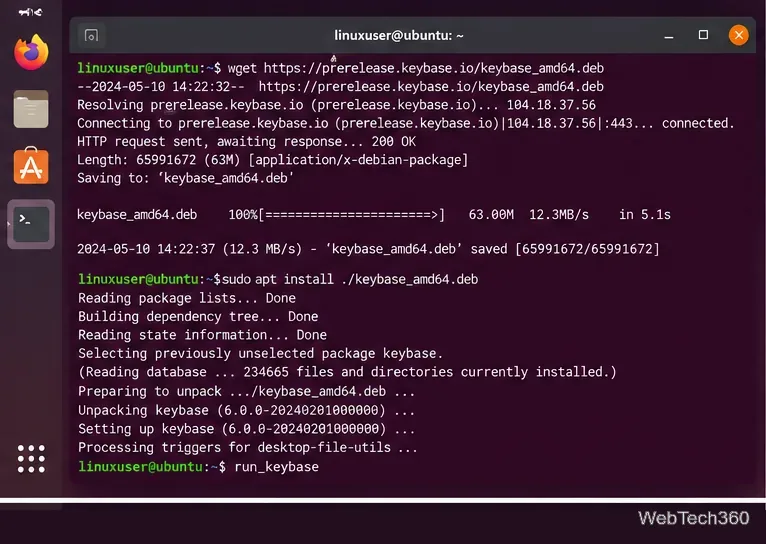
Keybase oficjalnie dokumentuje pakiety dla systemów z rodziny Ubuntu/Debian, Fedora/Red Hat oraz Arch Linux. Oficjalne pakiety instalują również komponenty niezbędne do graficznego interfejsu użytkownika, klienta wiersza poleceń i systemu plików KBFS.
Keybase zaznacza, że jego oficjalne pakiety DEB i RPM dodają repozytorium pakietów, dzięki czemu standardowe aktualizacje systemu mogą dostarczać nowsze wersje Keybase. Inne dystrybucje mogą korzystać z pakietów zarządzanych przez społeczność; w Podręczniku użytkownika Keybase Linux wymieniono dodatkowe opcje.
Terminal Linux instalujący pakiet Keybase przed uruchomieniem usług Keybase.
2. Zaloguj się i sprawdź sekcję Pliki
Uruchom, run_keybasejeśli Keybase nie jest jeszcze uruchomiony. Oficjalny skrypt uruchamia usługę Keybase, KBFS i aplikację desktopową. Możesz utworzyć konto lub zalogować się z poziomu interfejsu graficznego; użytkownicy terminala mogą również użyć keybase signuplub keybase login.
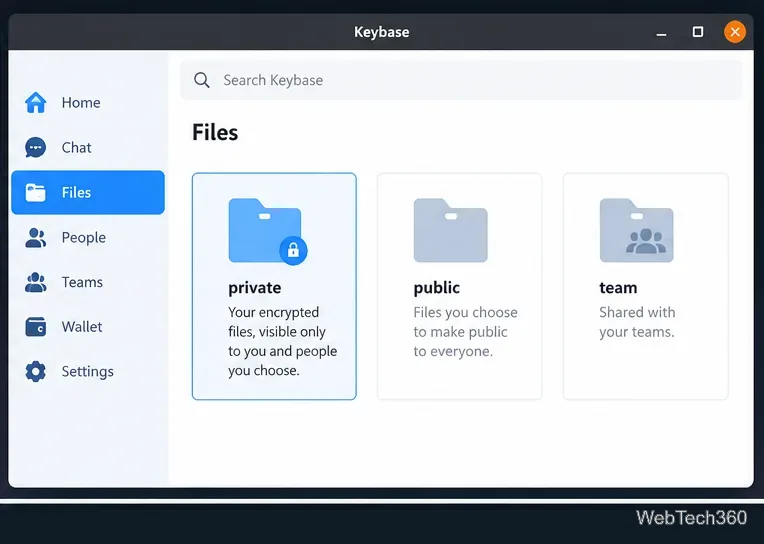
W obszarze Pliki Keybase dzieli przestrzeń dyskową na lokalizacje prywatne, publiczne i zespołowe. Użyj folderu prywatnego dla osobistych zaszyfrowanych plików lub zaszyfrowanych folderów udostępnianych określonym użytkownikom Keybase. Foldery zespołowe są również szyfrowane dla członków zespołu. Nie używaj folderu publicznego do przechowywania poufnych informacji.
Widok Pliki oddziela szyfrowane dane prywatne i zespołowe od obszaru publicznego.
3. Zaszyfruj plik w swoim prywatnym folderze Keybase
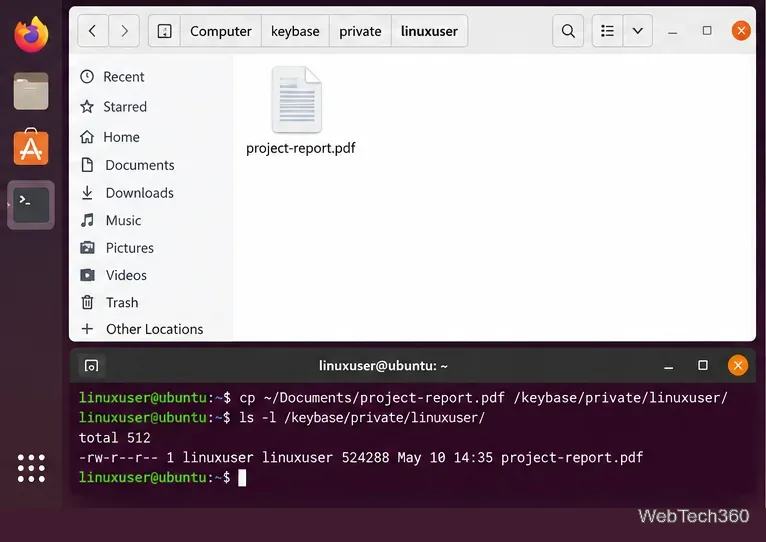
Po uruchomieniu KBFS, Linux zazwyczaj udostępnia Keybase w /keybase. Najprostszy sposób szyfrowania polega po prostu na skopiowaniu pliku do folderu prywatnego.
Znajdź swoją nazwę użytkownika Keybase w aplikacji lub za pomocą keybase id.
Skopiuj plik do swojego folderu prywatnego. Zastąp symbol zastępczy swoją rzeczywistą nazwą użytkownika Keybase:
Poczekaj, aż Keybase prześle zaszyfrowane dane. Możesz sprawdzić oczekujące przesłania KBFS za pomocą:
keybase fs uploads
Sprawdź, czy plik jest widoczny w widoku Pliki Keybase lub w zamontowanym katalogu prywatnym.
Zgodnie z dokumentacją KBFS firmy Keybase , foldery prywatne są szyfrowane i podpisywane, a serwery Keybase nie mogą odczytać zawartości ani nazw plików prywatnych.
Skopiowanie pliku do prywatnej ścieżki KBFS sprawia, że jest on dostępny poprzez szyfrowany system plików Keybase.
Prywatne foldery KBFS mogą obejmować więcej niż jednego użytkownika Keybase. Na przykład, prywatny folder nazwany dla dwóch użytkowników jest dostępny do odczytu tylko dla tych autoryzowanych:
/keybase/private/alice,bob/
Możesz skopiować plik do tego folderu tak samo, jak do swojego prywatnego folderu. Aby kontynuować współpracę, użyj zespołu Keybase i przechowuj pliki w folderze /keybase/team/TEAM_NAME/. Dostęp jest kontrolowany przez członkostwo w zespole i role.
Zachowaj ostrożność /keybase/public/USERNAME/. Publiczne dane KBFS są uwierzytelniane za pomocą podpisów, ale celowo są czytelne dla każdego, więc nie jest to odpowiednie miejsce na poufne dokumenty.
5. Pobierz lub odszyfruj plik później
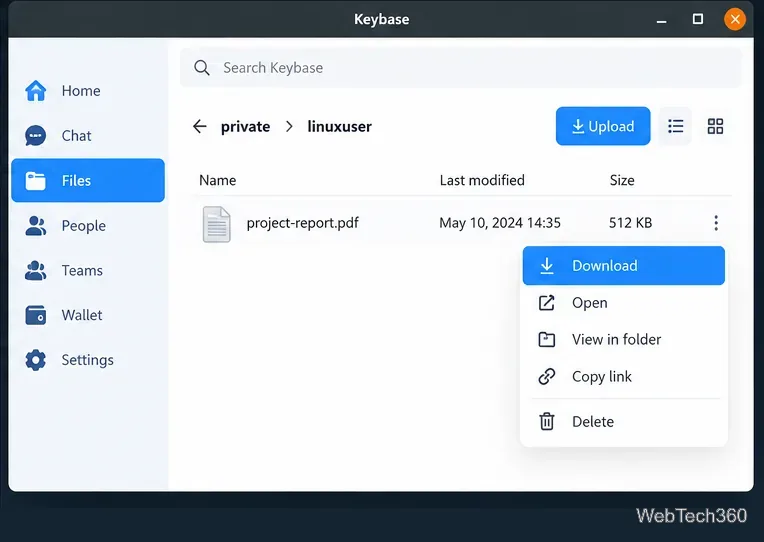
Gdy otwierasz autoryzowany plik prywatny za pośrednictwem Keybase, klient zajmuje się odszyfrowaniem. W aplikacji desktopowej przejdź do sekcji Pliki, otwórz odpowiedni folder prywatny, wybierz plik i skorzystaj z opcji pobierania. Jeśli system KBFS jest zamontowany, możesz również skopiować plik z /keybase/private/...powrotem do zwykłego folderu lokalnego; klient Keybase w sposób transparentny udostępnia odszyfrowaną zawartość na Twoim koncie.
Autoryzowany plik prywatny można pobrać za pomocą interfejsu Keybase.
Jeśli brakuje folderu /keybase
Niektóre pakiety lub konfiguracje Linuksa mogą nie udostępniać standardowego /keybaseredirectora. Keybase dokumentuje to polecenie, aby znaleźć rzeczywisty katalog montowania:
keybase config get -b mountdir
Możesz również ponownie uruchomić cały stos Linuksa za pomocą run_keybase. Jeśli klient nie daje się zdiagnozować, dokumentacja instalacyjna Keybase zaleca wysyłanie logów za pomocą keybase log send.
Punkty bezpieczeństwa, o których warto pamiętać
Prywatne i zespołowe dane KBFS są szyfrowane metodą end-to-end. Publiczne dane KBFS nie są.
Każdy, kto przejmie kontrolę nad urządzeniem, które ma już autoryzację, może potencjalnie uzyskać dostęp do plików, do których urządzenie ma dostęp, więc normalne bezpieczeństwo konta Linux i urządzenia nadal ma znaczenie.
Model zagrożeń Keybase chroni prywatne pliki przed swoimi serwerami, ale usługa nadal może wiedzieć, którzy użytkownicy są uprawnieni do dostępu do prywatnego folderu najwyższego poziomu. Szczegóły techniczne można znaleźć w oficjalnej specyfikacji kryptograficznej KBFS .
Dla większości użytkowników Linuksa praktyczny obieg pracy jest prosty: zainstaluj Keybase, zaloguj się, umieść poufne pliki w prywatnej ścieżce KBFS i pozwól Keybase automatycznie zająć się szyfrowaniem i deszyfrowaniem.