Strona główna
» LINUX
»
Jak zaszyfrować dysk flash USB w systemie Linux za pomocą VeraCrypt
Jak zaszyfrować dysk flash USB w systemie Linux za pomocą VeraCrypt
Możesz zaszyfrować pendrive'a w systemie Linux za pomocą VeraCrypt, tworząc hostowany wolumin VeraCrypt na urządzeniu USB lub jednej z jego partycji. Proces jest prosty, ale destrukcyjny: wybrane urządzenie lub partycja zostają sformatowane, a pliki już na nich zapisane zostają utracone.
Ważne: Przed kontynuowaniem wykonaj kopię zapasową wszystkich potrzebnych danych. Nie musisz najpierw ręcznie usuwać każdej partycji, ale upewnij się, że wybrałeś właściwe urządzenie USB w VeraCrypt. W tym przewodniku zakładamy, że tworzysz nowy zaszyfrowany wolumin, a nie zachowujesz danych na miejscu.
Przed zaszyfrowaniem dysku USB
Zainstaluj VeraCrypt z oficjalnej strony pobierania VeraCrypt . Projekt obecnie wymienia VeraCrypt 1.26.29 jako wersję stabilną i udostępnia obrazy aplikacji Linux AppImages, instalatory generyczne, pakiety Debian/Ubuntu, pakiety RPM oraz kompilacje ARM64. Korzystanie z oficjalnej strony pobierania pozwala również uniknąć linków do starych pakietów i umożliwia sprawdzenie opublikowanych podpisów lub sum kontrolnych.
Przed otwarciem kreatora podłącz dysk flash USB i zidentyfikuj go. W systemie Linux polecenie takie jak [tutaj brakuje kontekstu - brakuje kontekstu]. lsblk -o NAME,SIZE,FSTYPE,MODEL,MOUNTPOINTSmoże pomóc w porównaniu ścieżki dostępu, pojemności, modelu i zamontowanych partycji urządzenia. Nie należy polegać /dev/sdbwyłącznie na nazwie urządzenia, takiej jak [tutaj brakuje kontekstu - brakuje kontekstu]. Nazwy te mogą się zmieniać między rozruchami lub po podłączeniu innych dysków.
Zaszyfruj pendrive'a w VeraCrypt
1. Otwórz VeraCrypt i uruchom kreatora woluminów
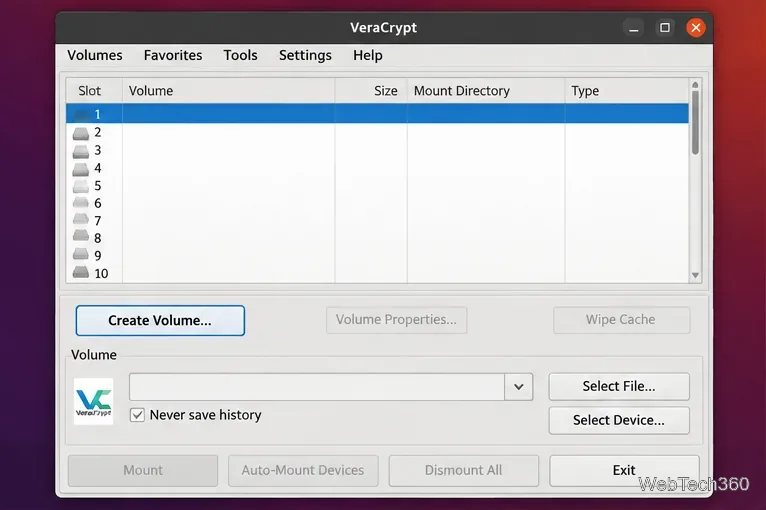
Uruchom VeraCrypt i kliknij Utwórz wolumin . VeraCrypt obsługuje zarówno kontenery hostowane na plikach, jak i woluminy hostowane na partycjach/urządzeniach; w przypadku szyfrowanego dysku USB zalecana jest ta druga opcja.
Uruchom główne okno VeraCrypt i otwórz kreator tworzenia wolumenów.
2. Wybierz opcję partycji lub dysku
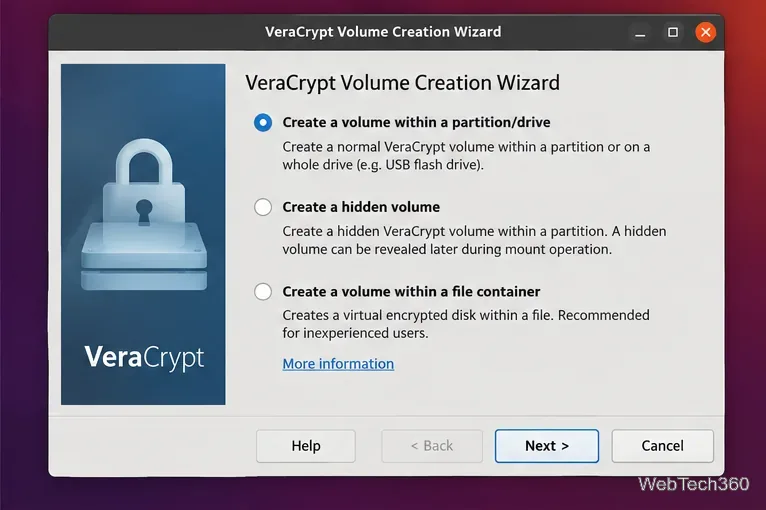
Wybierz opcję tworzenia woluminu w obrębie partycji lub dysku. Sformułowanie może się różnić w zależności od platformy lub kompilacji; dokumentacja VeraCrypt określa to jako wolumin hostowany na urządzeniu . Przejdź dalej .
Wybierz opcję hostowaną na urządzeniu, a nie w kontenerze plików.
3. Utwórz standardowy wolumin VeraCrypt
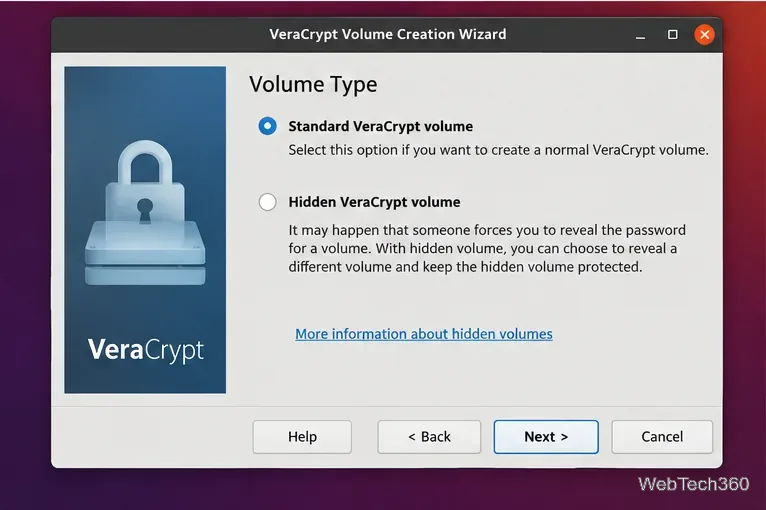
Wybierz standardowy wolumin VeraCrypt, chyba że potrzebujesz woluminu ukrytego i rozumiesz jego dodatkowe wymagania. W przypadku zwykłego szyfrowanego dysku flash opcja standardowa jest prostszym wyborem.
Typowym wyborem dla szyfrowanego dysku USB jest standardowy wolumin.
4. Wybierz odpowiednie urządzenie USB
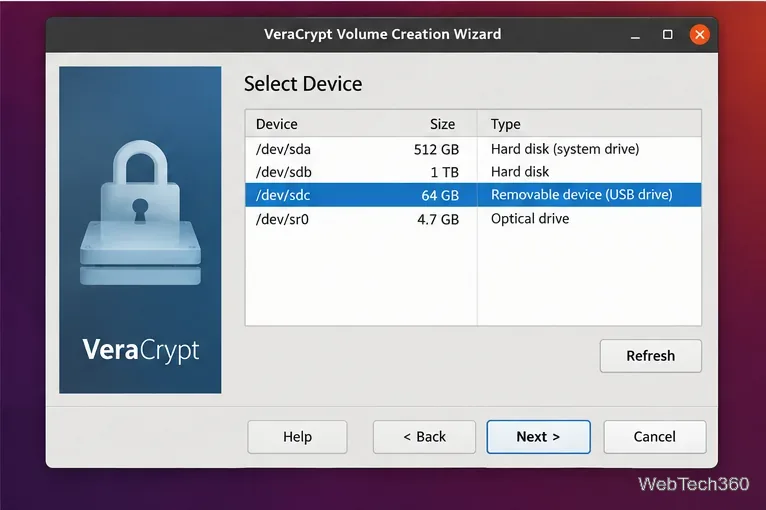
Kliknij Wybierz urządzenie , a następnie wybierz odpowiednie urządzenie USB lub partycję. Dopasuj jego rozmiar i identyfikator do tego, co widziałeś w [ ] lsblk. Sprawdź dokładnie ten ekran: sformatowanie nieprawidłowego wpisu może spowodować utratę danych na innym dysku.
Przed kontynuowaniem sprawdź ścieżkę i pojemność urządzenia USB.
5. Sprawdź opcje szyfrowania
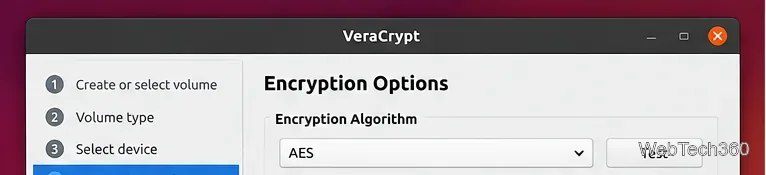
Dla większości użytkowników pozostawienie domyślnych ustawień szyfrowania VeraCrypt jest uzasadnione. Program obsługuje kilka algorytmów szyfrowania, a nowsze wersje oferują również dodatkowe opcje generowania klucza dla woluminów innych niż systemowe. Zmień te ustawienia tylko wtedy, gdy masz określone wymagania dotyczące zgodności lub polityki. Oficjalna dokumentacja dotycząca tworzenia woluminów wyjaśnia dostępne opcje.
Sprawdź ustawienia szyfrowania i zachowaj wartości domyślne, chyba że masz konkretny powód, aby je zmienić.
6. Ustaw silne hasło woluminu
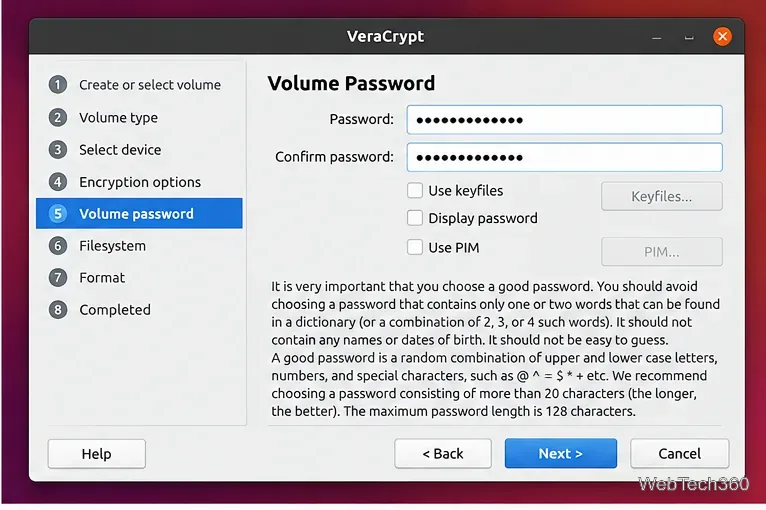
Wprowadź długie, unikalne hasło i potwierdź je. Nie używaj ponownie hasła logowania ani niczego łatwego do odgadnięcia. Przechowuj hasło bezpiecznie, jeśli nie możesz go dokładnie zapamiętać; bez prawidłowych danych uwierzytelniających odzyskanie zaszyfrowanych danych będzie praktycznie niemożliwe.
Utwórz i potwierdź silne hasło dla zaszyfrowanego woluminu USB.
7. Wybierz system plików i sformatuj wolumin
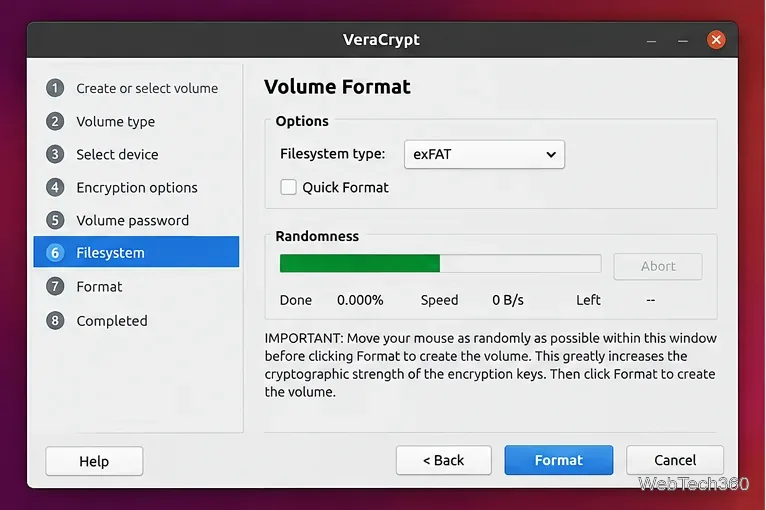
Wybierz system plików w zależności od tego, gdzie chcesz używać dysku. System plików exFAT to praktyczne rozwiązanie, gdy dysk USB musi być przenoszony między systemami Linux, Windows i macOS. Do użytku wyłącznie z systemem Linux, często wybierany jest system plików Ext4 . Kompilacja VeraCrypt dla systemu Linux umożliwia tworzenie woluminów FAT, Ext2, Ext3, Ext4, NTFS, exFAT i Btrfs, gdy dostępny jest wymagany formater systemowy. System plików FAT jest mniej odpowiedni, gdy potrzebujesz pojedynczych plików większych niż 4 GB.
Jeśli nie masz pewności co do opcji szybkiego formatowania , pozostaw ją niezaznaczoną; dokumentacja VeraCrypt zaleca w razie wątpliwości użycie formatowania nieszybkiego. Przesuń kursor po kreatorze, gdy pojawi się monit o dodanie losowości, a następnie kliknij Formatuj . Czas utworzenia zależy od rozmiaru dysku i tego, czy opcja szybkiego formatowania jest wyłączona.
Wybierz system plików, wyłącz opcję Szybkie formatowanie, jeśli nie masz pewności, i utwórz zaszyfrowany wolumin.
8. Zamontuj zaszyfrowany dysk USB, gdy będzie potrzebny
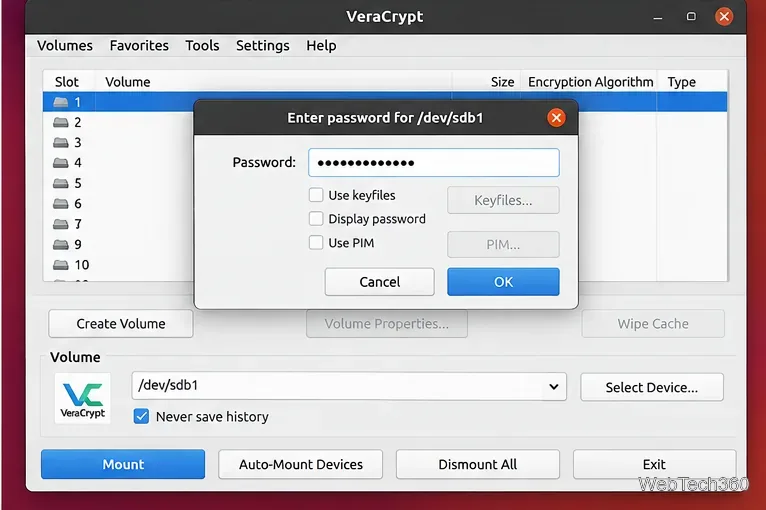
Po utworzeniu woluminu wróć do VeraCrypt. Użyj opcji „Wybierz urządzenie” , aby wybrać zaszyfrowany wolumin USB, wybierz dostępne gniazdo i kliknij „Zamontuj” ; możesz również skorzystać z opcji automatycznego montowania urządzeń . Wprowadź hasło woluminu po wyświetleniu monitu. Oficjalny przewodnik montażu opisuje dostępne opcje montażu.
Podłącz zaszyfrowany nośnik USB za pomocą VeraCrypt i wprowadź hasło woluminu.
Używaj bezpiecznie zaszyfrowanego USB
Odmontuj wolumin VeraCrypt przed odłączeniem dysku. Najpierw zakończ przesyłanie plików, odmontuj go w VeraCrypt, a następnie bezpiecznie odłącz urządzenie USB od systemu Linux.
Nie formatuj zaszyfrowanej partycji, gdy jest odmontowana. VeraCrypt ostrzega, że formatowanie woluminu hostowanego na urządzeniu poza jego zamontowanym stanem spowoduje zniszczenie woluminu VeraCrypt.
Utrzymuj osobną kopię zapasową ważnych plików. Szyfrowanie chroni poufność; nie chroni przed awarią dysku flash, przypadkowym usunięciem ani uszkodzeniem fizycznym.
Używaj VeraCrypt na innych komputerach, które potrzebują dostępu. Woluminy VeraCrypt są wieloplatformowe, ale system plików wewnątrz zaszyfrowanego woluminu musi być również obsługiwany przez system operacyjny.
W przypadku przepływów pracy z wiersza poleceń w systemie Linux, VeraCrypt oferuje również interfejs tekstowy, w tym interaktywne tworzenie woluminów za pomocą veracrypt -t -c. Informacje o obsługiwanych opcjach i zabezpieczeniach można znaleźć w oficjalnej dokumentacji wiersza poleceń systemów Linux i macOS .