Strona główna
» WINDOWS
»
Jak sprawdzić, kiedy ostatnio uzyskano dostęp do aplikacji w systemie Windows 10
Jak sprawdzić, kiedy ostatnio uzyskano dostęp do aplikacji w systemie Windows 10
System Windows 10 nie oferuje jednej wbudowanej listy pokazującej czas ostatniego uruchomienia każdej aplikacji. Aby szybko to sprawdzić, skorzystaj z LastActivityView , darmowego, przenośnego narzędzia, które gromadzi rekordy aktywności z kilku miejsc w systemie Windows. Funkcja Czas akcji może pomóc w znalezieniu ostatniego uruchomienia aplikacji, ale jest to zarejestrowane zdarzenie — a nie dowód, że ktoś aktywnie korzystał z aplikacji.
Sprawdź ostatnią zarejestrowaną aktywność aplikacji za pomocą LastActivityView
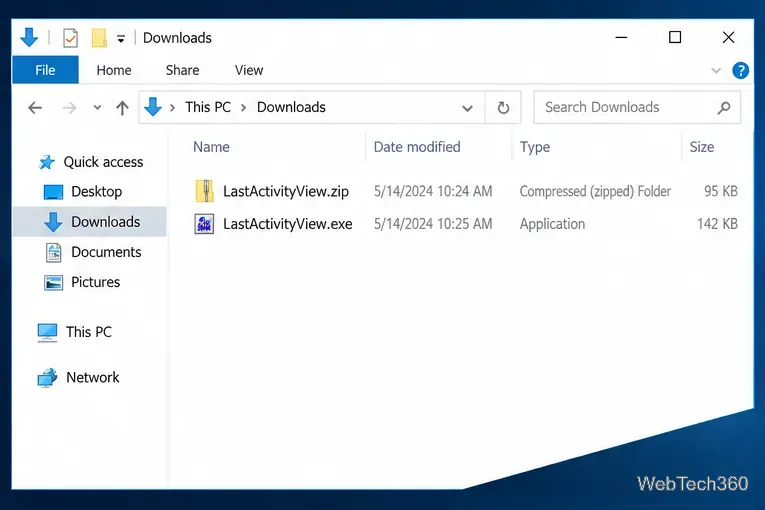
Pobierz i rozpakuj narzędzie. Pobierz LastActivityView z oficjalnej strony NirSoft . Wybierz plik ZIP odpowiedni dla swojego systemu, zapisz go i rozpakuj pliki. NirSoft zapewnia, że narzędzie nie wymaga instalatora ani dodatkowych plików DLL; uruchom je LastActivityView.exez rozpakowanego folderu.
Ilustracja pobranego pliku ZIP i wyodrębnionego pliku wykonywalnego w Eksploratorze plików.
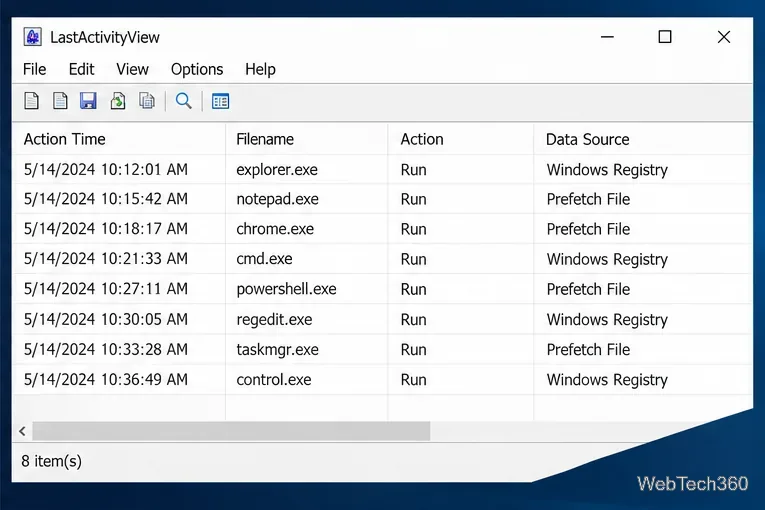
Znajdź wiersze aktywności aplikacji. Po otwarciu LastActivityView skanuje informacje o aktywności dostępne na komputerze i wyświetla tabelę. Sprawdź nazwę pliku wykonywalnego programu, np notepad.exe. , i sprawdź powiązaną akcję . Wpis „Uruchom plik .EXE” oznacza uruchomiony proces; mógł on zostać uruchomiony przez użytkownika, inny program lub usługę działającą w tle.
Przykładowa tabela LastActivityView; przykładowe wpisy nie są rekordami z Twojego komputera.
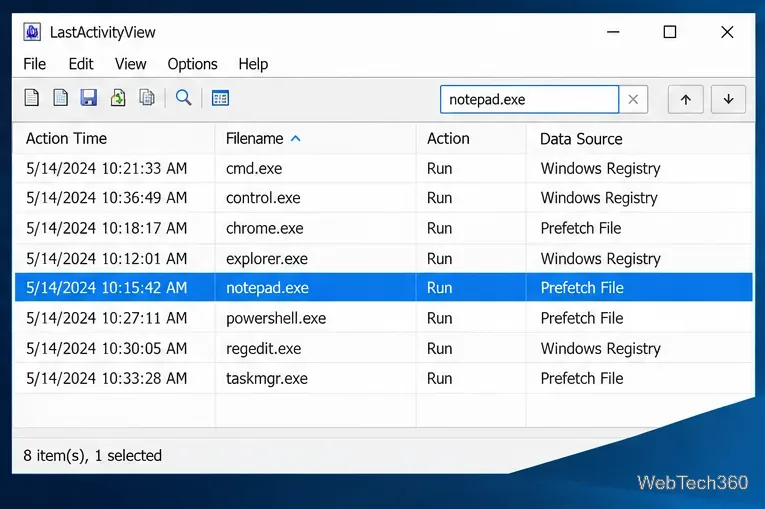
Przefiltruj listę lub posortuj ją według czasu. Aby zawęzić duży dziennik, wybierz Widok > Użyj szybkiego filtra , a następnie wpisz część nazwy pliku wykonywalnego. Szybki filtr wyświetla wiersze zawierające wprowadzony tekst. Możesz również wybrać nagłówek kolumny Czas akcji lub Nazwa pliku , aby posortować tabelę, a następnie przeskanować pasujące wiersze. Jeśli wyświetlana nazwa aplikacji jest nieznana, wyszukaj zamiast niej nazwę jej pliku wykonywalnego.
Filtrowanie według nazwy pliku wykonywalnego ułatwia lokalizację wierszy pasujących aktywności.
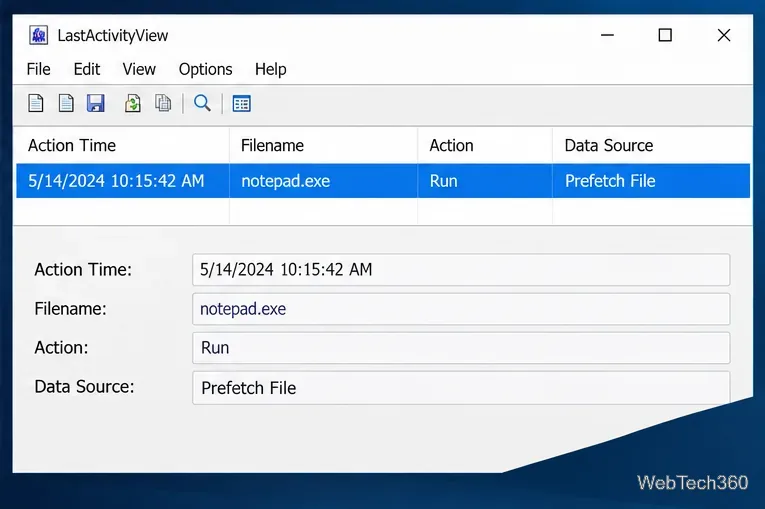
Odczytaj jednocześnie „Czas działania” i „Źródło danych”. Wybierz pasujący wiersz i sprawdź jego „ Czas działania” dla zarejestrowanej daty i godziny. Następnie sprawdź „Źródło danych” , które identyfikuje klucz rejestru, plik lub inne źródło, które dostarczyło ten rekord aktywności. Jeśli chcesz zachować kopię, zaznacz wiersz i użyj kombinacji klawiszy Ctrl+S, aby zapisać wybrane rekordy w obsługiwanym formacie, takim jak CSV, HTML, XML lub tekst rozdzielony tabulatorami.
Zanim wyciągniesz wnioski na podstawie zapisu, sprawdź znacznik czasu i jego źródło.
Co znacznik czasu może, a czego nie może powiedzieć
LastActivityView łączy informacje z takich źródeł jak Rejestr systemu Windows, dzienniki zdarzeń systemu Windows oraz folder Prefetch. Firma NirSoft ostrzega, że dostępność i dokładność wpisów różnią się w zależności od komputera. Na przykład zmiana w rejestrze może wpłynąć na czas uzyskany z daty modyfikacji klucza rejestru. Niektóre typy zdarzeń mają również własne limity rejestrowania.
Użyj wyniku jako wskazówki dotyczącej zarejestrowanego uruchomienia lub innej aktywności. Nie pokazuje on, jak długo aplikacja była otwarta, czy jej okno znajdowało się na pierwszym planie, ani czy użytkownik wszedł z nią w interakcję. Brakujący wiersz nie dowodzi również, że aplikacja nigdy nie została otwarta: system Windows mógł nie zachować użytecznego zapisu dla tego zdarzenia. Firma NirSoft dokumentuje te ograniczenia na swojej stronie LastActivityView .
Wiersz „Uruchom plik .EXE” może również odzwierciedlać uruchomienie procesu przez program pomocniczy lub usługę działającą w tle. Jeśli data ma znaczenie, porównaj ten wiersz z innymi dostępnymi rekordami i sprawdź, czy jego działanie i źródło odpowiadają badanej sytuacji.
Dlaczego Menedżer zadań może nie odpowiadać na to samo pytanie
Menedżer zadań systemu Windows 10 ma kartę Historia aplikacji , ale podsumowuje ona wykorzystanie zasobów, takie jak czas procesora i aktywność sieciowa w czasie. Jest ona przydatna do porównywania wykorzystania zasobów aplikacji, a nie do wyszukiwania jednego wiarygodnego znacznika czasu „ostatniego otwarcia” dla każdej aplikacji na komputerze i w Sklepie. Więcej informacji na temat przeznaczenia tej karty można znaleźć w omówieniu Menedżera zadań firmy Microsoft.
Potrzebujesz informacji o przyszłych uruchomieniach aplikacji?
W przypadku kolejnych rekordów uruchamiania procesów administrator może włączyć audyt powodzenia dla funkcji tworzenia procesu audytu w lokalnych zasadach zabezpieczeń lub zasadach grupy organizacji. Następnie otwórz Podgląd zdarzeń, przejdź do Dzienniki systemu Windows > Zabezpieczenia i odfiltruj zdarzenie o identyfikatorze 4688 („Utworzono nowy proces”). Firma Microsoft zauważa, że audyt tworzenia procesów rejestruje aplikację i konto oraz może generować średnią lub dużą liczbę zdarzeń w zależności od aktywności. Rejestruje zdarzenia tylko po włączeniu audytu i rejestruje uruchomienia procesów, a nie dowody interaktywnego użytkowania. Zobacz przewodnik firmy Microsoft dotyczący tworzenia procesu audytu i informacje o zdarzeniu 4688 .