Strona główna
» WINDOWS
»
Przekieruj do swojego serwera WWW za pomocą adresu URL bez statycznego adresu IP
Przekieruj do swojego serwera WWW za pomocą adresu URL bez statycznego adresu IP
Możesz połączyć się z serwerem WWW za pośrednictwem tego samego adresu URL bez konieczności kupowania statycznego adresu IP. Skonfiguruj dynamiczny DNS (DDNS), aby nazwa hosta odpowiadała Twojemu zmieniającemu się publicznemu adresowi IP, a następnie skonfiguruj bezpieczny dostęp przychodzący do serwera. Jeśli Twoje połączenie internetowe korzysta z NAT klasy operatorskiej (CGNAT), użyj tunelu zamiast zwykłego przekierowywania portów.
Różni się to od nadania komputerowi stałego publicznego adresu IP. DDNS zmienia rekord DNS, gdy dostawca usług internetowych przypisuje nowy adres. Użytkownicy nadal korzystają z tej samej nazwy hosta, np home.example.net. .
Czego potrzebujesz przed rozpoczęciem
Do konwencjonalnej metody DDNS potrzebny jest działający serwer WWW, router, którym można zarządzać, nazwa hosta lub domena DDNS oraz publicznie dostępne połączenie internetowe. Strona internetowa musi również mieć skonfigurowany protokół HTTPS. Menu routerów i plany dostawców różnią się, dlatego należy korzystać z aktualnych instrukcji dostawcy, zamiast polegać na starym zrzucie ekranu.
Jak uzyskać dostęp do serwera WWW za pomocą adresu URL i dynamicznego adresu IP
1. Sprawdź, czy serwer WWW działa w Twojej sieci lokalnej
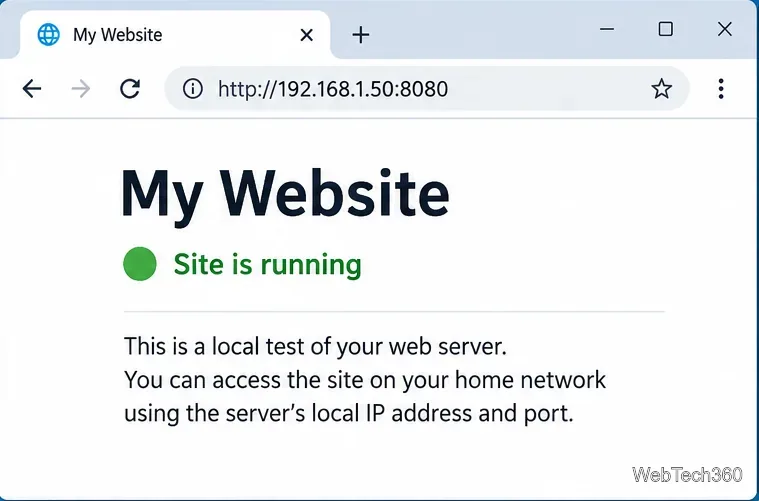
Uruchom witrynę i otwórz jej adres lokalny z innego urządzenia w tej samej sieci. Na przykład serwer nasłuchujący 192.168.1.50na porcie 8080zostałby przetestowany pod adresem http://192.168.1.50:8080. To są przykładowe adresy, a nie ustawienia, które należy kopiować bezmyślnie.
Zarezerwuj prywatny adres IP serwera w ustawieniach DHCP routera lub skonfiguruj stabilny adres LAN. Publiczny adres IP może się zmieniać, ale router musi stale wiedzieć, które urządzenie lokalne odbiera żądania przychodzące.
Przykład sprawdzenia, czy strona internetowa odpowiada w sieci domowej przed zmianą ustawień DNS lub routera.
2. Utwórz dynamiczną nazwę hosta DNS i włącz aktualizacje
Wybierz dostawcę, takiego jak No-IP, utwórz nazwę hosta i skonfiguruj automatyczne aktualizacje. Jeśli Twój router obsługuje tego dostawcę, znajdź sekcję Dynamic DNS lub DDNS, wybierz dostawcę i wprowadź nazwę hosta oraz dane uwierzytelniające wydane przez dostawcę lub klucz aktualizacji. W przeciwnym razie zainstaluj klienta aktualizacji dostawcy na komputerze z funkcją Always On. Zapoznaj się z oficjalnym przewodnikiem konfiguracji routera No-IP .
Inną opcją dla domeny korzystającej z Cloudflare DNS jest aktualizator, który zmienia jej rekord A za pomocą interfejsu API Cloudflare. Cloudflare dokumentuje dynamiczne aktualizacje adresów IP . Nie umieszczaj tokenu API DNS w plikach publicznej witryny.
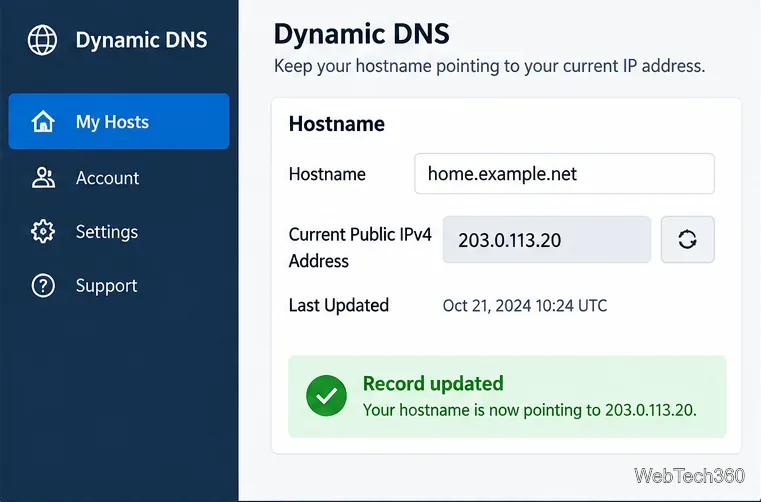
Po aktualizacji sprawdź, czy nazwa hosta odpowiada bieżącemu publicznemu adresowi IP połączenia. Przykładowy adres 203.0.113.20pokazany poniżej jest zarezerwowany dla celów dokumentacji i nie będzie kierował do Twojego domu.
Nazwa hosta jest aktualizowana po zmianie publicznego adresu IP. Przykładowy panel nie jest aktywnym kontem dostawcy.
3. Przekieruj ruch sieciowy do właściwego urządzenia
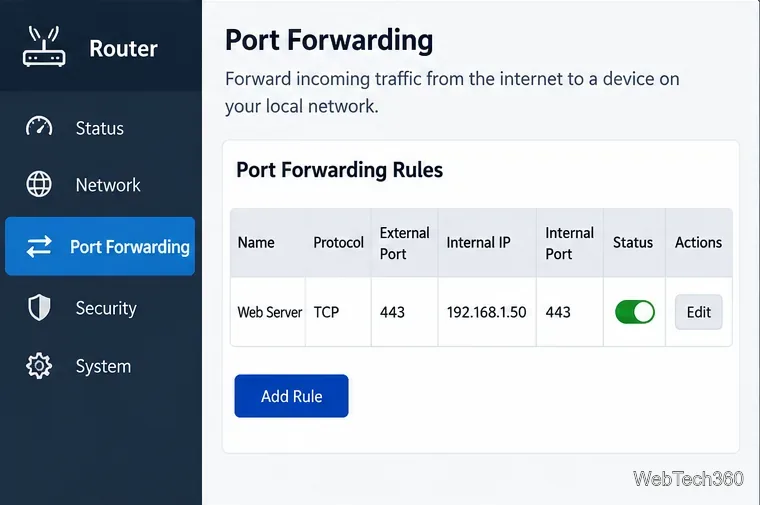
W przypadku połączenia z publicznym adresem IP skonfiguruj stronę przekierowania portów routera tak, aby wysyłała wymagany zewnętrzny port TCP na zarezerwowany lokalny adres IP serwera. W przypadku standardowej witryny HTTPS port zewnętrzny 443zazwyczaj przekierowuje do serwera WWW lub odwrotnego serwera proxy nasłuchującego na porcie 443. Ten serwer HTTPS może następnie przekierowywać żądania do aplikacji na porcie 8080. Są to oddzielne porty i wymagają odpowiedniej konfiguracji serwera.
Zezwalaj tylko na niezbędny ruch przez zaporę hosta. Używaj ważnego certyfikatu TLS i przekierowuj HTTP na HTTPS, jeśli to konieczne. Niektóre metody walidacji certyfikatów wymagają portu 80; patrz wymagania dotyczące wyzwań Let's Encrypt . Unikaj przekierowywania panelu administracyjnego lub niezabezpieczonego serwera programistycznego do publicznego internetu.
Przykładowa reguła przekierowania portu dla punktu końcowego HTTPS; jego usługa wewnętrzna musi faktycznie nasłuchiwać na porcie 443.
4. Przetestuj publiczny adres URL spoza swojej sieci
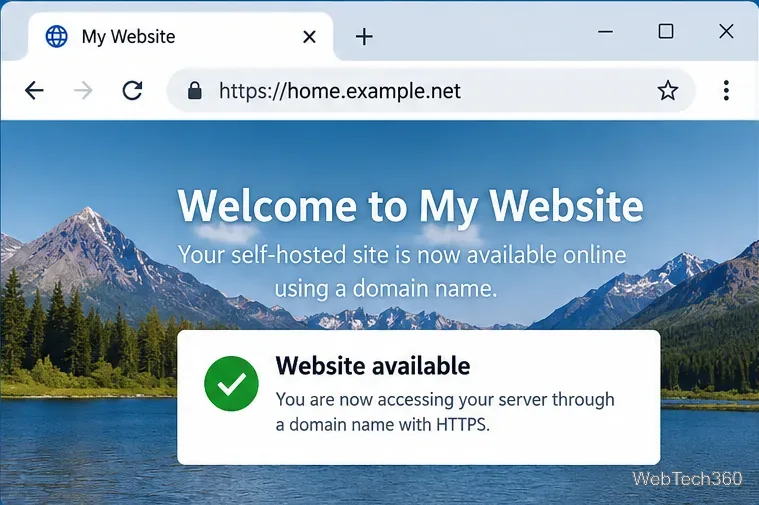
Wyłącz Wi-Fi w telefonie i przełącz się https://home.example.netna transmisję danych mobilnych, zastępując tę nazwę hosta swoją własną. Testowanie z zewnątrz ma znaczenie, ponieważ niektóre routery nie mogą uzyskać dostępu do własnego adresu publicznego z sieci LAN. Upewnij się, że strona ładuje się prawidłowo, a przeglądarka akceptuje jej certyfikat HTTPS.
W przypadku awarii witryny należy sprawdzić jej lokalną dostępność, stan aktualizacji DDNS, rozdzielczość DNS, przekierowanie routera, zaporę serwera i konfigurację TLS (w tej kolejności). Pamięć podręczna DNS może na krótko zachować wcześniejszy adres IP po jego zmianie.
Przykładowy wynik po skonfigurowaniu publicznej nazwy hosta, usługi HTTPS i dostępu zewnętrznego.
A co w sytuacji, gdy Twój dostawca usług internetowych używa protokołu CGNAT lub blokuje porty przychodzące?
Sam DDNS nie jest w stanie rozwiązać problemu CGNAT: router nie kontroluje współdzielonego publicznego adresu IPv4, więc niechciane połączenia przychodzące zazwyczaj nie docierają do Twojego urządzenia. Porównaj adres WAN wyświetlany na routerze z publicznym adresem IP zgłoszonym przez zewnętrzną usługę sprawdzania adresów IP. Jeśli się różnią lub router ma adres w zakresie prywatnym lub współdzielonym, zapytaj swojego dostawcę usług internetowych, czy jest dostępny adres routowalny.
W przypadku witryny bez przekierowania portów przychodzących, Cloudflare Tunnel łączy usługę lokalną z publiczną nazwą hosta poprzez połączenie wychodzące; publikowanie aplikacji wymaga domeny skonfigurowanej w Cloudflare. Tailscale Funnel może zapewnić publiczny adres URL HTTPS dla aplikacji bez konfigurowania portów routera. Przed ujawnieniem jakichkolwiek poufnych informacji należy sprawdzić wymagania i kontrolę dostępu każdej usługi.
Czy nadal powinieneś używać URLRedirector?
Oryginalne narzędzie URLRedirector zostało zaprojektowane dla starszych wersji systemu Windows i wykorzystywało stronę odsyłającą dostępną przez FTP do kierowania użytkowników na zmieniający się adres IP. To historyczne podejście różni się od współczesnego DDNS opartego na DNS. Nie udało się zweryfikować starej lokalizacji pobierania ani bieżącego statusu konserwacji, dlatego nie jest to zalecana ścieżka instalacji dla nowej konfiguracji.
Podsumowanie: korzystaj z DDNS i HTTPS oraz poprawnie skonfigurowanego przekierowania portów, gdy Twoje połączenie ma osiągalny publiczny adres IP. Używaj tunelu wychodzącego, gdy bezpośredni dostęp przychodzący jest niedostępny. Obie metody zapewniają odwiedzającym stabilny adres URL bez konieczności wynajmowania adresu statycznego.