Strona główna
» WINDOWS
»
Sprawdź integralność plików w systemie Windows za pomocą algorytmu SHA-256
Sprawdź integralność plików w systemie Windows za pomocą algorytmu SHA-256
Aby sprawdzić, czy plik w systemie Windows pasuje do znanej, dobrej kopii, należy obliczyć jego skrót SHA-256 i porównać wynik z wartością opublikowaną przez wydawcę pliku. System Windows zawiera Get-FileHashpolecenie cmdlet programu PowerShell i certutilpolecenie, więc nie jest potrzebne zewnętrzne narzędzie do obliczania sum kontrolnych. Sam skrót jest jedynie odciskiem palca; może potwierdzić dopasowanie tylko wtedy, gdy dysponujesz wiarygodną wartością referencyjną.
Co może powiedzieć skrót pliku
Skrót to wartość o stałej długości obliczana na podstawie zawartości pliku. Nazwa pliku i rozszerzenie nie determinują skrótu, ale zmiana zawartości zazwyczaj go zmienia. Jeśli dwa pliki mają ten sam skrót SHA-256, mają tę samą zawartość, co jest praktyczne w celu weryfikacji plików. Niezgodność oznacza, że bajty różnią się; nie ujawnia, czy przyczyną było niepełne pobranie, inne wydanie, uszkodzony dysk, czy celowa zmiana.
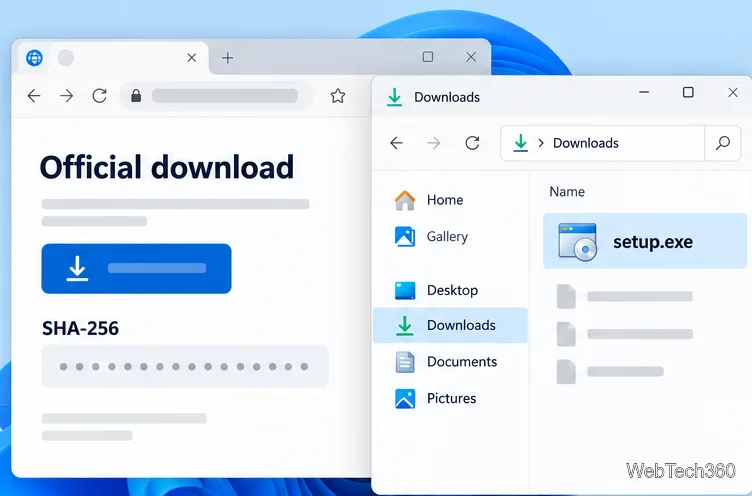
W przypadku pobierania, odnośnik powinien pochodzić z oficjalnej strony wydawcy oprogramowania i odpowiadać dokładnie pobranemu plikowi, wersji i architekturze. Suma kontrolna skopiowana z niezaufanego serwera lustrzanego nie gwarantuje autentyczności pliku. Jeśli wydawca nie opublikuje skrótu, obliczenie go lokalnie nie może potwierdzić autentyczności.
Sprawdź pobrany plik za pomocą programu PowerShell
Znajdź wartość SHA-256 wydawcy. Otwórz oficjalną stronę pobierania i sprawdź, czy suma kontrolna należy do tej samej wersji i nazwy pliku. Skopiuj pełną wartość SHA-256 dla porównania.
Zacznij od wartości SHA-256 wydawcy właściwej dla konkretnej wersji, którą pobrałeś.
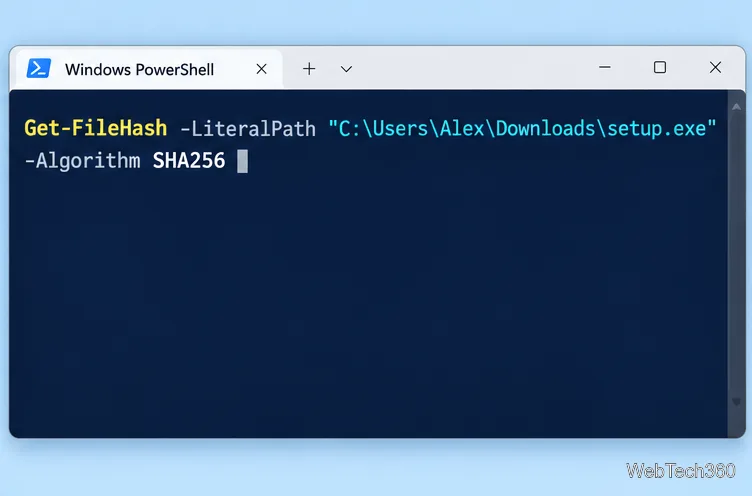
Otwórz program PowerShell lub terminal systemu Windows. Wyszukaj PowerShell w menu Start lub otwórz terminal z menu Start. Do hashowania zwykłego pliku wystarczy standardowa sesja użytkownika; dostęp administratora nie jest wymagany.
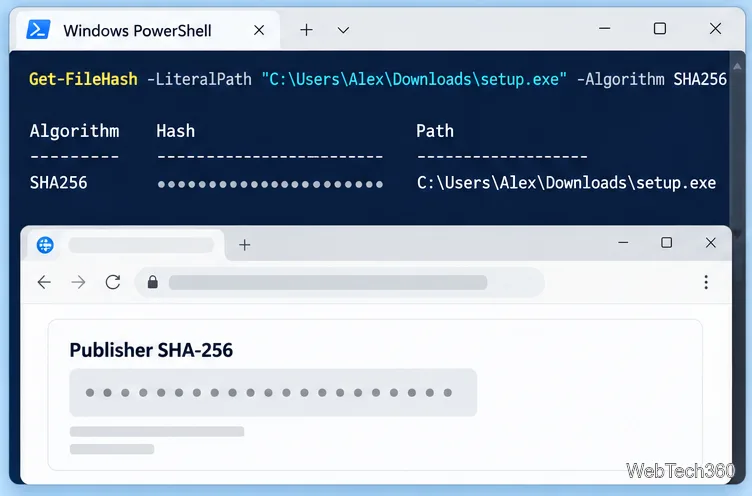
Zastąp przykładową ścieżkę pełną ścieżką pliku, zachowując cudzysłowy, jeśli ścieżka zawiera spacje. Polecenie wyświetli algorytm, skrót i ścieżkę. Program PowerShell domyślnie używa algorytmu SHA-256, ale nazwanie algorytmu wyraźnie wskazuje na porównanie. Firma Microsoft dokumentuje polecenie i jego obsługiwane parametry w dokumentacji Get-FileHash .
Uruchom Get-FileHash podając pełną ścieżkę do pliku, który chcesz sprawdzić.
Porównaj cały skrót. Sprawdź, czy wynik to SHA256, a następnie porównaj każdy znak w wartości skrótu z sumą kontrolną wydawcy. Wielkość liter nie ma znaczenia, ale pominięte lub dodatkowe znaki już tak. Możesz również poprosić program PowerShell o zwrócenie prostego wyniku:
Wynik Trueoznacza, że lokalnie obliczona wartość jest zgodna z wartością wprowadzoną przez Ciebie. Falseoznacza, że się różnią; przed wyciągnięciem wniosków sprawdź ponownie, czy skopiowałeś właściwą sumę kontrolną i czy wybrałeś pasujący plik do pobrania.
Porównaj pełną wartość skrótu lokalnego z sumą kontrolną opublikowaną dla tego samego pliku.
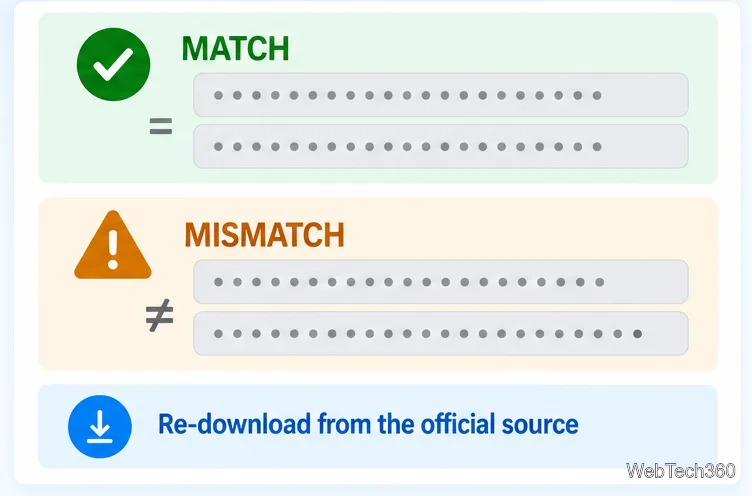
Ostrożnie reaguj na niezgodność. Nie otwieraj ani nie instaluj pliku, dopóki nie wyjaśnisz przyczyny niezgodności. Usuń lub poddaj kwarantannie tę kopię, pobierz ją ponownie z oficjalnej strony wydawcy i powtórz sprawdzanie. Upewnij się, że nie porównujesz nowszej wersji, innego języka lub innej kompilacji procesora ze starszą sumą kontrolną.
Niezgodność oznacza, że plik różni się od pliku referencyjnego. Przed użyciem sprawdź wersję i pobierz plik ponownie.
Użyj wiersza poleceń z CertUtil
Jeśli wolisz wiersz poleceń, uruchom to wbudowane polecenie w terminalu systemu Windows lub w oknie wiersza poleceń:
Odczytaj skrót wydrukowany między wierszami polecenia i porównaj go z tą samą wartością wydawcy. Oficjalna dokumentacja CertUtil opisuje -hashfilegenerowanie i wyświetlanie skrótu kryptograficznego dla pliku.
A co z plikami MD5, SHA-1 i SFV?
Starsze strony pobierania mogą udostępniać wartości MD5 lub SHA-1, a .sfvplik zawiera sumy kontrolne CRC-32 dla zestawu plików. Formaty te nadal mogą pomóc w wykryciu niektórych przypadkowych błędów transferu, gdy porówna się je z zaufanym oryginalnym manifestem. Nie stanowią one bezpiecznego sposobu na potwierdzenie autentyczności pobierania. Microsoft zauważa, że algorytmy MD5 i SHA-1 nie są już uważane za bezpieczne przed atakami; należy używać algorytmu SHA-256, jeśli jest on oferowany przez wydawcę. Jeśli starsze źródło udostępnia tylko wartość MD5, należy traktować ją jako ograniczoną kontrolę zmian, a nie jako dowód zaufania.
Sprawdzanie plików systemowych Windows to osobne zadanie
Get-FileHashSprawdza plik pod kątem podanego odniesienia; nie wie, co powinien zawierać plik systemowy Windows. W przypadku chronionych plików systemu Windows należy użyć Kontrolera plików systemowych z poziomu terminala z podwyższonymi uprawnieniami: sfc /verifyonlyskanuje bez naprawiania, a sfc /scannowskanuje i próbuje naprawiać. Microsoft wymienia te opcje w swoim dokumencie referencyjnym poleceń SFC . Użyj metody skrótu w przypadku pobrań, archiwów, kopii zapasowych i innych plików, dla których masz zaufaną sumę kontrolną.